

Python自动化Swagger接口测试中的鉴权配置方法

在基于 Python 进行自动化接口测试时,对符合 Swagger 或 OpenAPI 规范的接口服务进行鉴权配置,核心在于提取规范中的安全定义(securityDefinitions/securitySchemes),并在 Python 的网络请求客户端(如 requests.Session)中实现对应的请求头注入、Cookie 管理与 Token 动态更新。掌握这一流程能够确保自动化脚本在面对鉴权阻断时依然稳定运行。
一、认识 Swagger 规范中的鉴权定义
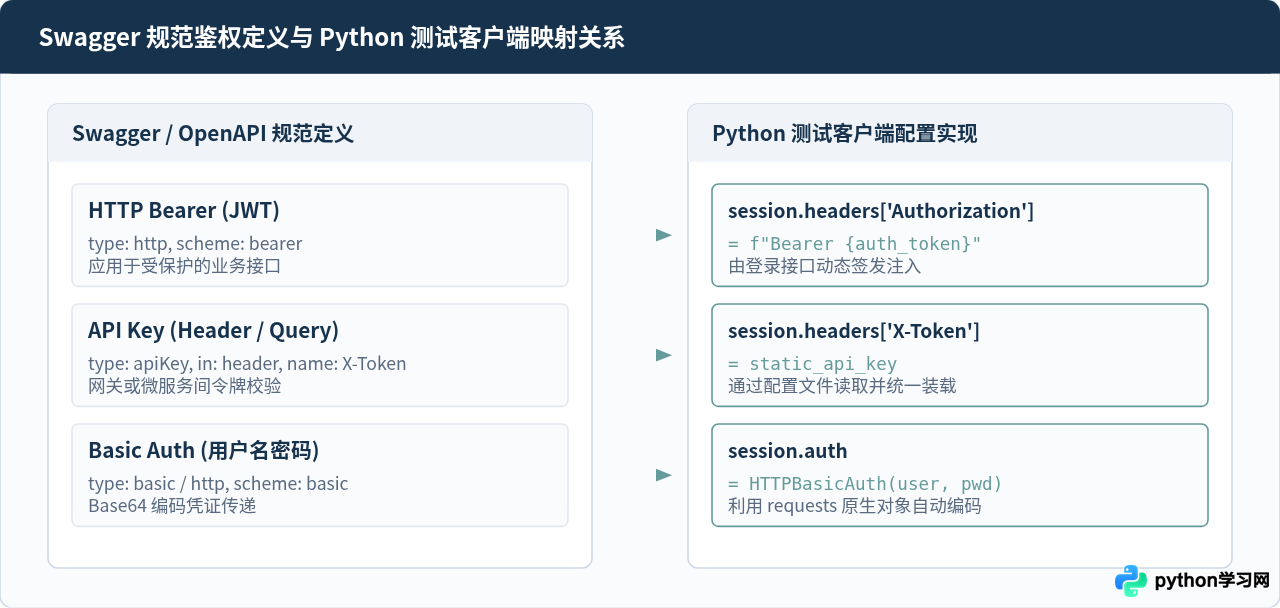
Swagger(OpenAPI)规范通过统一的元数据描述接口的访问控制要求。在 OpenAPI 2.0 中,该配置位于根节点的 securityDefinitions,而在 OpenAPI 3.0 中则位于 components.securitySchemes。测试团队在编写自动化脚本前,首先应通过 Swagger 文档的 JSON 源文件或 UI 界面确认系统采用的具体鉴权类型。
常见的鉴权类型包括以下三类:
- Bearer Token(常见于 JWT):类型为
http,scheme 为bearer。客户端需要在 HTTP 请求头的Authorization字段附加Bearer <token>。 - API Key:类型为
apiKey,可配置在请求头(Header)如X-API-Key或查询参数(Query)如?api_key=xxx。 - Basic Auth:类型为
basic或http(scheme 为 basic),将用户名和密码使用 Base64 编码后置入Authorization字段。
二、自动化测试前的准备工作
在编写测试用例前,需要建立清晰的代码组织结构。推荐使用 requests.Session 作为底层网络通讯客户端。Session 对象具有自动维护 Cookie、连接池复用以及全局共享 Headers 的特性,能够天然承载鉴权状态。
典型的环境依赖与文件结构如下:
pip install requests pytest pyyaml工程目录组织示例:
├── config/
│   └── test_env.yaml       # 记录基础 URL、账号凭证与 Swagger 文档地址
├── core/
│   ├── client.py           # 封装携带鉴权能力的 Session 客户端
│   └── auth.py             # 鉴权获取、解析与 Token 管理逻辑
├── tests/
│   └── test_swagger_api.py # 具体的业务接口测试用例
└── conftest.py             # pytest 固件配置,注入客户端
三、关键配置步骤:常见鉴权模式的 Python 实现
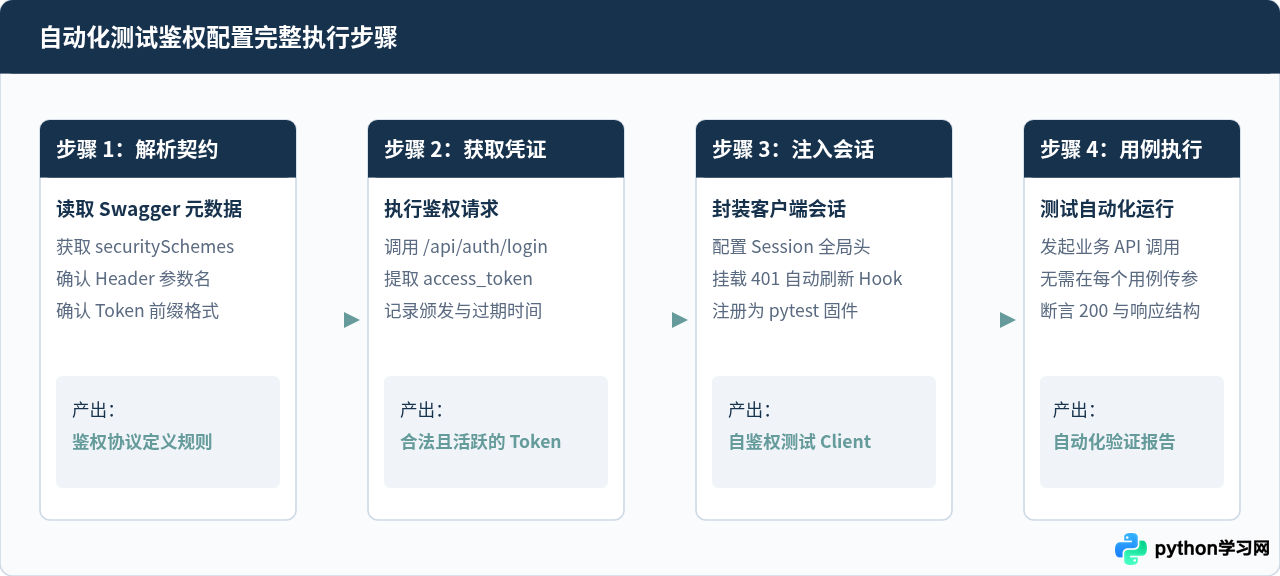
配置鉴权通常包含三个主要步骤:解析文档鉴权要求、实现凭证获取并注入客户端、用例层直接复用已鉴权会话。以下按实际场景给出实现细节。
1. Bearer Token 配置方法
Bearer Token 是绝大多数 Swagger 接口项目默认采用的鉴权方式。测试脚本需要先调用鉴权接口获取 Token,然后将 Token 组装并写入请求头。
import requests

class SwaggerApiClient:
    def __init__(self, base_url: str):
        self.base_url = base_url.rstrip("/")
        self.session = requests.Session()

    def login_and_authorize(self, username: str, password: str) -> str:
        login_url = f"{self.base_url}/api/v1/auth/login"
        payload = {"username": username, "password": password}
        response = self.session.post(login_url, json=payload)
        response.raise_for_status()

        # 根据 Swagger 定义解析响应体,提取 token 字段
        token = response.json().get("access_token")
        if not token:
            raise ValueError("登录响应中未找到 access_token")

        # 注入全局请求头:注意 Bearer 与 token 之间的空格
        self.session.headers.update({
            "Authorization": f"Bearer {token}"
        })
        return token
2. API Key 与 Header/Query 配置方法
如果 Swagger 中定义为 apiKey 且 in: header,例如字段名为 X-Service-Key,直接在 Session 的 headers 中添加该键值:
def set_api_key(self, api_key: str, header_name: str = "X-Service-Key"):
    self.session.headers[header_name] = api_key
如果定义为 in: query,虽然可以在每次请求的 params 中携带,但更优雅的方式是通过 requests 的自定义 Hook 或封装 request 方法自动追加参数。
3. 在 pytest 测试用例中共享会话
在 conftest.py 中定义 pytest 固件(fixture),可以实现测试套件级别的登录与会话共享,避免每个用例重复调用登录接口:
import pytest
from core.client import SwaggerApiClient

@pytest.fixture(scope="session")
def authorized_client():
    client = SwaggerApiClient(base_url="https://api.example.com")
    client.login_and_authorize(username="test_user", password="secure_password_123")
    return client

def test_get_user_profile(authorized_client):
    # 直接请求受保护的业务接口,无需手动传递 Token
    response = authorized_client.session.get(f"{authorized_client.base_url}/api/v1/user/profile")
    assert response.status_code == 200
    assert response.json()["username"] == "test_user"
四、进阶实践:Token 生命周期管理与自动续期
在长时间运行的接口测试执行期间,Token 往往存在有效时长(如 30 分钟或 2 小时)。如果执行过程中 Token 失效,会导致后续用例全部误报 401 Unauthorized 失败。解决该问题的关键是引入自动续期或 401 拦截重试机制。
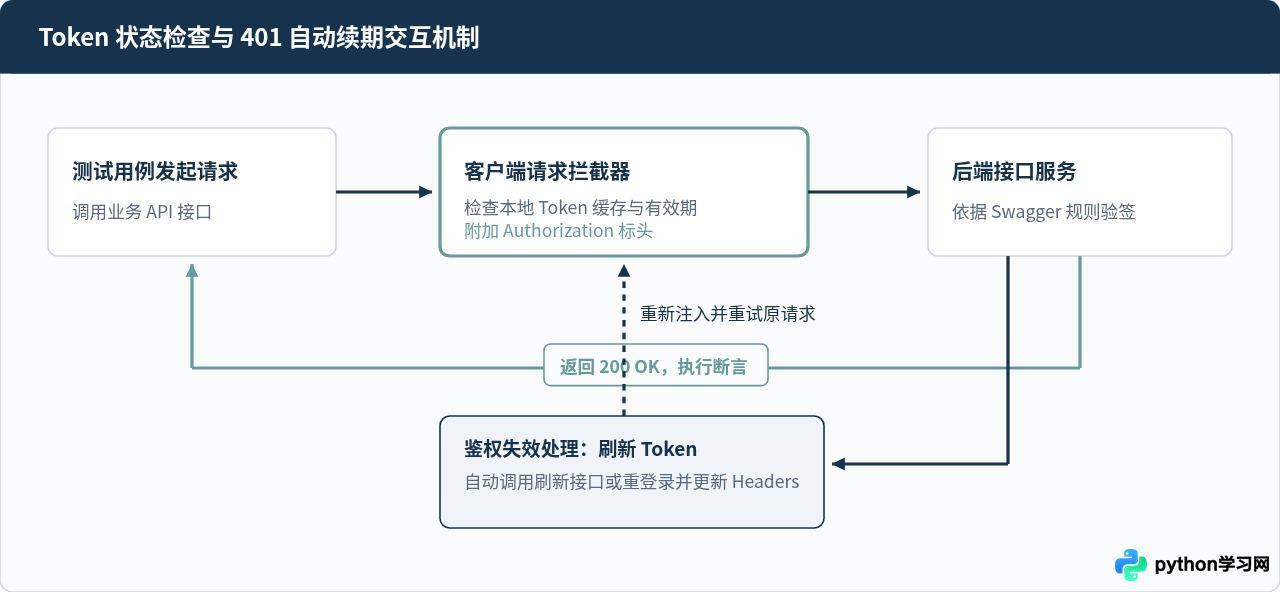
可以通过封装 requests.Session.request 方法实现透明续期:
import time

class ResilientSwaggerClient(SwaggerApiClient):
    def __init__(self, base_url: str, username: str, password: str):
        super().__init__(base_url)
        self.username = username
        self.password = password
        self.token_expire_at = 0
        self.login_and_authorize(username, password)

    def request(self, method, url, **kwargs):
        # 1. 发起请求前检查本地 Token 是否即将过期(预留 60 秒缓冲区)
        if time.time() > (self.token_expire_at - 60):
            self.refresh_token()

        response = self.session.request(method, url, **kwargs)

        # 2. 如果服务端依然返回 401,执行强制续期并重试一次
        if response.status_code == 401:
            self.login_and_authorize(self.username, self.password)
            response = self.session.request(method, url, **kwargs)

        return response

    def refresh_token(self):
        # 调用刷新接口或重新登录
        self.login_and_authorize(self.username, self.password)
        # 假设 Token 有效期为 3600 秒
        self.token_expire_at = time.time() + 3600
五、验证方法与常见问题排查
完成鉴权配置后,必须通过合理的断言手段验证鉴权是否生效,并识别接口测试中典型的鉴权排错场景。
1. 正反用例结果验证
- 正向验证:使用带鉴权的 Session 请求受保护接口,断言 HTTP 状态码为
200,且响应数据不包含未授权提示字段。 - 逆向验证:使用清空 Headers 的原生
requests.get()请求同一受保护接口,预期应当返回401 Unauthorized或403 Forbidden,以此证明目标接口鉴权规则生效。
2. 常见排错场景与解决办法
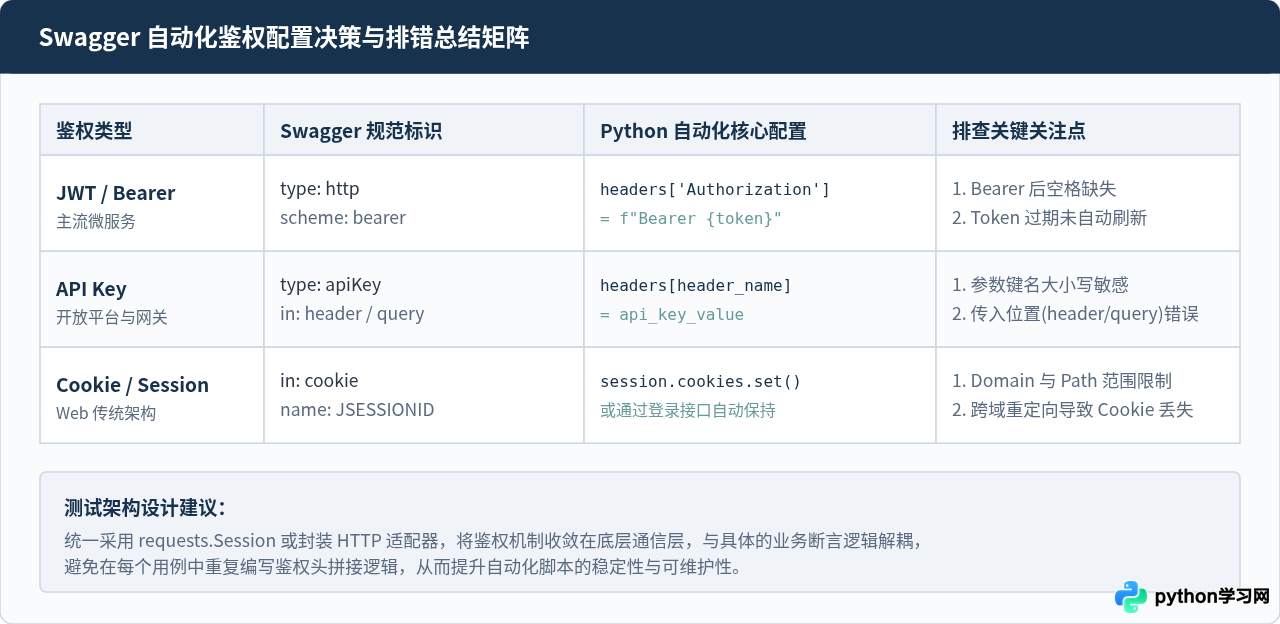
排查要点:在 Swagger UI 页面调试通过,但 Python 自动化脚本报 401 或 403 时,往往由以下三种细微差异引起:
- Bearer 格式前缀:部分接口严格校验
Bearer <token>,如果代码中写成f"Bearer{token}"(缺少空格)或误将前缀写为token <token>,网关将无法识别。 - 自定义请求头大小写:HTTP/1.1 虽然规范上对请求头大小写不敏感,但某些后端框架(如部分特定版本的 Go/Java 拦截器)通过直接按字符串匹配字典读取 Header。请严格对照 Swagger 文档中的
name拼写(如X-Auth-Token与x-auth-token)。 - 多环境凭证与作用域(Scope):在基于 OAuth2 或多租户的项目中,同一个账号在不同环境下具有不同的角色权限。若出现 403 Forbidden,说明 Token 鉴权通过,但账号未被授予该接口的访问角色。
通过对 Swagger 规范中鉴权定义的解析、基于 Session 的集中管理以及 Token 自动刷新机制的引入,能够彻底摆脱接口自动化测试中的鉴权阻碍,构建稳定、高效的接口测试套件。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









