


很多 Go 项目在开发机上运行顺利,一到 CentOS 服务器就开始暴露问题:系统组件太旧、CGO 依赖缺失、权限放太大,或者服务拉起来后没人管日志和重启。要把这类问题提前压住,关键不是多装几个工具,而是把环境、构建、运行和安全这几条链路一次理顺。本文按实际部署顺序梳理 CentOS 上的注意事项,读完你可以判断哪些步骤必须保留,哪些场景更适合直接用静态编译或 Docker 简化上线。
系统环境与依赖先定好
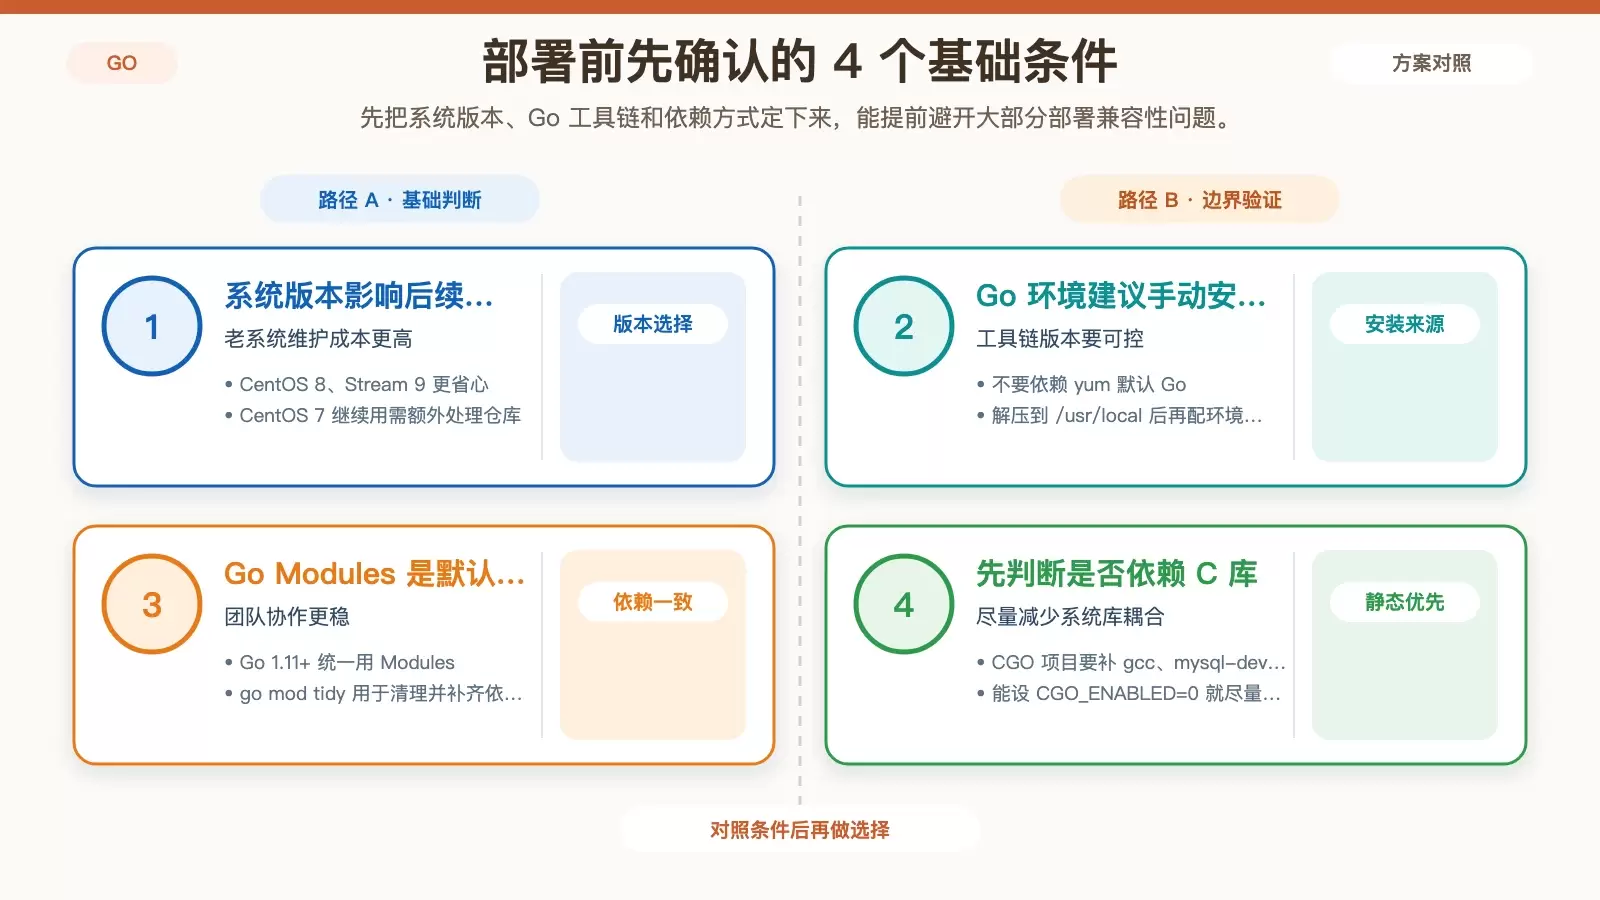
CentOS 部署 Go 服务,第一步不是上传程序,而是先确认系统版本和依赖策略。很多线上问题都不是业务代码导致的,而是基础环境选型太随意。
CentOS 版本怎么选
如果还有选择空间,优先考虑 CentOS Stream 或较新的稳定版本,例如 CentOS 8、Stream 9。CentOS 7 已经结束生命周期,继续使用时往往得依赖第三方源,比如 CentOS Vault,才能补齐系统组件更新。这样的环境更容易遇到依赖不兼容,后续维护成本也会更高。
换句话说,老系统不是不能部署,但越老的系统越需要你额外处理仓库、库版本和安全更新,部署复杂度会明显上升。
Go 环境不要直接用 yum 默认版本
CentOS 默认仓库里的 Go 往往偏旧,不适合作为生产环境的标准安装方式。更稳妥的做法是从官方下载 Go 安装包,解压到 /usr/local,再把环境变量配置清楚:
GOROOT:指向 Go 安装路径GOPATH:作为工作目录PATH:加入$GOROOT/bin和$GOPATH/bin
配置完成后,执行下面的命令让环境生效:
source ~/.bashrc
source /etc/profile
这一步的核心不是“把 Go 装上”,而是确保编译工具链版本可控,避免服务器和本地开发环境出现行为差异。
依赖管理优先用 Go Modules
只要项目使用的是 Go 1.11 及以上版本,就应当统一采用 Go Modules 管理依赖。初始化项目时执行:
go mod init <module-name>新增或调整依赖后,再执行:
go mod tidygo mod tidy 会清理未使用的依赖,同时补齐缺失的包,适合用于团队协作和 CI/CD 环境,能尽量保证依赖版本一致,不至于出现“本地能编,服务器不行”的情况。
有 CGO 依赖时要提前检查系统库
如果项目里用了需要 C 库支持的组件,例如某些 CGO 相关数据库驱动,就不能只盯着 Go 代码本身,还得确认系统依赖是否齐全。常见的依赖包括:
gccmysql-devel
但从部署稳定性看,更推荐尽量把这类依赖降到最低。很多场景下直接设置 CGO_ENABLED=0,生成静态链接可执行文件,会比在服务器上补各种系统库更省事,也更不容易碰到版本冲突。
编译方式决定部署复杂度
Go 的部署体验好不好,很大程度上取决于你怎么编译。对于 CentOS 服务器,最省心的通常不是“上机现编”,而是提前把可执行文件准备好。
优先考虑交叉编译后再上传
如果开发环境在 Windows、macOS,或者项目已经接入 CI/CD,完全可以直接面向 Linux 目标平台交叉编译,生成能在 CentOS 上运行的二进制文件:
GOOS=linux GOARCH=amd64 CGO_ENABLED=0 go build -o myapp-linux-amd64 main.go这样做有两个直接好处:
- 服务器上不必再安装 Go 环境
- 部署动作更简单,上传后二进制即可运行
对于以 API 服务、后台任务为主的 Go 项目,这通常是最实用的一种上线方式。
用 ldflags 压缩二进制体积
如果希望部署包更小、传输更快,可以在编译时加上 -ldflags="-s -w",去掉符号表和调试信息:
go build -ldflags="-s -w" -o myapp-linux-amd64 main.go这个参数主要影响文件体积,通常不会对运行性能造成明显负面影响。对于需要频繁发布、通过制品仓库分发或跨机房同步的项目,这个优化很实用。
部署目录、权限与服务托管怎么做
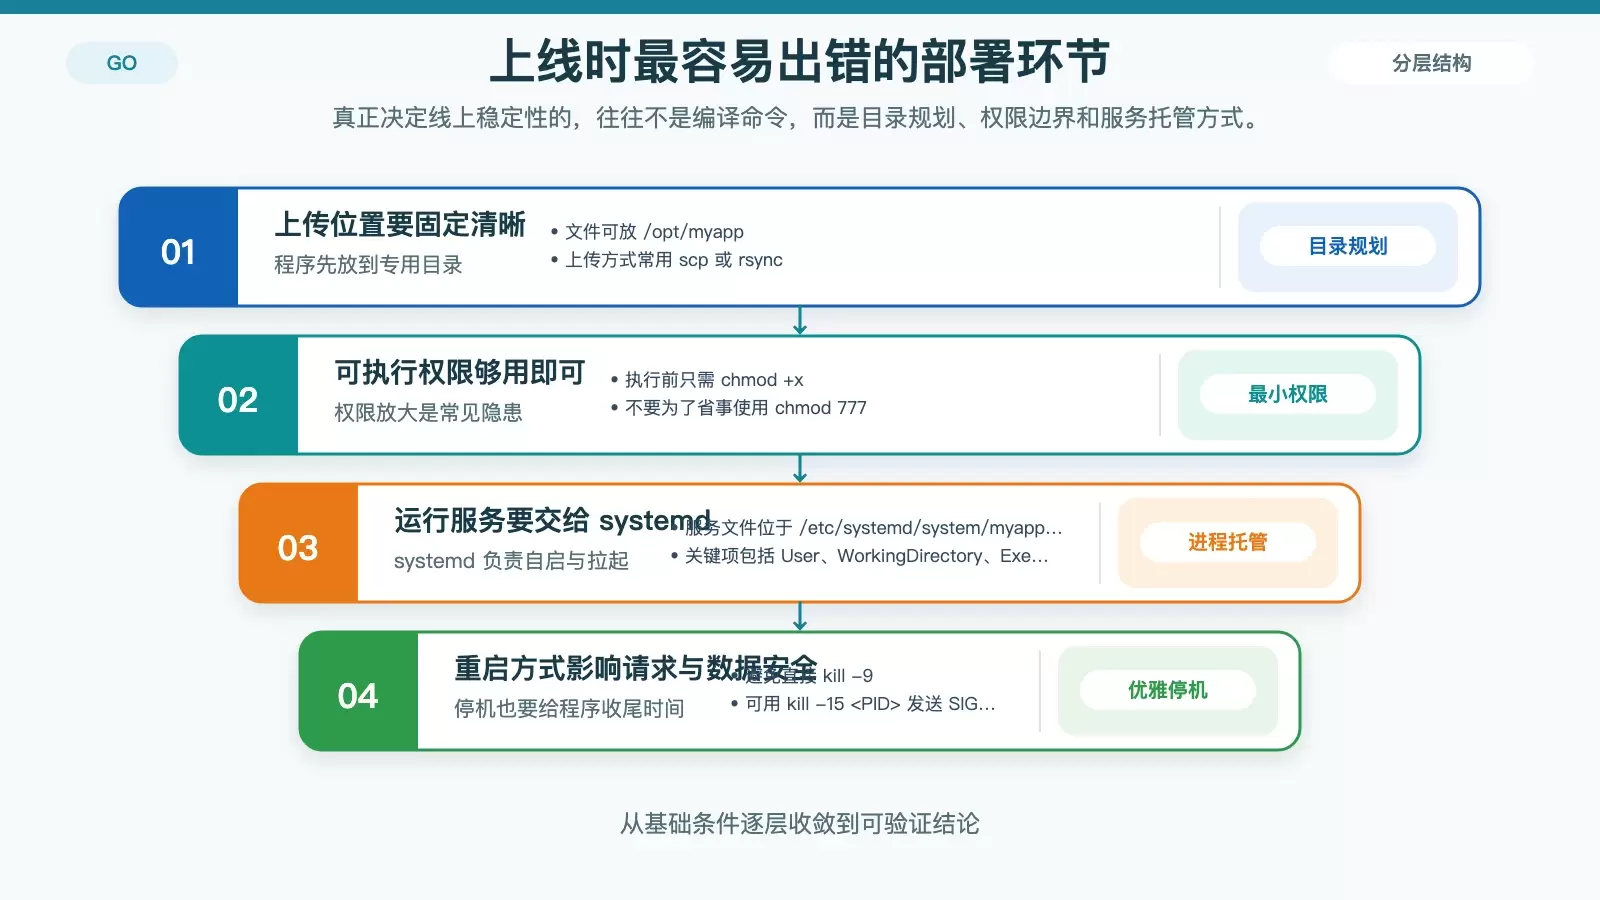
程序编译完成后,真正影响线上稳定性的,是上传方式、目录规划和服务管理方式。这里最容易出现的问题,是图省事直接用 root、直接给 777、直接后台挂进程。
上传文件后只给必要执行权限
编译好的文件可以通过 scp 或 rsync 上传到服务器,建议放在专用目录,例如 /opt/myapp。上传完成后,只需要赋予执行权限:
chmod +x myapp-linux-amd64不要为了“避免权限报错”直接使用 chmod 777。这类做法虽然省事,但会把可写、可执行权限完全放开,线上风险很高,也不利于排查权限边界问题。
配置文件和程序文件分开存放
配置文件例如 .env、config.ini,最好不要和二进制文件混在一起。常见做法是放在:
/etc/myapp- 项目目录下的
config子目录
这样做的好处是升级程序时不容易误覆盖配置,也方便权限细分。配置调整后,如果应用没有热加载机制,通常需要重启服务才能生效,例如:
systemctl restart myapp对于数据库密码这类敏感信息,直接写进配置文件并不是理想方案。更稳妥的方式是借助 vault 等加密工具管理,至少不要把密钥硬编码进程序或散落在多个明文文件里。
用 systemd 托管进程比手工后台运行更稳
生产环境里,建议为应用创建 systemd 服务文件,例如 /etc/systemd/system/myapp.service。几个关键项需要明确配置:
User:使用非 root 用户,例如appuserWorkingDirectory:项目目录ExecStart:可执行文件路径Restart=always:进程崩溃后自动重启
配置完成后,按顺序执行:
systemctl daemon-reload
systemctl start myapp
systemctl enable myapp
这套方式比单纯用 nohup 更适合线上服务,因为它把开机自启、异常重启和统一管理都纳入系统服务框架里。
重启和停机尽量走优雅退出
线上服务不要直接用 kill -9 强制终止。更合理的做法是发送 SIGTERM,给应用留出处理当前请求和释放资源的时间,例如:
kill -15 <PID>这对有数据库写入、消息消费或长连接处理的服务尤其重要。强杀虽然快,但更容易带来数据不一致和请求中断问题。
日志、监控与安全加固不能放到最后补
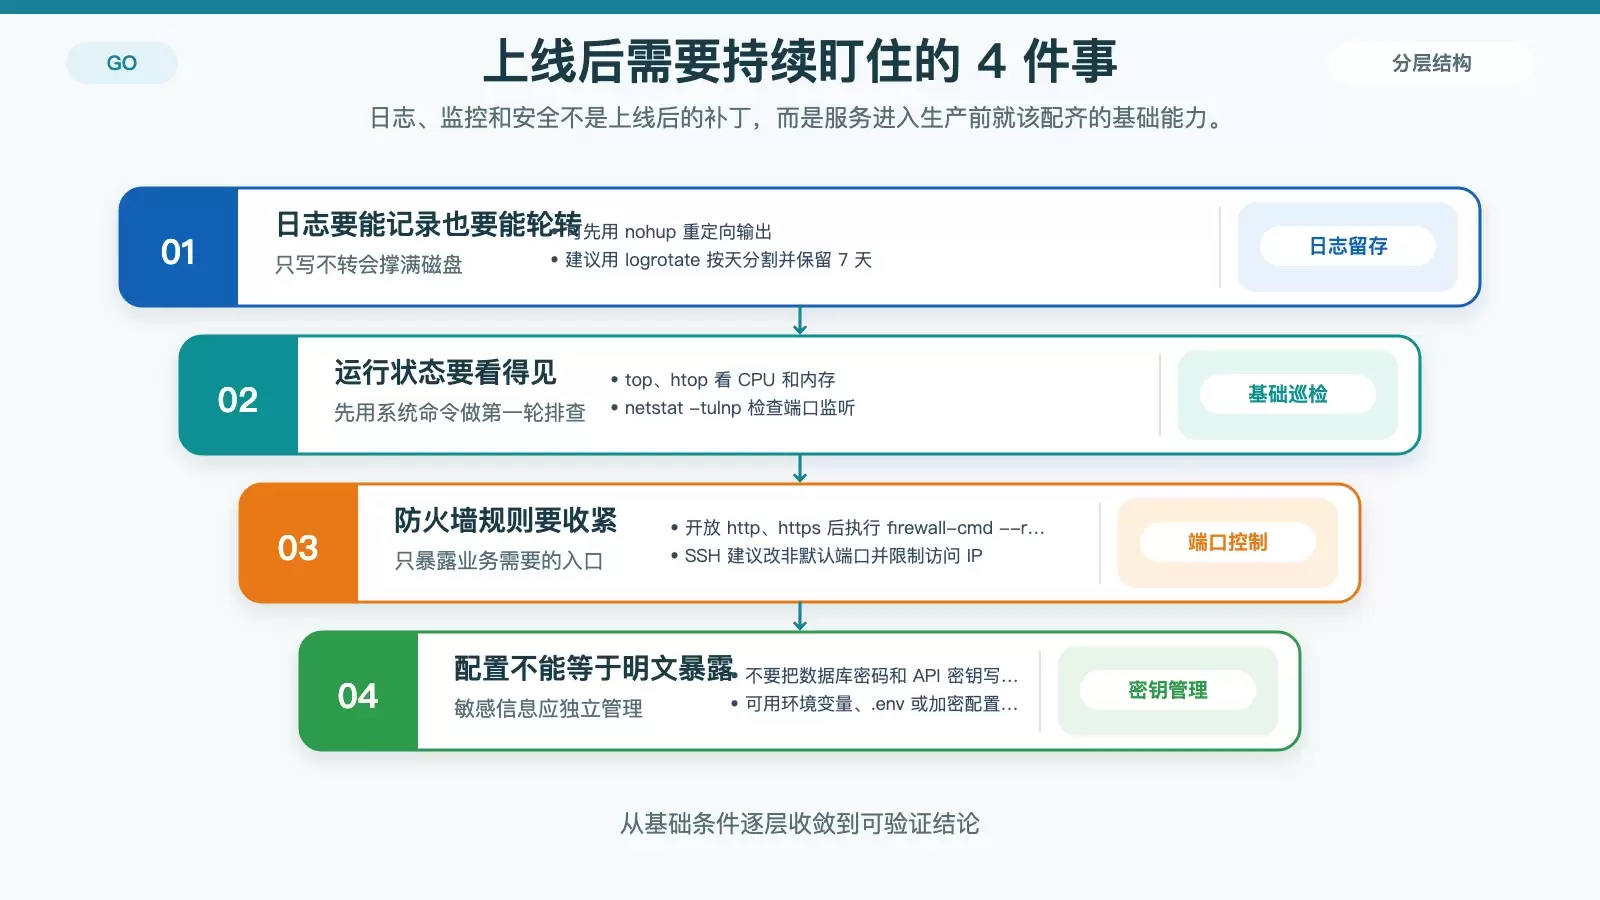
很多项目能启动就算部署完成,但真正进入生产后,问题往往出在“出了故障没人知道”或者“权限开得过大”。日志、监控和安全设置应该作为上线的一部分,而不是故障发生后的补丁。
日志要能留存,也要能轮转
如果暂时没有完整日志系统,至少要先把标准输出和错误输出接住,例如:
nohup ./myapp > /var/log/myapp.log 2>&1 &或者在代码里直接使用 log 包写入指定文件。需要注意的是,日志文件会持续增长,不能只管写不管收。比较常见的做法是借助 logrotate 定期轮转,比如按天切分、保留 7 天,避免日志把磁盘占满。
先用基础命令观察运行状态
上线后至少要能快速回答三个问题:CPU 是否异常、内存是否持续上涨、端口是否正常监听。基础命令就够完成第一轮排查:
tophtopnetstat -tulnp
如果项目已经进入持续运营阶段,可以进一步接入 Prometheus + Grafana,关注 QPS、响应时间等核心指标,并设置告警阈值,例如 CPU 超过 80% 发送邮件通知。这样的问题发现方式,比人工登录服务器查看要及时得多。
防火墙和最小权限原则要一起落实
网络层面,只开放应用确实需要的端口即可。HTTP、HTTPS 常见开放方式如下:
firewall-cmd --permanent --add-service=http
firewall-cmd --permanent --add-service=https
firewall-cmd --reload
不必要的端口应当关闭。像 SSH 的 22 端口,至少要考虑改成非默认端口并限制访问 IP,减少被扫描和暴力尝试的风险。
进程权限方面,不要使用 root 直接运行应用。可以创建专用系统用户:
useradd -r -s /sbin/nologin appuser
chown -R appuser:appuser /opt/myapp
这样可以把项目目录的所有权交给业务用户,只授予最小必要权限,避免应用进程一旦被利用就获得整台机器的完全控制权。
敏感信息不要写死在代码里
数据库密码、API 密钥这一类内容,最忌讳直接硬编码进源码。更稳妥的方式是通过环境变量或加密配置文件管理,例如使用 godotenv 读取 .env 文件。即便采用文件方式,也应定期更换密钥,降低泄露后的影响范围。
什么时候可以直接换成 Docker
如果你希望进一步降低环境差异,或者团队已经有容器化基础设施,Docker 会是一个更省心的补充方案。它并不一定适合所有场景,但对跨环境一致性确实有帮助。
容器化部署适合追求环境一致性的项目
使用 Docker 时,可以编写 Dockerfile,基于官方 golang 镜像或 alpine 轻量镜像构建运行环境,复制项目文件、安装依赖、编译程序,并暴露端口,例如 EXPOSE 8080。
常见命令如下:
docker build -t myapp
docker run -p 8080:8080 -d --name myapp myapp
这种方式的优势在于,开发、测试、生产之间的环境更容易保持一致,也能减少“这台 CentOS 缺某个包”的临时排障时间。对于需要频繁迁移、扩容或者多机器部署的服务,容器化通常会比手工部署更容易复制。
不过,如果你的 Go 程序本身已经能通过 CGO_ENABLED=0 编译成稳定的静态二进制,且服务器数量不多,那么直接上传二进制配合 systemd 管理,往往已经足够简单高效。是否引入 Docker,关键还是看团队的运维方式和后续扩展需求。









