


在 Debian 上编译和运行 Java 项目,真正容易出问题的往往不是某一个编译参数,而是系统更新、依赖来源、编码方式、权限边界和运行环境配置同时存在松动。要把这条链路管住,不能只盯着 JDK 版本,而是要从系统包、构建工具到日志审计逐段收紧。
下面按实际使用场景拆开来看:先处理 Debian 与 Java 环境更新,再检查 Maven、Gradle 依赖和仓库配置,接着补上安全编码、权限控制、运行环境加固,最后用日志和审计把异常行为尽早揪出来。看完后,你可以据此判断自己当前的编译环境到底是“只够用”,还是已经具备基本的安全防线。
先把 Debian 和 Java 环境保持在受支持状态
在所有防护措施里,更新是最基础的一层。Debian 系统、JRE、JDK 以及编译工具链如果长期不更新,已知漏洞就会直接留在生产和开发环境里。
日常至少应定期执行:
sudo apt update && sudo apt full-upgrade这条命令会更新 Debian 系统和现有软件包,包括 Java 运行时环境(JRE)以及相关工具链,有助于及时修补公开漏洞。
安装来源比“能不能装上”更重要
安装 Java 时,优先选择 Debian 官方软件源,或者可信的第三方来源,比如 OpenJDK 官方镜像。不要随意加入来路不明的源,否则即使版本是新的,也可能把不可信代码一并带进系统。
编译前先审依赖和构建配置
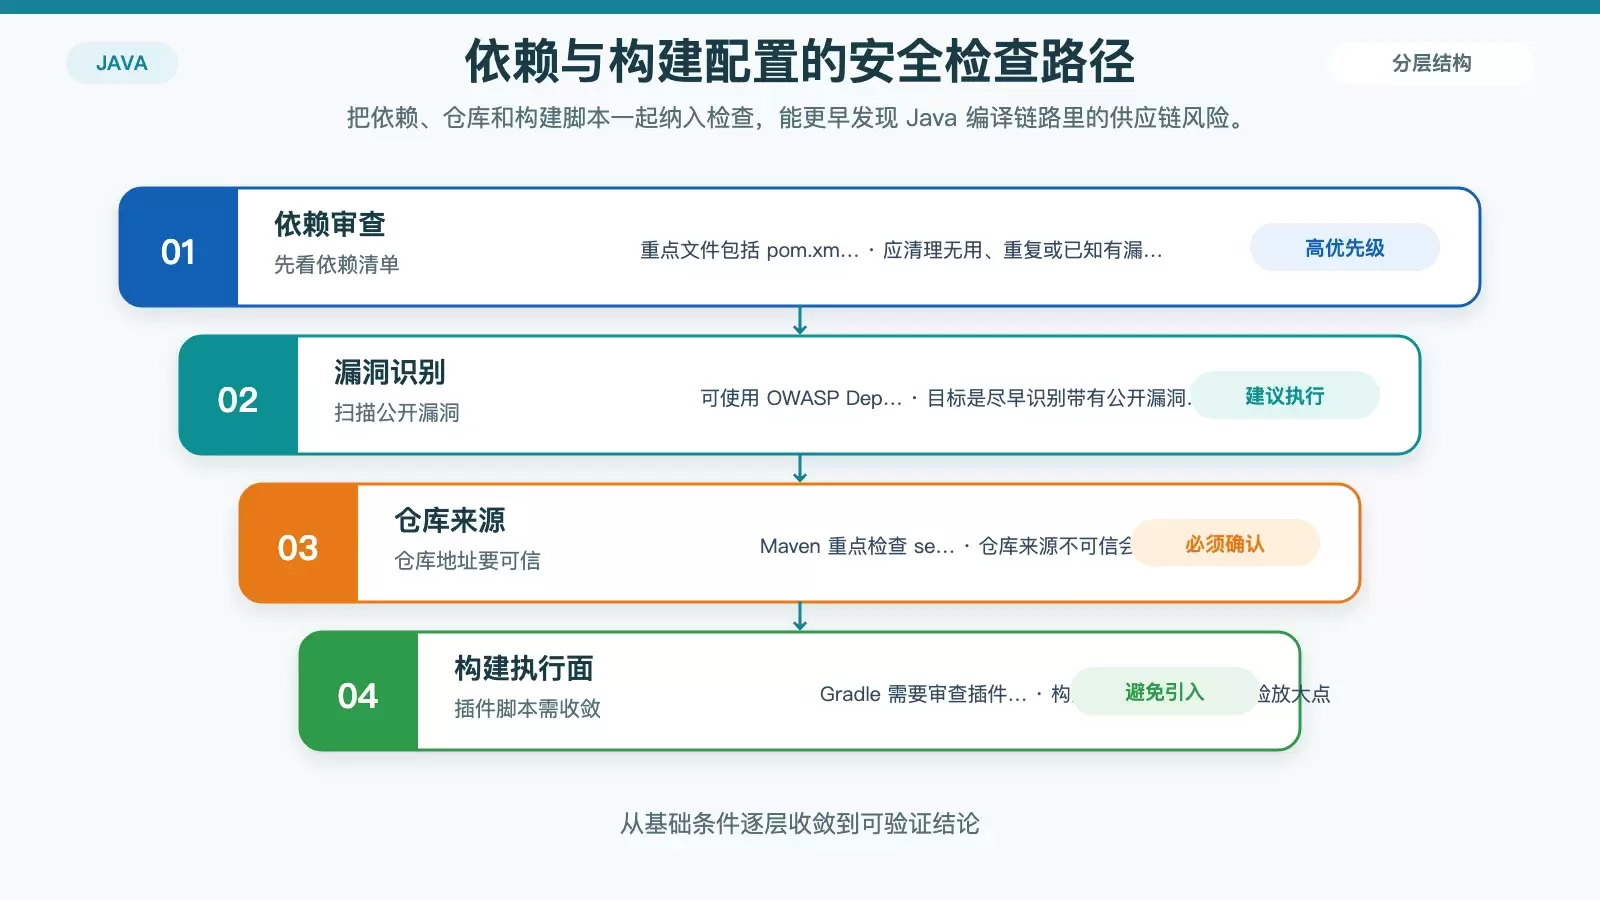
很多 Java 项目的安全问题,并不是自己写出来的,而是跟着依赖一起进来的。因此在编译前,先检查项目依赖是否必要、是否过时、是否已经有公开漏洞,是成本最低的一步。
重点检查哪些文件
Maven 项目重点看 pom.xml,Gradle 项目重点看 build.gradle。对其中长期未更新、功能重复、已经不再使用的依赖,应该及时清理。
用工具做一次漏洞扫描
可以使用 OWASP Dependency-Check 这类工具,对依赖库进行自动扫描,尽早识别存在已知漏洞的组件。
构建工具自身也要设防
除了依赖本身,构建配置也要纳入检查范围。Maven 需要确认 settings.xml 里的仓库地址是否可信;Gradle 则要避免引入不安全的插件或外部脚本。很多供应链风险,恰恰就藏在“自动下载”和“构建时执行”这两个环节里。
把安全要求前移到编码和编译阶段
如果代码本身存在注入和输入校验问题,后面再怎么加固系统,也只能降低损失,不能真正消除风险。更现实的做法,是在编码阶段就把高频漏洞挡住。
先避开几类常见问题
编写 Java 代码时,应遵循 Java 安全编码指南,例如 OWASP 提供的最佳实践,重点防范 SQL 注入、跨站脚本(XSS)、模板注入等常见问题。
例如在数据库访问场景里,优先使用预编译语句 PreparedStatement;对用户输入进行严格过滤时,可以考虑 ESAPI 这类库来辅助处理。
调试信息要分清开发与发布场景
编译阶段可以开启调试信息,便于问题排查和漏洞分析:
ja vac -g但发布前应去掉调试符号,避免暴露过多实现细节,减少信息泄露面。这个取舍的关键不在于“能不能调试”,而在于开发环境和交付环境不能使用同一套暴露级别。
用最小权限原则收紧编译与运行边界
Java 编译环境常见的隐患之一,是默认把编译、部署、运行都交给高权限账户处理。这样做虽然省事,但一旦出现依赖投毒、脚本执行或进程逃逸,后果会被直接放大。
普通用户优先,提权走 sudo
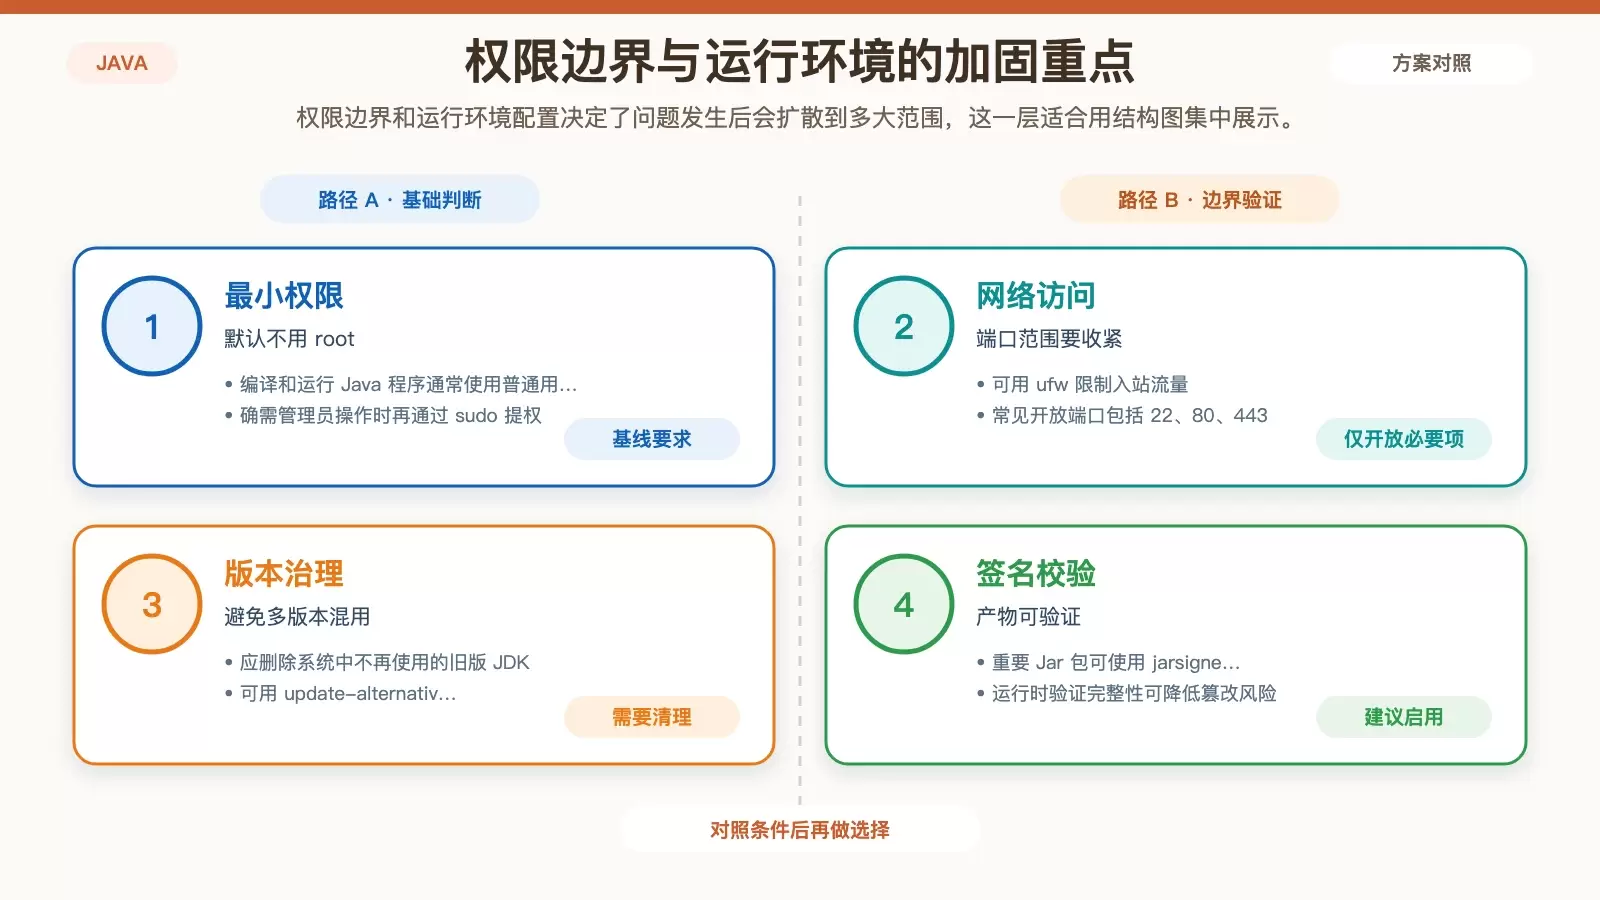
编译和运行 Java 程序时,通常使用普通用户即可,不要默认使用 root。只有确实需要管理员操作时,再通过 sudo 提权。
关键目录要明确限制访问
像 /root、/etc 这类关键目录,应严格限制访问权限,避免构建脚本、插件或误操作直接触碰系统核心配置。
防火墙只开放必要端口
网络侧同样要做收敛。可以用 ufw 限制入站流量,只开放业务确实需要的端口,例如 SSH 的 22、HTTP 的 80、HTTPS 的 443。其他不需要的服务和端口,应该直接关闭。
Java 运行环境还要做两层加固
仅仅装好 JDK 并不意味着环境安全。真正需要关心的是:系统里有没有遗留旧版本、默认版本是否清晰、运行权限是否可控、产物是否能验证完整性。
先清理旧版本,再确认默认版本
系统中如果同时保留多个 Java 版本,尤其是旧版 JDK,容易引发兼容性和安全问题。应删除不再使用的版本,并通过下面的命令切换默认版本:
update-alternatives --config ja va限制 Java 代码可获得的权限
可以通过配置 Java 安全管理器 -Dja va.security.manager,限制代码的文件读写、网络访问等能力,只保留必要权限。这一步的价值在于,即使应用内部有缺陷,也尽量把它限制在较小范围内。
对关键代码做签名校验
对于重要的 Java 代码或打包产物,可以使用 jarsigner 做数字签名,并在运行时验证签名完整性。这样可以降低 Jar 包被篡改后仍被加载执行的风险。
最后补上日志监控和审计闭环
前面的措施负责“减少风险”,监控与审计负责“尽早发现问题”。如果没有日志和审计支撑,很多异常行为只会在事故发生后才被看到。
先看哪些日志
应定期审查系统日志,例如 /var/log/syslog、/var/log/auth.log,同时结合 Java 应用程序日志一起分析。
让工具自动找异常
可以借助 Logwatch 或 Fail2ban 做自动化分析,及时识别频繁登录失败、异常访问、非法文件操作等行为。
对关键目录建立审计规则
进一步可以启用 auditd,重点监控 Java 编译目录,如 /usr/lib/jvm,以及代码仓库访问记录。这样当编译链路、JDK 目录或源码仓库出现异常访问时,可以更早定位到问题来源。
实际落地时,建议优先做哪几步
如果你目前还没有完整的 Debian Java 安全基线,可以先按优先级推进:第一步更新系统和 JDK;第二步清理依赖并核对 Maven、Gradle 仓库配置;第三步把编译和运行账户切换到普通用户;第四步处理旧版 JDK、签名和安全管理器;最后再补齐日志分析和 auditd 审计规则。
这样做的好处是,前几步就能先压住大部分常见风险,后几步再把环境从“能用”提升到“可控、可追踪、可审计”。对于长期维护的 Java 项目来说,这比单次修补某一个漏洞更有实际意义。









