MySQL LIKE 语句中下划线被误匹配的问题与解决方法
在 MySQL 查询中,使用 LIKE 'prefix_%' 匹配数据时,往往会发现多出了以 prefixX、prefix- 等开头的记录。这是因为 MySQL 默认将下划线 '_' 识别为单字符通配符而非普通字符。本文将介绍导致该现象的原因,以及如何通过添加转义字符 '\\_' 来精确匹配包含下划线的字段值。
2026-10-13
6
在 MySQL 查询中,使用 LIKE 'prefix_%' 匹配数据时,往往会发现多出了以 prefixX、prefix- 等开头的记录。这是因为 MySQL 默认将下划线 '_' 识别为单字符通配符而非普通字符。本文将介绍导致该现象的原因,以及如何通过添加转义字符 '\\_' 来精确匹配包含下划线的字段值。
本文详细介绍在Django项目中配置PostgreSQL数据库的完整流程,包括安装psycopg2依赖、修改settings.py配置及连接测试。同时系统梳理Django ORM常用查询过滤器,涵盖大于、小于、包含、模糊匹配及判空等筛选方法的语法与示例,帮助开发者高效进行数据查询操作。
本文介绍如何将pymysql返回的tuple数据转换为pandas DataFrame,并深入对比execute与executemany在大批量数据插入时的性能差异。通过十万级数据测试发现,手动拼接SQL并使用execute执行的速度显著优于executemany,建议在高并发写入场景下采用拼接策略以提升效率。
本文详细解析Python中MySQL数据库操作的两个核心方法:fetchone()与fetchall()。通过对比两者在返回单个元组与多个元组时的行为差异,并结合NULL与None的类型说明,帮助开发者准确处理查询结果。文章进一步提供基于pandas的数据统计、排序及格式转换实战代码,展示如何高效从MySQL提取并处理业务数据。
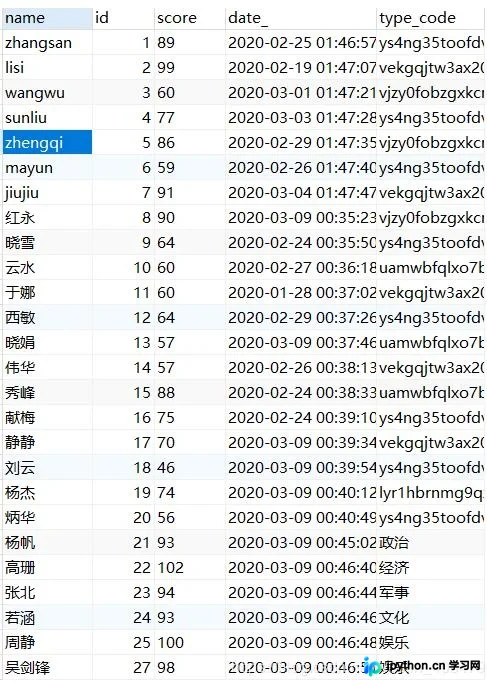
本文介绍如何使用Python将数据库中的多个数据表分批次高效导出至Excel文件。通过结合pymssql连接数据库与Pandas的ExcelWriter对象,解决了多次to_excel调用导致数据覆盖的问题。方案支持自定义批次大小(如每5000行)、自动获取字段名及处理水平切分的分布式表,适用于需要生成大量离线数据报表的场景。
本文详解SQLite C/C++接口的五大核心API及其关联的两个关键对象。通过sqlite3_open建立连接,利用sqlite3_prepare将SQL转为预处理语句,配合sqlite3_step执行查询或写入,并通过column系列函数获取结果。最后展示如何利用问号占位符进行参数绑定,以提升批量操作的执行效率并避免SQL注入。
本文详细讲解PostgreSQL中三种模式匹配方法(LIKE、SIMILAR TO及POSIX正则),重点解析SIMILAR TO通配符用法及substring提取规则。同时梳理常用数据类型格式化函数,以及日期时间操作符与核心函数列表,并提供EXTRACT支持的字段说明,帮助开发者高效进行字符串处理与时间运算。
本文详细记录了Django项目中向MySQL写入中文字符报错的解决方案。主要步骤包括修改MySQL配置文件my.cnf设置utf8字符集,验证字符集变量,以及关键的重建数据库操作。通过新建数据库并执行makemigrations和migrate命令,确保表结构支持中文,从而彻底解决写入错误问题。
本文介绍如何在Python中实现Hive中类似lateral view explode的功能,将包含多个标签的字符串拆分为多行数据。通过具体示例展示Hive SQL与Python代码的实现方式,并补充相关理论知识,帮助读者理解列转行的数据处理方法。
本文详解PostgreSQL中模式(Schema)的概念与作用,涵盖创建模式、Public模式默认机制、权限授予策略及删除方法。重点解析如何通过ALTER DEFAULT PRIVILEGES精细管理表、序列与函数权限,以及如何配置search_path优化对象访问效率。
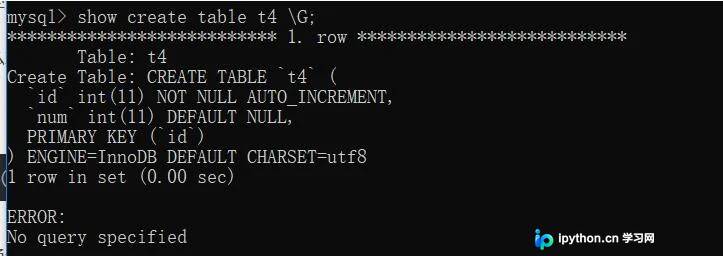
本文详细讲解如何在MySQL中查看并修改自增字段AUTO_INCREMENT的起始值,通过建表、插入数据及清空记录的操作演示其机制。同时补充Django开发中常见的AttributeError及abstract属性配置错误,提供具体的代码修正方案,帮助开发者避开这些常见坑点。
本文深入解析Python中SQL注入攻击的原理与危害,通过PostgreSQL数据库实例演示了利用字符串插值导致的漏洞。重点介绍了使用psycopg2进行参数化查询的正确方式,以及如何利用psycopg.sql模块安全地组合表名和列名等标识符,确保动态SQL生成的安全性。