

MySQL SQL注入漏洞原理解析与PHP防御实战
本文深入解析MySQL数据库常见的SQL注入攻击原理,通过具体代码案例说明恶意输入如何导致数据泄露或破坏。重点介绍在PHP开发中如何使用正则过滤、mysql_real_escape_string函数以及LIKE语句转义技巧来构建多层防御机制,保障数据库安全。
2026-10-13
6
本文深入解析MySQL数据库常见的SQL注入攻击原理,通过具体代码案例说明恶意输入如何导致数据泄露或破坏。重点介绍在PHP开发中如何使用正则过滤、mysql_real_escape_string函数以及LIKE语句转义技巧来构建多层防御机制,保障数据库安全。
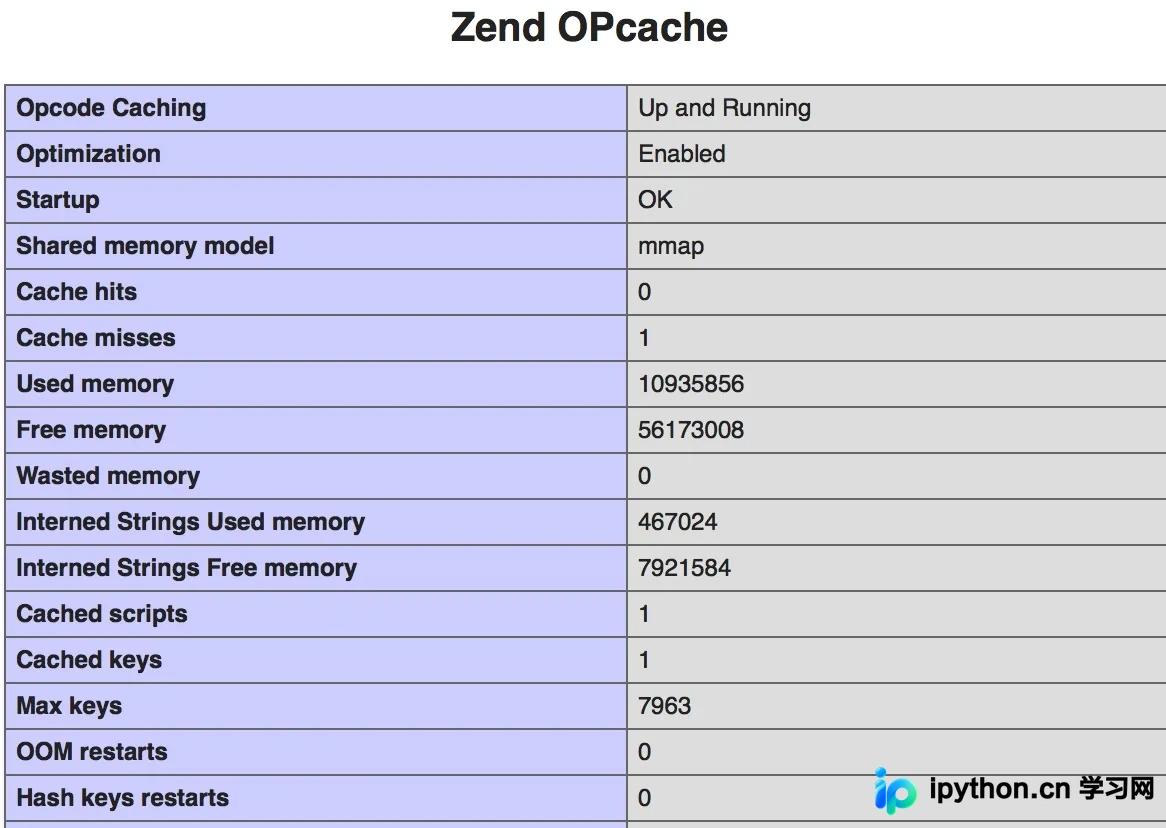
针对 PHP 5.5+,Opcache 通过编译 --enable-opcache 启用。配置 php.ini 设置 opcache.so、内存及文件数量等关键参数,并重启 php-fpm 生效,可显著提升脚本执行性能。
在PHP项目中使用preg_match进行复杂正则匹配时,若遇到匹配失败或无结果的情况,通常是因为触发了默认的回溯和递归限制。本文详解如何通过ini_set调整pcre.backtrack_limit和pcre.recursion_limit参数值,并配合memory_limit设置,确保长字符串处理的稳定性与安全性。
本文介绍在 PHP 中使用 MySQL 数据库实现事务处理的经典方法。通过 mysql_query 发送 START TRANSACTION、ROLLBACK 和 COMMIT 指令,确保数据操作的原子性。重点解析 InnoDB 引擎要求及多回滚场景下的行为差异,帮助开发者掌握基础事务控制逻辑。
本文介绍如何利用 PHP 的 date() 函数获取当前日期或指定日期的星期信息。通过格式化参数 'l' 和 'w',可分别获取英文全称、数字索引及中文显示的星期结果,适用于各类日程处理场景。
本文详解在PHP环境中如何高效读取CSV格式数据。通过演示fgetcsv函数的标准用法,解析参数设置(如分隔符、长度限制),展示逐行处理及特定字段提取的具体代码示例,帮助开发者解决文件解析中的常见问题。
本文深入分析PHP中isset运算符与array_key_exists函数的核心差异,包括对null、空字符串及未定义键的处理逻辑。通过10万至百万次循环的基准测试代码,直观展示两者执行效率差距,指导开发者在需要严格判断键是否存在且值为非null的场景下正确选型。
本文提供一段 PHP 代码,实现在指定最小与最大长度范围内,将目标字符串随机切割并保存至数组。通过循环截取子串并更新剩余字符串,直至原串为空。适用于需要对文本进行不规则拆分处理的场景。
本文介绍如何使用PHP脚本完整解析并提取JSON数据结构中所有叶子节点的键名路径。通过BFS队列算法实现非递归遍历,有效处理深层嵌套数据,返回如'key1/key2'格式的路径数组,适用于调试复杂JSON或API数据结构分析。
本文详细介绍在 PHP 环境下如何对 Unicode(\uXXXX)及 HTML 实体(&#数字;)格式的字符串进行统一解码,以及如何将中文字符串转换为 %uXXXX 格式的 Escape 编码。文中提供了完整的 uni_decode 和 phpescape 函数实现代码,并附带使用示例,适用于解决网页爬虫、数据清洗及前后端通信中的乱码问题。
本文介绍如何利用PHP批量生成不重复的卡号和密码。通过MD5哈希、随机数组合或字符集遍历等方法,结合数组去重逻辑,快速产出符合格式的序列数据。适用于测试数据填充或活动码生成场景。
在PHP中匹配UTF-8编码的中文,不能使用简单的字节范围匹配,否则可能误伤其他字符。正确做法是使用 Unicode 范畴 \x{4e00}-\x{9fa5},并务必添加 u 修饰符以启用 UTF-8 模式,确保正则引擎按字符而非字节进行处理。