

什么是 JavaScript 注入攻击?如何防御 XSS
JavaScript 注入攻击是网站安全的主要威胁之一,常被用于发起跨站脚本(XSS)攻击以窃取用户敏感信息如 Cookie。本文详细解释了攻击原理,并提供了两种基于 ASP.NET MVC 的防御方法:在视图层进行 HTML 编码显示,或在数据入库前对输入进行编码处理,同时分析了各自的优缺点及适用场景。
2026-10-14
5

JavaScript 注入攻击是网站安全的主要威胁之一,常被用于发起跨站脚本(XSS)攻击以窃取用户敏感信息如 Cookie。本文详细解释了攻击原理,并提供了两种基于 ASP.NET MVC 的防御方法:在视图层进行 HTML 编码显示,或在数据入库前对输入进行编码处理,同时分析了各自的优缺点及适用场景。
Django 2.0 正式移除对 Python 2 的支持,强制要求使用 Python 3.4 及以上版本。本文总结了升级过程中的十大关键变更,包括 url 模块重构、中间件配置调整、render 方法更替、User 认证属性化、Session 中间件移除、simple_tag 替代 assignment_tag,以及 ForeignKey 新增 on_delete 参数、URL 路由语法简化、聚合查询引入 Window 操作等。
本文介绍在Python中如何获取13位Unix时间戳。默认time.time()返回10位秒级浮点数,通过乘以1000并四舍五入取整,可转换为毫秒级13位时间戳。提供两种实现方式:直接运算与Lambda函数封装,适用于Web接口签名等场景。
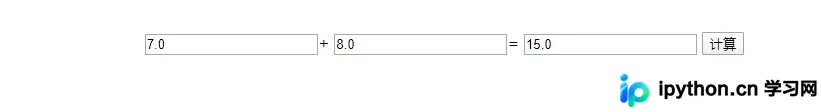
本文详解如何使用Python Flask框架开发一个简单的加法Web应用。通过封装sum_function子函数实现逻辑复用,利用try-except语句对输入进行浮点数校验,并在HTML模板中保留用户输入值以优化交互体验。最终通过localhost:8080端口验证正确与错误输入下的运行结果。
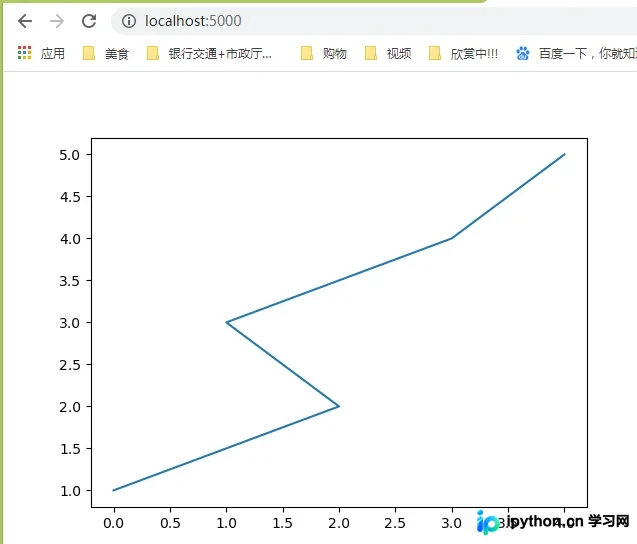
本文介绍如何在Python Flask框架中将图像显示到Web页面。通过Matplotlib绘制图像,利用io.BytesIO和base64编码将图像转换为URL,并在HTML模板中通过img标签展示。提供了完整的代码示例和GitHub资源链接,帮助开发者实现动态图像展示功能。
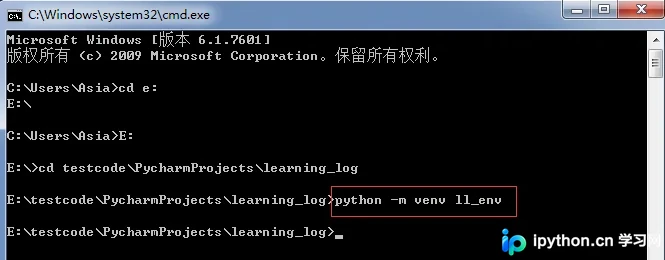
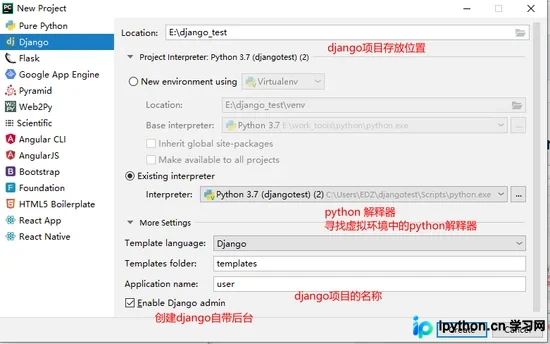
本文详细介绍在Python3环境下创建Django项目的三种主流方法。首先讲解如何在Windows命令行中通过venv创建虚拟环境并初始化项目;其次介绍在PyCharm中配置系统环境变量以支持Django命令;最后演示如何在PyCharm中结合虚拟环境创建工程并启动开发服务器。内容涵盖从环境准备到项目运行的完整流程,适合Python初学者参考。
本文详细介绍Django中默认Path转换器的用法,包括str、int、slug、uuid和path五种类型。重点讲解如何创建自定义转换器(如Year_Converters)并通过register_converter注册,以及在urls.py中使用re_path进行正则表达式匹配的具体代码示例和注意事项。
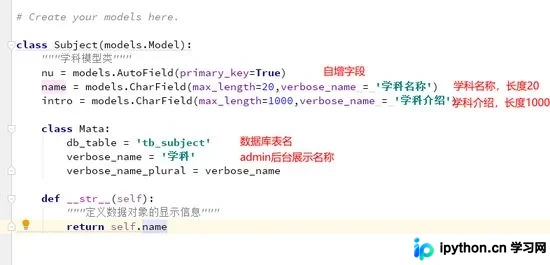
本文详解Django中基于ORM的模型类设计流程,涵盖字段类型选择、数据库迁移命令及Admin后台配置。通过Subject和Teacher模型示例,演示如何创建超级用户、注册模型、生成迁移文件,并在HTML页面中展示数据,实现从数据库到前端视图的完整数据交互。
本文详细介绍在PyCharm中创建Django项目的完整流程,涵盖项目启动验证、MySQL数据库配置及mysqlclient库安装,并通过示例代码演示视图函数编写、URL映射及HTML模板渲染,帮助开发者快速掌握Django基础开发技能。
本文总结了PHP开发中常见的页面跳转方法,包括PHP原生header()函数实现普通与301/302跳转、HTML Meta标签的自动延迟跳转以及JavaScript的client-side跳转。通过提供具体的代码示例,帮助开发者根据不同业务需求(如SEO优化、来源追踪等)灵活选择最合适的跳转方案。
本文介绍如何利用PHP的Cookie机制,在用户登录表单中实现“记住用户名和密码”的功能。通过在前端页面读取Cookie值并回显至输入框,以及在提交后根据用户勾选状态设置或清除Cookie,简化重复登录操作。代码示例展示了基本的逻辑流程与HTML表单结合方式。
本文深入解析 Django 中 ListView 视图类的核心用法。涵盖从基础数据展示到高级功能的完整实践,包括通过重写 get_queryset 实现基于 Q 对象的复杂过滤、利用 get_context_data 传递多组数据至模板、限制 HTTP 请求方法,以及配置 paginate_by 实现前端分页展示。适合希望优化 Django 后端列表逻辑的开发者参考。