

SQL Server 禁止创建表:权限设置与安全加固指南
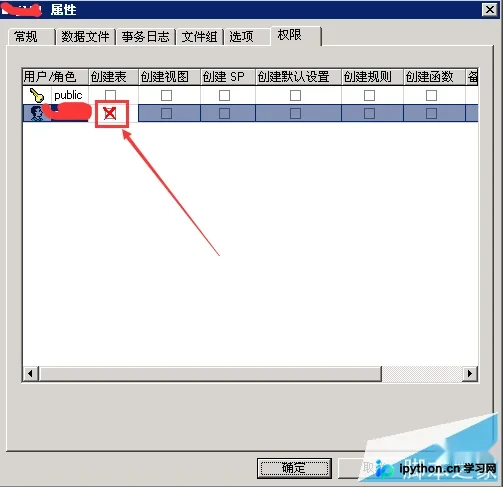
面对网站被植入恶意表(如D99_CMD)的安全威胁,核心解法并非依赖老旧服务器端配置,而是严格限制数据库账户权限。本文介绍如何通过取消用户CREATE权限来阻止非法建表操作,并补充了WAF防护、文件权限管理及定期清理建议,为Web应用提供纵深防御方案。
2026-10-13
6

面对网站被植入恶意表(如D99_CMD)的安全威胁,核心解法并非依赖老旧服务器端配置,而是严格限制数据库账户权限。本文介绍如何通过取消用户CREATE权限来阻止非法建表操作,并补充了WAF防护、文件权限管理及定期清理建议,为Web应用提供纵深防御方案。
本文解析Java中回调函数的实现机制。由于Java不支持直接将方法作为参数传递,通常通过接口(Interface)定义回调契约,由调用方注入实现了该接口的对象,从而实现解耦和灵活的事件触发。文章结合Android开发场景,提供完整的Java代码示例,展示如何通过接口多态实现动态回调行为。
本文总结了九条 PHP 开发实战建议,涵盖从安全防护、比较操作符细节到代码性能优化的核心要点。通过推荐 PDO/MySQLi 防注入、正确使用 !== 判断 strpos、使用 str_replace 替代正则、引入缓存及框架等技术手段,帮助开发者写出更安全、简洁高效的 PHP 代码。
本文详解在C#中利用System.Diagnostics.Process调用WinRAR控制台程序进行文件压缩的方法。通过配置StartInfo参数指定压缩等级、文件名格式及源路径,并在Exited事件监听中根据ExitCode判断操作结果。常见返回码如0代表成功,非零值对应各类系统或用户错误。
本文介绍在PHP中将数据导出为Excel的两种常用方法。第一种通过输出特定HTML结构并设置响应头,适用于生成.xls文件;第二种利用制表符分隔模拟CSV格式(如xls后缀),简单高效但需注意编码转换。重点解决中文乱码问题,确保导出文件兼容性。
文章介绍如何利用 PHP ImageFilter 类库,通过分析图片中的皮肤像素点色调来检测用户上传的图片是否包含裸露内容。该方法基于颜色分析返回风险分值,并提供完整的代码示例及 HTML 表单集成方案,帮助开发者在文件上传环节实现基础的内容安全过滤。
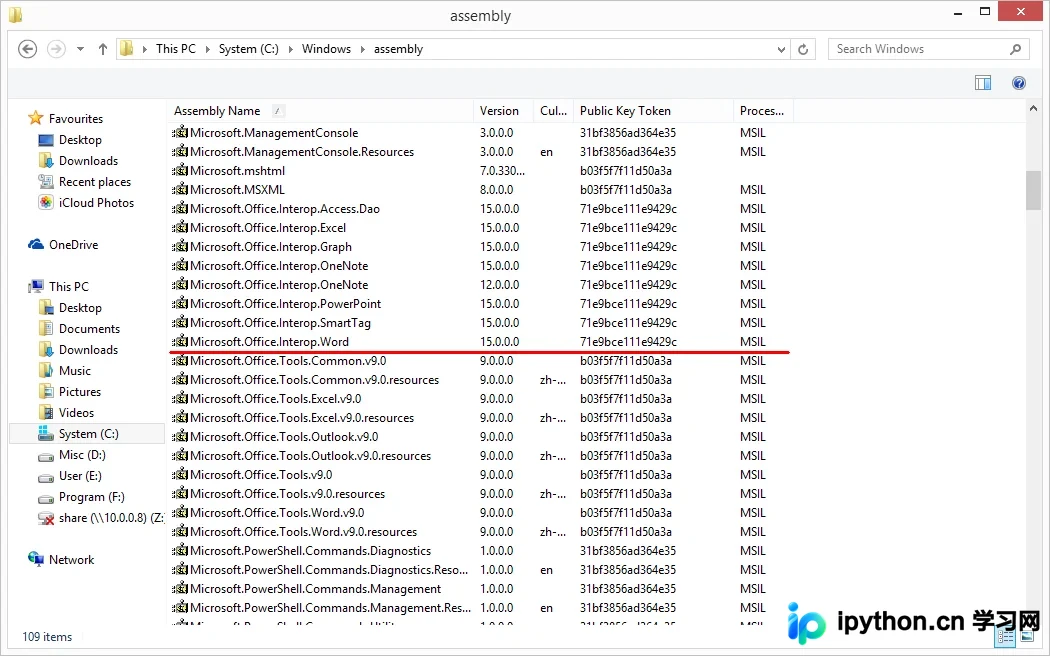
本文介绍如何在Windows服务器上,利用PHP的COM/Dotnet扩展与Microsoft Office Interop实现自动化操作Word文档。涵盖从安装PIA库、配置php.ini到构建表单模板及执行数据填充与打印的全流程解析,帮助开发者掌握Windows平台的后端文档处理技术。
本文介绍 C# 中如何通过 Console.ReadLine 方法从控制台读取用户输入的字符串。该方法是基础 I/O 操作,适用于控制台应用程序获取命令行文本输入,并配合 Console.Write/WriteLine 实现简单的交互流程。
本文详细介绍在PHP中处理Excel文件的两种核心场景。针对导入,使用兼容旧版Excel的组件读取XLS文件并存入MySQL;针对导出,通过设置特定的Header响应头并将表格数据转换为制表符分隔文本,实现无需额外库的快速导出功能。同时指出旧版代码的安全隐患并提供现代替代建议。
在PHP命令行界面(CLI)开发中,若需将脚本产生的标准输出收集至变量而非直接打印到终端,应使用ob_start()启动输出控制缓冲区,并结合ob_get_clean()或ob_end_clean()函数。前者获取内容后清空缓冲区但保持开启,后者获取后关闭并清空,从而彻底阻止信息泄露至控制台,满足隐私或服务端处理需求。
本文介绍如何使用PHP函数自动获取并显示网页底部的版权年份。该方法通过比较起始年份与当前系统年份,智能判断是显示单一年份还是起始至当前的范围(如2001-2023),避免每年手动修改HTML代码的繁琐操作。
本文详解在C#中使用System.Xml命名空间下的XmlReader和XmlWriter进行XML文件的流式读写。通过配置XmlReaderSettings控制DTD处理,解析各类节点类型(如Element、Text、CDATA);利用XmlWriter的缩进设置与Write系列方法构建结构化XML文档,掌握高效非缓存的XML处理核心技巧。