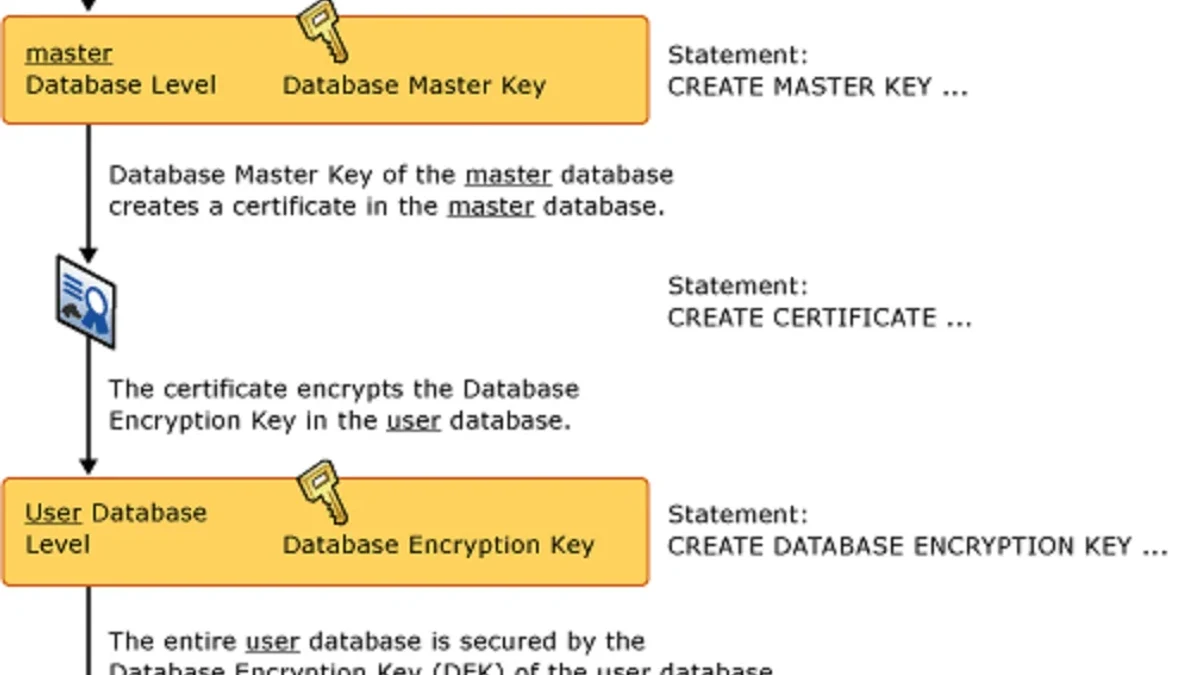
数据库合规审计:透明加密TDE配置
围绕数据库透明数据加密(TDE)的合规审计场景,按“概念与合规目标→配置实施→验证审计→风险避坑”的路径,帮助读者建立从理解到落地的完整操作框架。
2026-09-10
7

围绕数据库透明数据加密(TDE)的合规审计场景,按“概念与合规目标→配置实施→验证审计→风险避坑”的路径,帮助读者建立从理解到落地的完整操作框架。
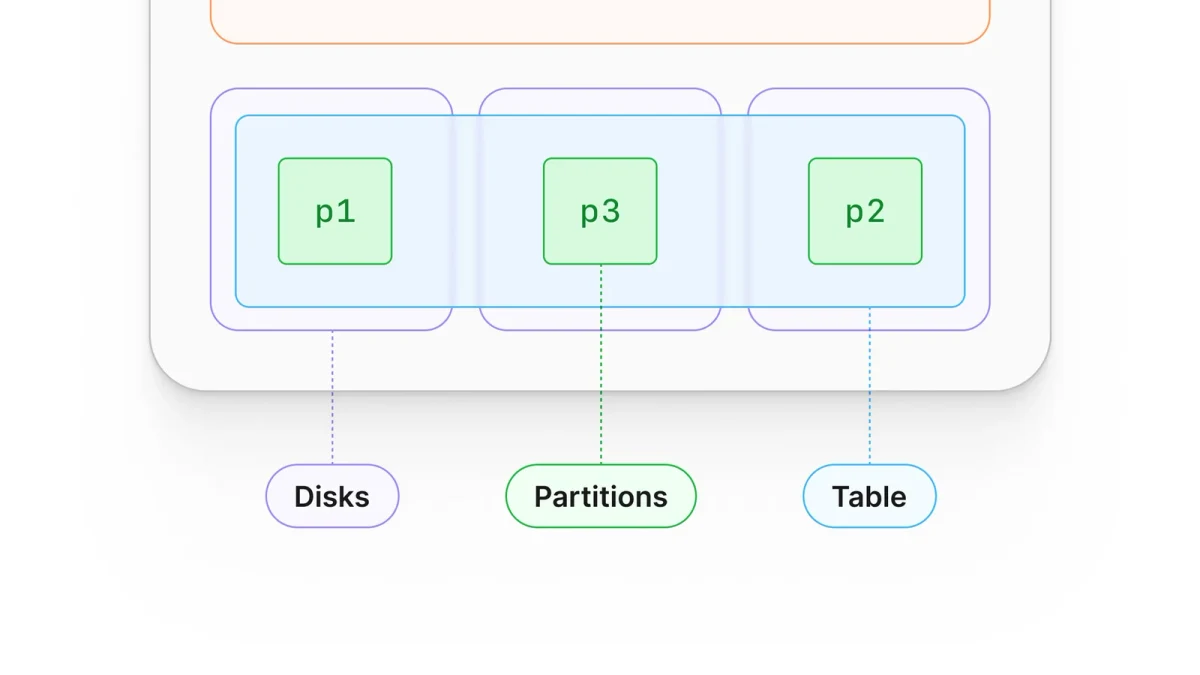
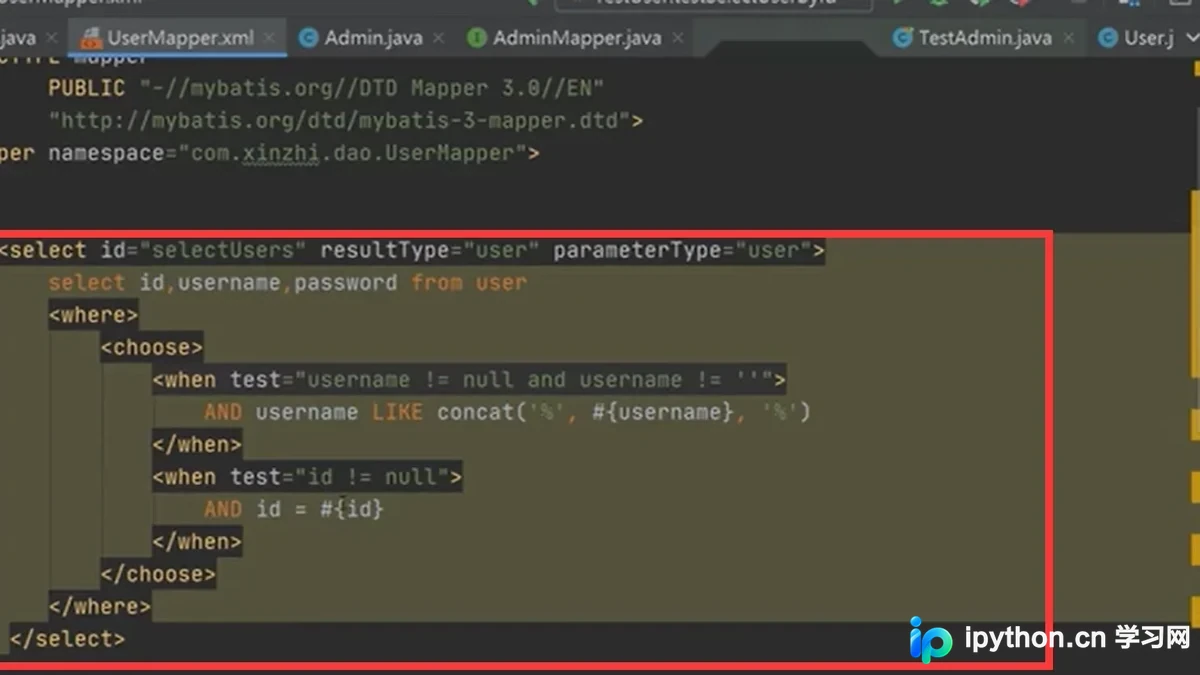
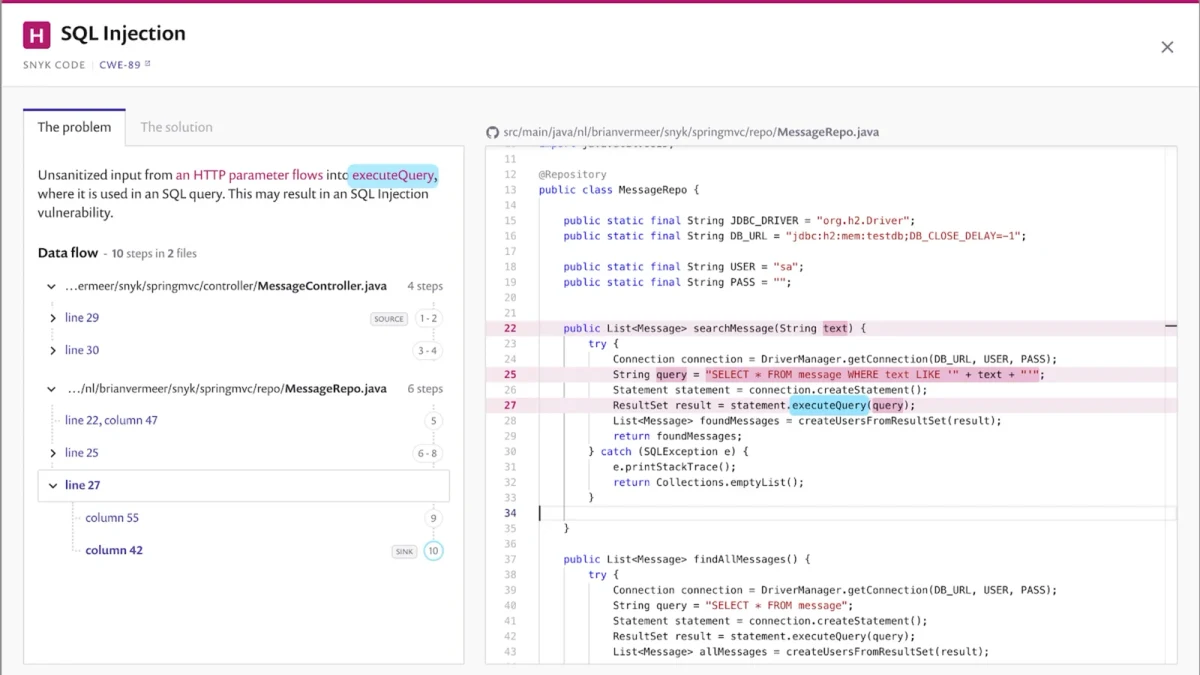
从参数绑定原理、SQL注入风险、实际使用场景和验证方法出发,对比MyBatis中#{}与${}的安全差异,帮助开发者在查询条件、动态SQL等场景做出正确选型,并避开常见的${}使用陷阱。
围绕数据库脱敏测试,系统梳理数据脱敏与匿名化的核心概念、常见处理方法、落地操作与效果验证,并重点说明测试环境中的安全风险与常见误区,帮助读者建立可执行的脱敏测试流程。
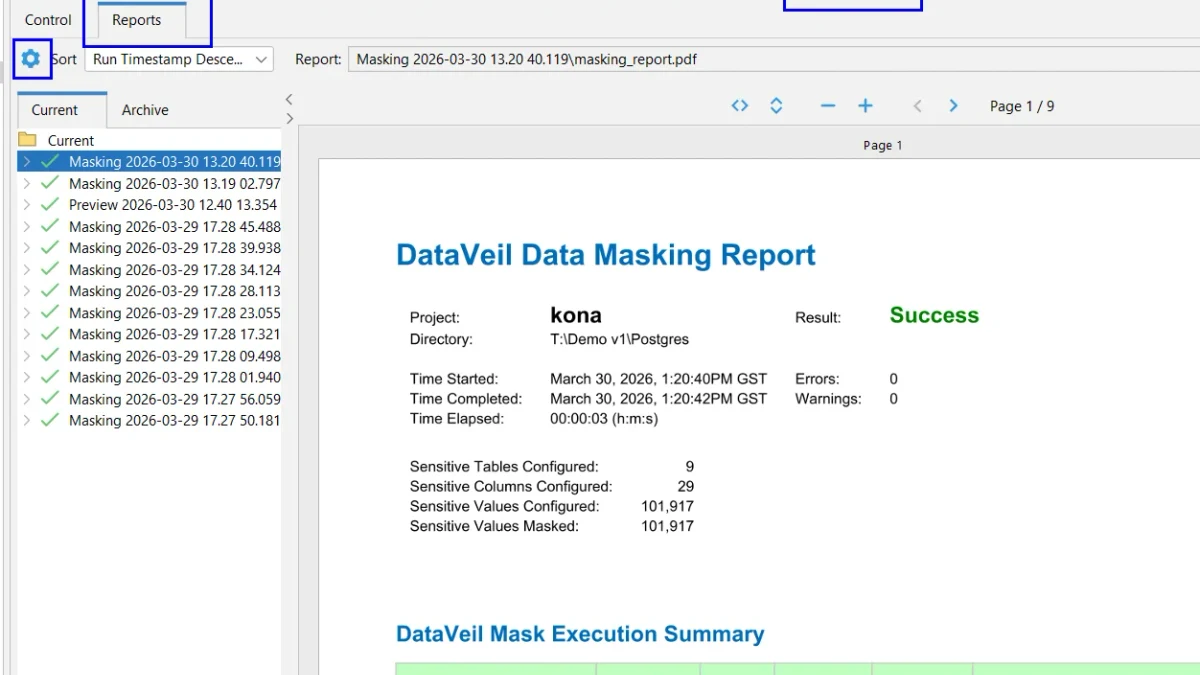
从数据湖表格式的核心概念出发,对比 Delta Lake 与 Apache Iceberg 的存储、事务、Schema 演进与时间旅行能力,并结合实际操作说明如何选型、验证数据一致性以及规避常见坑。
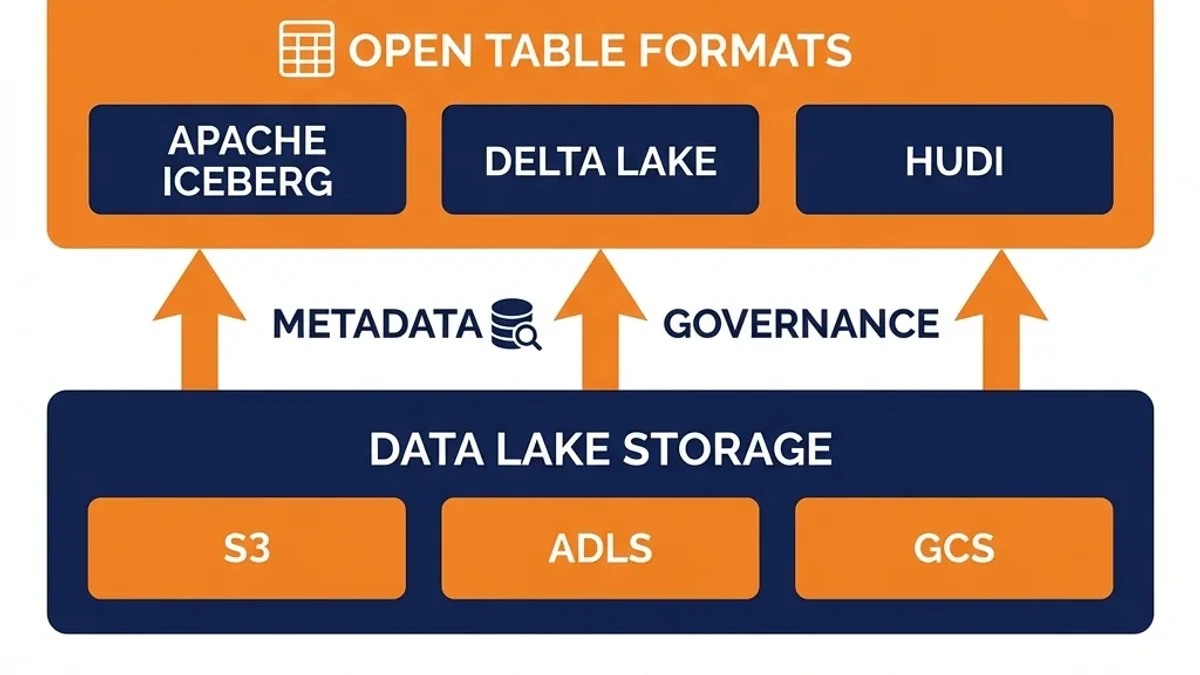
对比 Elasticsearch 与 MySQL FULLTEXT 的核心原理、适用场景、基础操作和效果验证,帮助读者根据数据规模、查询复杂度与运维成本选择合适的全文检索方案,并避开常见配置与性能陷阱。
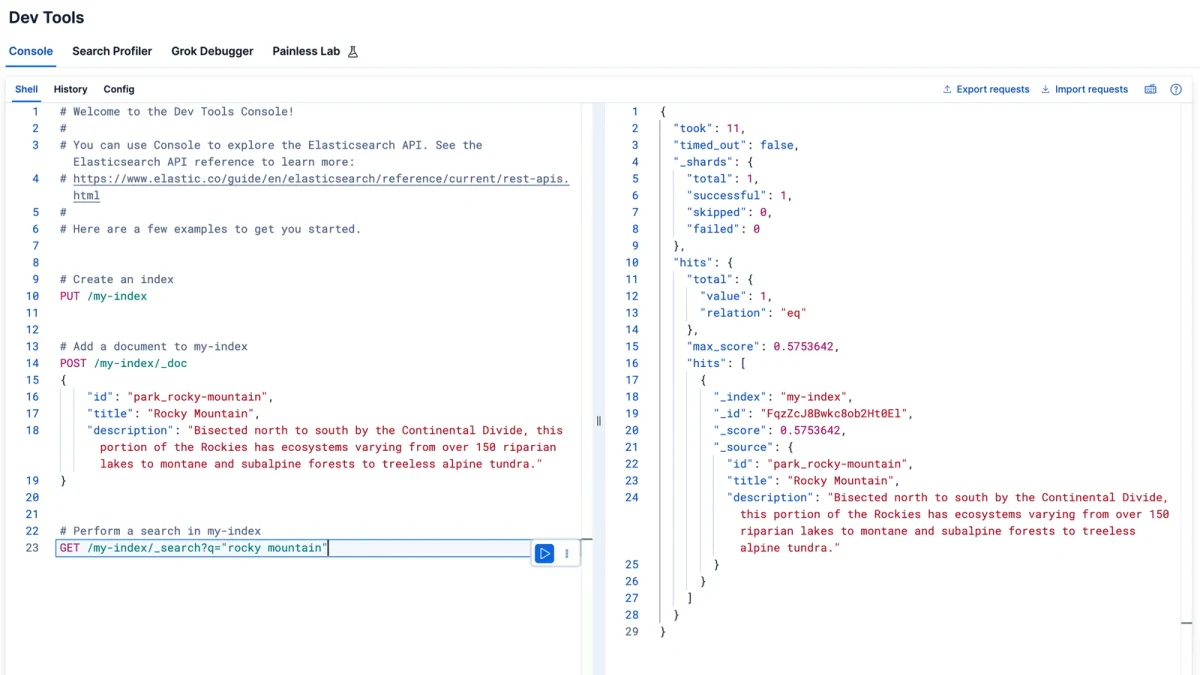
从触发时机、典型写法到执行验证与常见陷阱,系统理解 MySQL BEFORE 与 AFTER 触发器的区别,并掌握实际使用时如何选择。
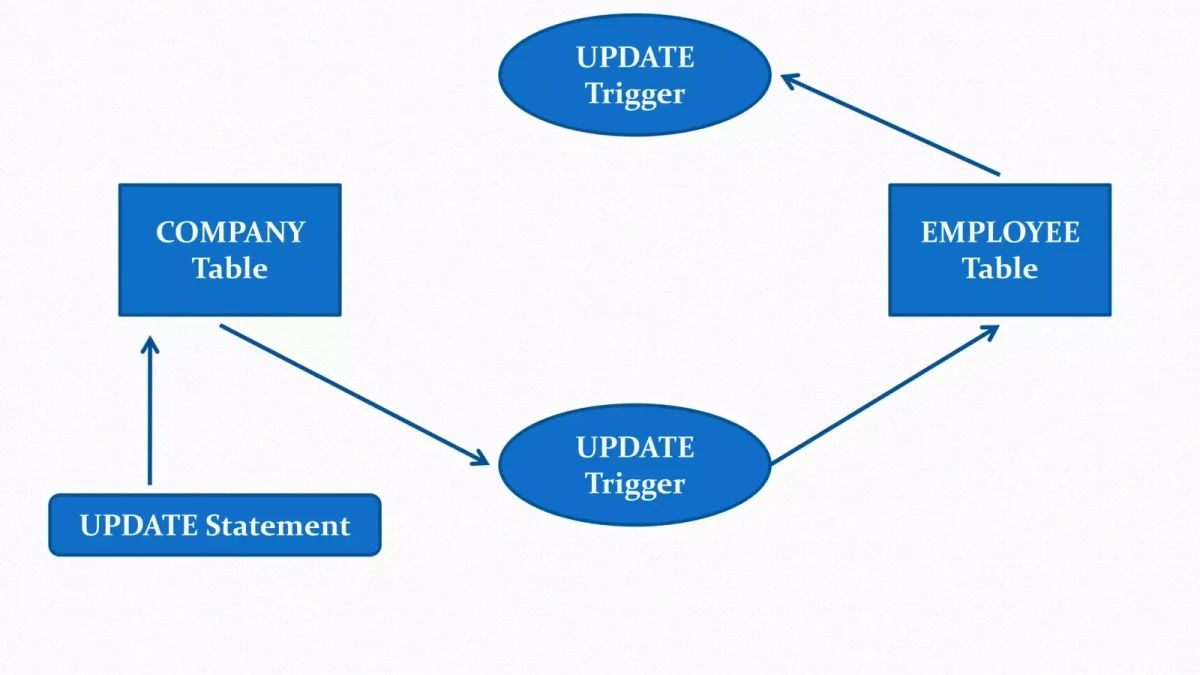
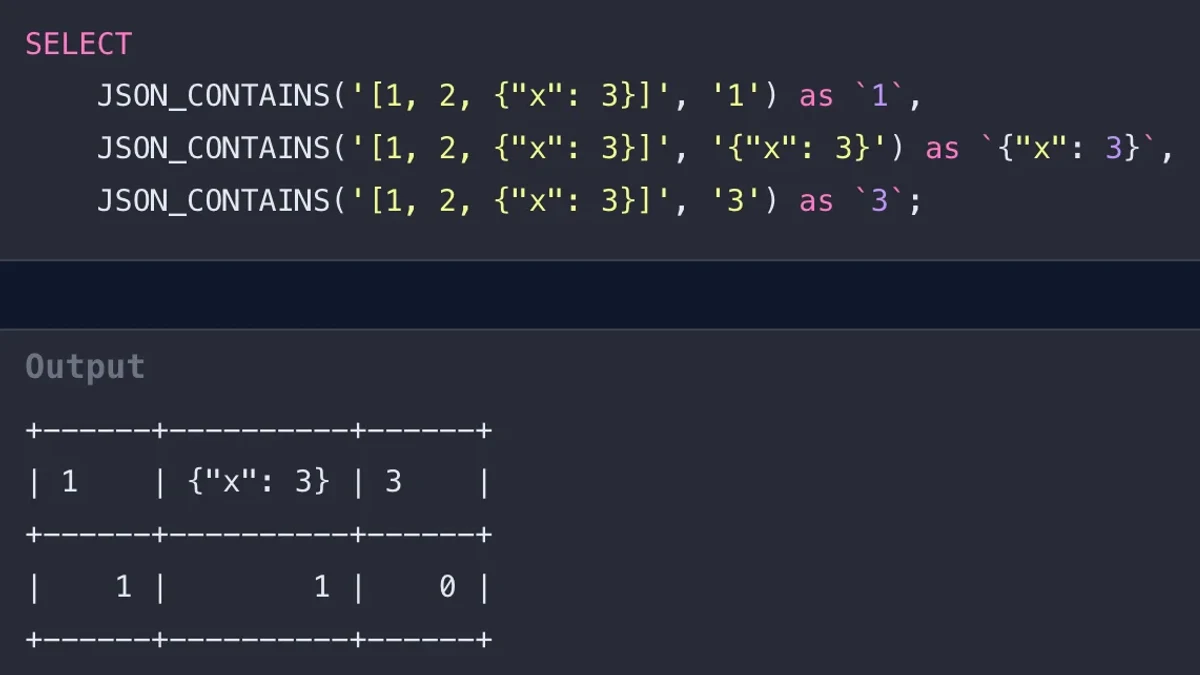
从JSON字段的基本读取入手,掌握JSON_EXTRACT与JSON_CONTAINS的核心语法、典型查询场景、结果验证方式,以及路径、类型和索引等常见坑。
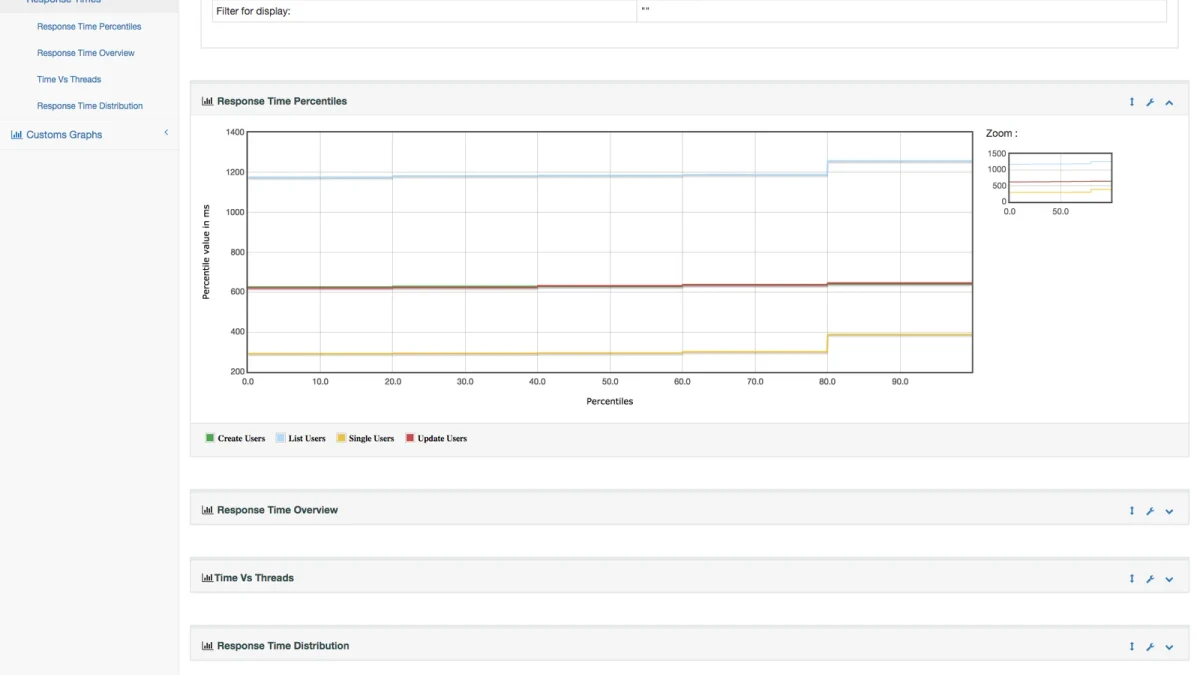
围绕数据库性能压测的目标、工具选型、场景设计、执行监控与结果分析,系统讲解如何使用Sysbench进行数据库基准测试,并结合JMeter模拟真实业务并发,最终通过可量化指标定位性能瓶颈,避免压测结果失真。
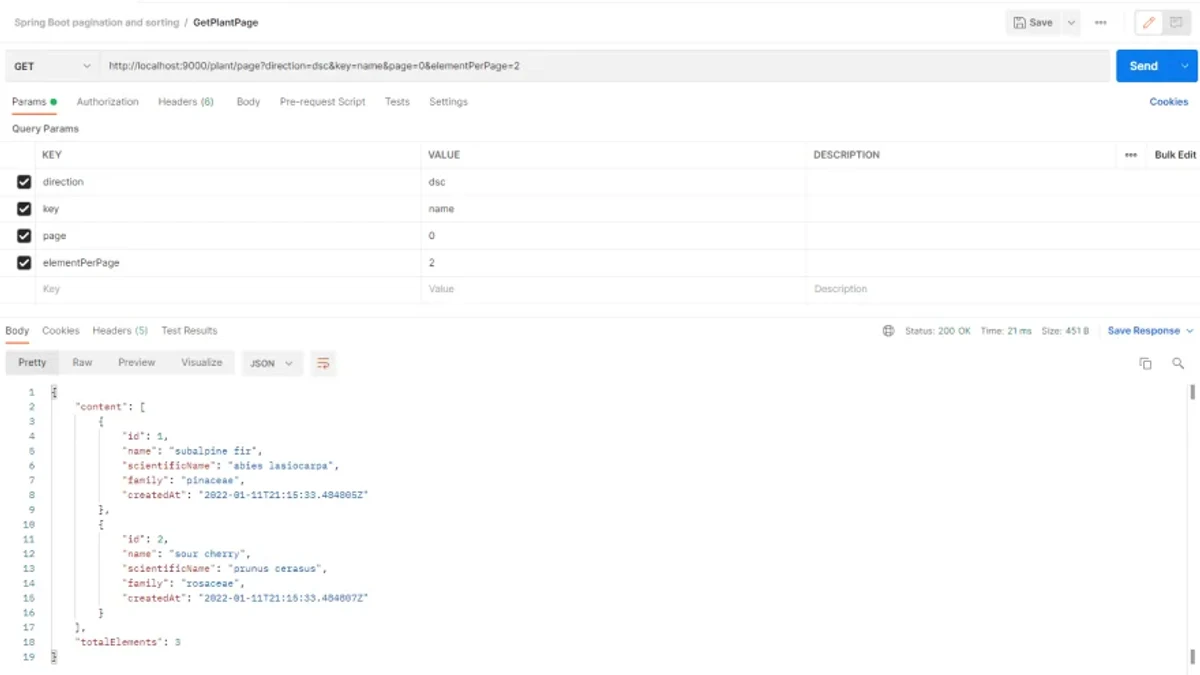
从统一的查询参数设计出发,系统讲清RESTful API中分页、过滤与排序的标准实现方式,并覆盖响应结构、参数校验、性能优化和常见避坑。
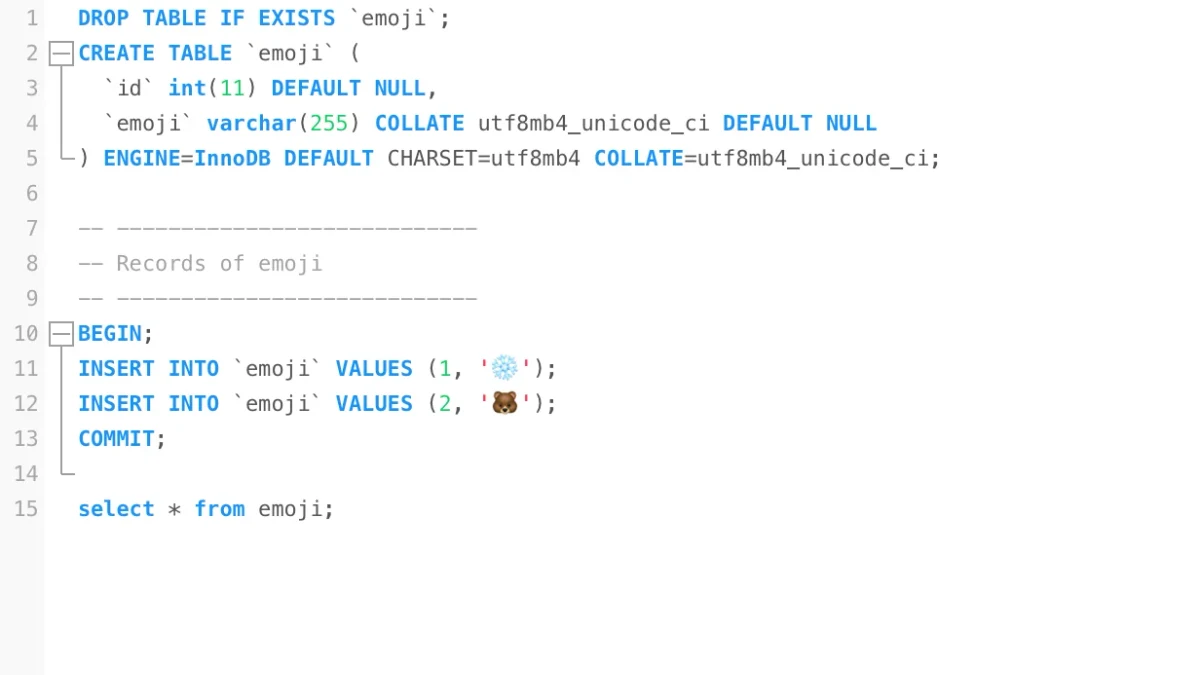
介绍MySQL字符集与排序规则的基本关系,重点说明utf8mb4为什么能够完整支持emoji,以及如何从数据库、表、字段到连接配置建立一致的字符集环境;通过实际插入与查询emoji进行验证,并总结常见乱码、保存失败和字符集不一致问题的排查方法。