

FLEAPHP中FLEA_Helper_Pager分页组件使用详解
本文介绍FLEAPHP框架中FLEA_Helper_Pager分页类的核心用法。通过传入TableDataGateway对象或SQL语句初始化分页器,设置当前页码和每页条数后,调用getPagerData()获取包含总记录数、页数及前后页导航等完整分页数据。示例展示了基础配置与数据获取流程。
2026-10-13
6

本文介绍FLEAPHP框架中FLEA_Helper_Pager分页类的核心用法。通过传入TableDataGateway对象或SQL语句初始化分页器,设置当前页码和每页条数后,调用getPagerData()获取包含总记录数、页数及前后页导航等完整分页数据。示例展示了基础配置与数据获取流程。
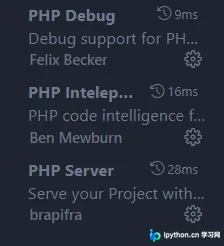
本文详解在 VS Code 中从零搭建 PHP 开发环境的方法。通过安装 PHP Debug、Intelephense 和 PHP Server 插件,配合 php.ini 扩展配置与 settings.json 路径设置,实现代码智能提示、内置服务器运行及断点调试功能。
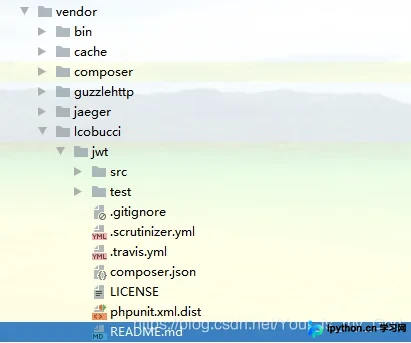
本文详解在ThinkPHP5框架中集成JWT (JSON Web Token) 进行API接口身份认证的完整方案。涵盖通过Composer安装Lcobucci/JWT库、自定义Token生成与验证类、处理签名与过期时间策略,以及在登录控制器中签发Token并在基础控制器中自动校验的实现逻辑。解决传统Session认证在分布式或移动端场景下的局限性,提供一套轻量级且安全的无状态认证代码示例。
本文详细解析了SQL注入的攻击原理,包括基于条件的查询篡改和多重查询注入。针对PHP开发,文章介绍了多种防御策略,如强制类型检查、手动过滤危险字符、使用mysql_real_escape_string进行转义,并指出了magic_quotes_gpc等旧方法的局限性,旨在帮助开发者构建安全的数据库交互代码。
PHP中调用 header('location:...') 进行页面重定向时,脚本默认会继续执行后续代码。若存在不安全逻辑,可能导致被恶意利用。正确的做法是在 header 语句后立即使用 exit() 终止程序。此外,开发中常遇到 'SoapClient not found' 错误,需在 php.ini 中启用 extension=php_soap.dll 并重启服务以解决。
本文分析PHP中session_regenerate_id函数因非原子操作导致的内存双释放漏洞。该漏洞允许远程攻击者通过恶意错误处理器触发拒绝服务甚至任意代码执行,主要影响旧版PHP分支。尽管官方补丁有限,开发人员可通过升级版本及优化会话管理策略降低风险。
本文深入解析PHP序列化和反序列化机制,重点介绍__sleep、__wakeup等常见魔术方法的触发逻辑。针对安全实战中常见的正则匹配限制和类型检查,详细阐述了利用引用、CVE-2016-7124版本差异、属性个数伪造及十六进制编码等多种绕过技巧及其底层原理。
本文详细解析了Python向PHP服务器上传数据与文件的两种核心方式。第一种利用requests库发送键值对字符串,适用于简单数据传输;第二种通过poster库构建multipart/form-data请求实现文件上传,涵盖安装配置、代码逻辑及PHP后端处理流程,提供完整可运行的代码示例。
本文通过代码测试对比了PHP中三种访问方式:`ClassName::method()`(类名访问静态)、`$obj->method()`(实例访问静态)和`$obj->nonStaticMethod()`(实例访问非静态)。测试结果表明,使用类名直接调用静态方法的效率低于通过实例调用同个静态方法,而通过实例调用非静态方法的耗时介于两者之间。测试基于Windows环境下的PHP CLI模式进行。
本文介绍如何使用PHP脚本递归遍历指定目录及其所有子目录,并将符合条件(如特定前缀或扩展名)的文件进行批量重命名。通过结合pathinfo()与rename()函数,可安全、精确地替换文件扩展名,避免字符串误替换风险。
本文系统梳理了PHP面向对象分析设计的61条核心军规,涵盖封装性、依赖倒置、单一职责、继承控制及接口设计等关键领域。通过遵循隐藏数据、减少耦合、避免全能类等原则,帮助开发者构建高内聚、低耦合且易于维护的PHP应用架构。
本文详细讲解如何在低配VPS环境下,利用Ubuntu系统配合Nginx和Fast-CGI技术搭建支持PHP的动态网站服务器。通过安装轻量级组件、配置spawn-fcgi服务以及调整Nginx站点配置文件,实现高性能的Web运行环境。内容涵盖从软件安装到服务启动的全部关键步骤,适合需要进行本地部署或独立IP站点的用户参考。