

Discuz! 4.1 论坛搭建指南:环境配置与安装步骤
本文详细介绍如何使用服务器套件快速搭建基于 Discuz! 4.1 的论坛。主要内容包括准备 Apache、PHP 和 MySQL 等运行环境,通过集成套件简化配置过程,以及上传并初始化论坛主程序的具体操作步骤,帮助用户独立搭建中文社区网站。
2026-10-16
6

本文详细介绍如何使用服务器套件快速搭建基于 Discuz! 4.1 的论坛。主要内容包括准备 Apache、PHP 和 MySQL 等运行环境,通过集成套件简化配置过程,以及上传并初始化论坛主程序的具体操作步骤,帮助用户独立搭建中文社区网站。
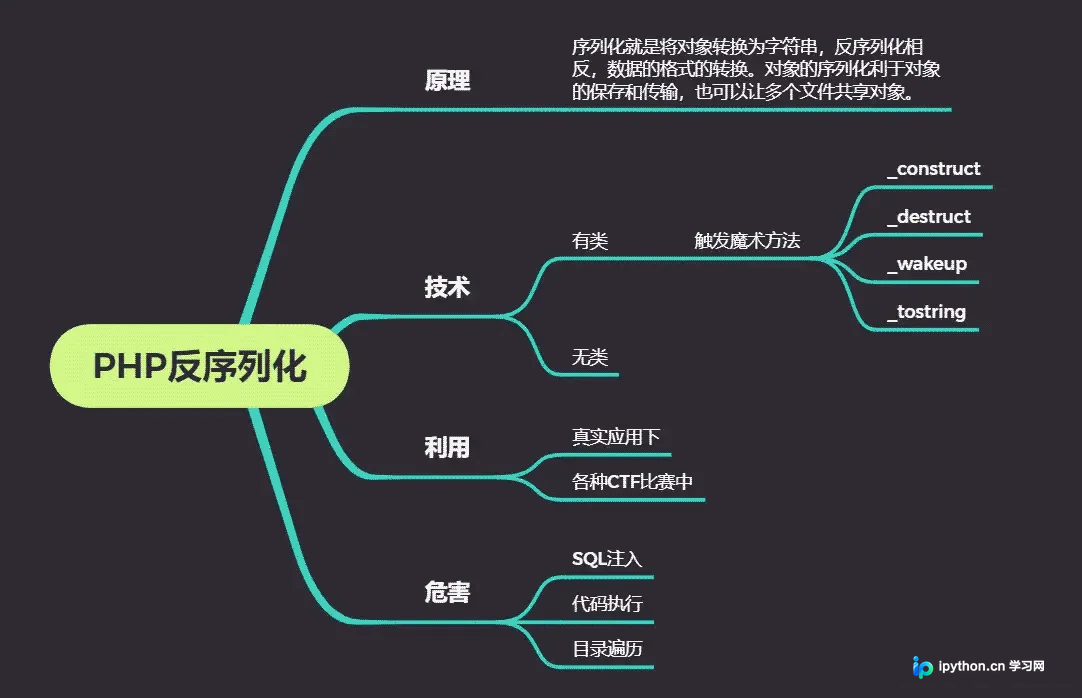
本文详解PHP反序列化漏洞成因,剖析public/protected/private属性序列化差异及常用魔术方法的触发条件。通过MRCTF2020 Ezpop实例演示POP链构造逻辑,涵盖从漏洞点逆向推导到利用字符串逃逸实现文件包含的完整流程,帮助开发者理解攻击原理并加强防御意识。
本文介绍如何利用 PHP 的 setcookie 和 $_COOKIE 超全局变量实现网页访问次数统计。通过检测特定 Cookie 是否存在来判断是否为首次访问,进而更新计数并显示上次访问时间。该方法适用于简单的访客统计场景,但需注意 Cookie 的生命周期、作用域限制及安全性问题,不适合高并发或关键业务场景。
解析PHP闭包(匿名函数)中function() use() {}的结构原理。通过引用传入变量、在数组回调中简化逻辑、实现递归函数以及掌握延迟绑定技巧,提升代码编写效率与可读性。
本文通过六个经典 PHP CTF 题目,深入解析代码审计中的核心漏洞。涵盖 extract 变量覆盖、%00 截断绕过 is_numeric、反序列化多重加密绕过、WITH ROLLUP SQL 注入,以及 strcmp 和 sha1 函数的数组类型绕过机制。适合安全初学者掌握基础审计思路。
本文深入解析 PHP 中的继承机制,阐明其作为面向对象三大特性之一的核心价值。重点讲解如何使用 extends 关键字实现单继承,详细对比 public、protected、private 在子类访问中的权限差异,并通过具体代码演示父类构造函数的调用及方法重载的正确写法,帮助开发者提升代码复用性与可维护性。
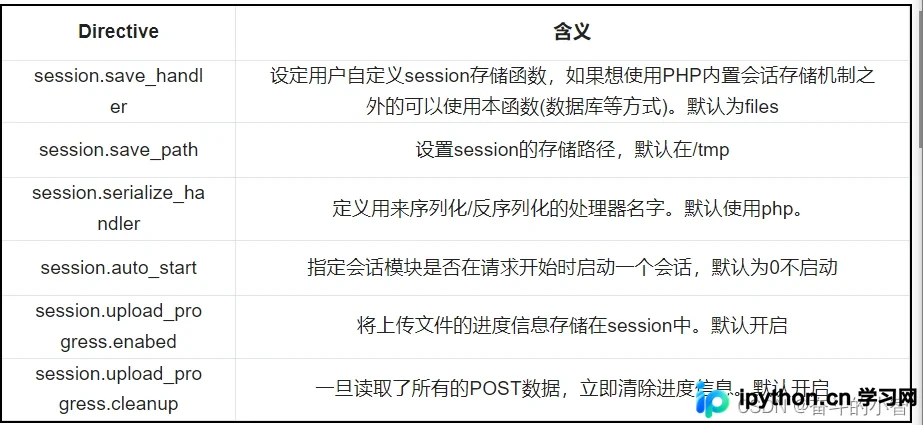
本文深入解析PHP Session的存储机制与序列化处理器差异导致的反序列化漏洞。通过对比php_serialize与php引擎对'|'符号的解析歧义,结合具体代码示例与Payload构造,演示了如何在不同Handler环境下触发__wakeup魔法方法,为开发者提供防御思路与安全排查依据。
本文详细介绍如何在ThinkPHP 5.0中使用官方扩展think-queue配合Redis驱动搭建消息队列。内容涵盖Composer安装、Redis环境配置、生产者发送任务代码编写、消费者处理逻辑实现以及命令行启动Worker的详细步骤,帮助开发者解决高并发场景下的短信发送、邮件通知等耗时业务解耦问题。
Vue前端通过Axios导出PHP生成的CSV/Excel文件出现中文乱码时,通常是因缺少UTF-8 BOM标识。本文介绍利用Blob构造函数在数据前追加\uFEFF字符并设置MIME类型的方案,提供完整的axios请求与下载链接生成代码,确保Office与WPS均正常显示。
本文详细解析 PHP array_multisort() 函数的参数结构与排序逻辑,涵盖多数组联动排序、基于指定列的多维数组排序及数据库结果集整理。通过具体代码示例,演示如何结合 SORT_ASC/SORT_DESC 等标志实现复杂数据清洗与展示需求,附带大小写敏感处理的技巧。
本文介绍在Linux环境下让PHP脚本持续运行的两种方案。首先讲解使用nohup配合while循环实现简单后台监控,并指出Crontab定时执行可能导致的资源累积问题。随后深入解析通过pcntl_fork和posix_setsid构建标准PHP Daemon守护进程的完整代码,解释隔离终端、关闭文件句柄等关键步骤,确保脚本脱离会话长期稳定运行。
本文介绍在PHP中遍历目录并获取文件信息的两种核心方法:基于资源句柄(opendir、readdir)和基于模式匹配(glob)。重点解析如何过滤当前/父目录(.和..),以及如何通过filesize、filetype等函数统计和展示文件详情。