

PHP检查用户名是否存在:使用MySQLi预防SQL注入
在PHP注册系统中检查用户名是否已存在时,直接使用$_REQUEST拼接SQL极易引发SQL注入。本文推荐使用mysqli扩展结合预处理语句(Prepared Statements)进行查询验证,确保数据库操作的安全性与稳定性,避免使用已废弃的mysql_*函数。
2026-10-14
7

在PHP注册系统中检查用户名是否已存在时,直接使用$_REQUEST拼接SQL极易引发SQL注入。本文推荐使用mysqli扩展结合预处理语句(Prepared Statements)进行查询验证,确保数据库操作的安全性与稳定性,避免使用已废弃的mysql_*函数。
本文介绍如何利用 PHP 的 GD 图像处理扩展,通过 imagecreate、imagecolorallocate 和 imagestring 等函数,动态创建一个包含客户端真实 IP 地址的 GIF 图像。文章详细解析了 IP 获取逻辑以兼容代理服务器,以及图像资源的生命周期管理。
介绍在PHP中根据IP地址获取地理位置的两种常见方法:一是通过调用腾讯IP分享计划的API接口,适合快速开发;二是使用纯真IP本地数据库,适用于高并发或内网环境。包含具体的代码示例、编码处理及注意事项。
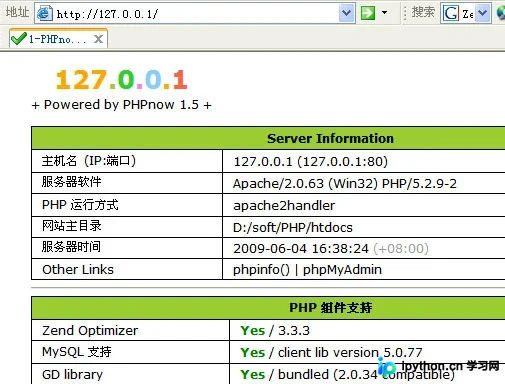
本文介绍在Windows环境下,利用绿色套件PHPnow快速搭建Apache+PHP+MySQL服务器,并配置Zend Debugger实现与Zend Studio的联动。通过安装插件、修改php-apache2handler.ini配置文件及设置IDE调试参数,完成从服务端到客户端的单步断点调试环境搭建,帮助开发者深入理解PHP代码执行流程。
解决PHP下载PDF时浏览器直接预览的问题。通过设置Content-Type为application/octet-stream及添加Content-Disposition头,可强制触发浏览器的下载对话框。本文提供完整的forceDownload函数实现,包含文件大小检测、缓存控制及IE6兼容处理,确保文件被正确保存。
本文详细总结了五种在PHP中创建数组的方法:使用array()结构、compact()函数将变量转为数组、array_combine()合并键值、range()生成指定范围序列以及array_fill()填充指定值。通过具体代码示例展示了各方法的定义格式、参数说明及应用场景,帮助开发者快速掌握PHP数组创建的常用技巧。
本文介绍如何使用PHP通过检测HTTP User-Agent字符串中的特定标识(如MicroMessenger)来判断当前环境是否为微信内置浏览器。通过简单的 strpos 函数匹配,可实现非微信环境下的访问拦截,同时指出该方案仅针对普通用户有效,无法抵御伪造请求的进阶攻击。
在 Web 开发中,未登录用户访问受保护页面时常需先登录。本文介绍 PHP 实现登录后跳转回原始页面的两种主流方法:一是通过设置 Cookie 保存当前 URL,验证后读取并跳转;二是利用 GET 参数(如 url)传递目标地址。代码示例基于 ThinkPHP 框架,涵盖父类控制器配置及逻辑判断,确保用户体验连贯。
本文介绍一个基于PHP的简单字符串加密解密类SysCrypt。通过动态生成随机密钥、MD5处理及Base64编码,实现对敏感数据(如邮箱)的加密存储与安全传输,并提供完整的代码调用示例。
本文详解 PHP 中用于处理不安全数据来源的 filter_var 函数。通过实例演示如何使用 FILTER_SANITIZE_* 系列标志清洗 HTML 标签、编码特殊字符及清理邮箱 URL,并利用 FILTER_VALIDATE_* 系列验证整数范围、布尔值、浮点数、URL、邮箱及 IP 地址格式,确保前端传入数据的合法性与安全性。
在 Windows 环境下,Excel 默认将 UTF-8 编码的 CSV 文件识别为 GBK 编码,导致中文乱码。通过 PHP 在下载流头部输出 BOM(Byte Order Mark)字符 EF BB BF,可强制 Excel 正确识别编码格式。本文介绍 BOM 的作用原理及 PHP 实现方法。
本文介绍如何在PHP中利用Session机制配合访客IP地址,实现针对特定用户操作的防刷新与防重复提交功能。通过校验HTTP请求方法(仅允许POST)、生成唯一Session键值并记录时间戳,系统可判断操作间隔是否小于设定阈值。若发现用户在短时间内多次提交相同参数,将直接返回404错误并终止执行,从而有效减少服务器无效负载和恶意刷单行为。