PHP使用内置GD函数生成图片的方法详解
本文详细讲解如何利用PHP的GD库通过内置函数动态生成图片。内容涵盖从使用ImageCreate或ImageCreateFromJpg创建画布,到用ImageColorAllocate设置颜色,再到使用ImageRectangle、ImageEllipse及imagettftext进行绘图和排版,最后通过header设置输出类型并保存或回显图片的完整流程,适合需要了解服务器端图片处理的开发者参考。
2026-10-13
6

本文详细讲解如何利用PHP的GD库通过内置函数动态生成图片。内容涵盖从使用ImageCreate或ImageCreateFromJpg创建画布,到用ImageColorAllocate设置颜色,再到使用ImageRectangle、ImageEllipse及imagettftext进行绘图和排版,最后通过header设置输出类型并保存或回显图片的完整流程,适合需要了解服务器端图片处理的开发者参考。
本文总结了 PHP 中常见的日期处理场景,包括使用 strtotime 进行月份或天数的加减运算、通过时间戳相减计算两个日期之间的天数差异,以及利用 date('W') 函数判断特定日期是否属于当前星期。这些方法能有效简化传统的时间逻辑代码。
本文详细介绍在PHP中如何对数组数据进行分页处理。通过array_slice函数截取当前页数据,结合URL参数控制页码与每页数量,实现完整的分页导航效果。包含核心计算逻辑、数据提取方法及前后页跳转链接的实现步骤。
本文详解在Yii2 Admin框架中如何完善RBAC权限控制。通过配置路由访问权,结合JSON数据字段实现侧边栏菜单的自定义图标与显隐控制;同时利用Helper类拦截视图层代码,自动过滤无权限用户看到的“创建”、“更新”等操作按钮,确保前端展示与后端权限严格一致。
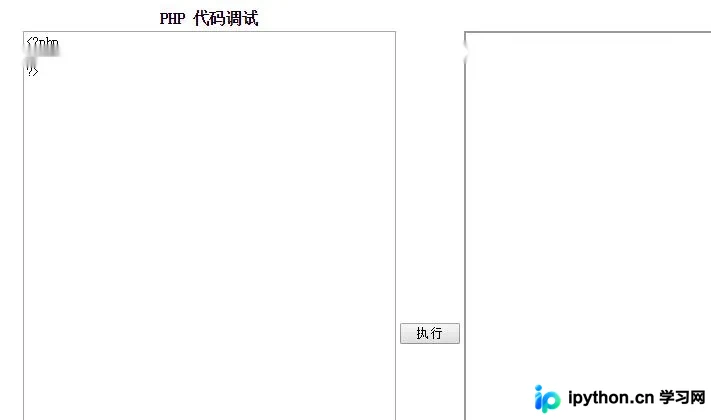
介绍如何通过PHP脚本实现简单的在线代码调试执行功能。该方案通过前端HTML表单接收用户输入的PHP代码,后端处理层将代码内容保存为临时文件并调用浏览器预览结果,从而避免直接使用eval带来的安全隐患,适合本地环境下的PHP语法验证与简单逻辑测试。
本文解析PHP中addslashes与已废弃的mysql_escape_string在处理单引号时的机制差异,重点说明magic_quotes_sybase配置对前者行为的影响。鉴于旧函数存在安全隐患且已被移除,文章推荐在现代PHP开发中使用mysqli::real_escape_string或PDO预处理语句以保障数据安全。
本文介绍如何使用 ltrace 工具监控 PHP 脚本中的库函数调用,从而快速定位性能瓶颈。通过统计函数执行耗时,发现 in_array() 在处理混合类型数组时的转换开销,并给出了将数据统一为整型以优化执行效率的具体方法。
本文详解PHP中文件包含语句的差异。include在文件缺失时发出警告并继续执行,而require会抛出致命错误并停止脚本。此外,_once后缀确保文件仅被加载一次,避免函数重复定义错误。推荐使用require_once保证代码的稳定性和唯一性。
在 PHP 开发中,利用反射机制(Reflection)可动态获取类和函数的定义位置,包括文件名、起始行和结束行。通过 ReflectionMethod 或 ReflectionFunction,结合 getFileName、getStartLine 等方法,能精准定位源代码,极大简化了阅读大型项目源码和排查问题的流程。
深入解析PHP反序列化导致的对象注入漏洞。通过剖析XVWA中的危险函数unserialize和eval,展示攻击者如何构造恶意序列化数据,在目标服务器执行任意命令并获取远程Shell权限。本文涵盖漏洞识别、Payload生成及修复建议。
本文通过原生PHP、MySQL和原生JavaScript代码,详细展示如何实现一个无需第三方库的三级级联下拉框。内容涵盖前端HTML结构设计、后端get2.php的数据接口逻辑,以及利用XMLHttpRequest对象处理异步请求和动态更新DOM节点的完整流程。
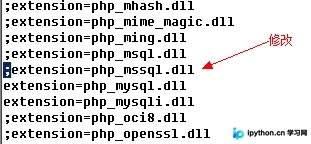
本文介绍PHP环境连接SQL Server 2005数据库的配置步骤。主要涉及启用php_mssql扩展、修改php.ini参数(如mssql.secure_connection)、下载并配置必要的ntwdblib.dll文件到system32及PHP目录,以解决版本兼容性问题。