

PHP 检查扩展库或函数是否可用的代码
本文介绍 PHP 中用于检测环境和函数可用性的四个核心函数。通过 get_loaded_extensions() 获取所有已加载模块,使用 get_extension_funcs() 列出指定扩展的函数,利用 get_defined_functions() 查看包括用户自定义的所有函数列表,并使用 function_exists() 判断特定函数(如 imap_open)是否可用,以便在开发中进行兼容性处理。
2026-10-16
5

本文介绍 PHP 中用于检测环境和函数可用性的四个核心函数。通过 get_loaded_extensions() 获取所有已加载模块,使用 get_extension_funcs() 列出指定扩展的函数,利用 get_defined_functions() 查看包括用户自定义的所有函数列表,并使用 function_exists() 判断特定函数(如 imap_open)是否可用,以便在开发中进行兼容性处理。
本文介绍如何使用PHP构建一个简单的网页投票系统。通过结合Cookie机制限制用户重复投票,并采用本地文本文件进行数据持久化,实现了无需数据库的轻量级投票功能。文章详细解析了从表单提交、状态判断、数据读写到结果百分比计算的完整逻辑流程,适合PHP初学者了解基本的Web交互与文件操作。
本文详细解析 phpMyAdmin 中常见的 MySQL 用户权限,涵盖数据、结构及管理三大类别。通过中英对照列出 SELECT、INSERT、DROP、GRANT 等核心权限的具体作用,帮助用户理解各权限对数据库读写、结构变更及服务器控制的影响,为安全配置数据库账户提供参考。
本文详细解析PHP中两种基本输出方式echo与print的差异。通过对比参数数量、返回值特性及使用性能,说明为何echo在实际开发中更受推荐。文中提供显示文本、HTML标记、变量及数组元素的完整代码实例,帮助开发者快速掌握用法。
在处理短信网关接口或定长文本显示时,常遇到中英数字混排导致的截断乱码及字数统计错误。PHP原生 `substr` 无法按字节正确切分多字节字符。本文分析基于 `ord` 函数的原始写法缺陷,并推荐使用更安全的 `mb_substr` 函数,确保UTF-8编码下中文字符按单字符长度处理,避免乱码并精准控制输出长度。
本文详细介绍 PHP 中空值检查函数 empty() 与 isset() 的核心区别。empty() 用于检测变量是否为假值(如空字符串、0、NULL、false、空数组等),不会为不存在的变量产生警告;isset() 则仅检测变量是否已定义且不为 NULL。通过多个典型类型的代码对比演示,帮助开发者准确选择适合的空值校验方法,避免业务逻辑中的潜在隐患。
本文详细介绍PHP中操作XML文档的四种常用方法。通过DOM扩展进行结构化读写,适用于需修改节点结构的场景;使用SAX解析器处理大型文件以节省内存;虽然正则表达式便捷但不建议用于复杂XML;最后展示将PHP代码嵌入XML模板的混合写法。
许多开发者认为在php.ini中禁用allow_url_fopen即可彻底解决远程文件包含(RFI)漏洞,但这会破坏大量依赖URL流的应用且存在误解。事实上,攻击者可通过php://input或data:等协议绕过该限制直接执行代码。本文解析这一安全盲区,并指出彻底防护需结合Suhosin扩展或更严格的输入验证。
在 PHP 中构建 SQL 语句时,使用 sprintf 格式化数字需警惕溢出风险。标准整数格式化符 %d 仅支持 -2147483648 至 2147483647,若数据库 ID 超出此范围将导致数据错误甚至截断。对于大整数 ID,建议优先使用 %.0f 进行浮点数转换,以确保数值完整性与安全性。
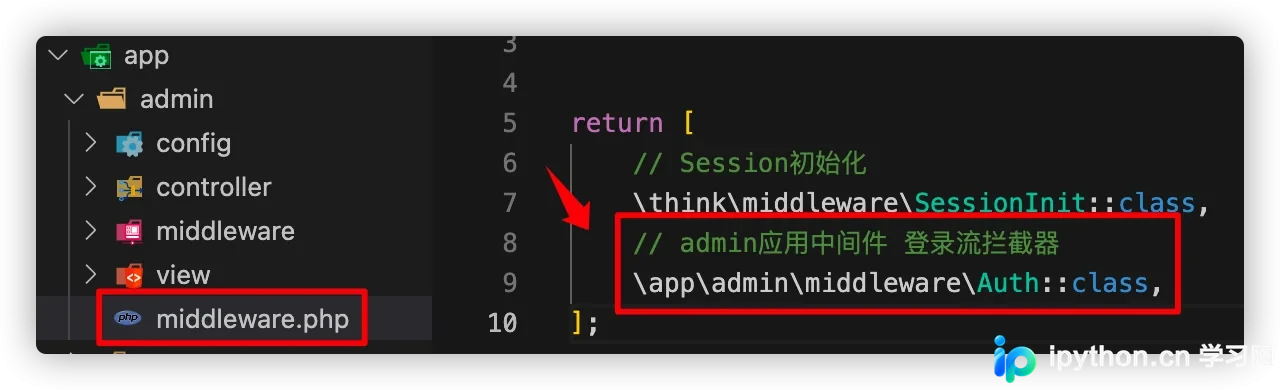
本文详解 ThinkPHP 6.0 中前置与后置中间件的核心区别。通过分析执行时机、控制器参数获取能力以及对业务逻辑的影响,指出后置中间件因先执行控制器导致拦截无效的问题。文章提供了正确的前置中间件登录拦截实现方案,确保在请求进入控制器前完成权限校验。
在 PHP 开发中,使用 iconv() 函数进行字符编码转换时,常因遇到无法转换的非法字符而中断。本文介绍通过在目标编码后添加 '//IGNORE' 参数来解决此问题,确保 UTF-8 与 GB2312 之间的无损转换顺利完成,有效避免因单个乱码导致整个转换失败的情况。
本文介绍在PHP中随机生成手机号、姓名和用户昵称的方法。通过预定义号段库和mt_rand函数生成符合格式的手机号码;利用百家姓和常用字数组组合出随机姓名;并通过循环尝试匹配数据库中的现有用户名,确保生成的昵称唯一。代码包含具体的函数实现和逻辑说明,可直接应用于测试数据生成或用户系统初始化。