

PHP实现伪造跨站请求防御机制
本文介绍如何在PHP中防范伪造跨站请求(CSRF)。通过生成与用户ID及时间窗口绑定的随机密钥Crumb,并在表单提交时进行哈希校验,有效阻止恶意伪造的请求。该方法无需复杂数据库支持,适用于各类Web应用的基础安全防护。
2026-10-15
6

本文介绍如何在PHP中防范伪造跨站请求(CSRF)。通过生成与用户ID及时间窗口绑定的随机密钥Crumb,并在表单提交时进行哈希校验,有效阻止恶意伪造的请求。该方法无需复杂数据库支持,适用于各类Web应用的基础安全防护。
本文提供并解析一个用于将ISO两位国家代码转换为对应中文国家名称的PHP函数。通过内置关联数组实现快速查询,涵盖大小写处理及未知代码的防御性逻辑。同时指出了原代码中重复键、过时政治表述及拼写错误等潜在问题,并提供修正后的最佳实践版本。
本文介绍如何在PHP中将Unix时间戳转换为类似‘几分钟前’的人性化字符串。通过封装单例模式的timeAgo类,利用数学计算区分分钟、小时和天数,实现简洁的时间展示效果,无需依赖复杂的外部库。
本文详解PHP中常见的语义URL攻击原理及其危害,以Webmail密码找回功能为例,演示如何利用GET参数篡改导致账号窃取。文章核心解决方案是废弃直接信任URL参数,改用Session机制存储用户身份及验证状态,配合严格的邮箱格式正则校验,从而构建安全的密码重置流程。
本文详细解析PHP面向对象编程(OOP)的核心机制。通过实例讲解如何定义类与创建对象,深入剖析public、protected、private三种访问修饰符的作用范围,并演示如何利用extends关键字实现继承以复用代码。此外,结合类型提示、抽象类与方法重写,阐述多态在提升代码灵活性方面的实际应用,帮助开发者构建结构清晰且易于维护的Web应用。
本文详细介绍如何使用PHP和MySQL实现每周用户签到功能。内容涵盖用户身份验证、连续天数计算、积分奖励算法及防止重复签到的时间判断逻辑,提供完整的建表语句与核心业务代码片段,帮助开发者快速搭建提升用户活跃度的营销系统。
本文详细解析PHP数组的核心操作方法。通过实例演示如何使用in_array()进行值查找,count()统计数量,array_push/array_unshift在首尾添加元素,array_merge合并数组,以及array_pop/array_shift移除元素并获取返回值。最后介绍sort()排序及重置键名的技巧,提供完整的代码示例帮助开发者快速掌握数组处理。
详解PHP中mysql、mysqli与PDO三大数据库扩展的区别。mysql已废弃且存在SQL注入风险;mysqli支持预处理、事务及持久连接,性能更优;PDO提供多数据库抽象层,移植性强。本文通过代码示例对比三者用法,并推荐结合ORM进行现代开发。
本文介绍在PHP中合并两个以逗号分隔的字符串并去除重复值的四种常用方法。核心思路均为先将字符串拆分为数组,合并后去重,再重新拼接为字符串。推荐使用array_merge配合array_unique,或结合加法操作符实现高效数据清洗与整合。
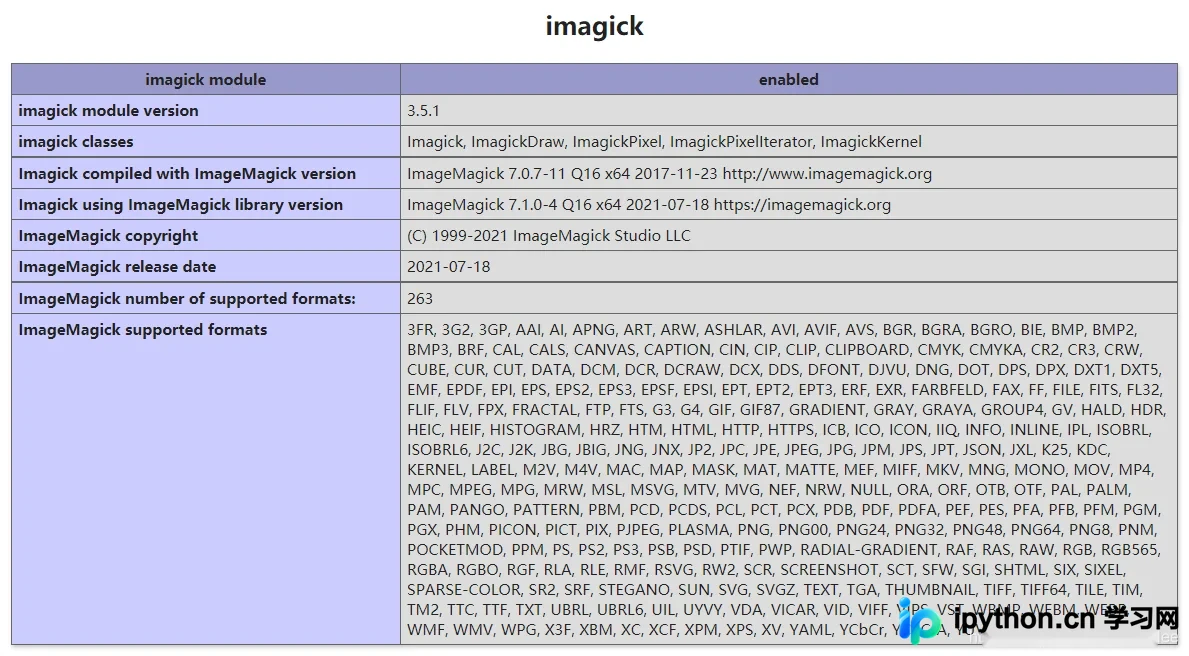
在Windows IIS环境下,PHP默认不支持WebP格式。本文指导通过安装PHP的ImageMagick扩展处理WebP图像,并在IIS管理器中配置application/webp MIME类型,从而解决WebP图片无法访问或处理的问题,同时附带文件权限设置提示。
本文介绍了在 PHP 中模拟 POST 请求的两种常用方法:使用 cURL 扩展和使用文件指针 Stream。cURL 方法通过 curl_setopt 配置头、主体并执行请求,适合大多数场景;Stream 方法通过 stream_context_create 构建 HTTP 上下文以发送数据,适用于不支持 cURL 的环境。代码包含参数封装与 URL 编码处理细节。
本文整理了10个日常开发中高频使用的PHP代码片段,涵盖关键词高亮、Feedburner数据获取、随机密码生成、多CSS文件压缩、短链接生成及年龄计算等功能。这些轻量级脚本可直接嵌入项目,帮助开发者快速实现常见业务逻辑,提升编码效率并优化前端资源加载性能。