

PHP与EditPlus中利用正则表达式去除空白行的方法
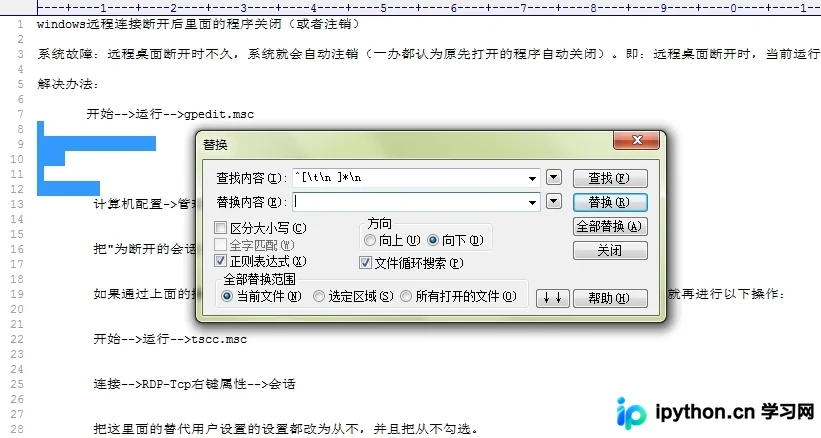
本文介绍如何在PHP和EditPlus中使用正则表达式高效去除字符串中的空白行。在PHP中,可通过特定正则模式清理行内连续空行或全盘清除所有空行;在EditPlus编辑器中,利用行首尾匹配规则即可快速替换多出的换行符,提升代码整洁度。
2026-10-13
6

本文介绍如何在PHP和EditPlus中使用正则表达式高效去除字符串中的空白行。在PHP中,可通过特定正则模式清理行内连续空行或全盘清除所有空行;在EditPlus编辑器中,利用行首尾匹配规则即可快速替换多出的换行符,提升代码整洁度。
本文汇总了 PHP 项目中常用的字符串加密与解密实现,重点解析了源自 Discuz! 的经典 authcode 函数以及通用的 encrypt 加密逻辑。通过深入剖析密钥处理、RC4流密码变体及数据完整性校验机制,结合具体代码示例,展示如何在用户登录及 API 交互场景中构建安全可靠的数据传输方案。
在PHP中使用crc32进行数据分表或哈希计算时,需注意其结果在32位系统上可能为负数,导致hash()或取模运算在不同平台(如本地32位Windows vs 服务器64位Linux)产生不一致。本文解析该机制差异,并提供使用绝对值或专用哈希函数的修正方案,确保数据路由准确。
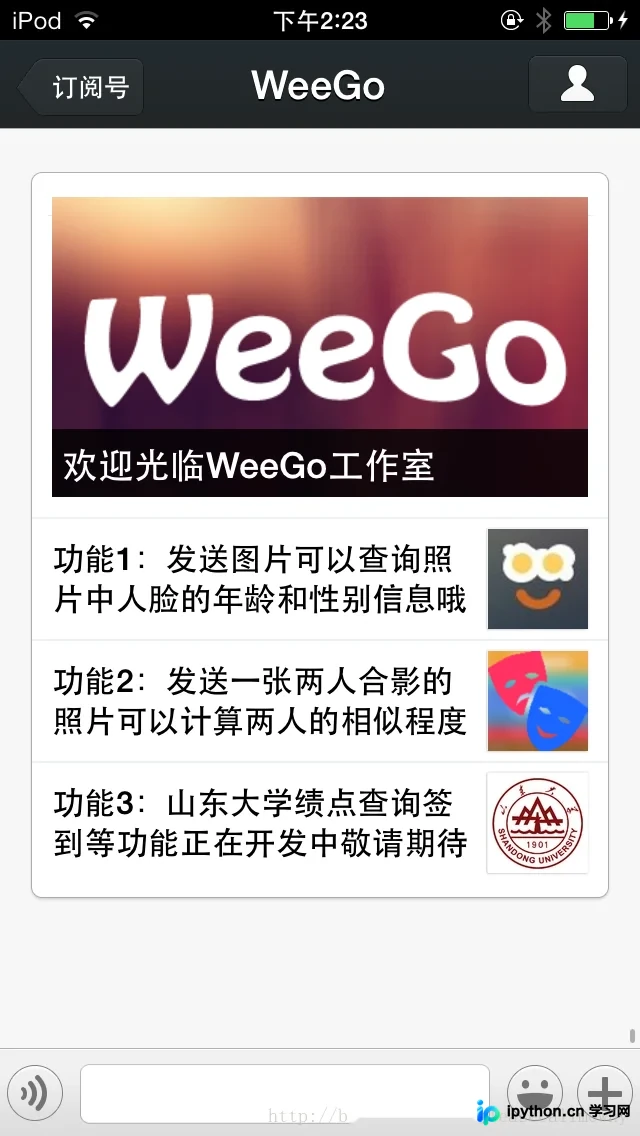
本文介绍如何使用PHP配合wechat-php-sdk框架与Face++ API,在微信公众平台中开发人脸识别功能。通过接收用户发送的图片消息,调用检测接口获取年龄、性别等属性,并在检测到两张脸时进一步调用人脸比对接口返回相似程度及五官细节分析。
在Web开发中,准确获取访客IP是日志记录、风控和安全验证的基础。PHP提供了多种通过$_SERVER获取IP的方式,如直接使用REMOTE_ADDR或结合X-Forwarded-For处理代理场景。本文总结了6种常见代码实现,并指出早期版本函数的过时问题及IP伪造风险,帮助开发者选择最合适的方案。
本文深入解析利用MySQL的INTO OUTFILE语句生成WebShell的原理。通过剖析SELECT语句导出恶意文件的机制,阐明该漏洞对服务器安全的严重威胁。重点提供针对此攻击路径的检测方法与配置加固方案,帮助开发者识别并封堵此类非法文件导出风险,保障Web环境安全。
本文介绍如何在PHP中通过正则表达式格式化电话号码。函数自动去除非数字字符,并针对美国标准的7位和10位号码分别输出带分隔符或括号的格式。文中也指出该代码默认适配美国电话规则,中文用户需根据本地号码长度调整逻辑。
本文分析一个存在严重安全隐患的PHP登录脚本,指出其使用的MySQL扩展、明文拼接SQL查询及MD5密码存储等过时且危险的做法。通过引入PDO预处理语句防止SQL注入,使用password_hash系列函数确保密码存储安全,并正确管理Session状态,提供了一套符合现代Web标准的登录逻辑参考方案。
本文整理MySQL数据库日常管理中的核心SQL命令,涵盖查看库表、修改表结构(重命名、添加/删除列)、创建与管理索引,以及基础的数据插入(INSERT)、更新(UPDATE)和删除(DROP)操作。通过具体示例帮助开发者快速掌握SQL语句编写规范与执行逻辑。
通过配置 PHP OPcache 扩展,将编译后的字节码缓存于共享内存中,减少重复编译开销。核心操作包括在 php.ini 中启用 zend_extension 并调整 memory_consumption、max_accelerated_files 等关键参数。基于 Apache Bench (ab) 工具的压力测试显示,在并发200、请求10000次的场景下,开启 Opcache 后请求吞吐量从 383.72 req/s 提升至 702.40 req/s,平均响应时间由 521ms 降至 284ms,且故障率显著降低。
本文总结了PHP开发中常见的页面跳转方法,包括PHP原生header()函数实现普通与301/302跳转、HTML Meta标签的自动延迟跳转以及JavaScript的client-side跳转。通过提供具体的代码示例,帮助开发者根据不同业务需求(如SEO优化、来源追踪等)灵活选择最合适的跳转方案。
在PHP中使用cURL发起HTTPS请求时,常因SSL证书验证失败报错。本文介绍两种解决方案:一是关闭证书与主机验证以快速调试;二是下载最新的cacert.pem并配置CURLOPT_CAINFO以确保安全通信。