JS 如何操作 Linux 文件系统:用 Node.js fs 模块完成读写、删除和目录管理
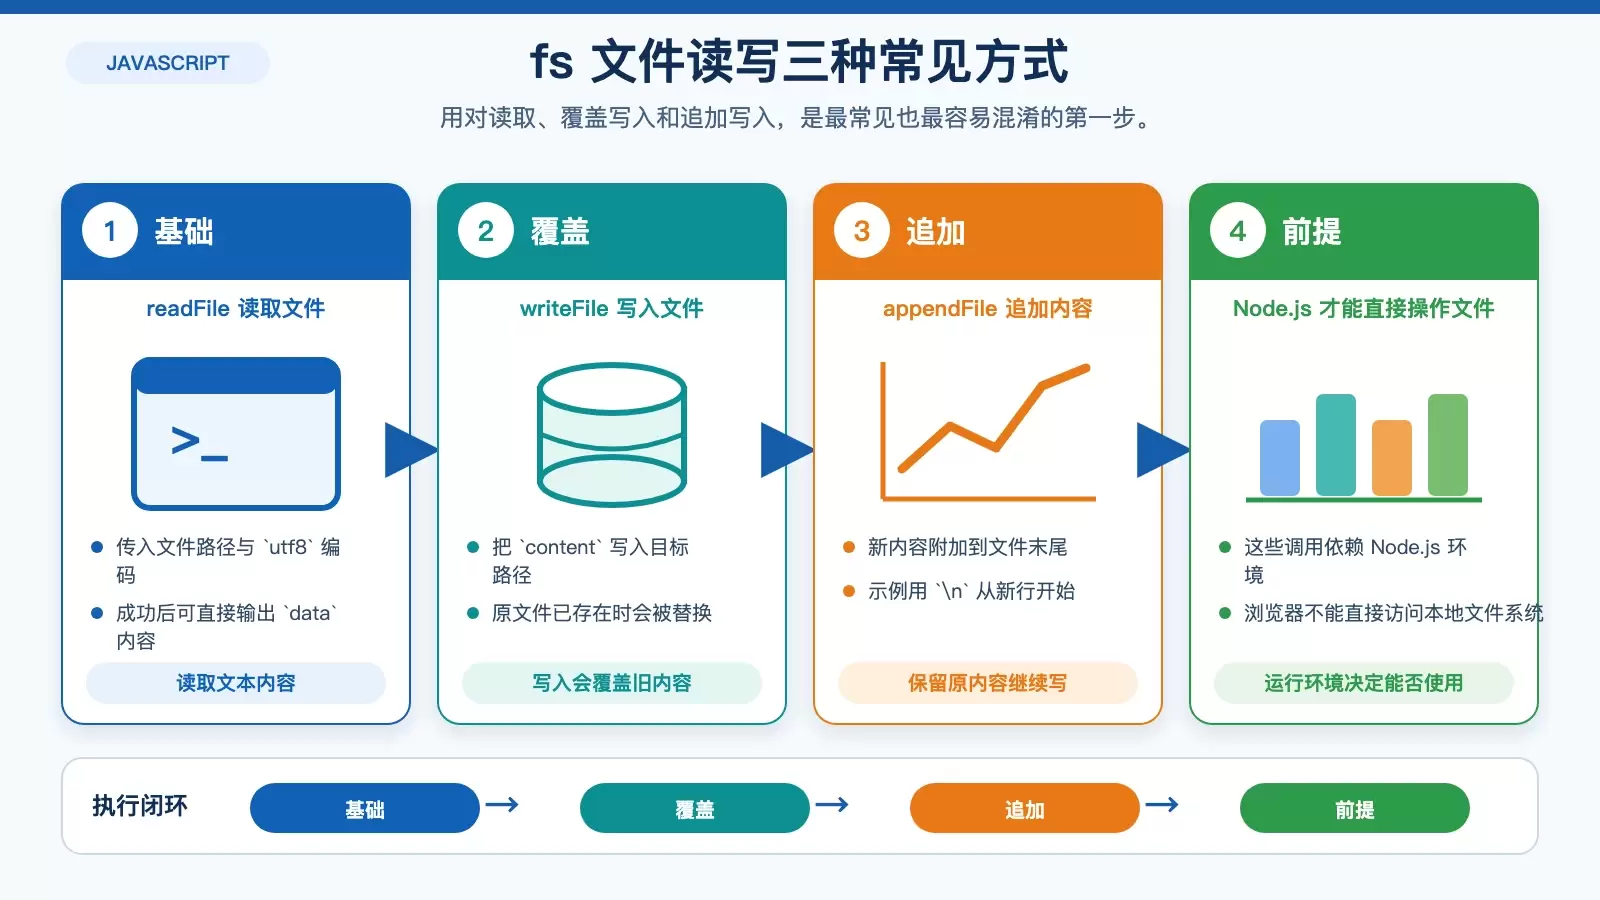
这篇文章用 Node.js 的 `fs` 模块梳理 JavaScript 操作 Linux 文件系统的常见方法,覆盖读取、写入、追加、删除、重命名以及目录创建和删除。文中保留原始示例代码,并补充每类操作的适用场景与限制,方便快速查用。
2026-08-22
116

这篇文章用 Node.js 的 `fs` 模块梳理 JavaScript 操作 Linux 文件系统的常见方法,覆盖读取、写入、追加、删除、重命名以及目录创建和删除。文中保留原始示例代码,并补充每类操作的适用场景与限制,方便快速查用。
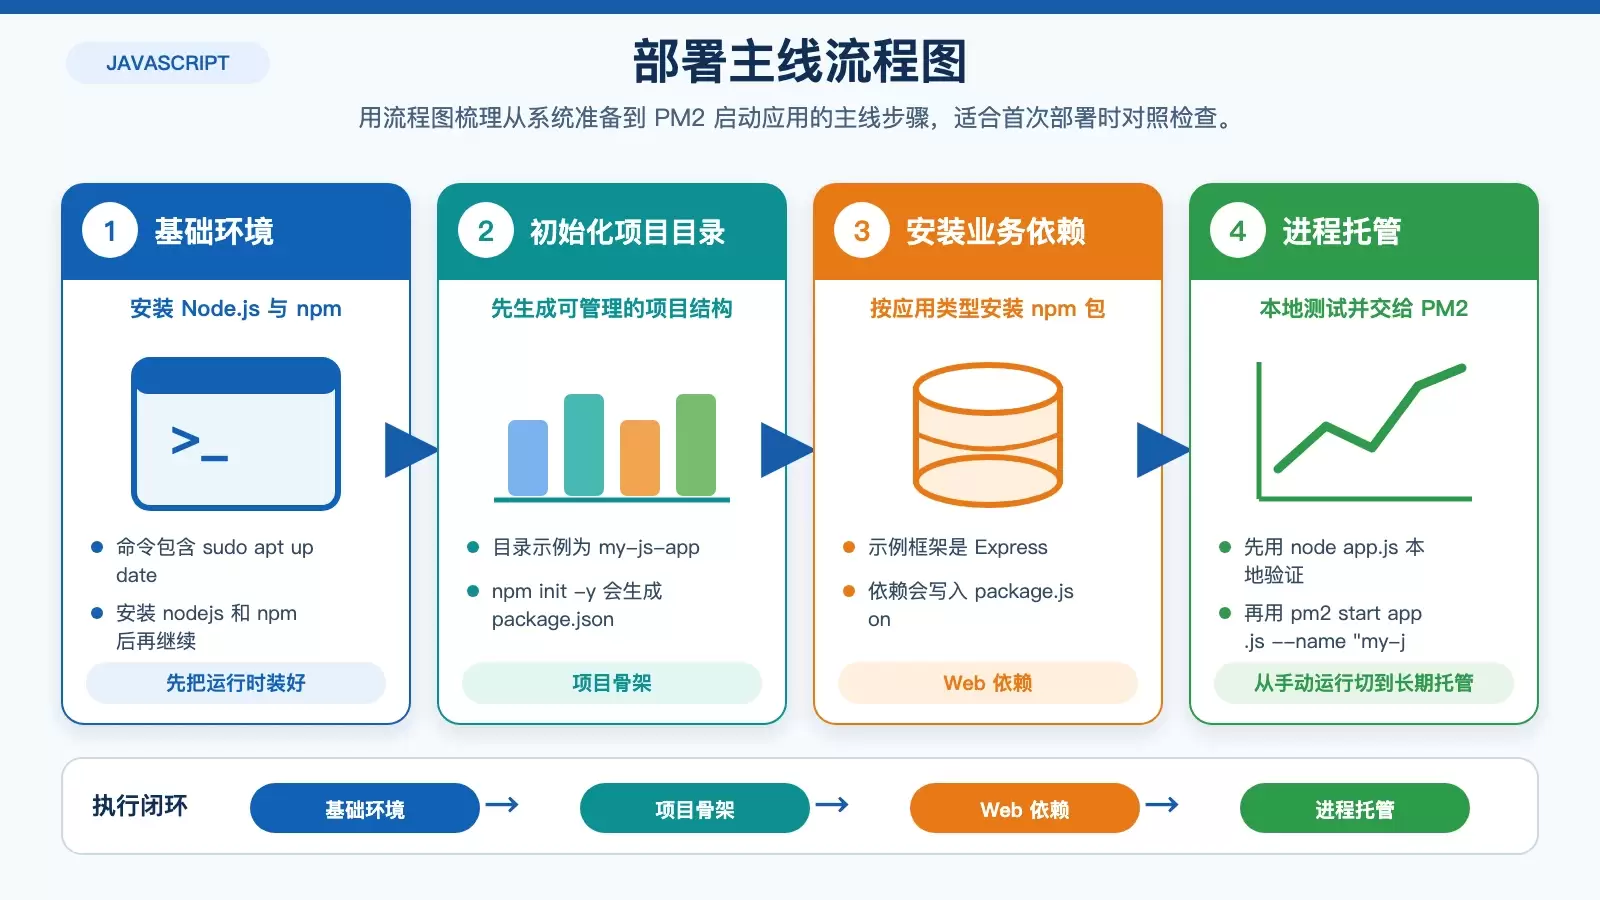
这篇文章把 Linux 部署 JavaScript 应用的常见流程整理成一套可执行清单:从安装 Node.js 和 npm、初始化项目、安装依赖,到用 PM2 托管进程、用 Nginx 做反向代理,再到生产环境配置、安全加固与后续监控。适合第一次把 Node.js 服务放上服务器的读者快速建立完整部署思路。
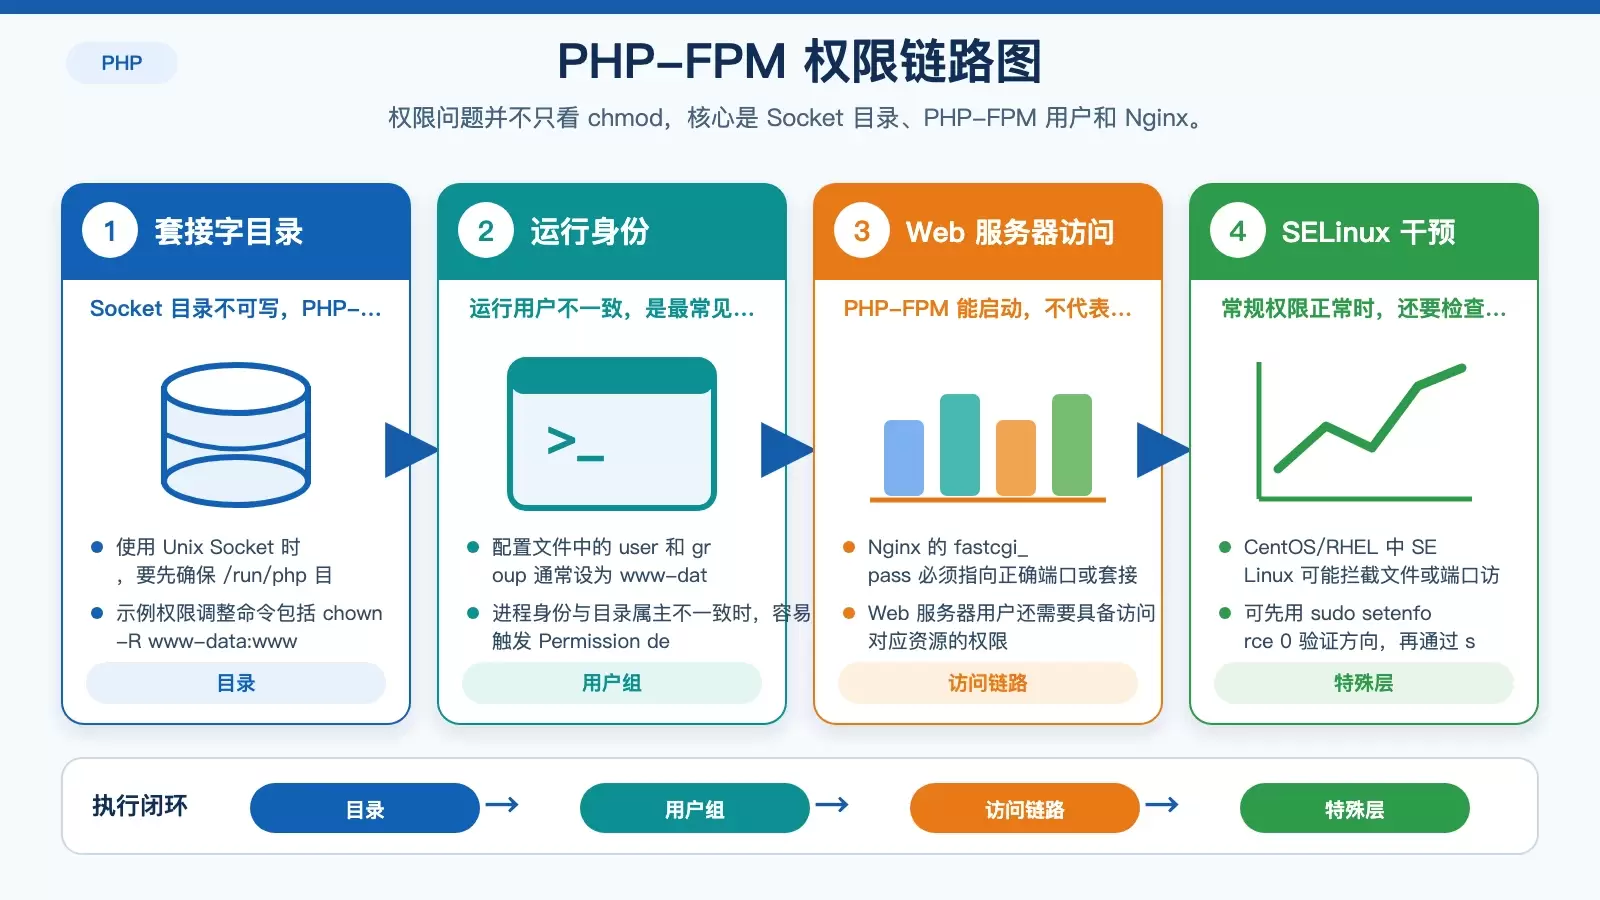
PHP-FPM 故障通常不是“玄学”,而是日志、配置、权限或资源限制中的某一环出了问题。本文按实际排查顺序整理 Linux 上最常见的报错场景,保留关键命令、路径和参数,帮助你从现象快速收敛到根因。
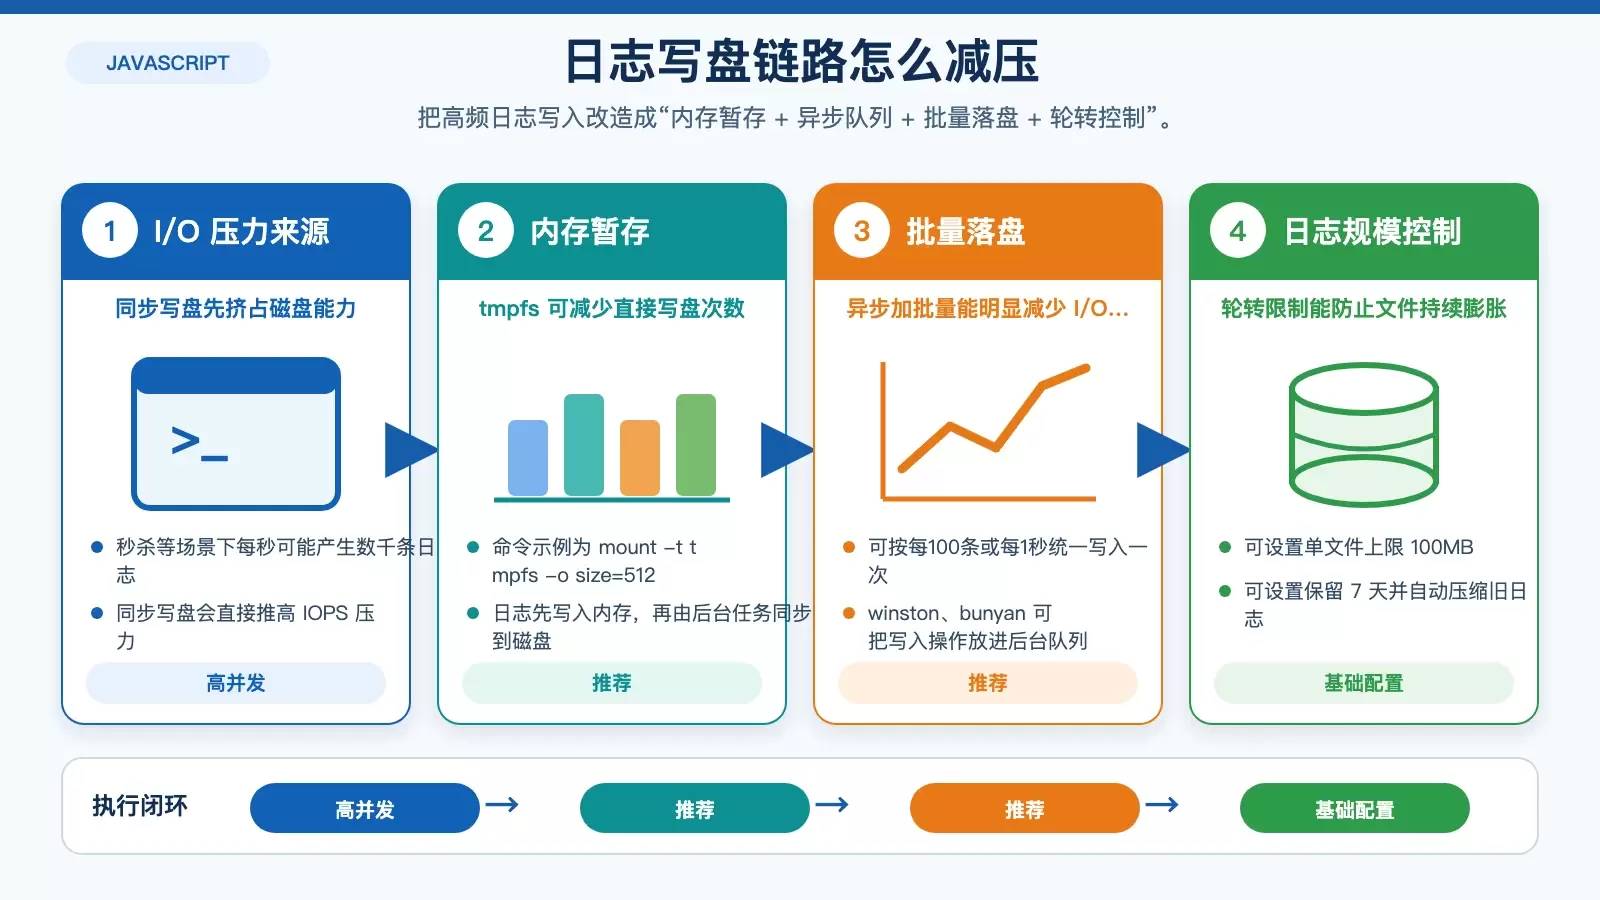
在 Debian 上运行 Node.js 时,日志不仅是排障工具,也会持续消耗磁盘 I/O、内存、CPU 和磁盘空间。本文按四类核心资源与一类分析开销拆解问题,并结合 tmpfs、异步日志库、logrotate、cron 与集中式日志方案,给出更适合生产环境的优化思路。
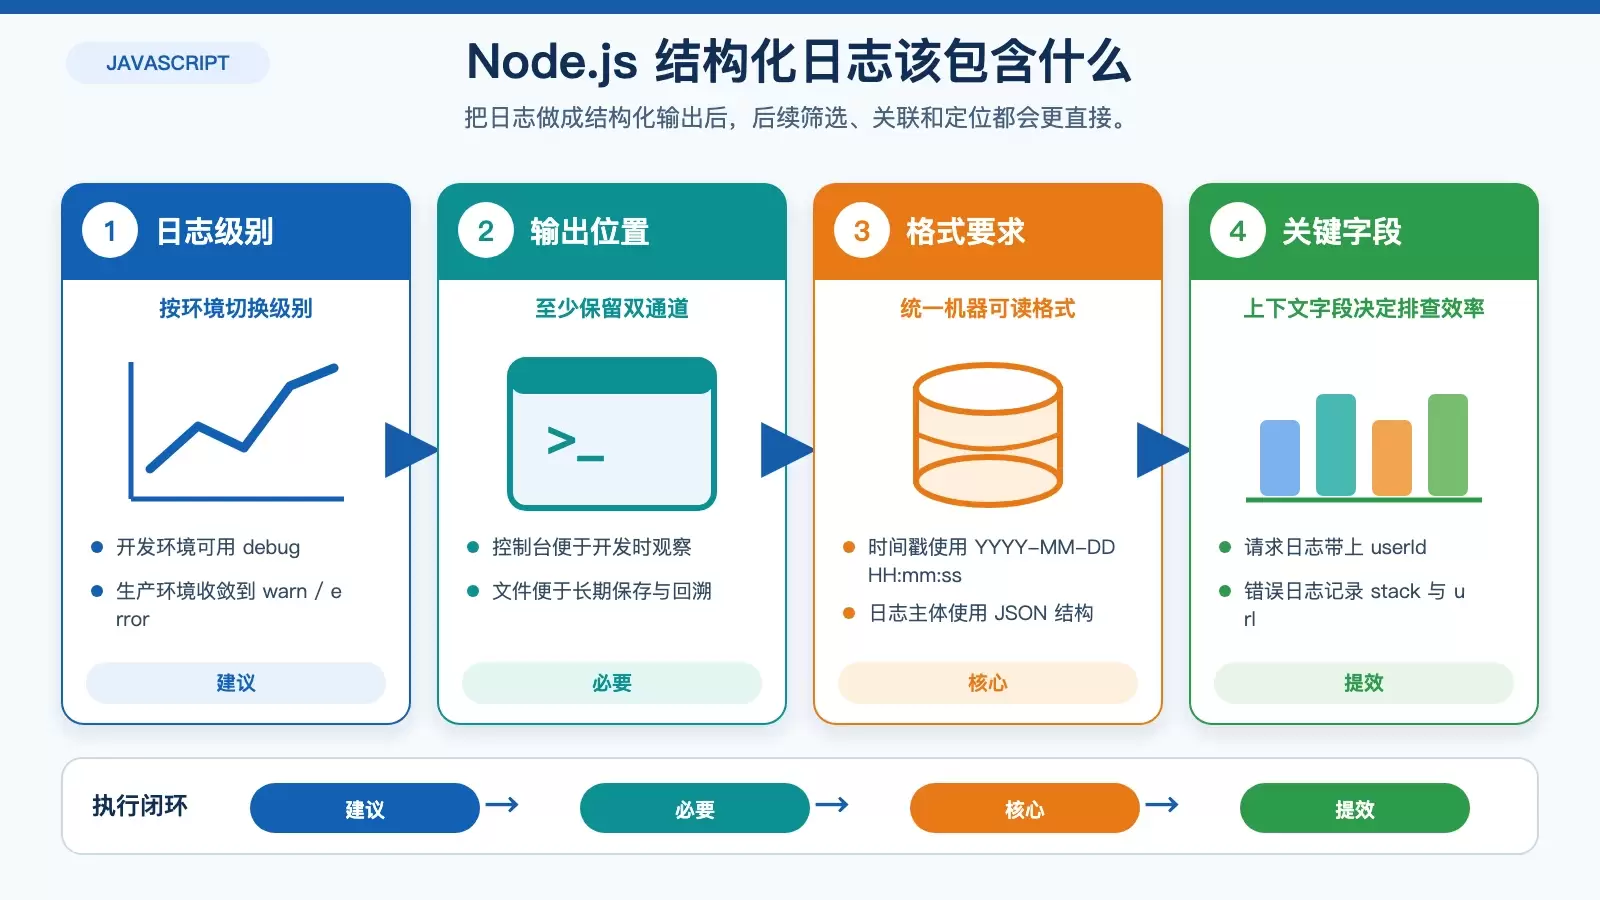
在 Debian 上排查 Node.js 问题,单靠 `console.log` 很快会失控。把日志做成结构化输出,再配合 `tail`、`grep`、`journalctl`、PM2 和交互式调试器,才能更快区分应用错误、服务异常和系统层故障。 在 Debian 环境里调试 Node.js,很多问题不是没有日志,而是日志太散、字段太乱,最后只能靠肉眼一行行翻。本文从结构化日志配置讲起,再到 `tail`、`journalctl`、PM2、`--inspect-brk` 等工具的分层用法,帮你建立一套更容。
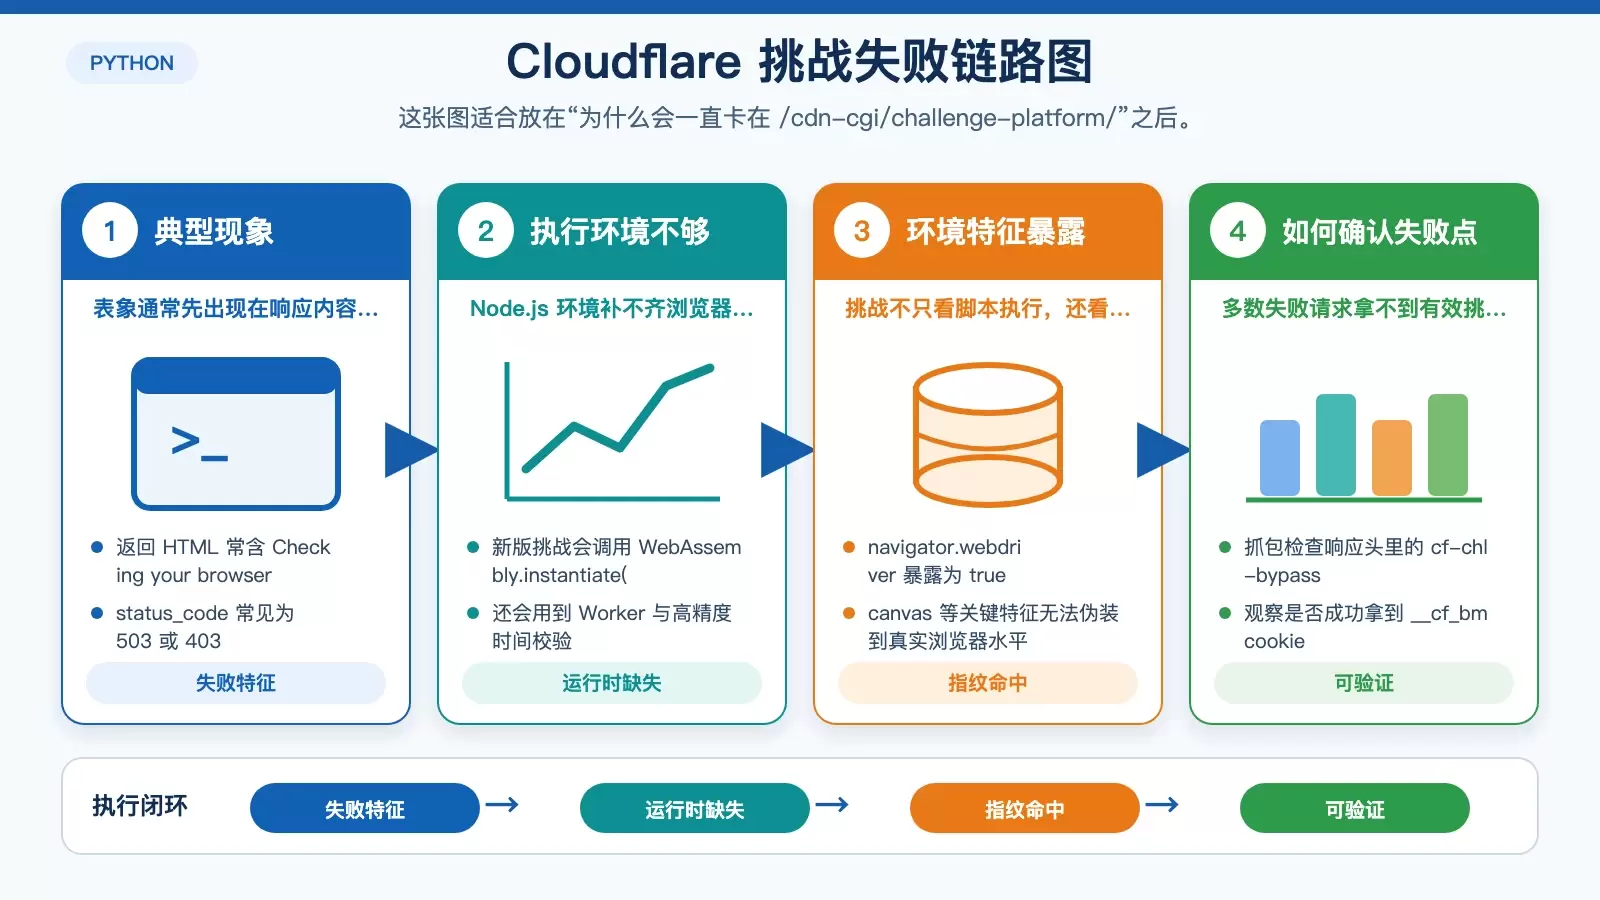
在当前主流 Cloudflare 防护下,`cloudscraper` 往往会卡在 `/cdn-cgi/challenge-platform/`,最终返回 `403/503`。问题不在于“请求没发出去”,而是新版 JS 挑战依赖 `WebAssembly`、时间校验和浏览器指纹,Node.js 模拟环境很难通过。能稳定跑通的方向,已经转向复用真实 Chromium 实例并尽量贴近人工访问行为。
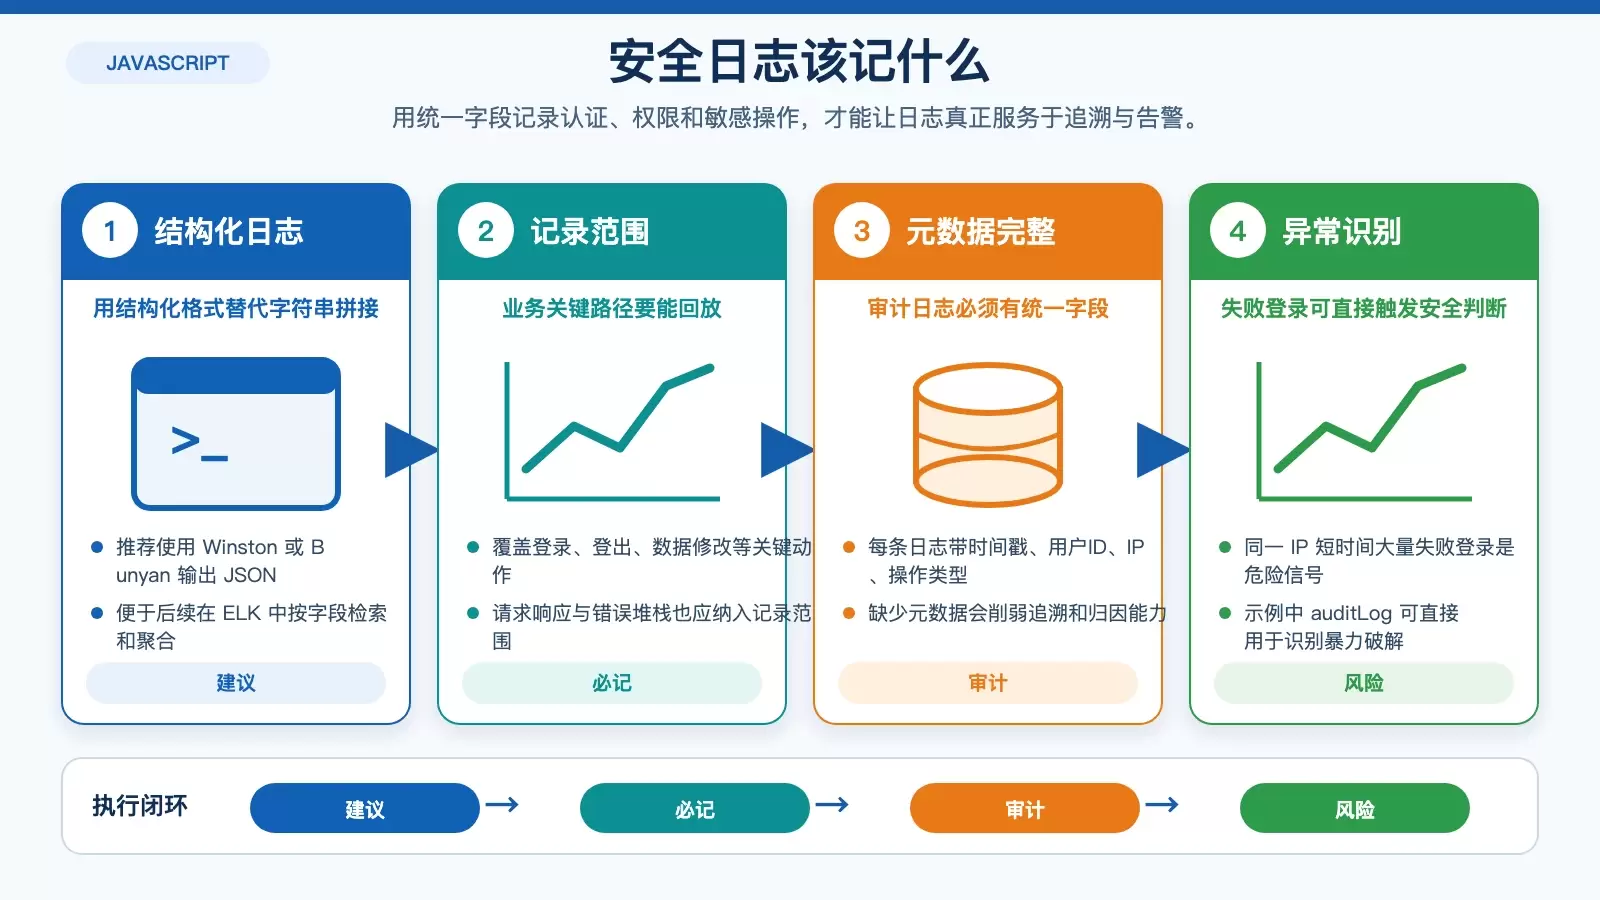
这篇文章围绕 Debian 上的 Node.js 应用日志安全展开,梳理了 8 个可直接落地的方向:从结构化记录、关键事件审计,到轮转清理、集中分析、实时告警和权限保护。重点不是“多记日志”,而是让日志真正具备溯源、预警和配合防护策略的能力。
Ubuntu 上给 Node.js 日志做自动化处理,常见做法主要分成系统轮转、进程管理器内置方案、集中收集和分析平台几类。本文按部署方式拆解各方案的适用场景、配置方法和取舍点,并补充旧日志自动清理的落地方式。
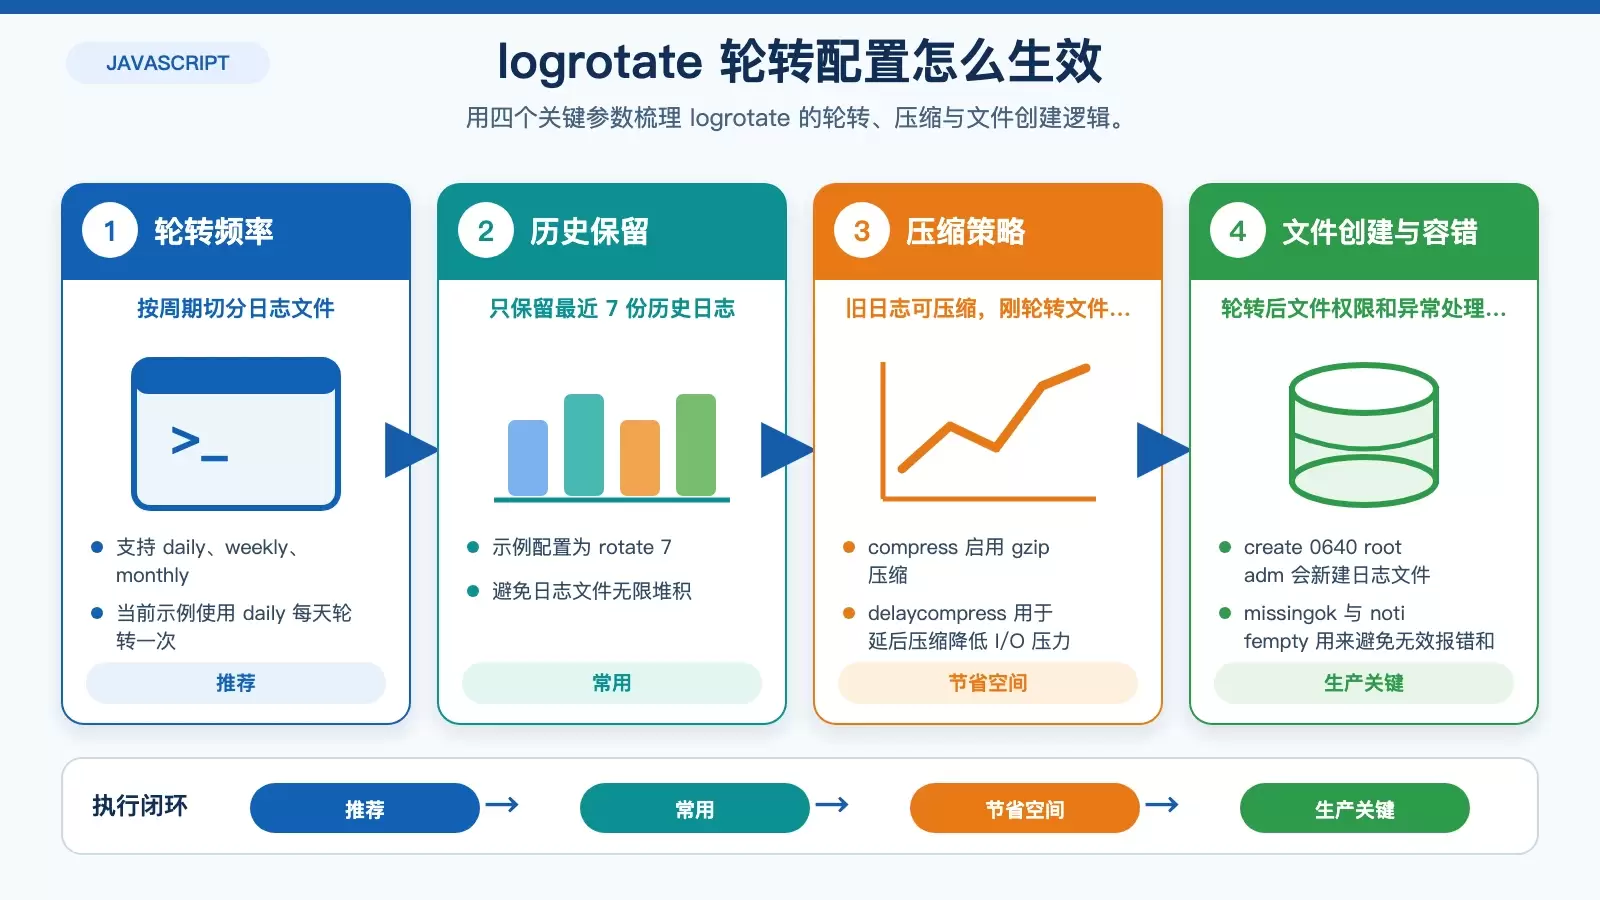
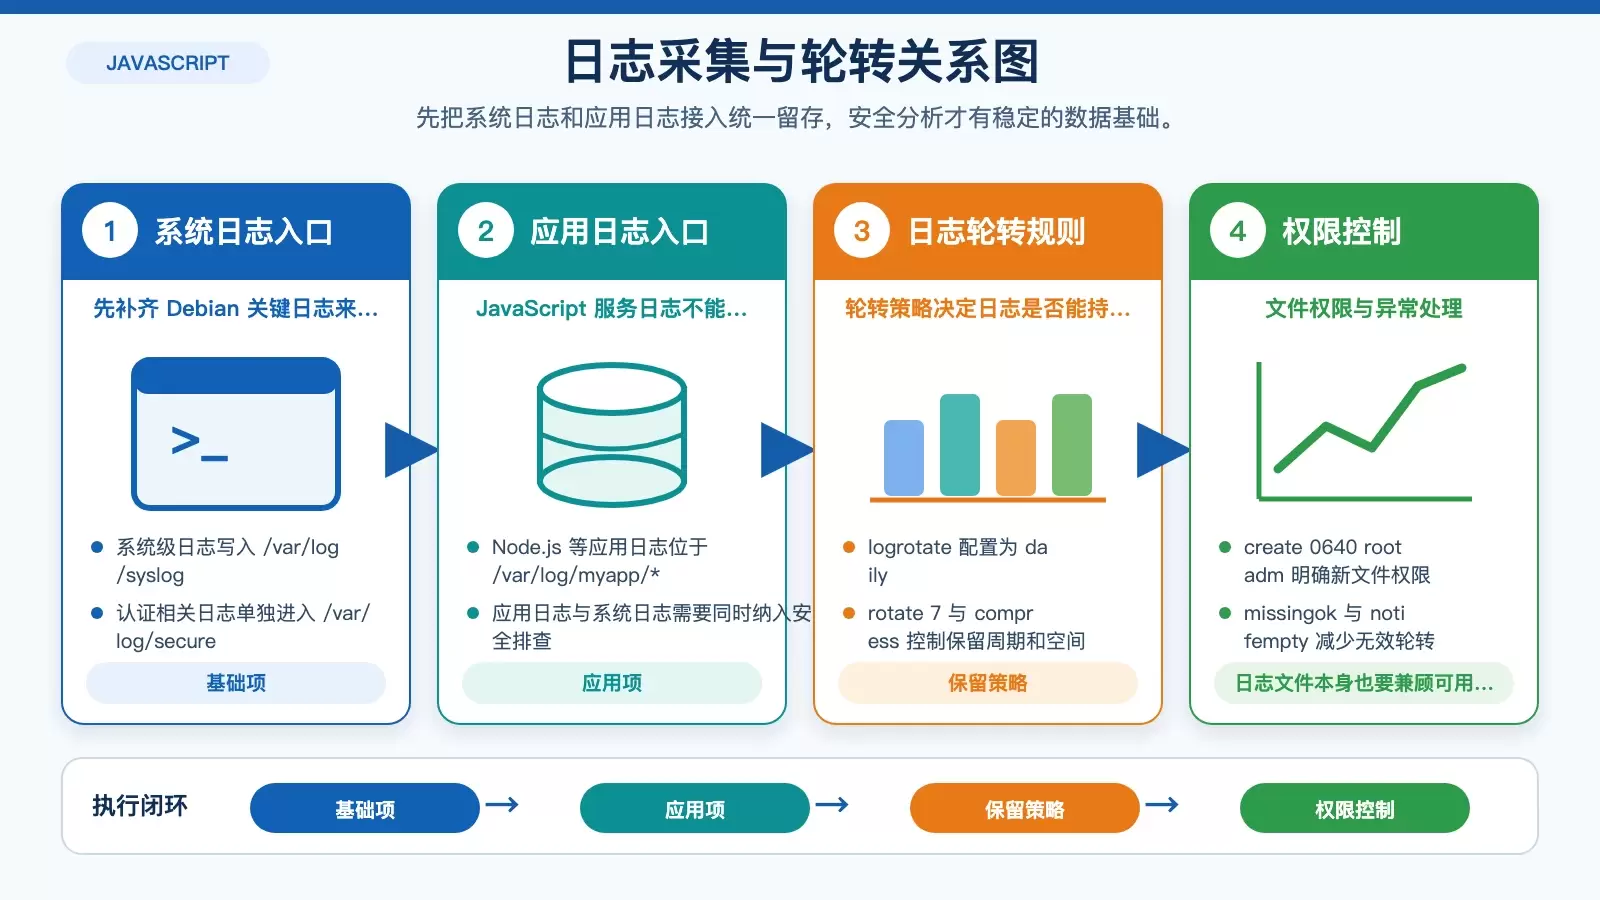
这篇文章把 Debian 上的 JavaScript 应用日志安全实践拆成五步:先补齐系统与应用日志,再做轮转、集中分析、可视化监控和告警,最后落到事件响应。重点不是堆工具,而是把 rsyslog、logrotate、ELK、Prometheus、Grafana 串成一条能持续发现异常的链路。
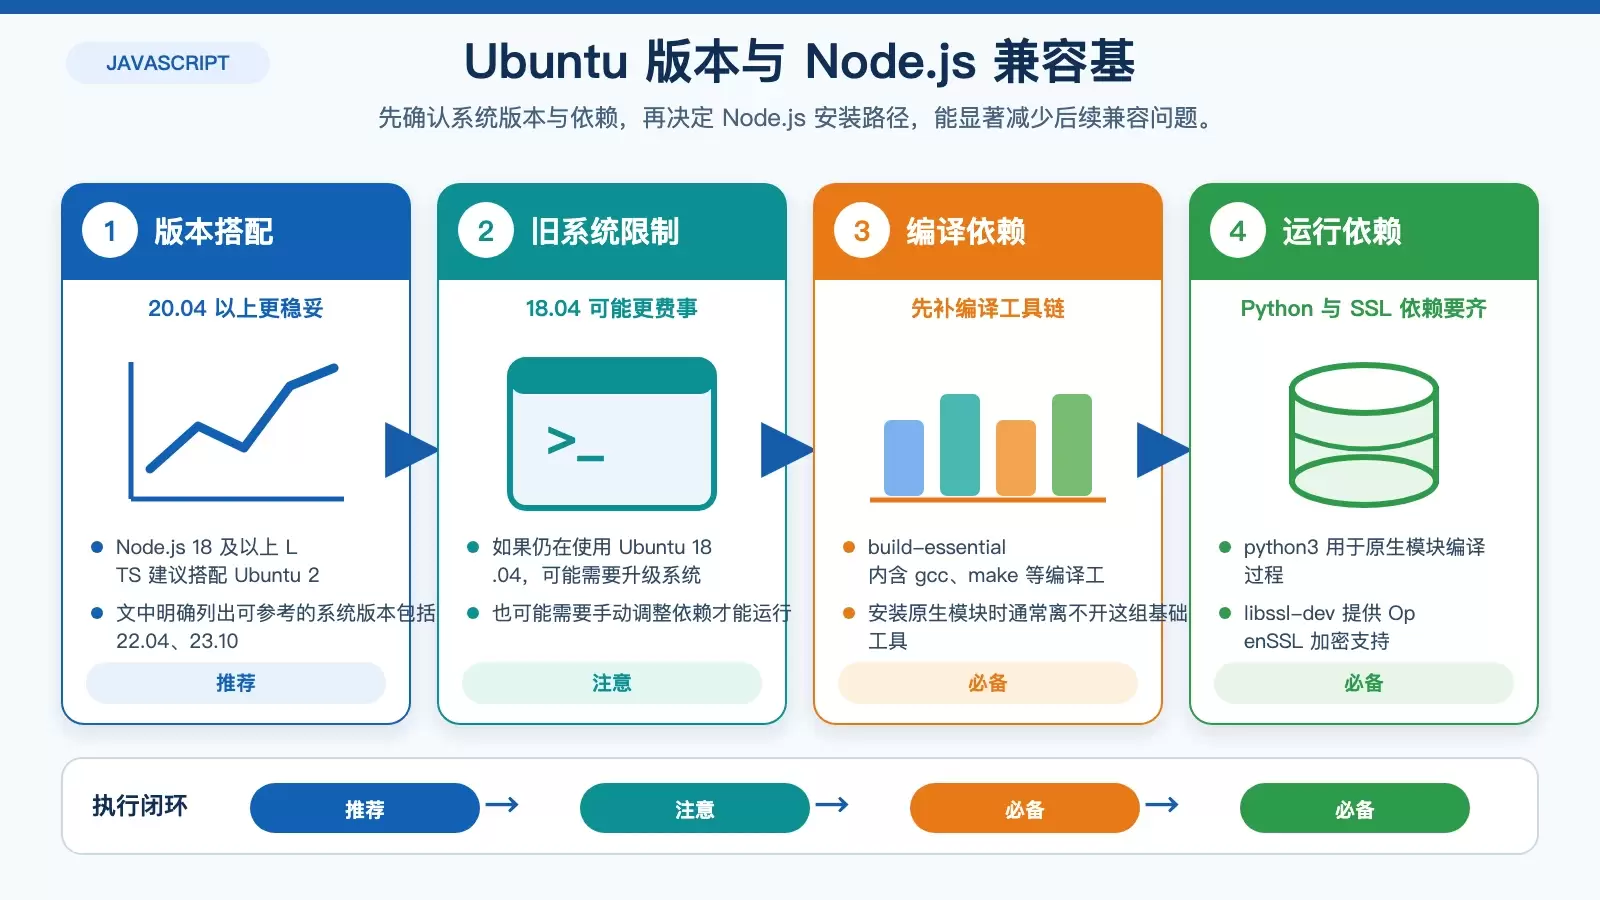
Node.js 与 Ubuntu 整体兼容性很成熟,关键在于系统版本、依赖是否齐全,以及安装方式是否适合当前场景。本文从版本建议、4 种安装路径、常见冲突处理到验证命令,帮你快速判断该怎么装、怎么避坑。