

Yii2 Admin后台RBAC权限菜单与操作按钮控制
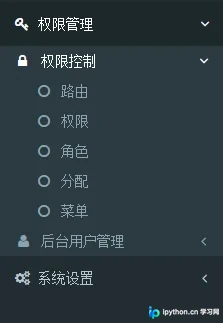
本文详解在Yii2 Admin框架中如何完善RBAC权限控制。通过配置路由访问权,结合JSON数据字段实现侧边栏菜单的自定义图标与显隐控制;同时利用Helper类拦截视图层代码,自动过滤无权限用户看到的“创建”、“更新”等操作按钮,确保前端展示与后端权限严格一致。
2026-10-13
6

本文详解在Yii2 Admin框架中如何完善RBAC权限控制。通过配置路由访问权,结合JSON数据字段实现侧边栏菜单的自定义图标与显隐控制;同时利用Helper类拦截视图层代码,自动过滤无权限用户看到的“创建”、“更新”等操作按钮,确保前端展示与后端权限严格一致。
本文深入解析Java中synchronized关键字的核心用法,区分修饰非静态方法与静态方法时的锁对象差异(this实例锁 vs Class类锁),并通过Spring MVC Controller中的Token生成与验证代码示例,展示其在处理会话状态互斥与安全校验中的实际应用。
本文详解PHP中文件包含语句的差异。include在文件缺失时发出警告并继续执行,而require会抛出致命错误并停止脚本。此外,_once后缀确保文件仅被加载一次,避免函数重复定义错误。推荐使用require_once保证代码的稳定性和唯一性。
深入解析PHP反序列化导致的对象注入漏洞。通过剖析XVWA中的危险函数unserialize和eval,展示攻击者如何构造恶意序列化数据,在目标服务器执行任意命令并获取远程Shell权限。本文涵盖漏洞识别、Payload生成及修复建议。
本文介绍如何使用 PHP 自行开发一个简易模板引擎,实现业务逻辑与 HTML 页面的分离。通过构建 Parser 类负责将自定义标签(如变量、循环、判断)转换为原生 PHP 代码并编译,配合 Templates 类管理变量注入与缓存机制,帮助开发者快速理解模板引擎的工作原理及基础实现方法。
本文介绍了一个简单的 PHP PDO 数据库操作封装类,支持连接配置、常规查询(SELECT/INSERT/UPDATE)及参数化预处理。同时展示了如何在 InnoDB 引擎下使用事务确保数据一致性,有效防止 SQL 注入并简化数据库交互逻辑。
本文提供基于PHP和MySQL的HTTP基本认证(Basic Auth)实现方案。通过拦截未授权请求并查询数据库验证凭据,结合管理员权限控制的用户管理界面,演示了激活、停用和删除用户的完整流程。代码展示了从连接数据库到处理表单提交的经典操作逻辑。
本文深入剖析 Zend Framework 的路由实现机制。详细解析了前端控制器如何通过 Zend_Controller_Router_Rewrite 处理请求,重点拆解了路由规则匹配算法,包括 URL 分词、变量提取、正则校验及默认值合并逻辑,帮助开发者理解 MVC 框架底层路径解析过程。
本文详解PHP中实现并发控制的核心技术,涵盖基于PID的文件锁防重复运行、Sync扩展的Mutex/Event/Semaphore实现进程级同步,以及sysvsem和pthreads模块的高级用法。通过实际代码演示如何避免进程冲突、实现读写分离及非阻塞等待,解决多任务调度中的资源竞争问题。
介绍如何在 PHP 中通过自定义 Class 实现简单的本地文件缓存机制。该方法利用序列化或 var_export 将数据持久化到文件中,支持设置缓存目录、前缀、生存时间及锁定策略。文章详细解析了获取、存储、判断存在及清空缓存的核心逻辑,并提供完整可运行的代码示例,适用于中小型项目的轻量级缓存场景。
本文详细介绍 Zend Framework 中 Bootstrap 引导类的核心结构与用法,涵盖 Bootstrapper 接口、ResourceBootstrapper 接口及 BootstrapAbstract 抽象类。解析如何通过设置选项、加载插件资源以及配置应用命名空间来初始化应用程序环境。
本文详解PHP中gzencode、gzdeflate和gzcompress三个压缩函数的底层原理与应用差异。通过分析zlib扩展中的编码格式(gzip、deflate、zlib),对比三者在压缩率与性能上的表现,并说明如何通过指定encoding参数统一调用逻辑。