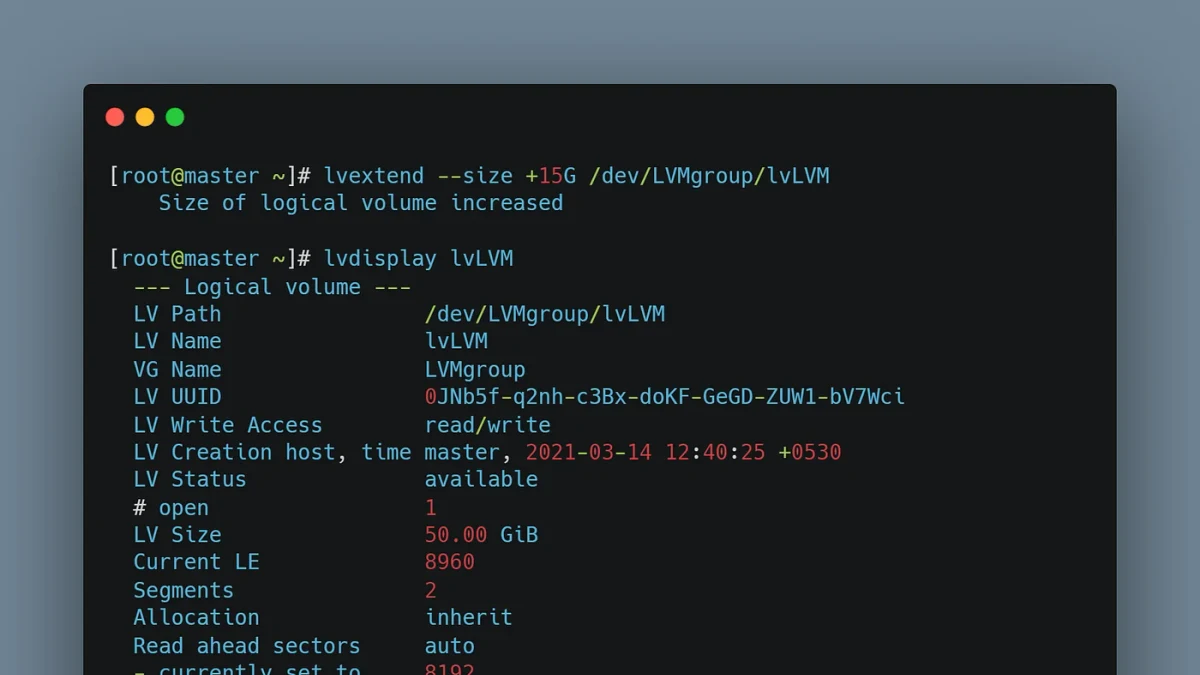
Linux磁盘管理:LVM扩容与快照
从LVM核心概念入手,系统讲解磁盘扩容、文件系统扩展、快照创建与验证,并集中梳理常见风险与避坑方法,帮助读者安全完成实际操作。
2026-09-10
6

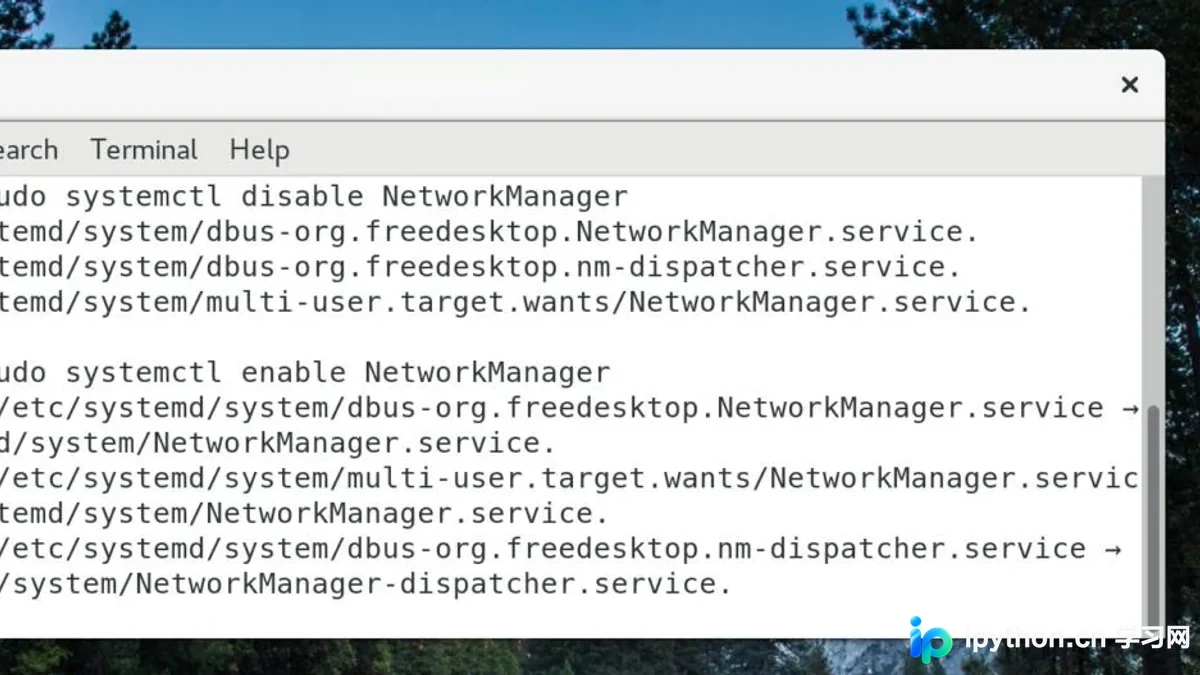
介绍 systemd 启动项管理的核心概念,围绕 systemctl enable、disable 展开服务设置、状态验证与常见误区,帮助读者安全管理 Linux 服务的开机自启。
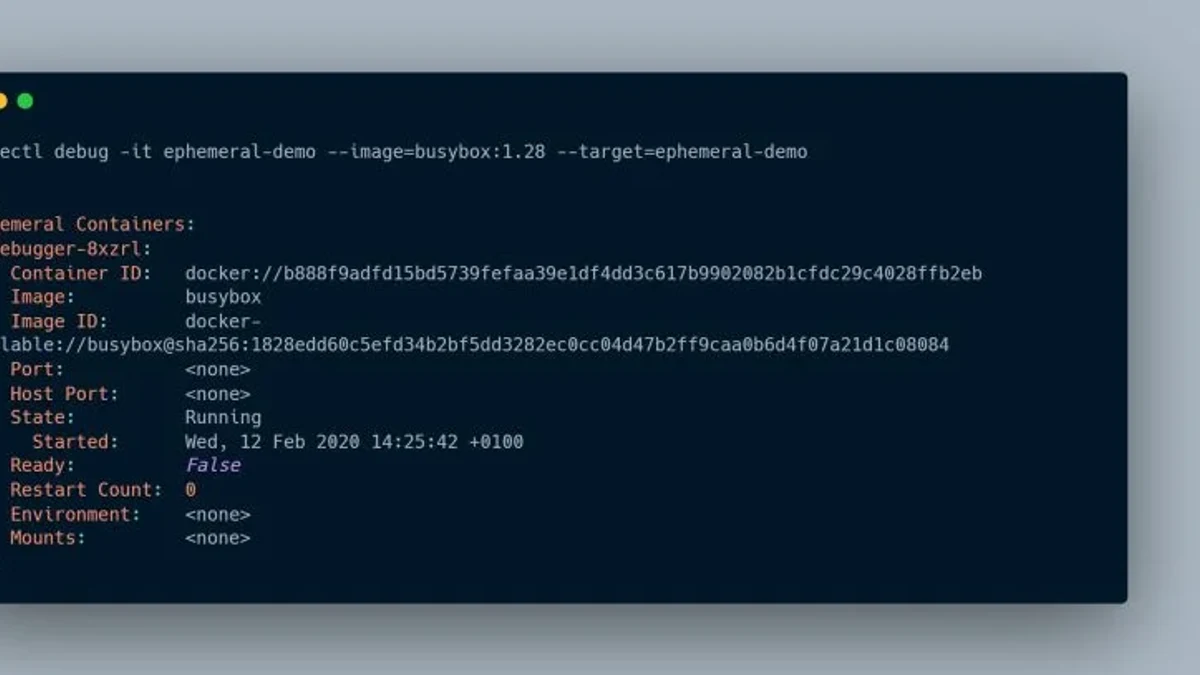
介绍 Kubernetes Ephemeral Container(临时容器)的定位、使用场景与安全边界,并通过从发现问题到进入 Pod 调试、采集信息、验证修复的流程,帮助读者建立一套可复用的故障排查方法。
围绕“文件级归档”与“块级磁盘镜像”两种思路,帮助读者理解 tar 与 dd 的备份边界、实际操作、恢复验证及常见风险,并根据系统迁移、灾难恢复、文件级恢复等场景做出选择。
从Linux内存回收机制出发,梳理swap的作用、使用与监控,以及oom_score/oom_score_adj如何影响OOM选择;通过可验证的命令和示例,帮助读者安全调整内存压力下的进程行为,并避开常见配置误区。
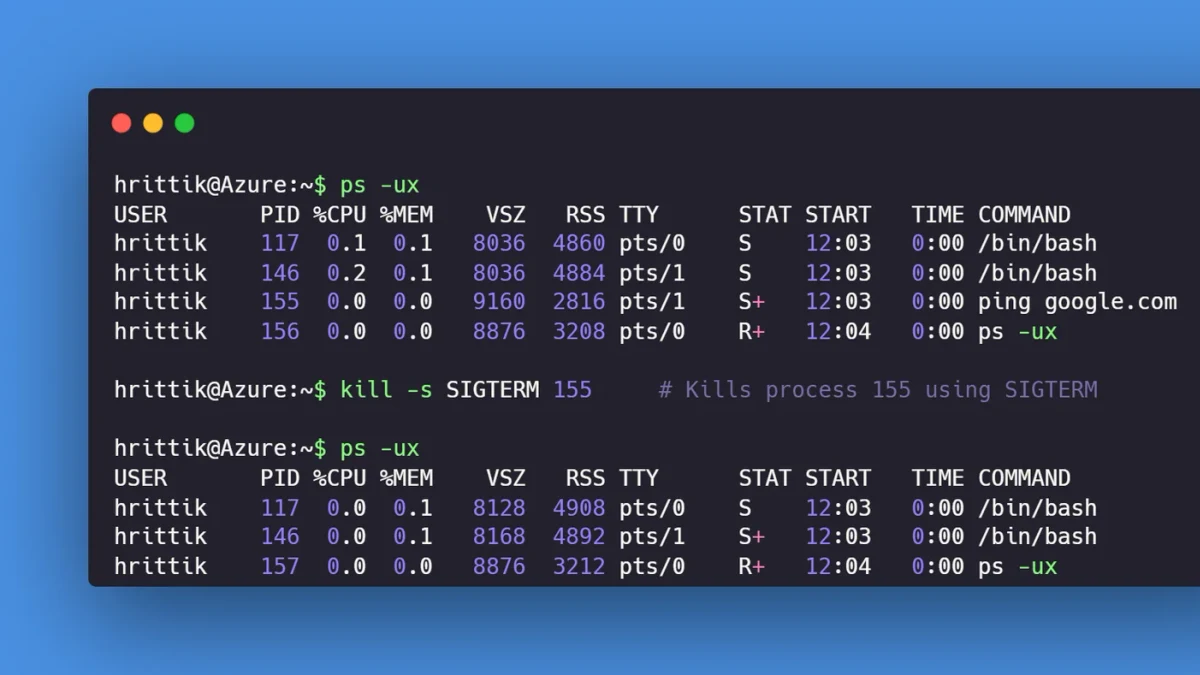
从Linux进程信号的基本机制出发,掌握kill发送信号、trap在Shell中捕获信号的方法,并通过可验证的实验理解优雅退出、脚本清理与常见避坑。
从理解网络路径与延迟丢包指标入手,结合traceroute定位故障节点,再用mtr持续验证链路质量,最后总结常见误判与排查避坑。
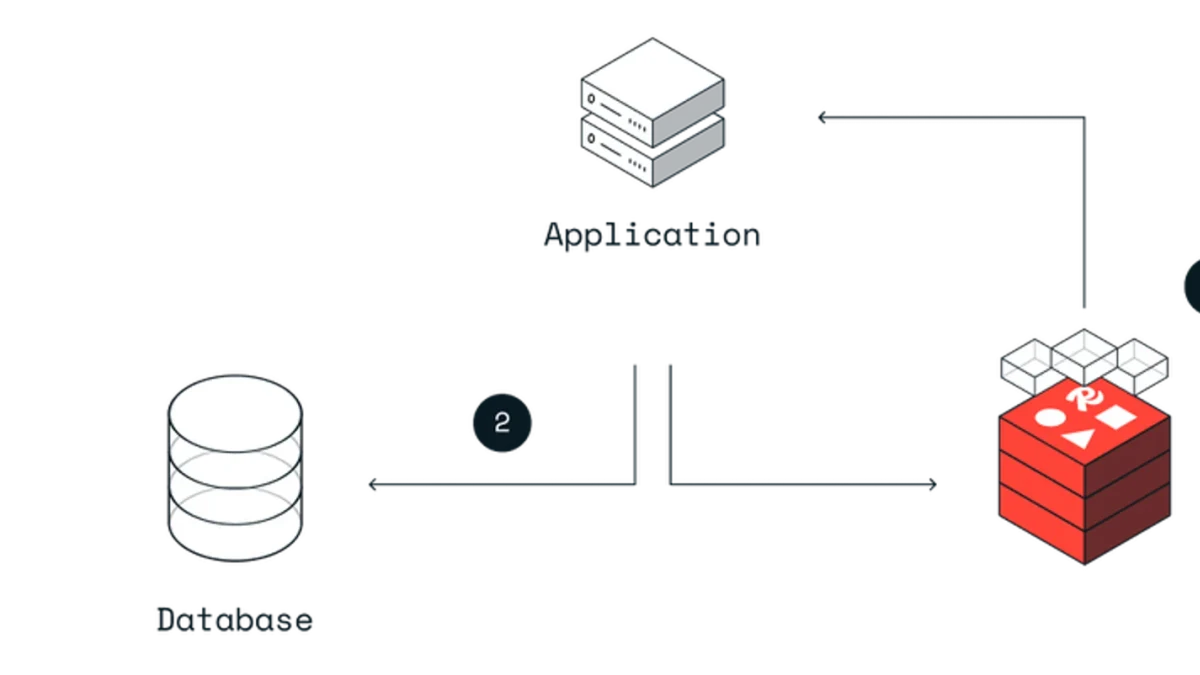
从缓存架构、数据模型、性能指标和实际压测出发,对比Redis与Memcached的适用场景,并结合配置、基准测试与常见问题帮助读者选择合适的缓存方案。
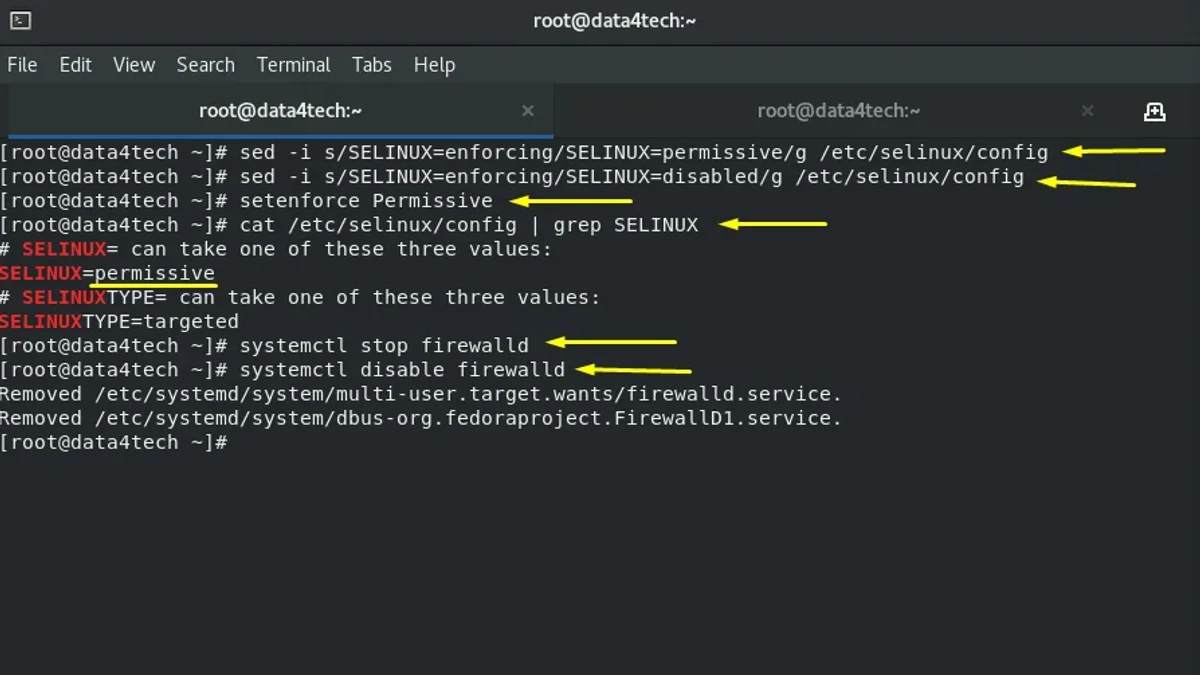
从服务器初始化安全基线出发,系统梳理防火墙规则与SELinux策略的配置、验证、联动排障及常见避坑方法,帮助在保证服务可用的同时建立合理的访问控制边界。
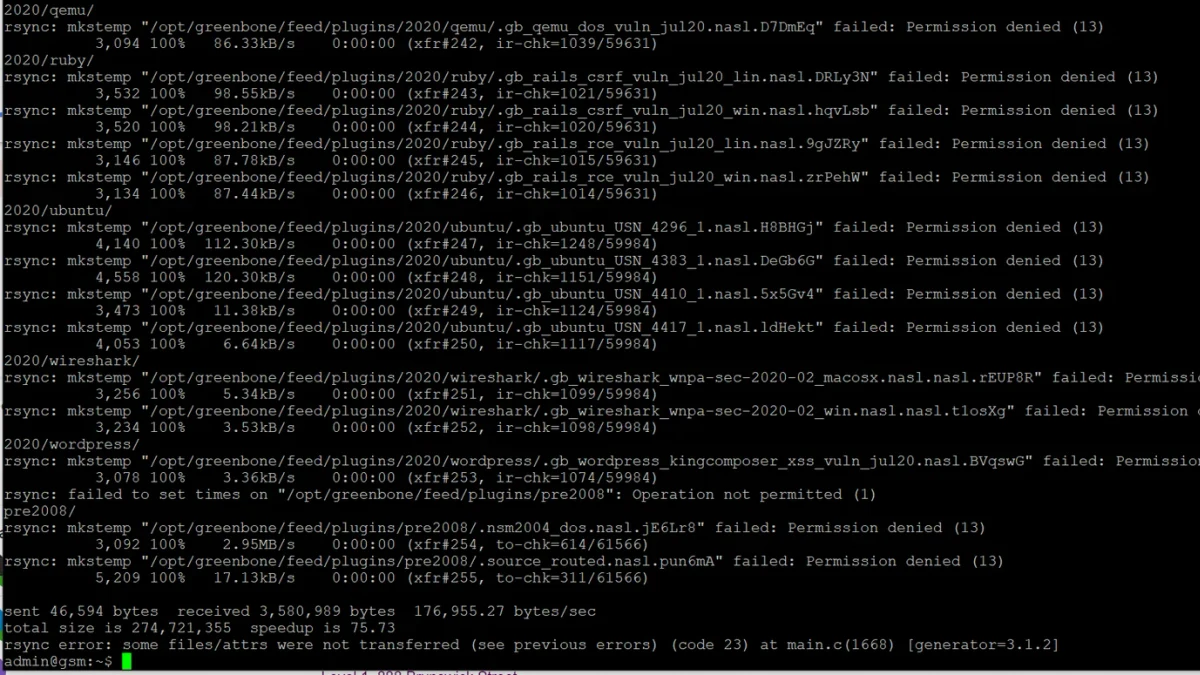
介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。
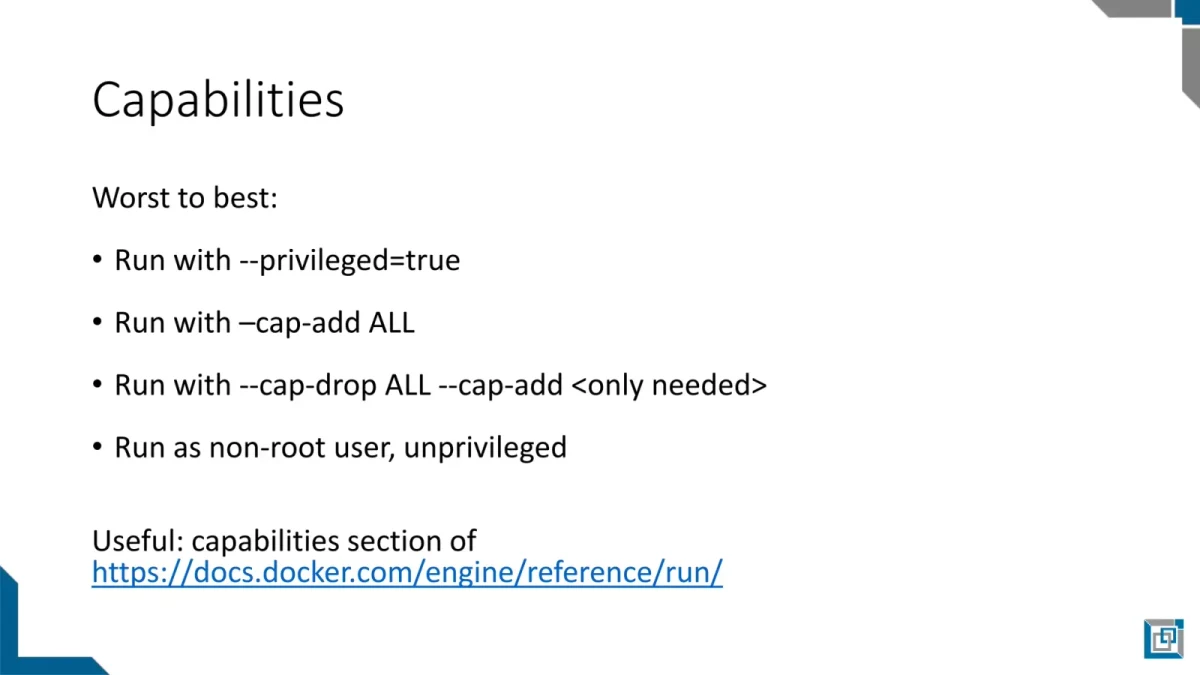
从最小权限原则出发,理解 Docker 中 seccomp 与 Linux capabilities 的职责边界,并通过实际命令配置、验证限制效果,掌握容器安全加固与常见避坑方法。