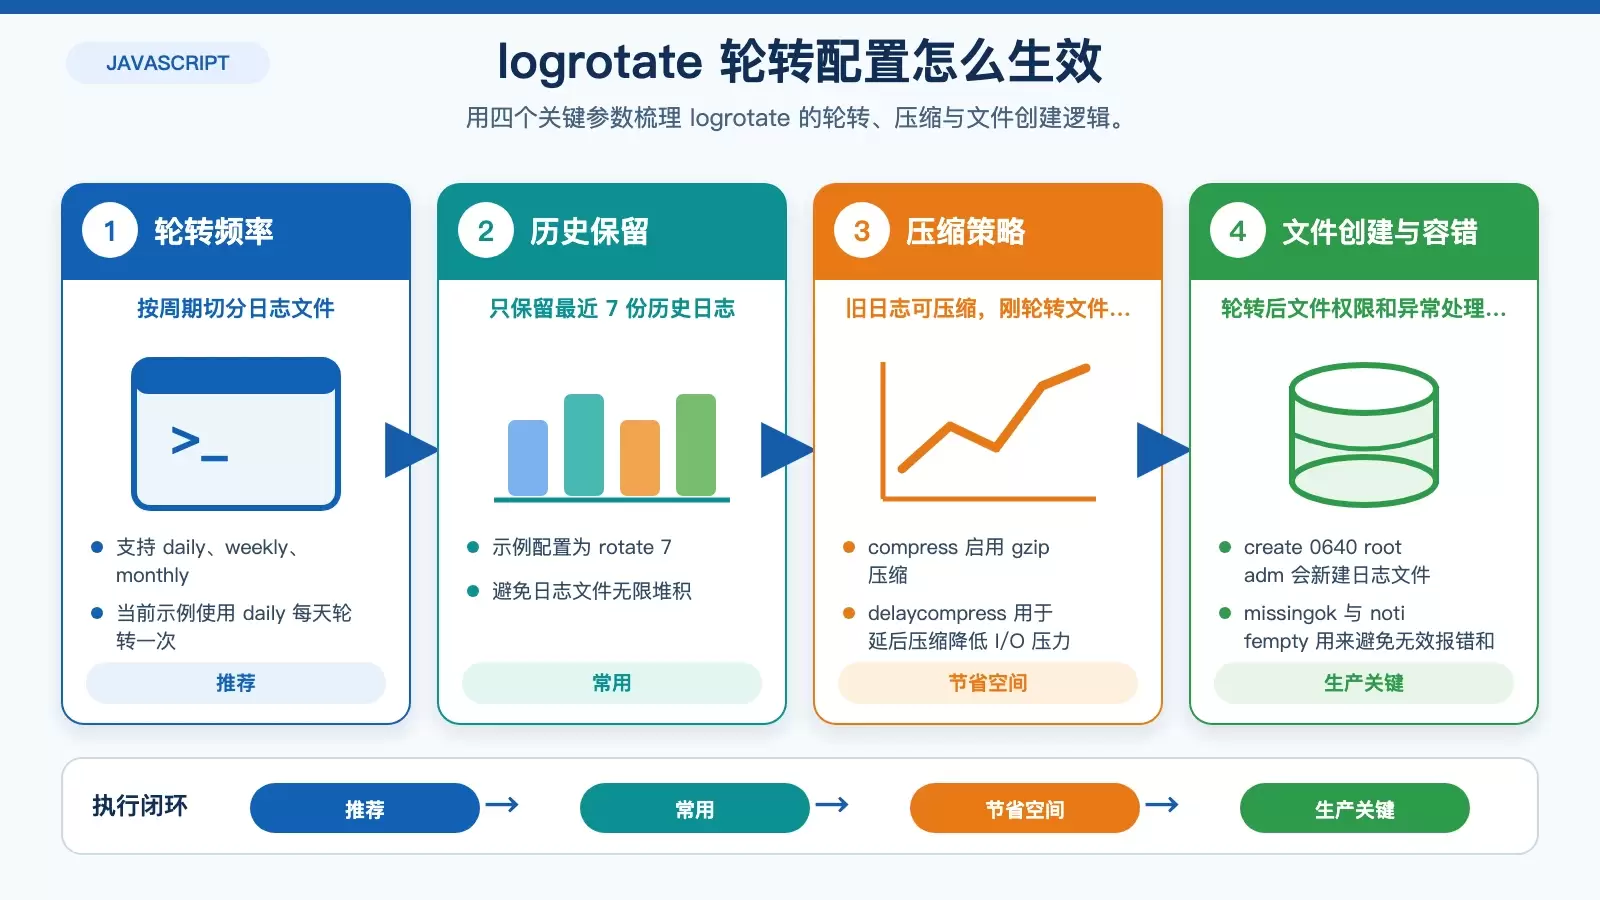
Ubuntu 下如何实现 Node.js 日志自动化处理
Ubuntu 上给 Node.js 日志做自动化处理,常见做法主要分成系统轮转、进程管理器内置方案、集中收集和分析平台几类。本文按部署方式拆解各方案的适用场景、配置方法和取舍点,并补充旧日志自动清理的落地方式。
2026-08-22
73


Ubuntu 上给 Node.js 日志做自动化处理,常见做法主要分成系统轮转、进程管理器内置方案、集中收集和分析平台几类。本文按部署方式拆解各方案的适用场景、配置方法和取舍点,并补充旧日志自动清理的落地方式。
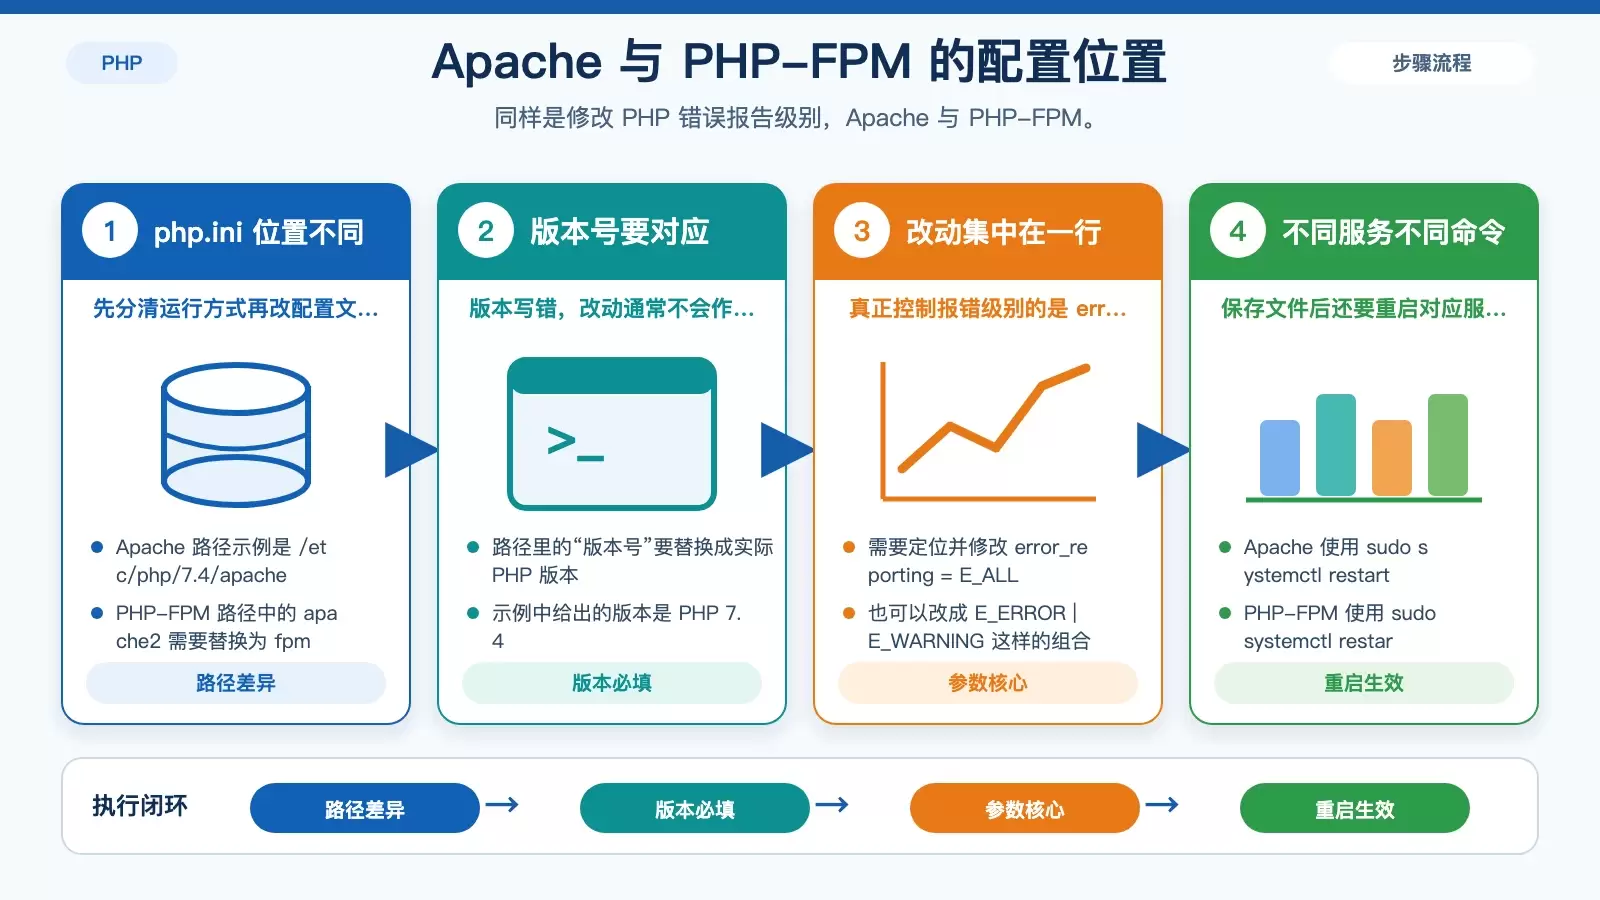
在 Linux 上调整 PHP 错误报告级别,核心是修改对应环境的 `php.ini` 并重启服务。本文按 Apache 与 PHP-FPM 两种常见部署方式,说明配置文件路径、常见 `error_reporting` 级别含义,以及修改后为什么可能不生效。 在 Linux 服务器上排查 PHP 报错时,很多问题并不是代码本身,而是错误报告级别没有按预期工作:要么该显示的不显示,要么线上环境暴露了过多。
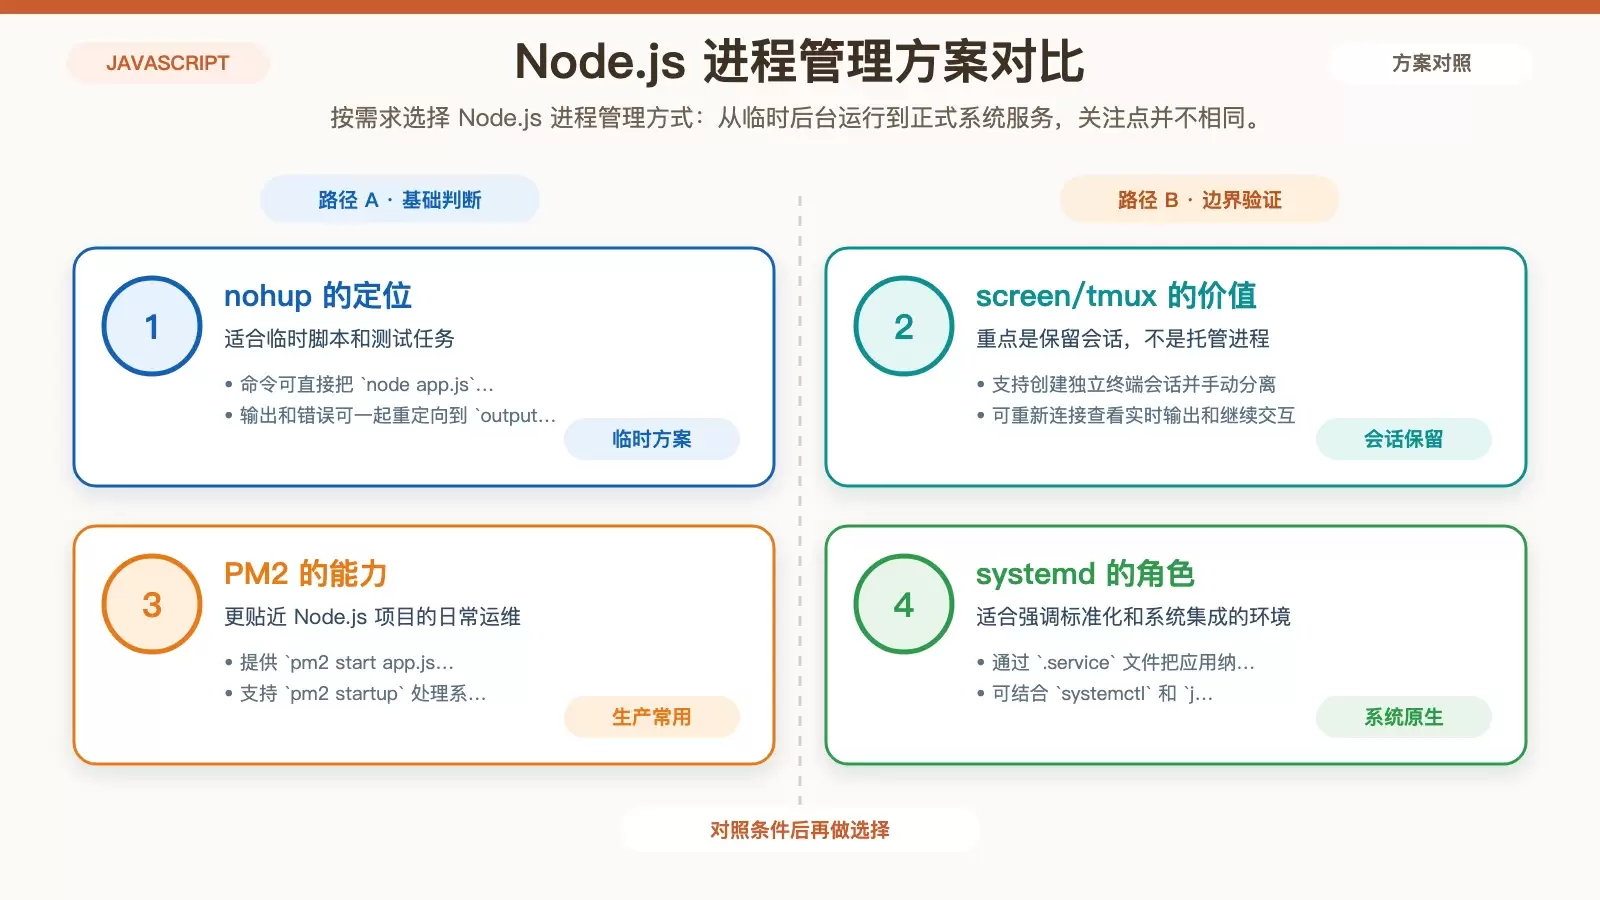
在 Linux 上直接执行 `node app.js`,终端一断开进程就可能退出。本文按临时脚本、会话保留、进程托管和系统服务四类场景,梳理 `nohup`、`screen`/`tmux`、PM2 与 `systemd` 的用法、优缺点与适用边界。 在 Linux 上部署 Node.js 应用时,真正难的通常不是把程序跑起来,而是让它在终端断开、进程异常退出甚至系统重启后依然可控。
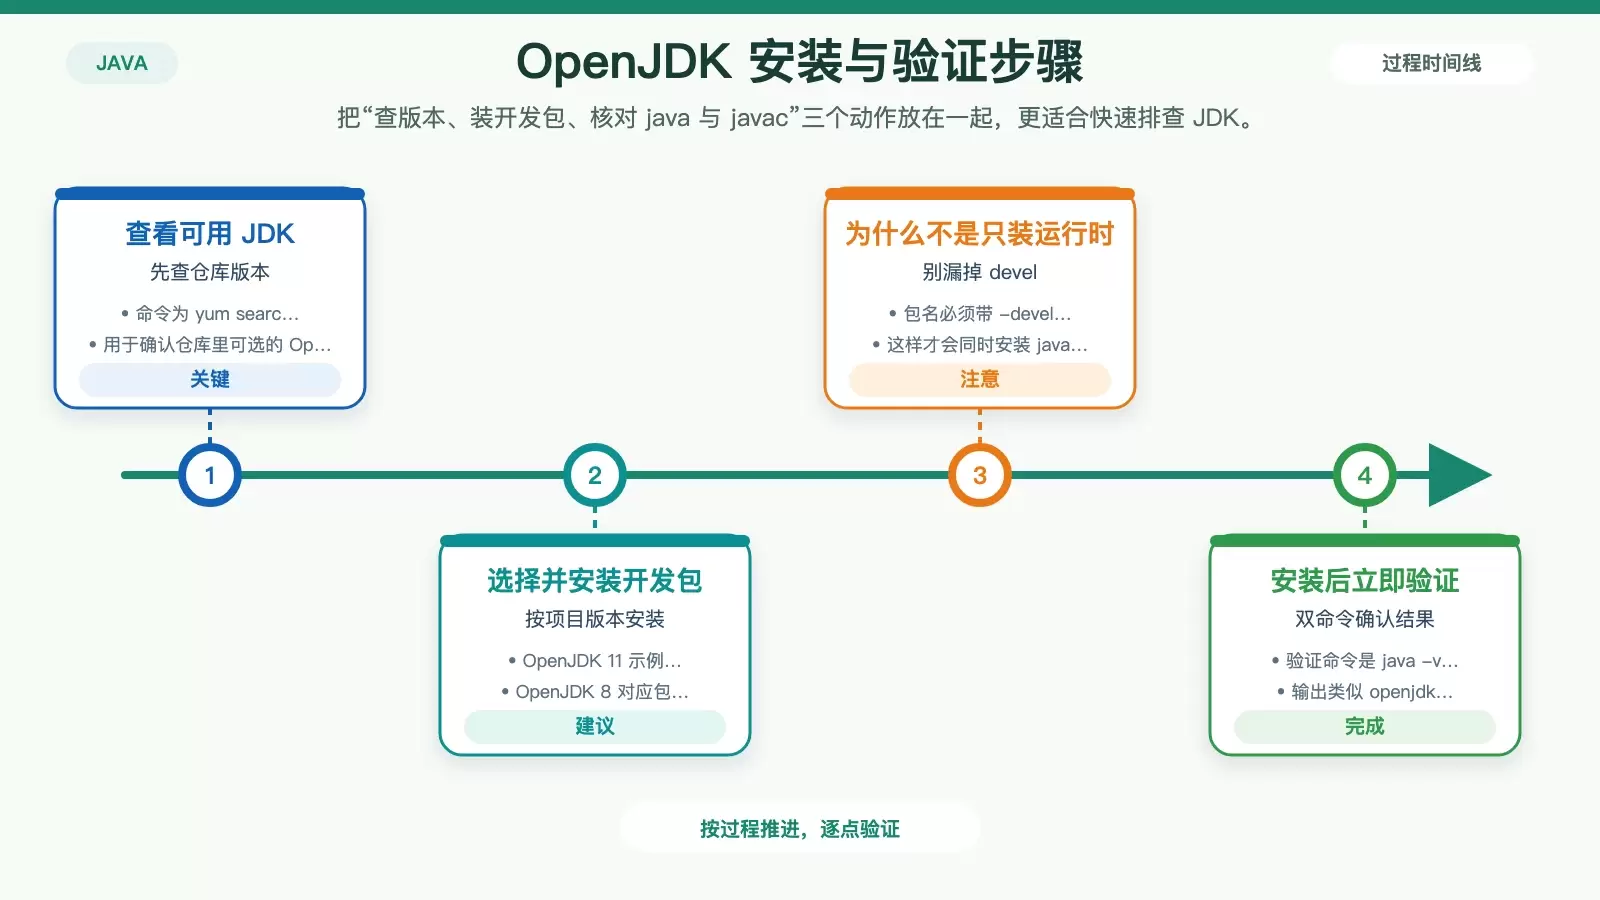
这篇文章把 CentOS 上配置 Java 开发环境的流程重新梳理为一套可直接执行的步骤:先更新系统,再安装 OpenJDK,随后补齐 JAVA_HOME 和 PATH,最后用一个 HelloWorld 程序验证编译与运行链路。文中也补充了常见的 IDE、构建工具和服务端组件,方便按项目需要继续扩展。
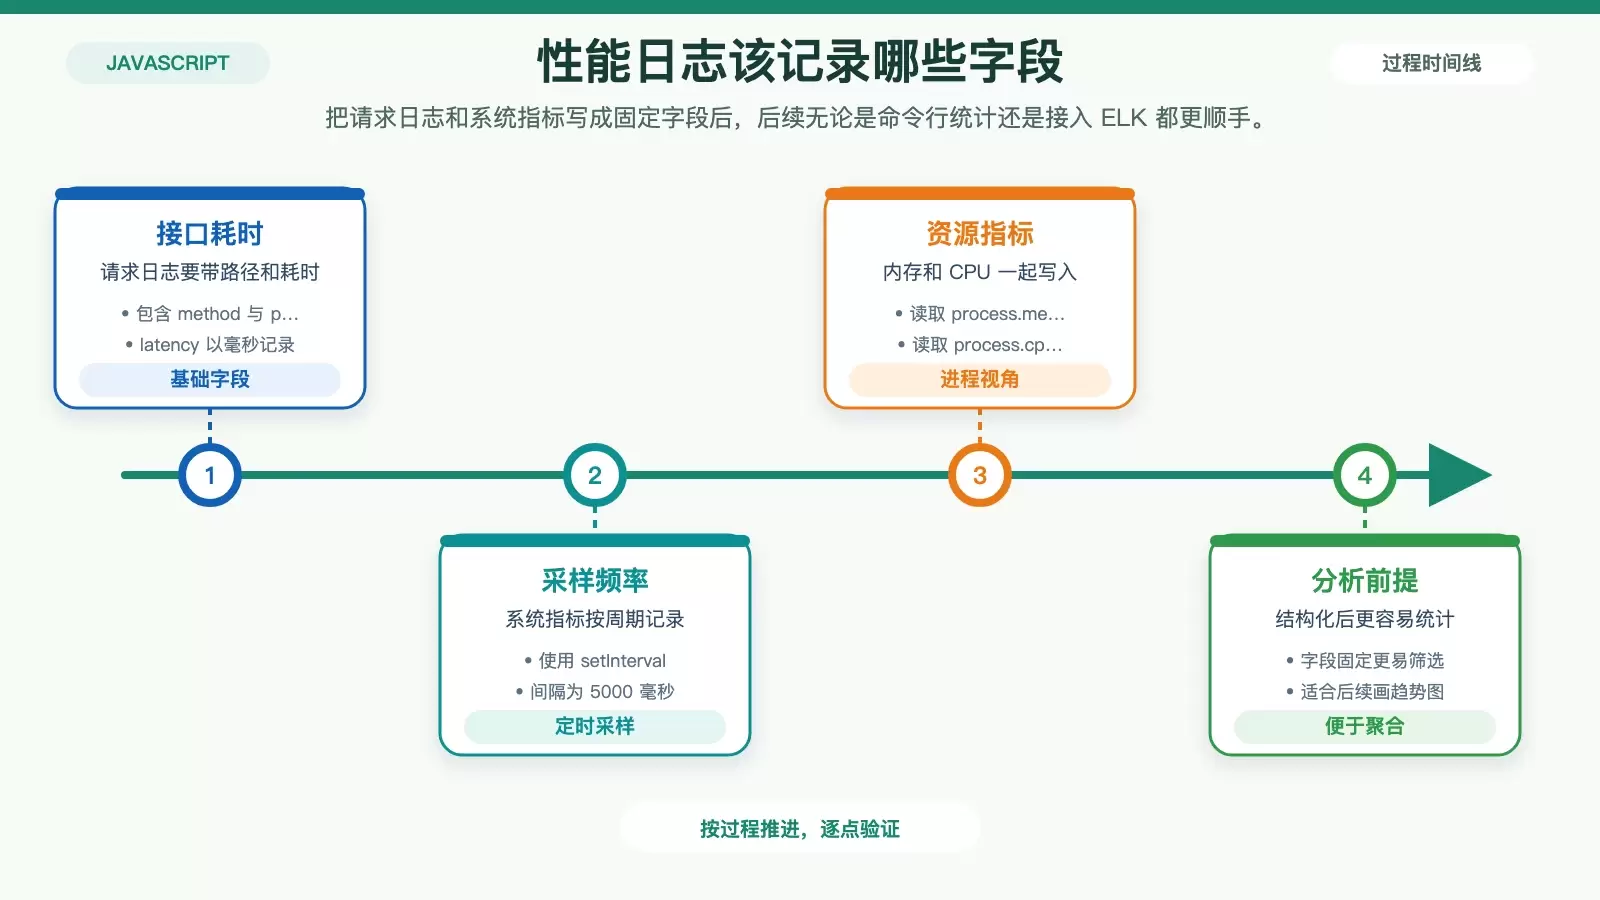
在 Ubuntu 上分析 Node.js 性能,关键不只是“把日志记下来”,而是让日志具备可检索、可统计、可追踪的能力。本文从结构化日志、核心指标埋点、命令行筛查,到 ELK、PM2、Logrotate 和 APM 的组合方式,梳理一套适合日常排障与持续监控的做法。
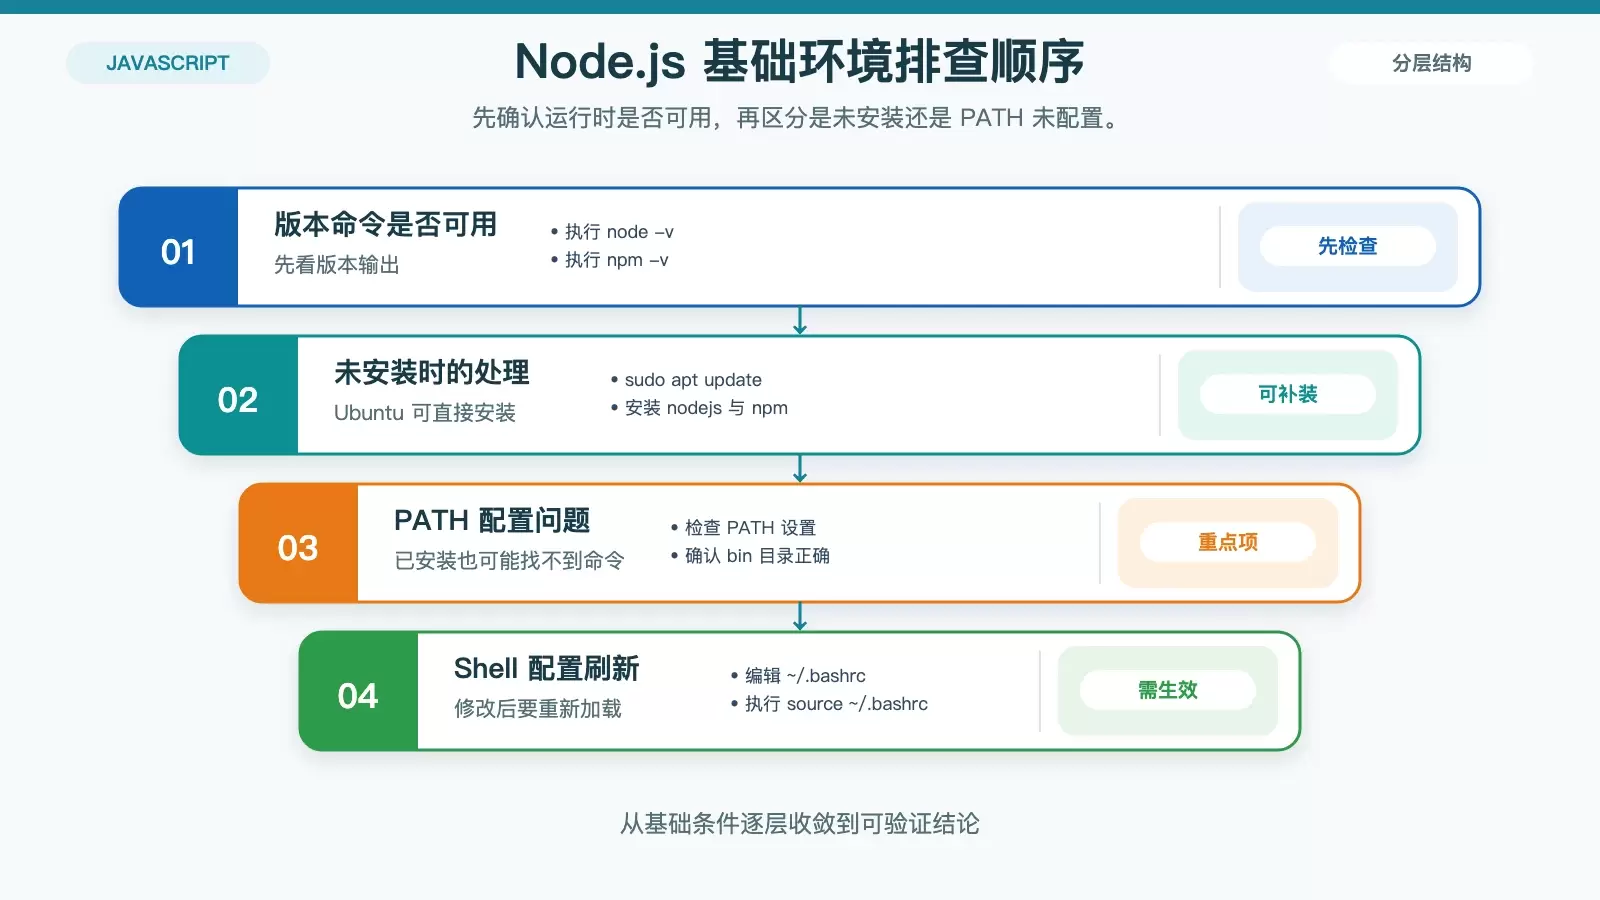
在 Ubuntu 上运行 Node.js 出错时,通常不用一上来重装环境。先确认 Node.js 和 npm 是否可用,再根据报错类型排查权限、依赖、端口和 PATH 配置,最后结合调试器与日志定位,往往能在较短时间内找到问题根源。
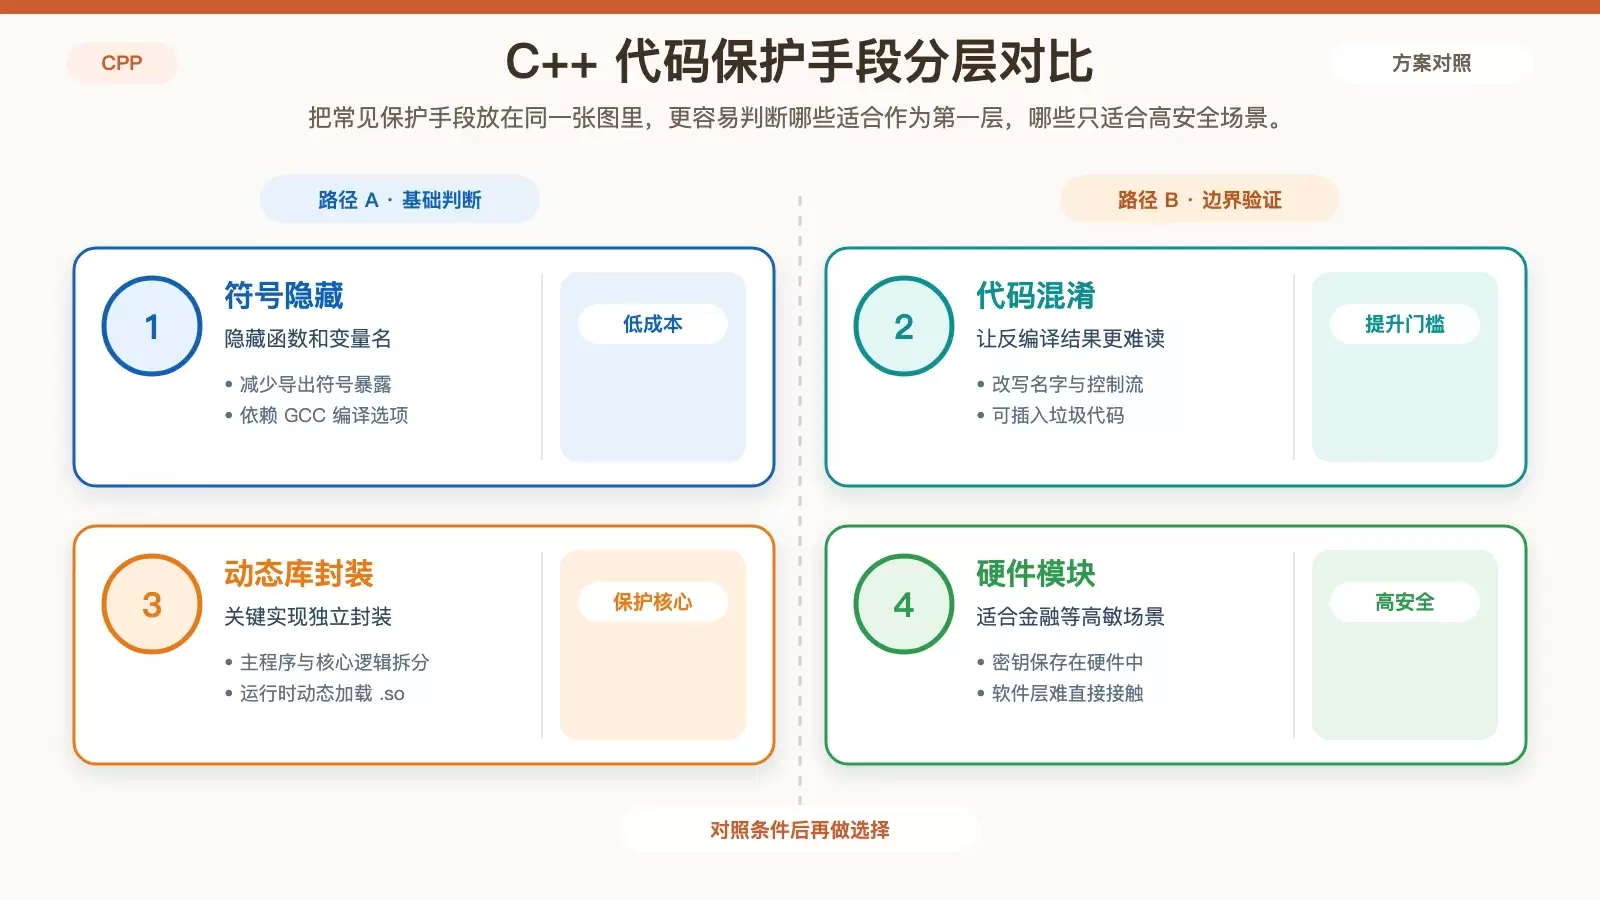
在 Linux 上保护 C++ 代码,本质上不是“绝对防破解”,而是分层提高逆向成本。常见做法包括隐藏符号、混淆、动态库封装、自建编码流程,以及更高成本的硬件加密模块,不同方案适合的安全等级和维护成本差异很大。
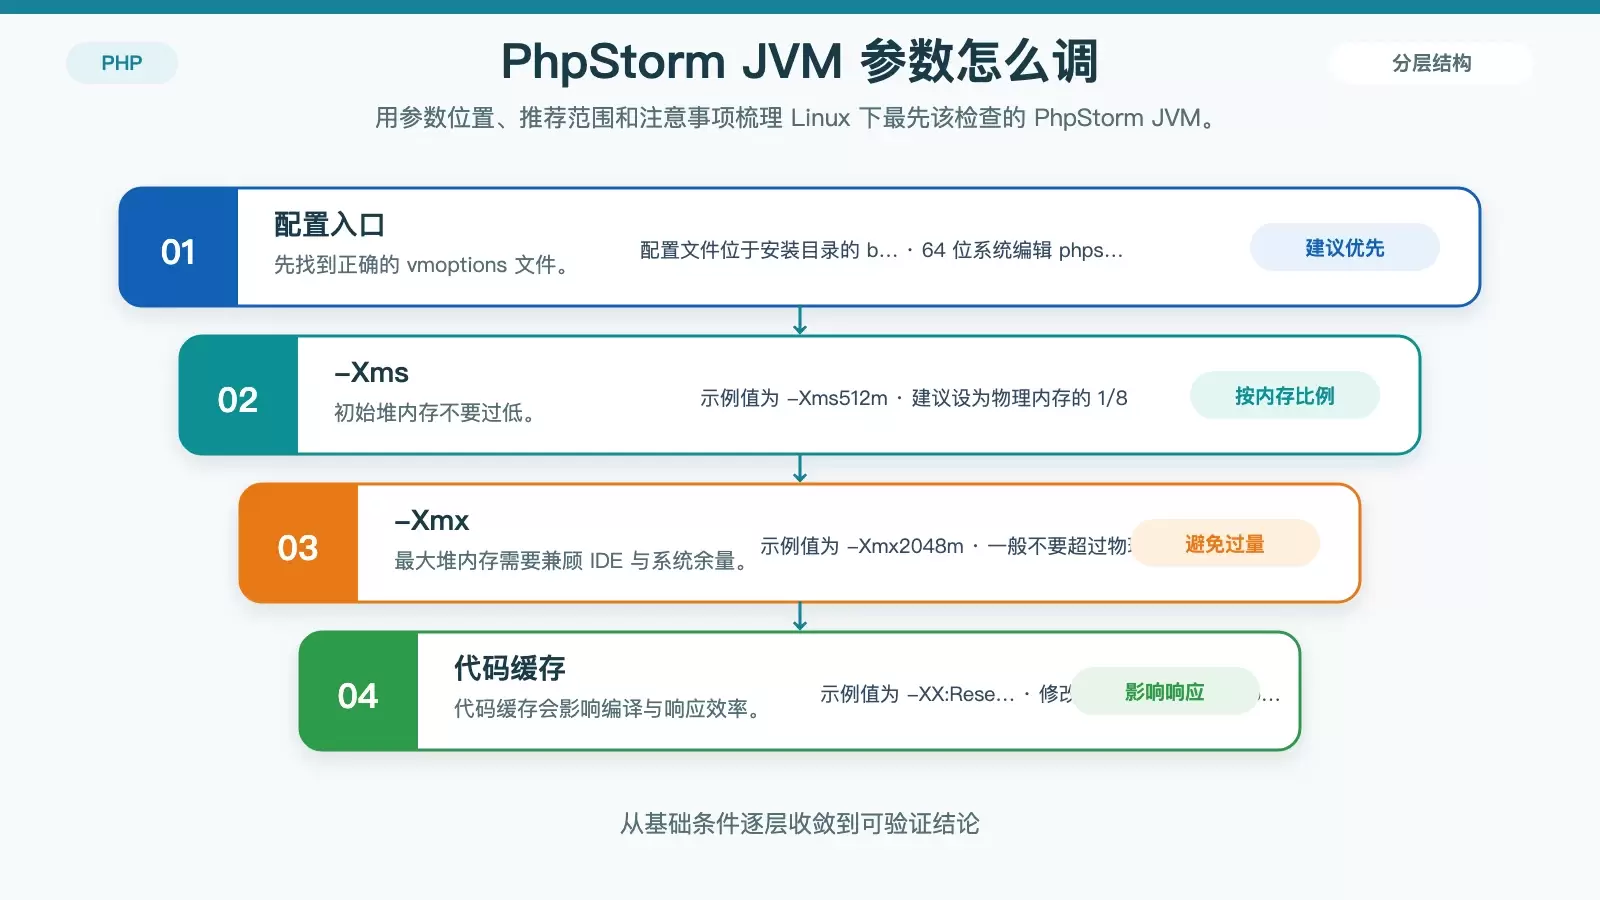
在 Linux 上使用 PhpStorm 时,卡顿往往不只和项目大小有关,JVM 内存、插件、索引、桌面环境和系统参数都会一起影响体验。本文按“先改 IDE、再看系统、最后查硬件与版本”的顺序梳理可操作优化项,并给出每一步适合参考的参数范围。
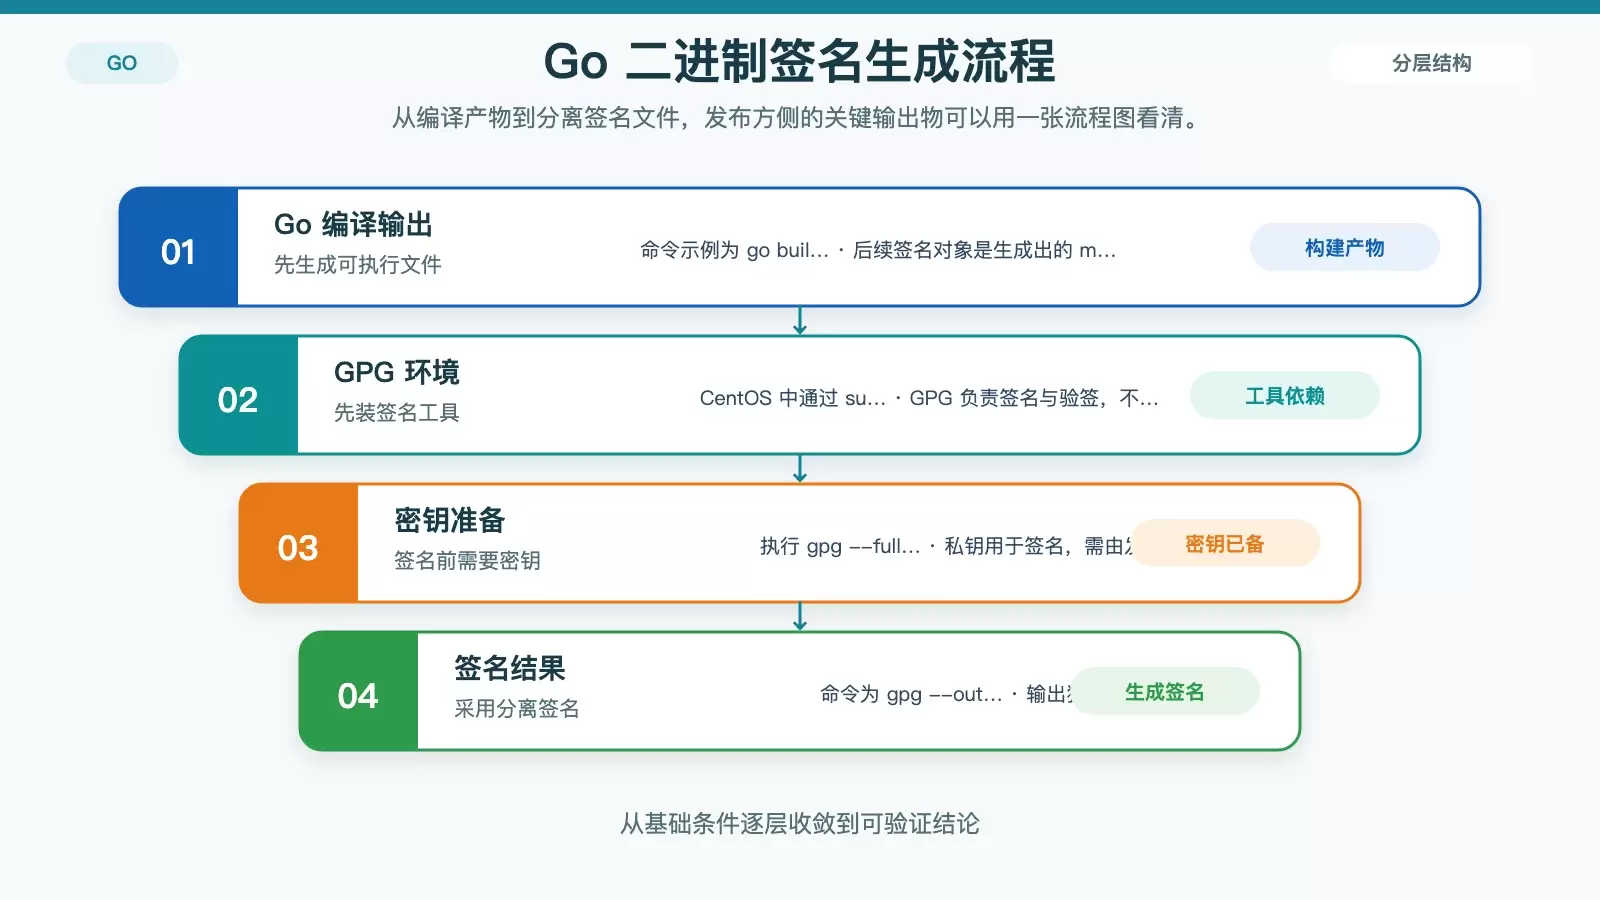
这篇文章整理了在 CentOS 上为 Go 可执行文件添加 GPG 签名的完整流程,涵盖编译、安装签名工具、生成密钥、输出签名文件以及用户侧验签。命令不多,但每一步的作用和交付物需要弄清,才能把签名真正用到发布环节里。
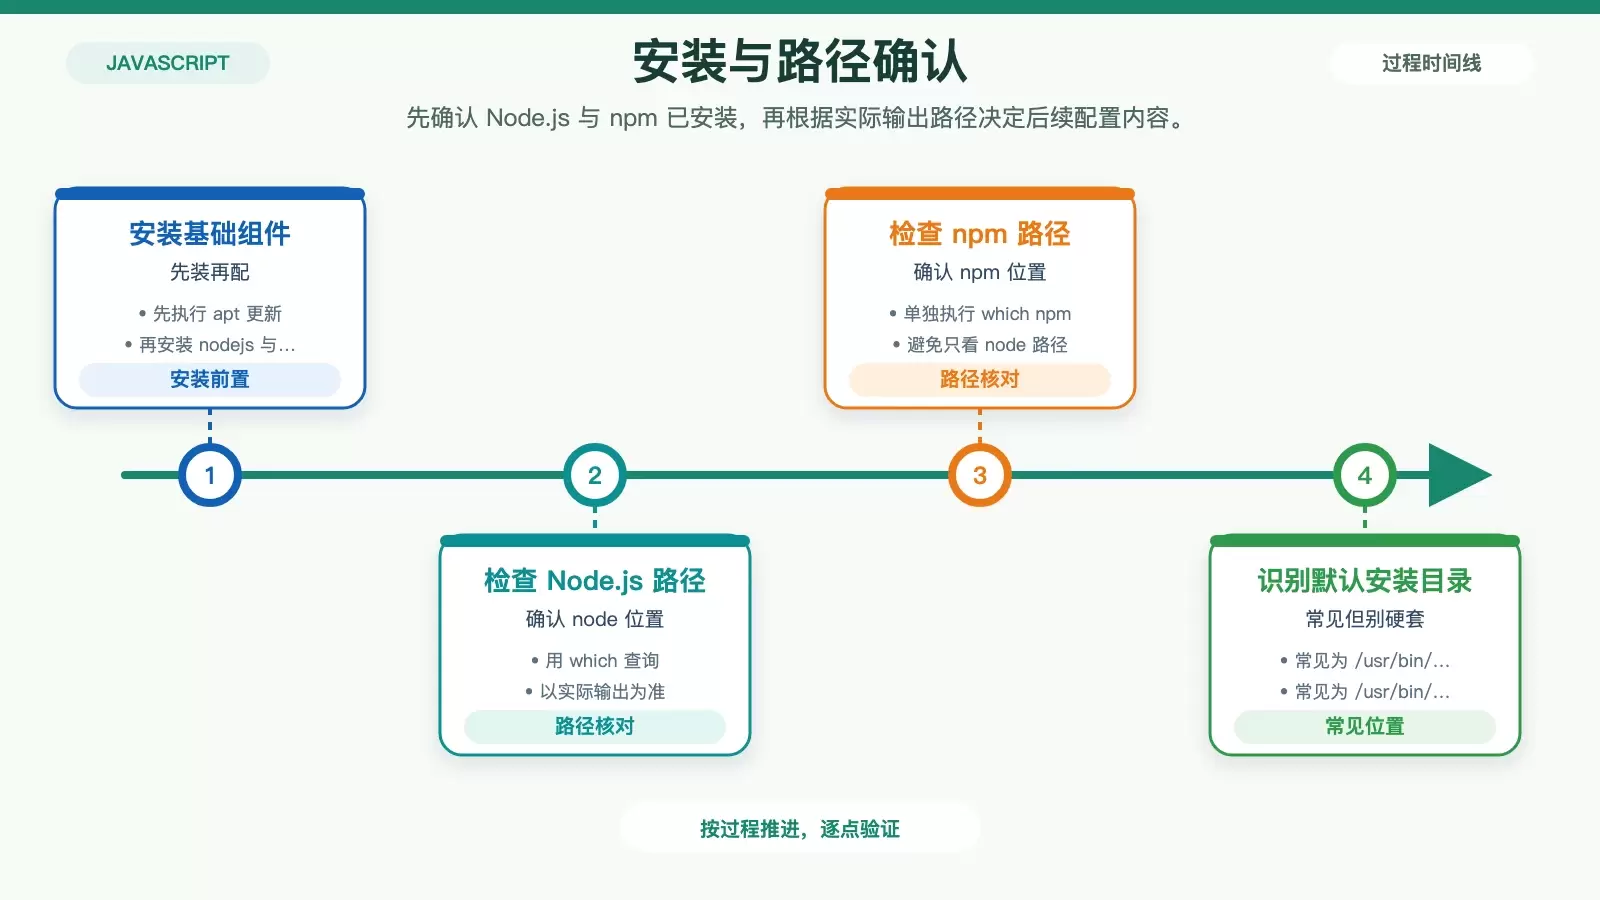
在 Ubuntu 上为 Node.js 配置环境变量,关键不在命令本身,而在于先确认安装路径、再选对配置文件、最后验证是否真正生效。本文按当前用户配置的常见场景拆解流程,同时补充全局配置的适用位置,方便你判断该改 `~/.bashrc` 还是系统级文件。
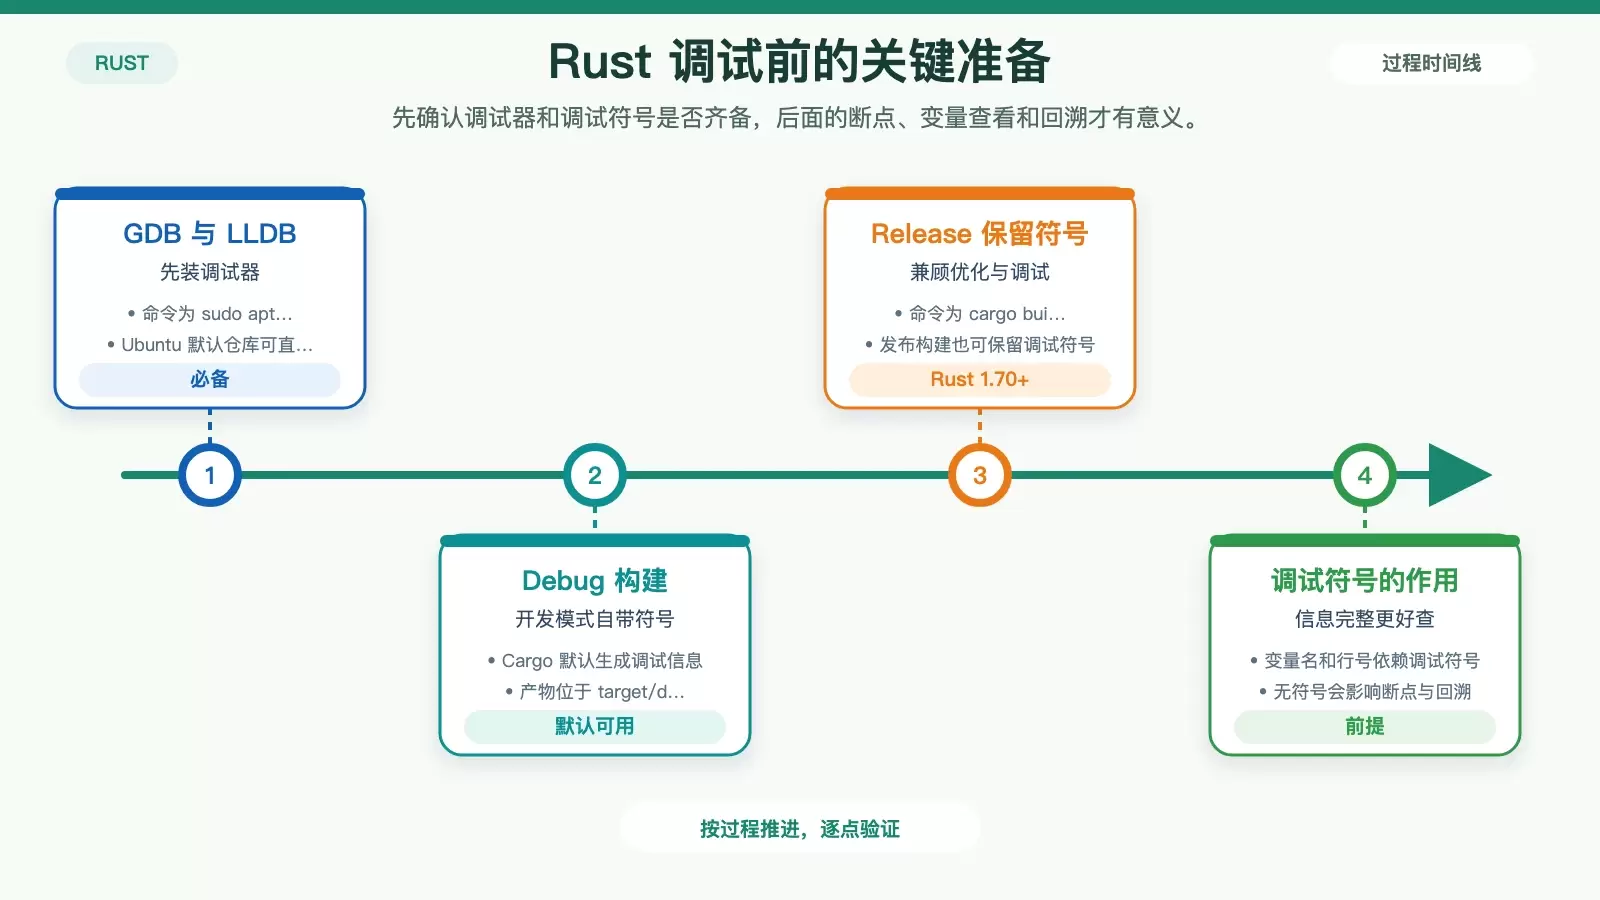
在 Ubuntu 上调试 Rust,核心不在“选哪个工具”,而在于先把调试符号、启动方式和排错手段配齐。本文按命令行调试、VS Code 集成调试和日志回溯三条线梳理,保留可直接使用的命令与配置,帮助你根据项目规模和问题类型选对方法。
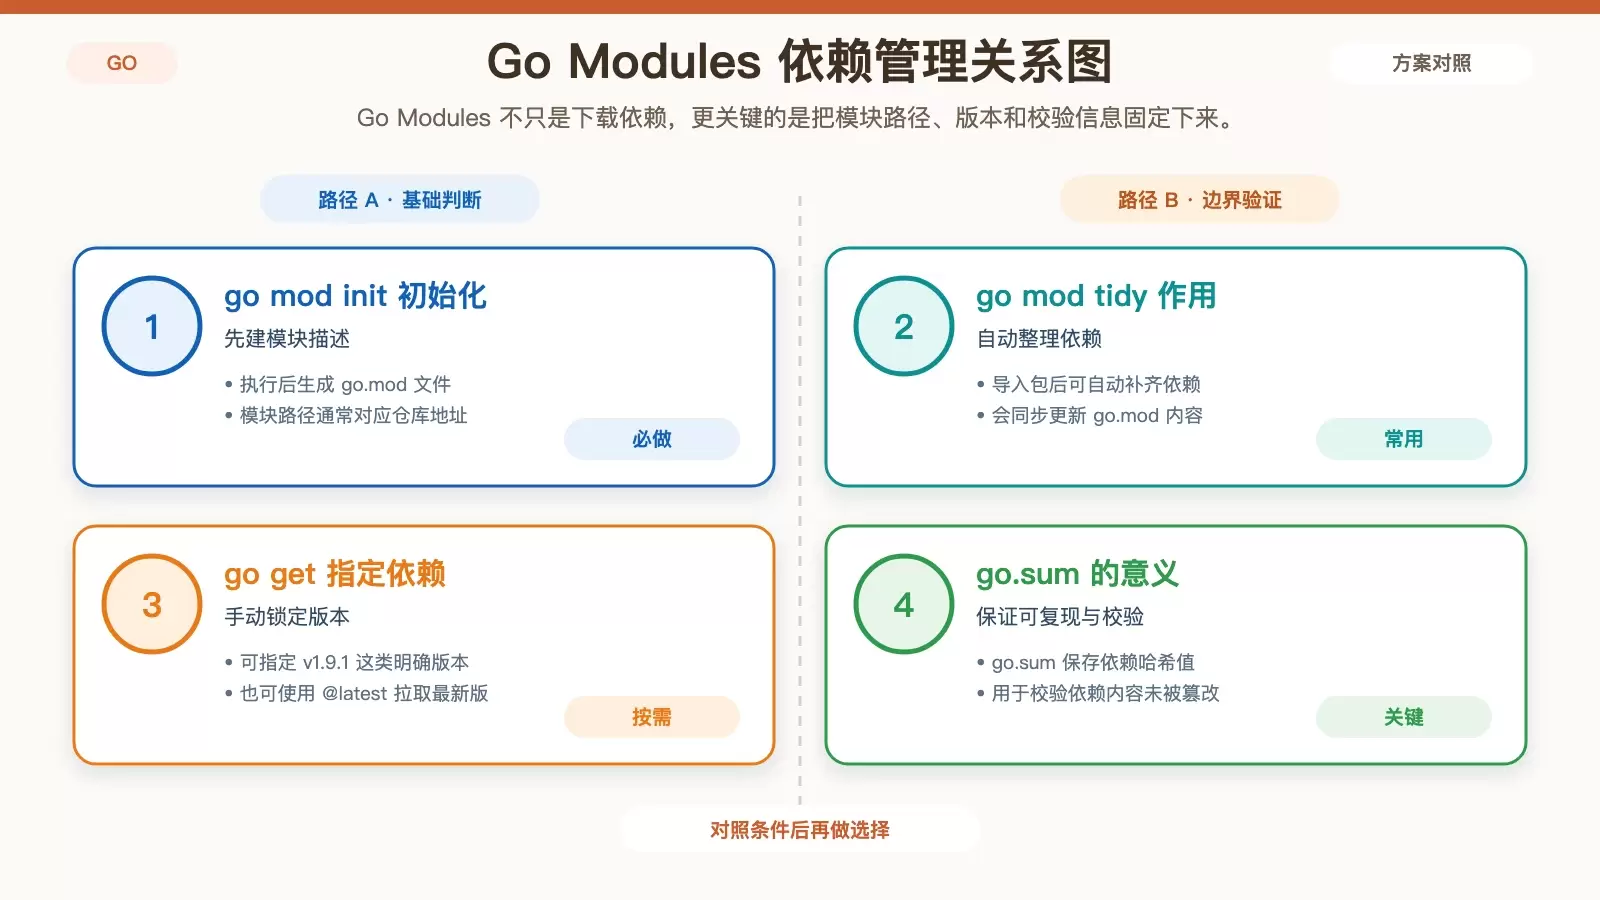
在 Debian 上管理 Go 项目版本,核心不是只会用 Git 提交代码,而是把 Git 历史管理和 Go Modules 依赖锁定一起做好。本文按环境准备、模块初始化、仓库操作和团队实践四部分梳理完整流程,保留常用命令与关键注意点。