

PHP中DZX1.5风格的authcode加密解密函数实现与解析
本文详细解析了PHP中类似DISCUZ 1.5的authcode加解密函数实现原理。该函数通过密钥派生、RC4变体算法及Base64编码,提供可设置有效期的数据保护机制。文章包含完整源码、参数说明及调用示例,适用于开发者在后台数据缓存、配置序列化及安全传输场景中的实际应用。
2026-10-13
6

本文详细解析了PHP中类似DISCUZ 1.5的authcode加解密函数实现原理。该函数通过密钥派生、RC4变体算法及Base64编码,提供可设置有效期的数据保护机制。文章包含完整源码、参数说明及调用示例,适用于开发者在后台数据缓存、配置序列化及安全传输场景中的实际应用。
在PHP中使用cURL发起HTTPS请求时,常因SSL证书验证失败报错。本文介绍两种解决方案:一是关闭证书与主机验证以快速调试;二是下载最新的cacert.pem并配置CURLOPT_CAINFO以确保安全通信。
本文汇总了 PHP 项目中常用的字符串加密与解密实现,重点解析了源自 Discuz! 的经典 authcode 函数以及通用的 encrypt 加密逻辑。通过深入剖析密钥处理、RC4流密码变体及数据完整性校验机制,结合具体代码示例,展示如何在用户登录及 API 交互场景中构建安全可靠的数据传输方案。
Discuz风格的PHP Authcode函数在通过URL传递加密字符串时,因生成的Base64字符包含+、/等符号导致被转义而无法解密。本文提供修复后的代码,通过在编码和解码阶段对特殊字符进行互斥替换,确保数据在不同传输环境下的完整性与可用性。
本文提供一个C#类,用于生成经过哈希加密的随机安全码。该类利用SHA512算法对生成的随机整数进行编码,确保输出结果具有不可逆性和唯一性,适用于需要高安全性标识的场景。代码包含完整的命名空间、随机数生成及字符串转换逻辑,便于开发者直接集成到项目中。
本文介绍了一个基于字符替换表的PHP自定义加密解密类。通过设定密码生成偏移映射,实现对指定字符集的加解密。该算法适合轻量级数据混淆,但不支持特殊字符如空格、换行符等。代码示例展示了如何使用该类进行前后端交互或本地脚本处理。
本文介绍PHP中用于数据编码和解码的内置函数base64_encode与base64_decode。通过具体代码示例,展示如何将普通文本转换为Base64格式字符串,以及如何将编码后的字符串还原为原始内容,适用于简单数据转换场景。
本文详解PHP中常用的hash加密函数,包括获取算法列表、生成字符串及文件哈希值、流式处理以及HMAC keyed-hash消息认证码的用法。通过具体代码示例,展示如何初始化哈希上下文、更新数据并输出最终结果,适用于开发安全相关场景。
本文介绍如何使用.NET框架自带的aspnet_regiis.exe工具对C#项目中的web.config或app.config文件进行加密,保护数据库连接字符串和敏感设置。通过指定provider(如RSA或DPAPI)可灵活选择加密策略,并提供完整的加密与解密命令行操作示例。
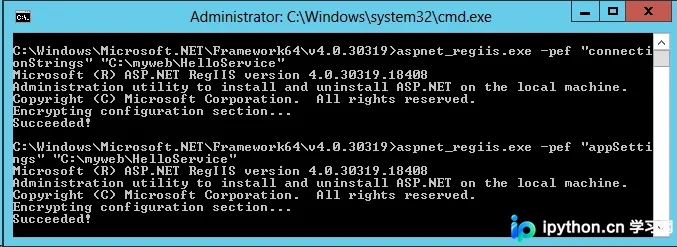
本文分析PHP开发中的全局变量注册、远程文件包含、文件上传欺骗、Session伪造及危险函数调用等常见漏洞。通过具体代码实例说明攻击原理,并详细列出从关闭register_globals到限制open_basedir等一系列服务器配置优化方案,帮助开发者提升PHP应用的安全性。
本文介绍了在C#中利用伪随机数机制对用户密码进行加解密的完整实现方案。通过定义字符集与随机数生成逻辑,将明文密码转换为看似随机的密文字符串,并在验证时进行逆向还原。该方法适用于需要自定义简单混淆算法的本地桌面应用或遗留系统场景。
本文通过自动化脚本测试,详解PHP变量名的实际可用字符范围。发现PHP不仅支持常规的字母、数字和下划线,还扩展到了Latin-1字符集的高位字节(0x7F-0xFF),这是神盾等代码加密技术常用到的特性。文章提供了完整的测试代码及结果分析,帮助开发者理解非常规变量名的构成。