

PHP Mcrypt 加密解密功能分析与代码示例
本文详细分析 PHP Mcrypt 扩展库进行可逆数据加密的方法。介绍了其包含的35种算法及 ECB、CBC 等模式,提供了基于 Rijndael-256 和 DES 算法的标准封装类及独立操作示例,解析了密钥生成、IV向量处理及 Base64 编码的关键步骤。
2026-10-15
6

本文详细分析 PHP Mcrypt 扩展库进行可逆数据加密的方法。介绍了其包含的35种算法及 ECB、CBC 等模式,提供了基于 Rijndael-256 和 DES 算法的标准封装类及独立操作示例,解析了密钥生成、IV向量处理及 Base64 编码的关键步骤。
本文分析ThinkPHP 5.0-5.1.10版本中的文件包含漏洞。该漏洞源于模板引擎在使用`request()->get()`传入的参数调用`extract($vars, EXTR_OVERWRITE)`时,未对`cacheFile`等敏感变量进行过滤,导致攻击者可构造恶意请求实现任意文件读取或执行。文章详细梳理了漏洞利用链并提供修复建议。
本文汇总了 Go 语言中常用的加密算法实现,包括 MD5、SHA256 等哈希算法,AES-CBC 对称加密以及 RSA 非对称加密。通过标准库函数与完整代码示例,说明各算法的使用步骤、参数配置及注意事项,帮助开发者快速集成安全功能。
本文深入解析Java JDBC中常见的SQL注入漏洞成因及危害,通过登录实例演示攻击原理,并详细讲解使用PreparedStatement接口进行参数化查询的最佳实践。文章涵盖预编译机制、占位符绑定及动态排序等场景代码示例,帮助开发者有效防范数据库安全威胁。
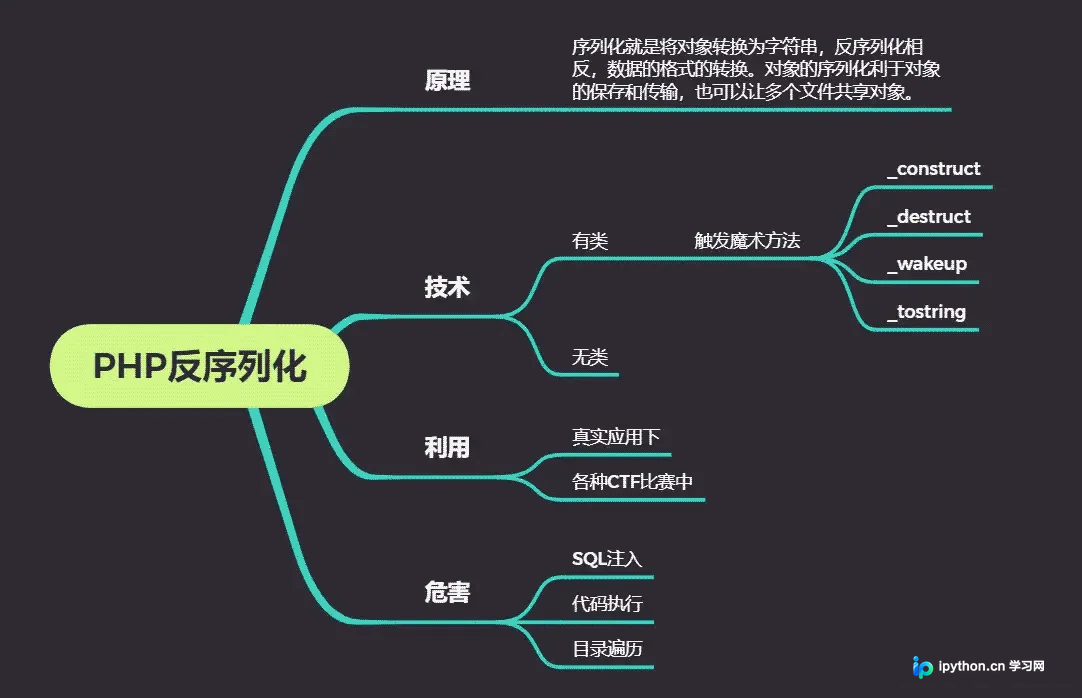
本文详解PHP反序列化漏洞成因,剖析public/protected/private属性序列化差异及常用魔术方法的触发条件。通过MRCTF2020 Ezpop实例演示POP链构造逻辑,涵盖从漏洞点逆向推导到利用字符串逃逸实现文件包含的完整流程,帮助开发者理解攻击原理并加强防御意识。
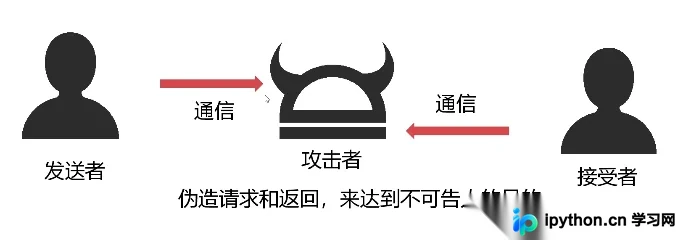
针对网络通信中数据窃取与篡改风险,本文梳理了PHP常用的对称加密(AES)与非对称加密(RSA)方法。重点介绍如何利用OpenSSL扩展实现AES-128-CBC加解密及RSA公私钥加解密流程,包含完整的PHP代码示例及前后端Base64传输注意事项。
本文详细解析了SQL注入的攻击原理,包括基于条件的查询篡改和多重查询注入。针对PHP开发,文章介绍了多种防御策略,如强制类型检查、手动过滤危险字符、使用mysql_real_escape_string进行转义,并指出了magic_quotes_gpc等旧方法的局限性,旨在帮助开发者构建安全的数据库交互代码。
本文分析PHP中session_regenerate_id函数因非原子操作导致的内存双释放漏洞。该漏洞允许远程攻击者通过恶意错误处理器触发拒绝服务甚至任意代码执行,主要影响旧版PHP分支。尽管官方补丁有限,开发人员可通过升级版本及优化会话管理策略降低风险。
通过继承Zend_Soap_Server并覆写认证逻辑,为PHP SOAP服务添加HTTP Basic身份验证。本文提供完整的服务器端与客户端封装代码,演示如何通过配置登录凭据限制对API接口的访问,提升Web服务的安全性。
本文深入解析AES对称加密算法原理,包括数据分块、密钥扩展及SubBytes等四步核心操作。通过Go语言crypto/aes包,使用CBC模式和PKCS7填充编写AES加密解密工具。演示如何通过命令行参数对大文件进行循环读取与加密输出,解决敏感数据本地安全传输问题。
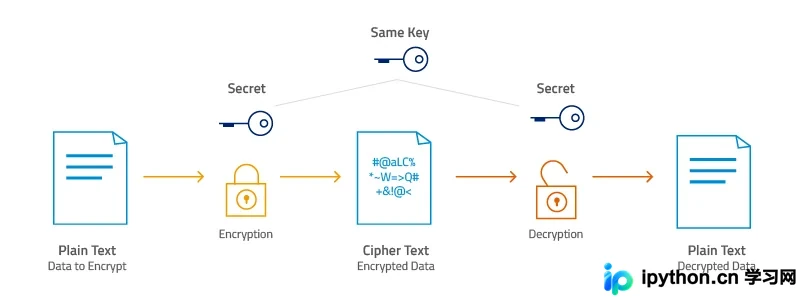
本文解析MyBatis防止SQL注入的核心原理,即基于JDBC PreparedStatement的预编译机制。详细对比了安全的 #{}(预编译占位符)与非安全的 ${}(字符串拼接)在底层实现上的差异,并说明在动态表名等场景使用${}时的手工过滤策略。
本文详细介绍如何使用Python实现凯撒密码的加密与解密过程。通过示例代码展示利用string模块和maketrans、translate方法构建字符映射表的具体步骤,解析偏移量作为密钥的原理,并附带完整的运行结果分析,帮助开发者快速掌握基础密码学算法在Python中的实现。