

深入解析PHP中的SQL注入原理与防御机制
本文详解PHP环境下SQL注入攻击的原理,通过典型代码示例展示恶意构造查询语句如何导致数据泄露或破坏。重点分析MySQL单语句限制与多语句数据库的风险差异,并提供防止SQL注入的核心防御策略,确保网站数据安全。
2026-10-13
5

本文详解PHP环境下SQL注入攻击的原理,通过典型代码示例展示恶意构造查询语句如何导致数据泄露或破坏。重点分析MySQL单语句限制与多语句数据库的风险差异,并提供防止SQL注入的核心防御策略,确保网站数据安全。
本文解析 Django 中跨域 POST 请求触发 CSRF 校验失败的原理,介绍通过注释 CsrfViewMiddleware 禁用校验(不推荐)以及在模板中添加 {% csrf_token %} 标签的正确处理方式,并详细说明 Django 基于 cookie 和表单字段的 CSRF 验证机制。
本文提供使用Python实现的换位加密算法完整代码。通过定义translationCipher函数,以指定密钥长度对消息进行列置换处理,并展示如何调用该函数对示例字符串进行加密。代码简洁,适合初学者理解换位加密的基本原理与实现逻辑。
本文深入解析Django中django.middleware.csrf.CsrfViewMiddleware的工作原理及配置方法。详细阐述如何在后台settings中启用中间件,在前端模板通过{% csrf_token %}及Ajax全局设置提交CSRF令牌。重点讨论复杂JSON对象(如数组格式)通过POST提交时的序列化与反序列化规范,以及contentType设置注意事项,并提供基于Token单次失效机制的防御策略,帮助开发者有效防止CSRF攻击。
本文深入解析 Django 框架中 CSRF 防护机制的工作原理,涵盖 CsrfViewMiddleware 的配置、{% csrf_token %} 模板标签在表单中的应用,以及 Ajax 请求中 X-CSRFTOKEN 头部的设置方法。同时提供全局与局部禁用 CSRF 验证的替代方案及风险提示,帮助开发者安全处理 POST 请求。
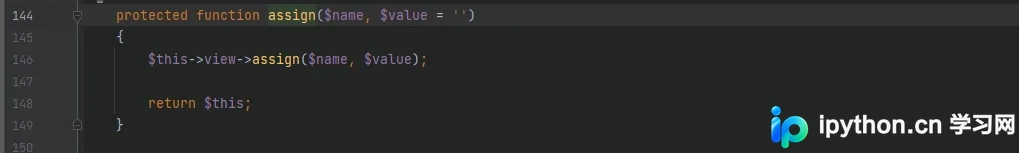
本文详细分析 ThinkPHP 5.0-5.1 版本中的文件包含漏洞,该漏洞由模板解析时的变量覆盖引起。通过跟进 $this->assign() 和 fetch() 调用链,揭示 extract() 函数如何被用来覆写 $cacheFile 变量并执行任意文件读取。文章提供了完整的环境搭建步骤、漏洞核心代码路径分析及可利用的 URL PoC。
PHP文件上传中,依赖 $_FILES['type'] 校验 MIME 类型存在被篡改 Content-Type 绕过的风险。推荐使用 finfo 扩展检测临时文件的真实 MIME 类型或结合魔术数字验证。在 Laravel 框架中,应使用 getMimeType() 而非 getClientMimeType() 以确保安全性,防范任意文件上传漏洞。
本文详细解析在ThinkPHP框架中如何有效防止SQL注入攻击。核心方法是利用ORM的自动参数绑定特性处理查询条件,以及在执行原生SQL时通过数组绑定占位符的方式隔离数据与指令。文章提供了控制器、模型及原生查询的具体代码示例,帮助开发者构建安全的数据库访问层。
本文详解Python3中hashlib库的MD5加密用法。针对Python3标准库变化,介绍md5()及SHA系列算法创建哈希对象的方法。重点解析中文加密时的UTF-8、GBK等编码转换,以及hash.update()拼接数据的特性,提供完整代码示例与算法列表查询方式。
本文详解Django内置用户认证系统的核心API,涵盖create_user创建用户、authenticate验证凭证、login维持会话及logout退出登录。重点解析基于类视图时login_required装饰器的三种实现方案,包括直接装饰as_view、自定义LoginRequiredView继承及LoginRequiredMixin多继承模式,确保类视图安全访问。
本文解析Python Web.py框架开发HTTP服务器时遇到的跨域问题。当Postman请求正常而浏览器受同源策略限制时,需通过[[wp:a0]]设置响应头。重点说明Access-Control-Allow-Origin、Methods及Headers的配置方法,并提供完整代码示例,展示如何允许所有源访问以解决浏览器请求失败的问题。
本文介绍了如何利用Python内置的hashlib模块对文件进行MD5一致性加密验证。通过示例代码展示了如何计算字符串及大文件的MD5值,并提供了相关在线加密解密工具的参考链接,旨在帮助开发者掌握文件完整性校验的基本技巧。