

PHP sprintf 格式化数字范围陷阱:ID 字段为何推荐 %.0f
在 PHP 中构建 SQL 语句时,使用 sprintf 格式化数字需警惕溢出风险。标准整数格式化符 %d 仅支持 -2147483648 至 2147483647,若数据库 ID 超出此范围将导致数据错误甚至截断。对于大整数 ID,建议优先使用 %.0f 进行浮点数转换,以确保数值完整性与安全性。
2026-10-16
7

在 PHP 中构建 SQL 语句时,使用 sprintf 格式化数字需警惕溢出风险。标准整数格式化符 %d 仅支持 -2147483648 至 2147483647,若数据库 ID 超出此范围将导致数据错误甚至截断。对于大整数 ID,建议优先使用 %.0f 进行浮点数转换,以确保数值完整性与安全性。
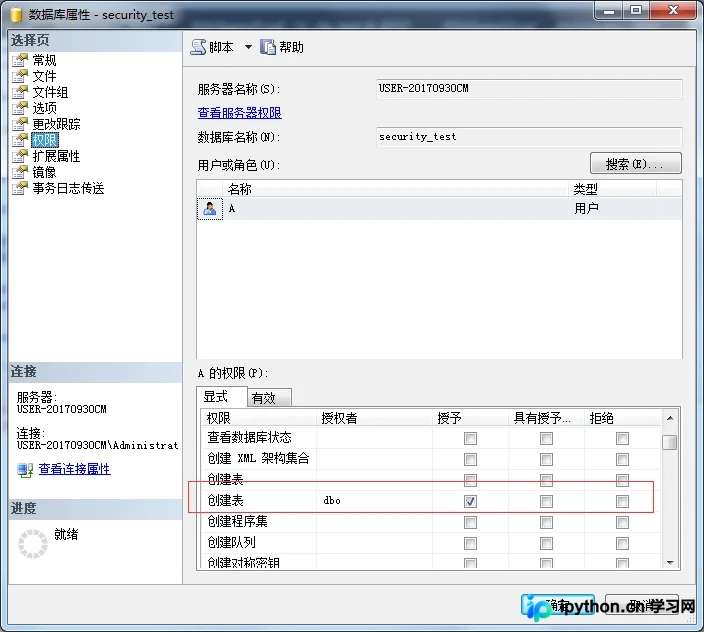
本文详解如何在 SQL Server 中为外部账号仅授予创建表的权限。针对直接授权导致的 DROP/ALTER 风险,提供两种解决方案:一是使用 DDL 触发器拦截非建表操作;二是利用独立 Schema 实现物理隔离。通过具体代码演示,帮助 DBA 在保障数据安全的的前提下实现精细化的权限控制。
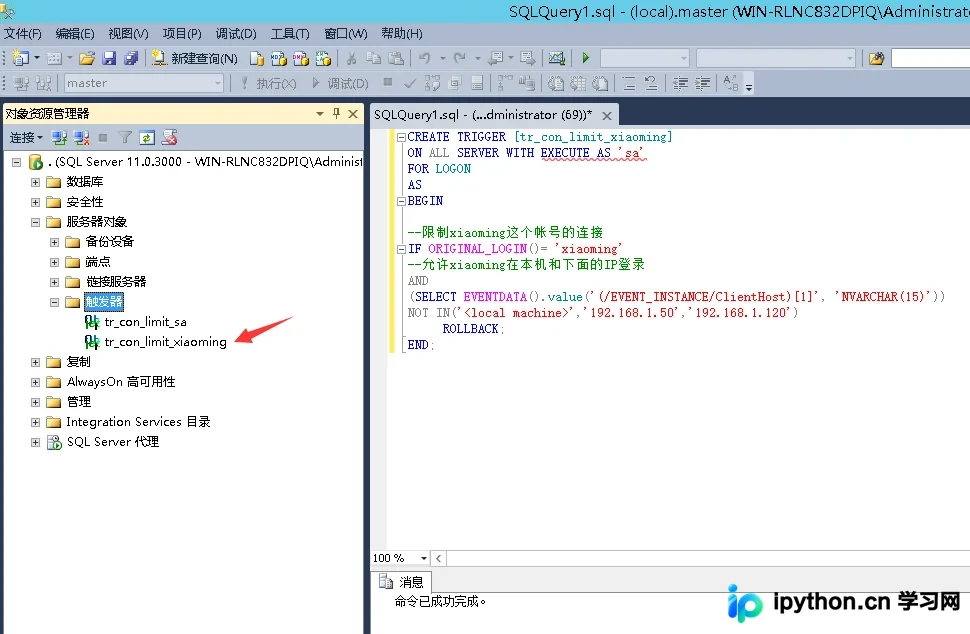
SQL Server 原生不支持创建用户时直接绑定 IP。为实现类似 MySQL 的 IP 白名单功能,可利用服务器级 LOGON 触发器在连接建立前验证客户端地址。本文提供基于 EventData XML 解析的完整代码示例,演示如何拦截非授权 IP 的连接请求以增强账户安全性。
本文详解 MySQL 权限管理的两阶段验证机制,涵盖服务器连接检查与请求权限校验。遵循最小权限原则,通过具体 GRANT 命令演示如何创建超级用户、程序用户及只读用户。重点讲解权限刷新、回收及删除用户的正确方法,确保数据库访问安全。
本文针对SQL Server 2000因SA弱口令导致病毒修改系统存储过程,从而引发“无法装载DLL Microsoft原因: 126”及U890账套引入失败的问题。通过检查并重建xp_cmdshell等高危存储过程指向正确的DLL文件,恢复数据库功能。适用于遭遇恶意篡改需紧急复原的SQL2000环境。
本文详解 PHP MySQLi 扩展库的预处理技术(Prepared Statements),涵盖 INSERT 添加数据与 SELECT 查询数据的完整流程。通过 bind_param 进行参数绑定以防御 SQL 注入,使用 bind_result 获取结果集,并展示循环执行与资源释放的正确操作顺序,确保数据库交互的安全性与稳定性。
在MySQL中,DROP USER会彻底清理用户信息及相关权限记录,而DELETE FROM mysql.user仅删除用户表条目,会导致db等权限表中残留授权。若随后新建同名用户,可能意外复用旧权限,带来安全隐患。建议始终使用DROP USER或手动清理所有相关权限表。
在MySQL中,为防止敏感数据被意外或恶意修改,可利用BEFORE UPDATE触发器锁定指定字段。本方法通过在更新前将旧值赋给新值实现防护,示例包括锁定用户身份信息和账户余额。需注意该机制不影响非保护字段的正常更新,适用于需保留部分操作权限的场景。
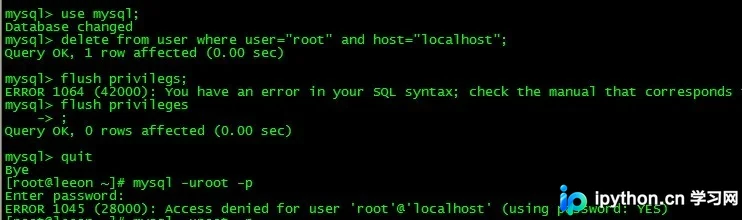
当MySQL root账户缺失指向host 'localhost'的用户记录时,即使密码正确也会提示Access denied。本文通过模拟错误场景,展示如何添加 --skip-grant-tables 参数无密码重启MySQL,并演示如何通过SQL更新或插入用户表数据项,恢复root对localhost的访问权限。
本文介绍如何在Python中利用os.environ模块从Windows系统环境变量读取敏感配置。通过预先在系统中设置变量,脚本可直接调用os.environ.get()获取值,避免在代码中硬编码明文信息,提升数据库连接等关键配置的安全性。
本文分析一个存在严重安全隐患的PHP登录脚本,指出其使用的MySQL扩展、明文拼接SQL查询及MD5密码存储等过时且危险的做法。通过引入PDO预处理语句防止SQL注入,使用password_hash系列函数确保密码存储安全,并正确管理Session状态,提供了一套符合现代Web标准的登录逻辑参考方案。
解决PHP向MySQL写入含单引号等特殊字符的数据问题。本文详细解析magic_quotes_gpc配置对数据处理的影响,指导在不同环境下正确使用addslashes()和stripslashes()函数确保数据准确入库并正常显示。