Node.js 22 如何防止 SQL 注入:参数化查询、literal 风险与白名单边界
Node.js 22 并不会自带 SQL 注入防护,真正决定安全性的仍是数据库驱动、ORM 和代码写法。本文围绕 mysql2、pg、Sequelize 与 Joi 这几类常见组合,拆开说明哪些写法真正触发参数化,哪些地方看似校验完善却仍可能被拼接注入。
2026-08-25
136

Node.js 22 并不会自带 SQL 注入防护,真正决定安全性的仍是数据库驱动、ORM 和代码写法。本文围绕 mysql2、pg、Sequelize 与 Joi 这几类常见组合,拆开说明哪些写法真正触发参数化,哪些地方看似校验完善却仍可能被拼接注入。
在宝塔面板里给 ThinkPHP5 做二级域名绑定,真正决定是否生效的不是“把域名加进去”这一步,而是 TP5 的域名部署开关、`__domain__` 路由、DNS 解析、证书覆盖范围,以及 `/public` 运行目录与伪静态是否同时到位。本文按排查顺序梳理关键配置和常见误区。
C++ 多线程程序出现“Debug 正常、Release 崩溃”,通常不是编译器出错,而是优化把原本潜伏的未定义行为提前暴露出来。本文按“先确认是否由优化触发,再借助符号、反汇编和 Sanitizer 定位,最后回到生命周期与同步边界修正”这条路径,梳理一套更适合实战排查的思路。
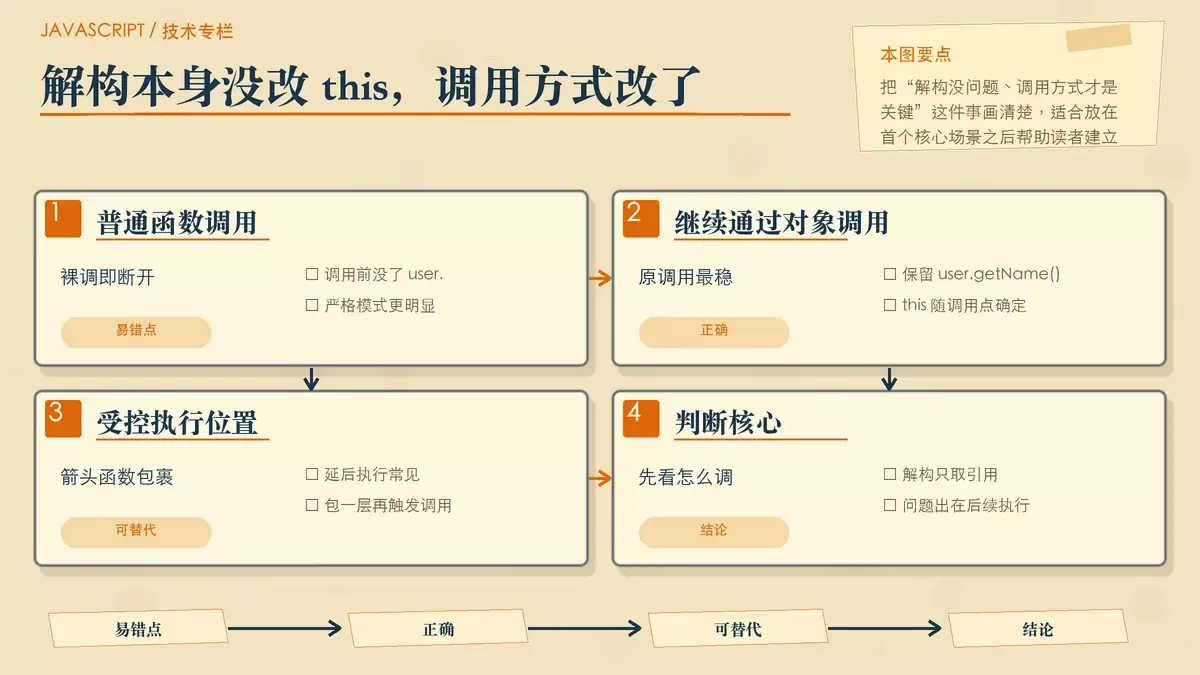
对象方法做解构赋值时,真正让 `this` 出问题的不是“解构”这一步,而是后续把方法当普通函数、回调或事件处理器来调用。本文按常见场景拆开说明 `this` 为什么会丢失,以及什么时候该保留对象调用、什么时候该用 `bind` 或箭头函数兜住上下文。
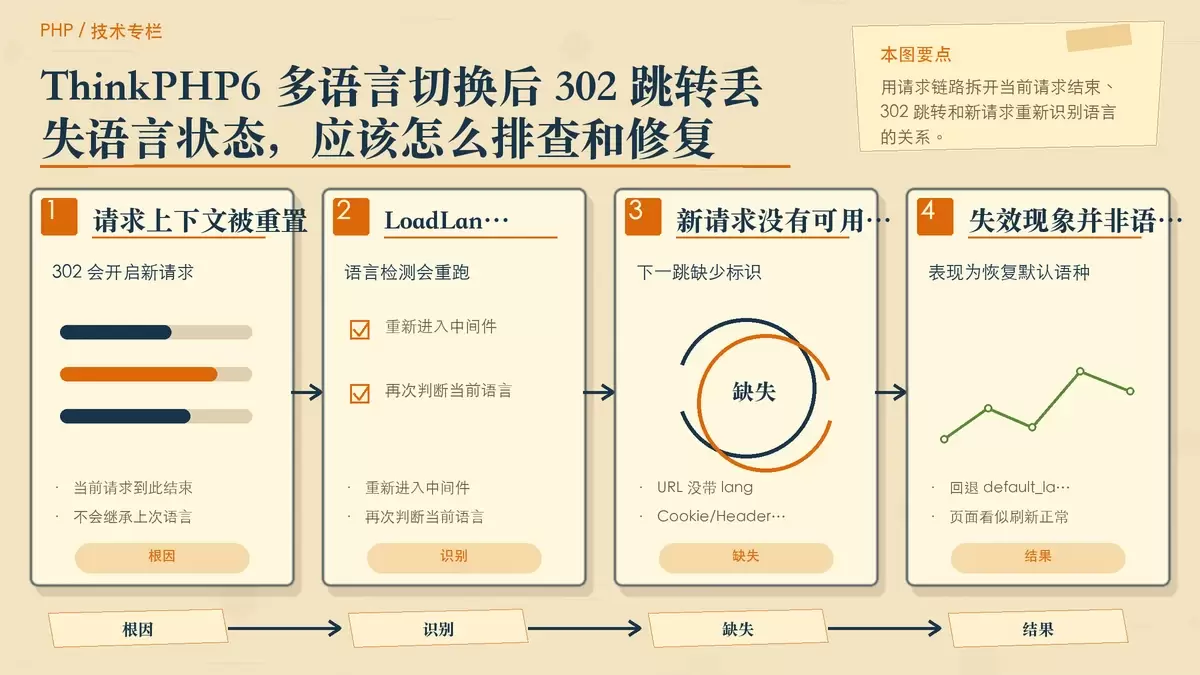
ThinkPHP6 在执行 redirect() 后多语言失效,通常不是语言包没加载,而是 302 跳转触发了新请求,语言识别链路没有拿到 lang 标识。本文按根因、参数丢失、可行方案和配置陷阱四部分梳理,帮助你判断该用 Cookie 还是透传参数来稳住语言状态。
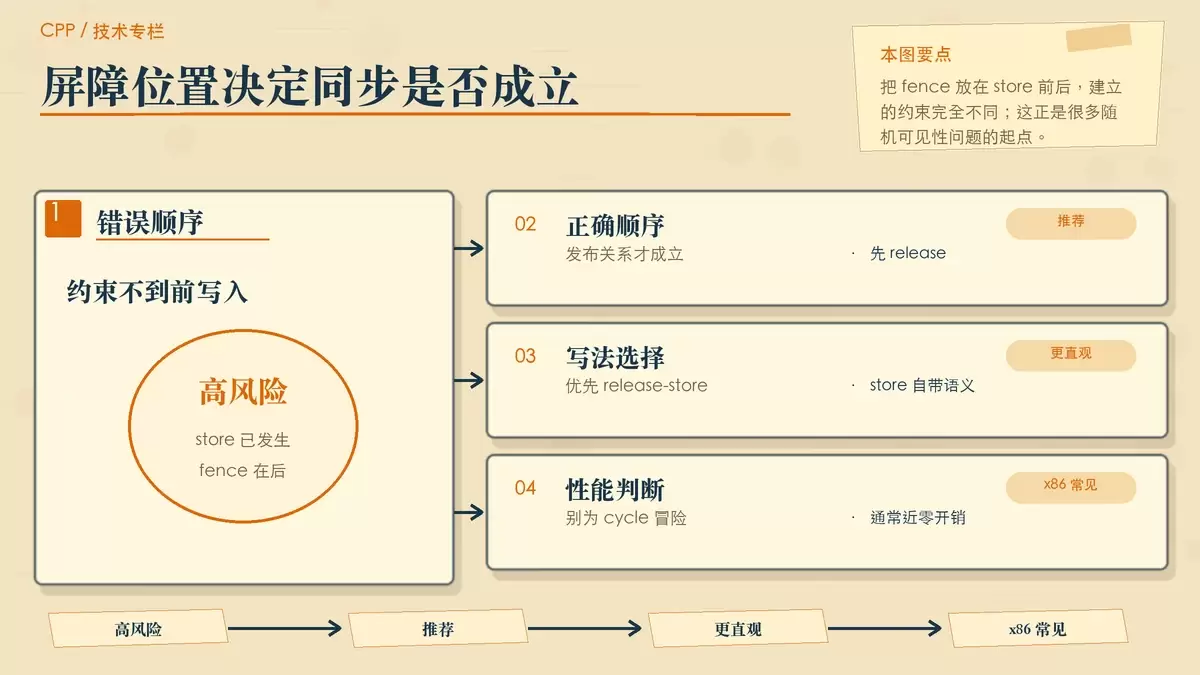
C++ 多线程里最难排查的一类问题,不是崩溃,而是“明明写了却读不到”。这类随机 Bug 往往源于发布与读取之间缺少正确的内存序约束:fence 放错位置、把 TSAN 静默当成安全、或误以为全用 seq_cst 就够了。
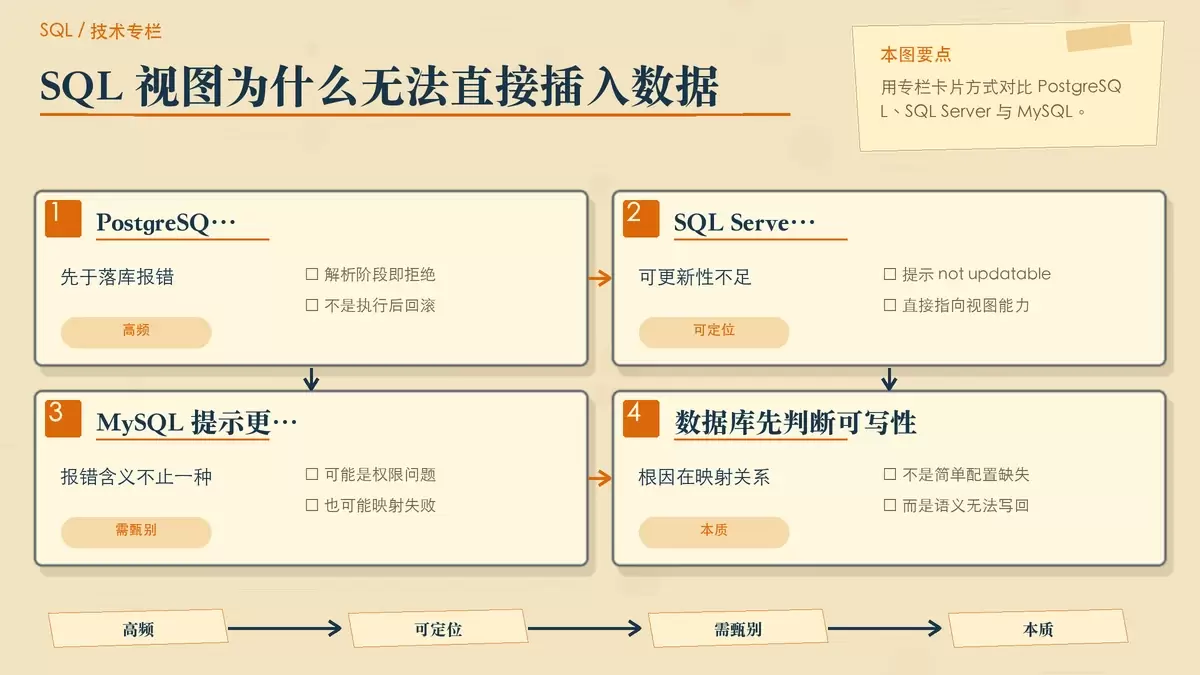
向 SQL 视图执行 INSERT 时,报错通常不是权限配置偶发失误,而是数据库在语义层面认定该视图不可更新。本文梳理常见报错、哪些定义会让视图失去可插入能力,以及单表视图仍失败的几个细节,最后说明 INSTEAD OF 触发器能做什么、又不能替代什么。
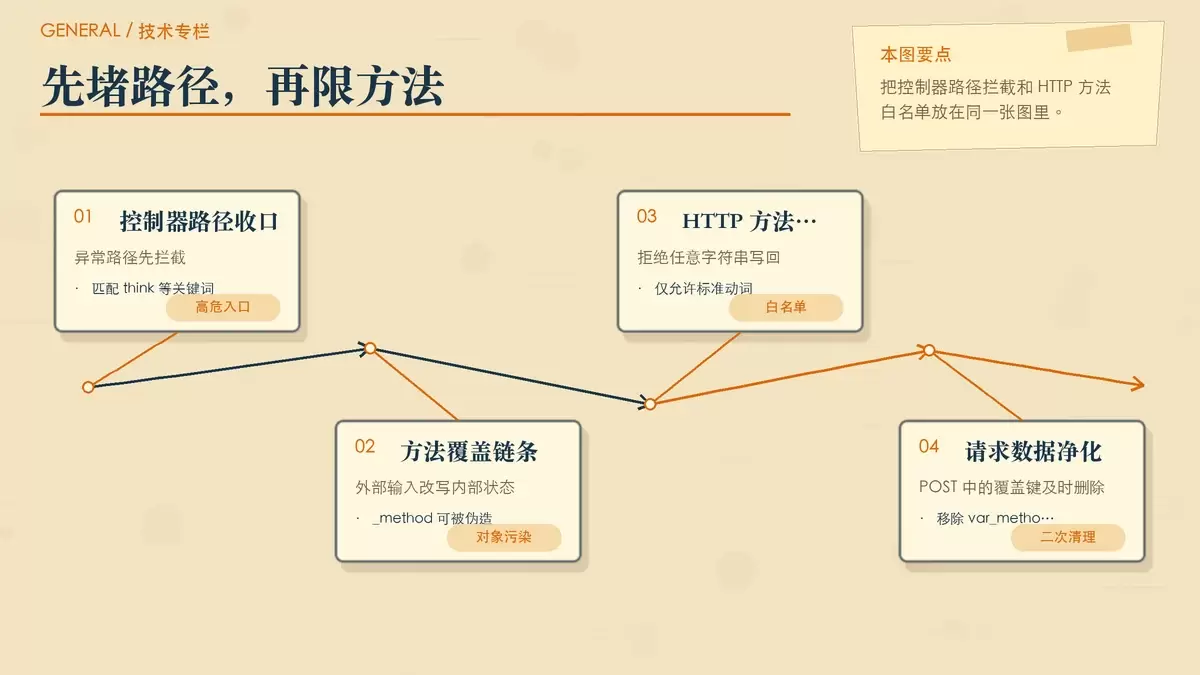
ThinkPHP 5.0 控制器层的几类高危问题,本质都出在“路径可控、方法可改、参数缺少边界”三个入口。本文按漏洞成因拆开说明,并给出可直接落地的拦截、白名单校验和输入约束代码,便于在旧项目里快速补丁和排查。
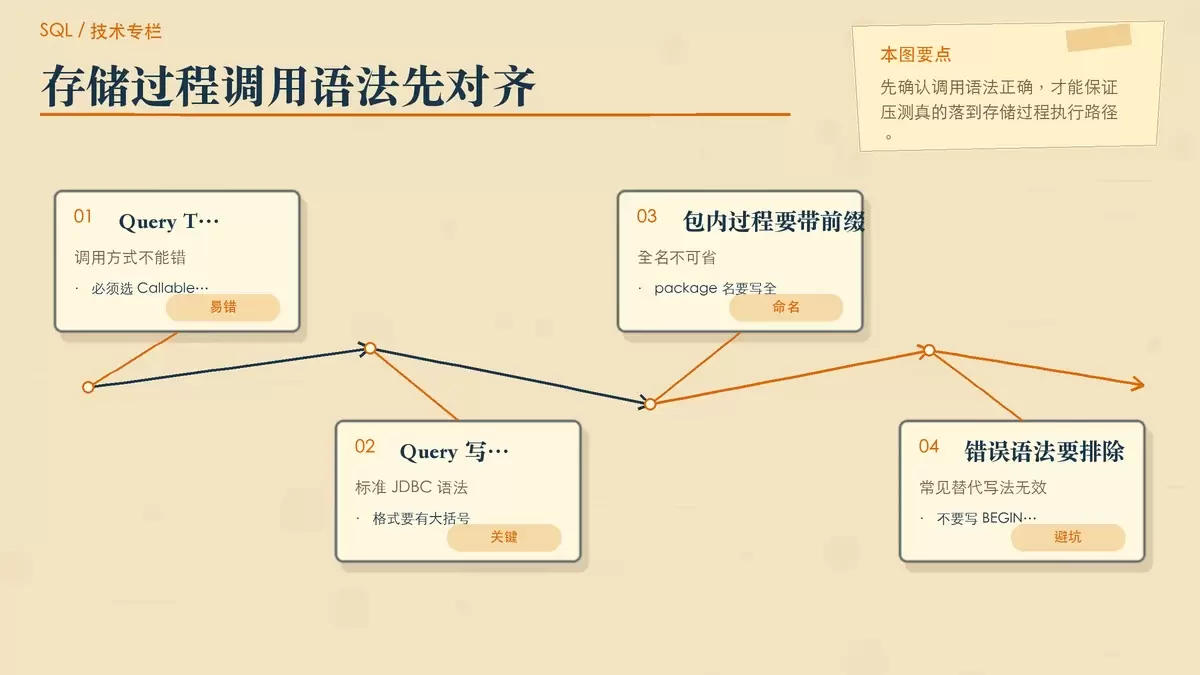
用 JMeter 压测 Oracle 存储过程时,结果失真往往不是数据库性能问题,而是调用方式和参数配置出了偏差。本文按“能否真实打到存储过程”“参数是否绑定正确”“并发是否被环境限制”三条线梳理常见误区,帮助你快速判断压测结果到底能不能信。
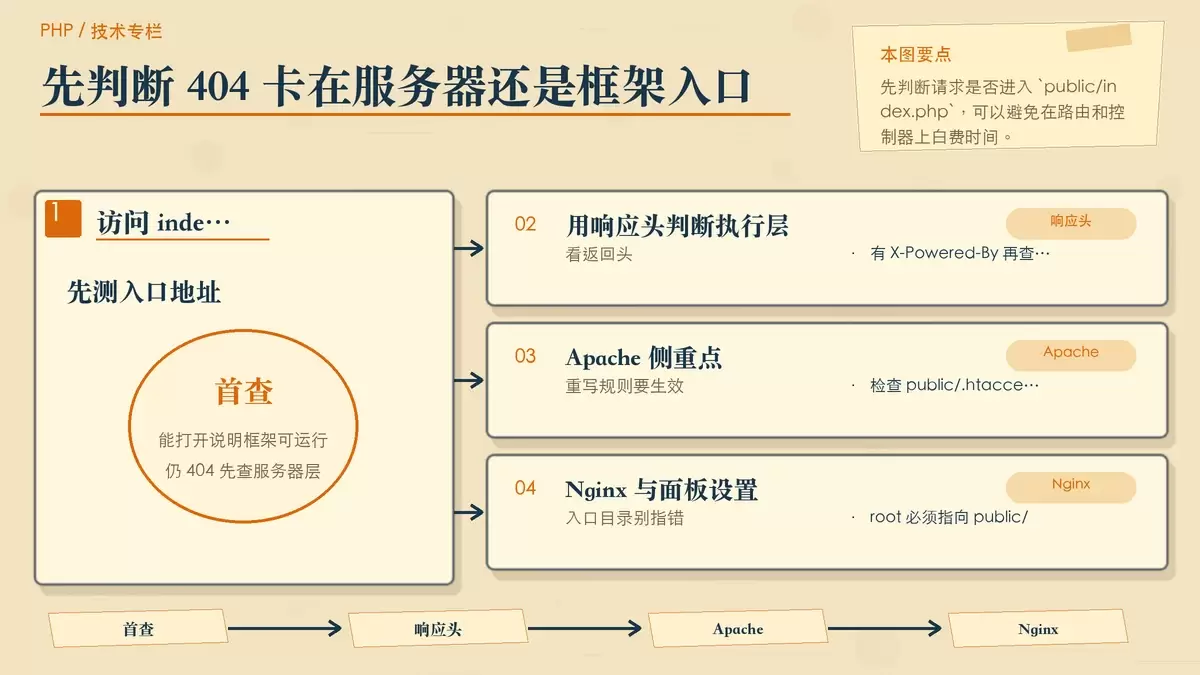
ThinkPHP 5 做域名绑定后出现控制器 404,很多时候并不是路由规则写错,而是请求根本没有进入 `public/index.php`。这篇文章按“先确认入口、再查站点根目录、再看路由与 PATH_INFO”的顺序梳理排查思路,帮助你快速判断问题究竟在 Web 服务器、入口路径还是 TP5 自身配置。
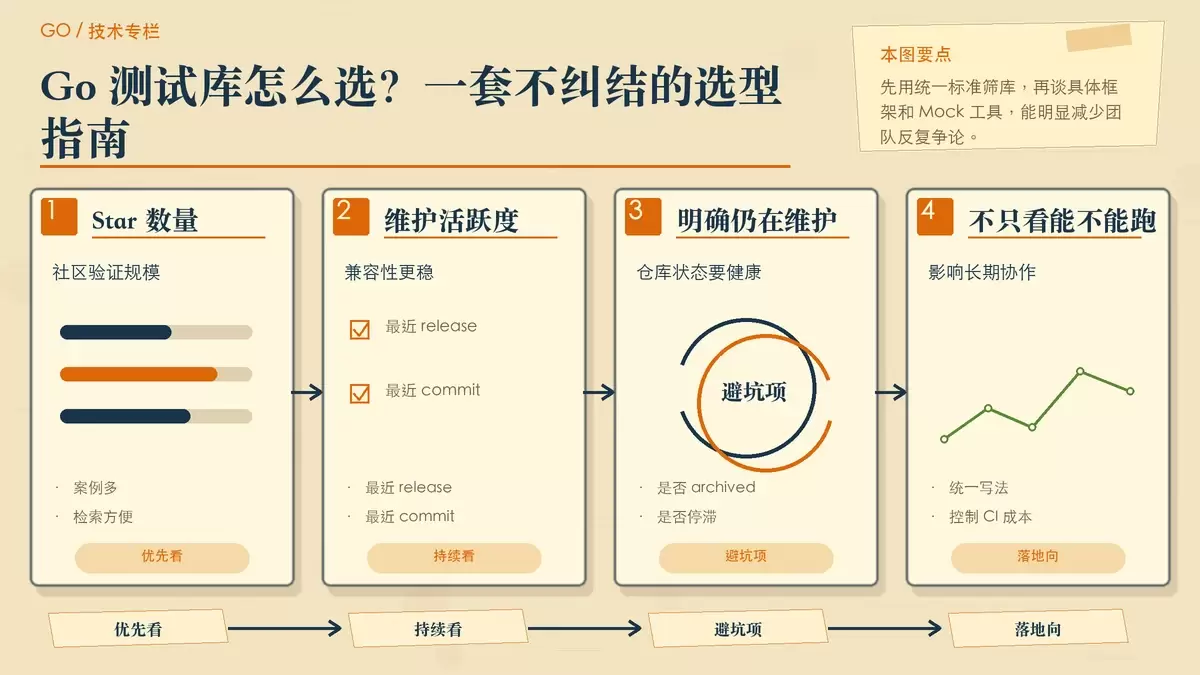
给 Go 项目补测试时,真正难的往往不是写第一条用例,而是工具选型一开始就走偏。本文按“社区认可度 + 维护活跃度 + 是否仍在明确维护”三条线,梳理测试框架与 Mock 工具的取舍,并给出三套可直接落地的组合建议。
Go 里的函数选项模式,核心是把一长串可选参数改成一组具名配置函数。它适合有默认值、需要长期维护 API 的场景,既能改善调用可读性,也能避免零值歧义,并为后续扩展保留空间。