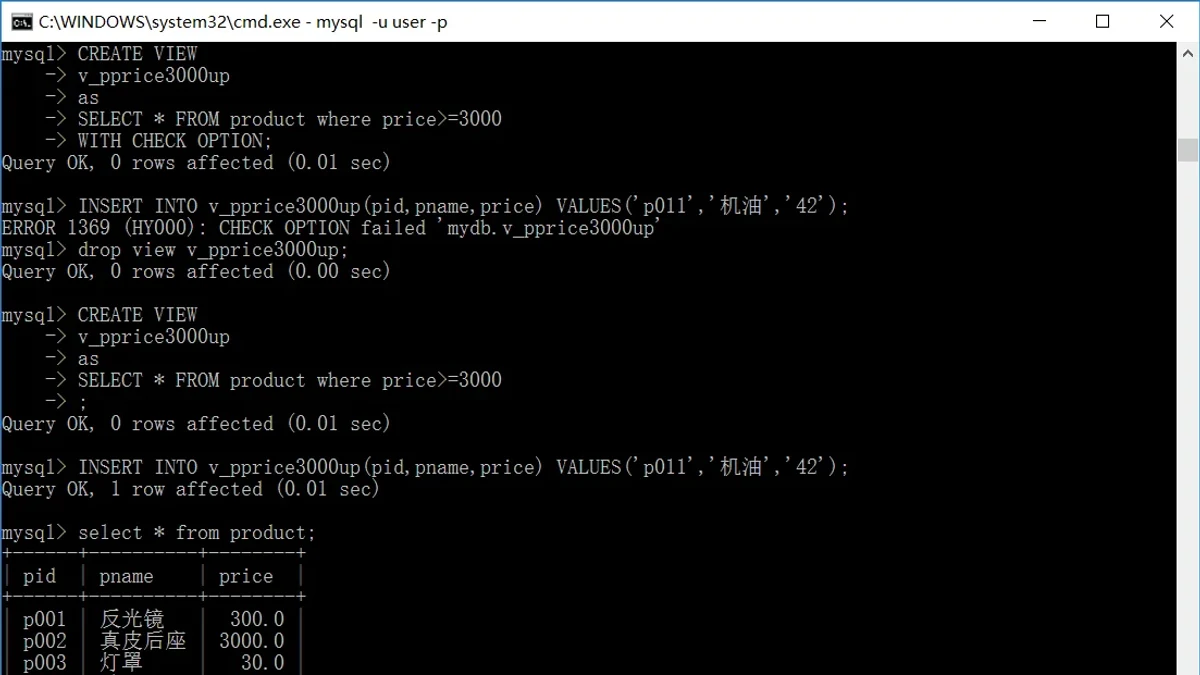
网络安全:验证码绕过与CAPTCHA安全
从验证码绕过的常见风险出发,系统梳理CAPTCHA的工作机制、安全边界、攻击面与防护方法,帮助网站开发者、安全人员建立可验证、可监控、可持续优化的验证码安全体系。
2026-09-10
24

从验证码绕过的常见风险出发,系统梳理CAPTCHA的工作机制、安全边界、攻击面与防护方法,帮助网站开发者、安全人员建立可验证、可监控、可持续优化的验证码安全体系。
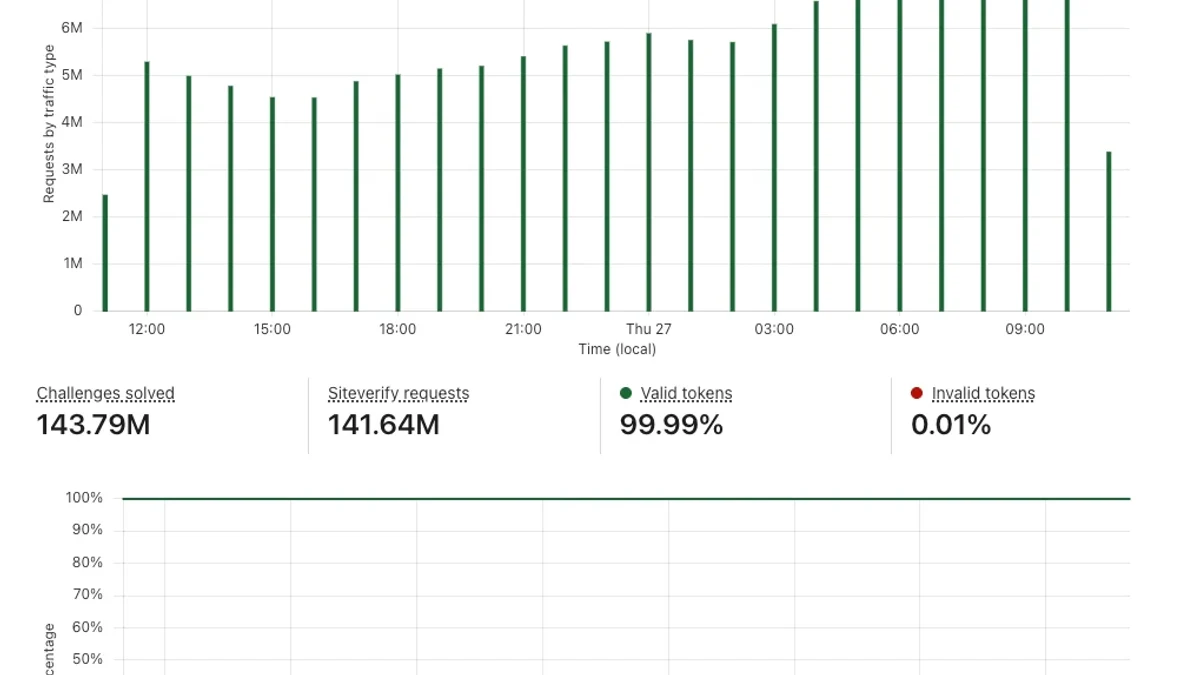
从临时表的工作机制入手,厘清内存临时表与磁盘临时表的区别,并通过配置、SQL场景和状态指标掌握如何判断临时表落盘,最后总结性能优化与常见误区。
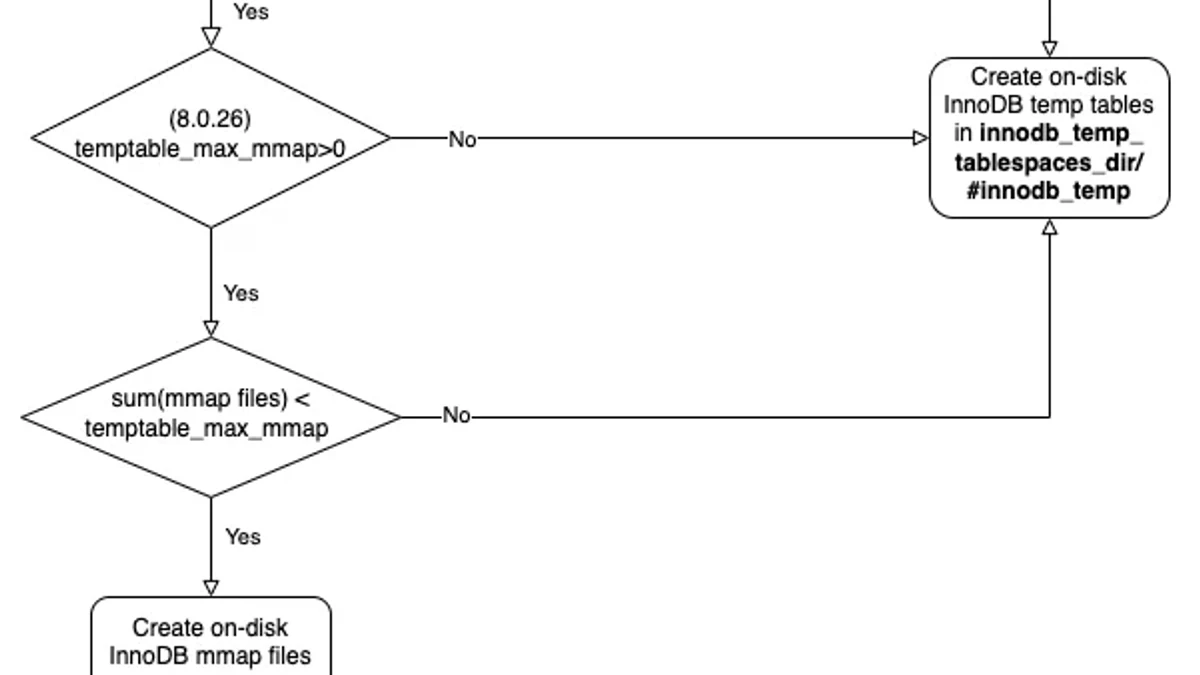
从JSON字段的基本读取入手,掌握JSON_EXTRACT与JSON_CONTAINS的核心语法、典型查询场景、结果验证方式,以及路径、类型和索引等常见坑。
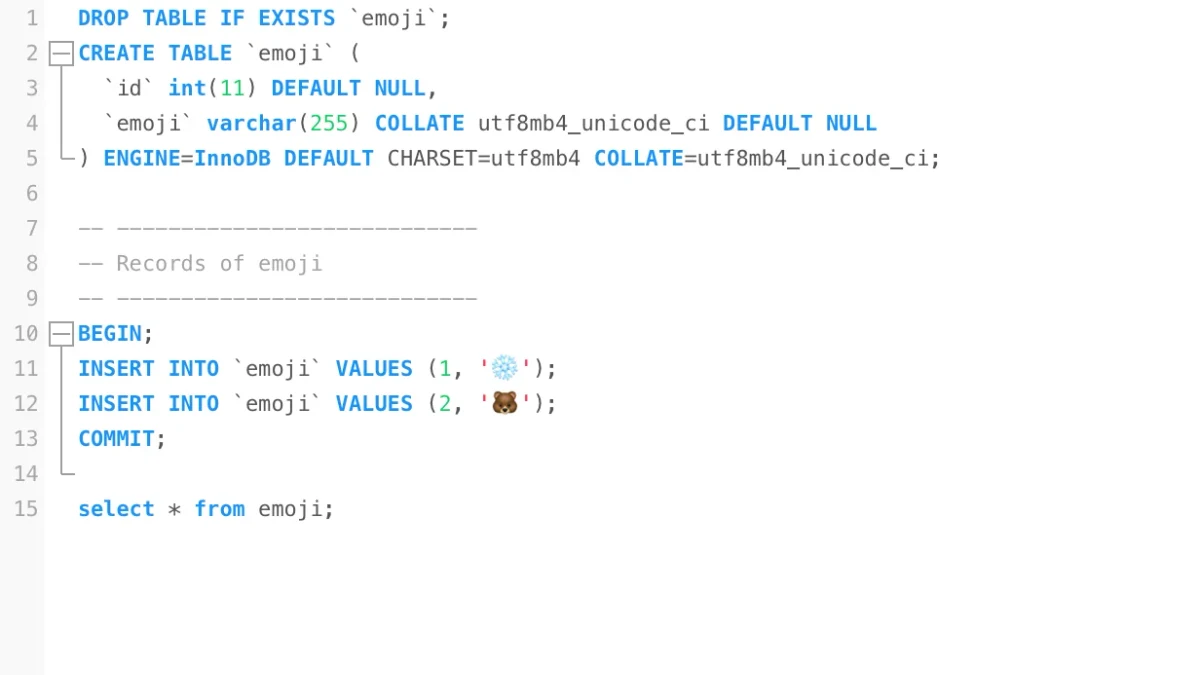
介绍MySQL字符集与排序规则的基本关系,重点说明utf8mb4为什么能够完整支持emoji,以及如何从数据库、表、字段到连接配置建立一致的字符集环境;通过实际插入与查询emoji进行验证,并总结常见乱码、保存失败和字符集不一致问题的排查方法。
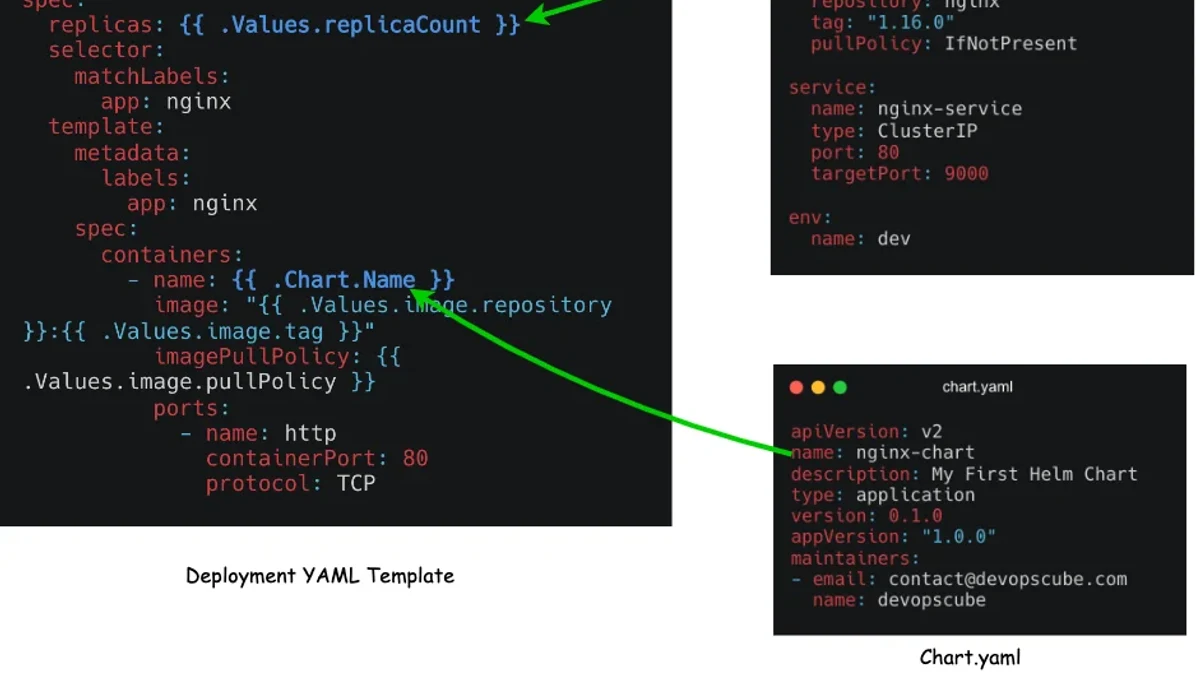
掌握 Helm Chart 的目录结构、模板与 values.yaml 的协作方式,以及通过 -f 和 --set 覆盖配置的优先级;同时结合渲染验证与常见坑,建立从编写到调试的完整流程。
系统讲解PHP传统错误与异常的区别,掌握set_error_handler自定义错误处理、try-catch异常捕获及二者协作方式,并通过验证与常见避坑建立可靠的错误处理机制。
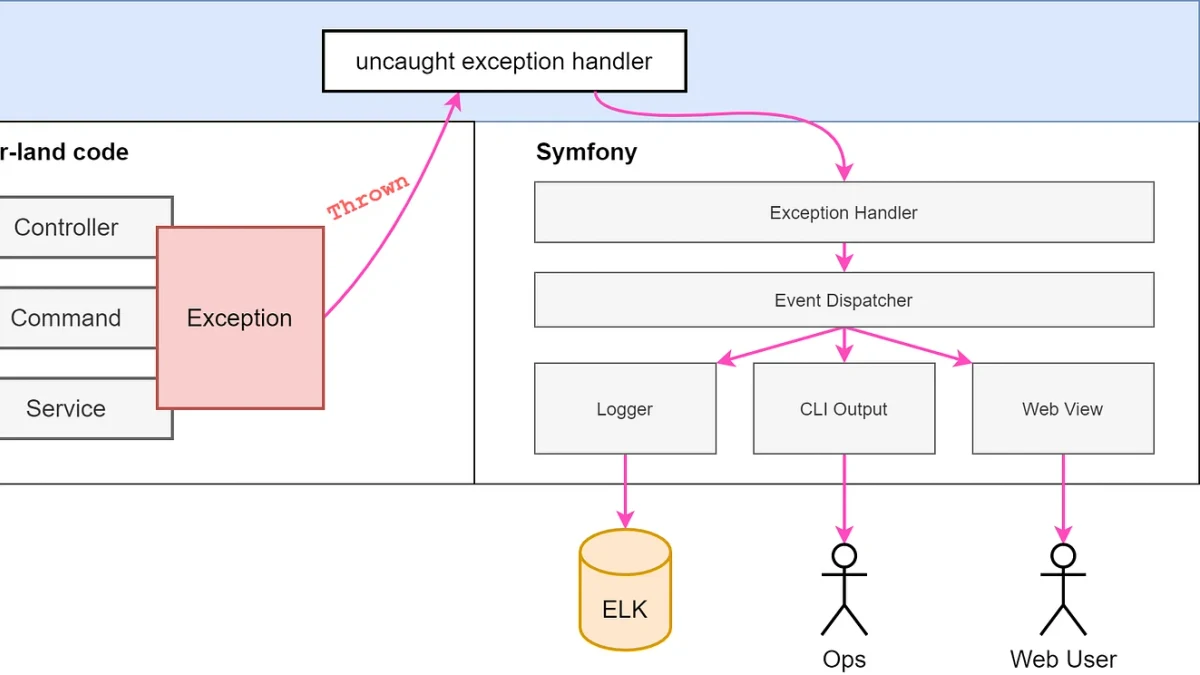
系统讲解PHP文件上传的安全校验流程,从扩展名与MIME类型白名单,到文件实际内容检测、随机文件名与存储隔离,再通过恶意文件测试验证防护效果,避免仅依赖客户端校验导致的上传漏洞。
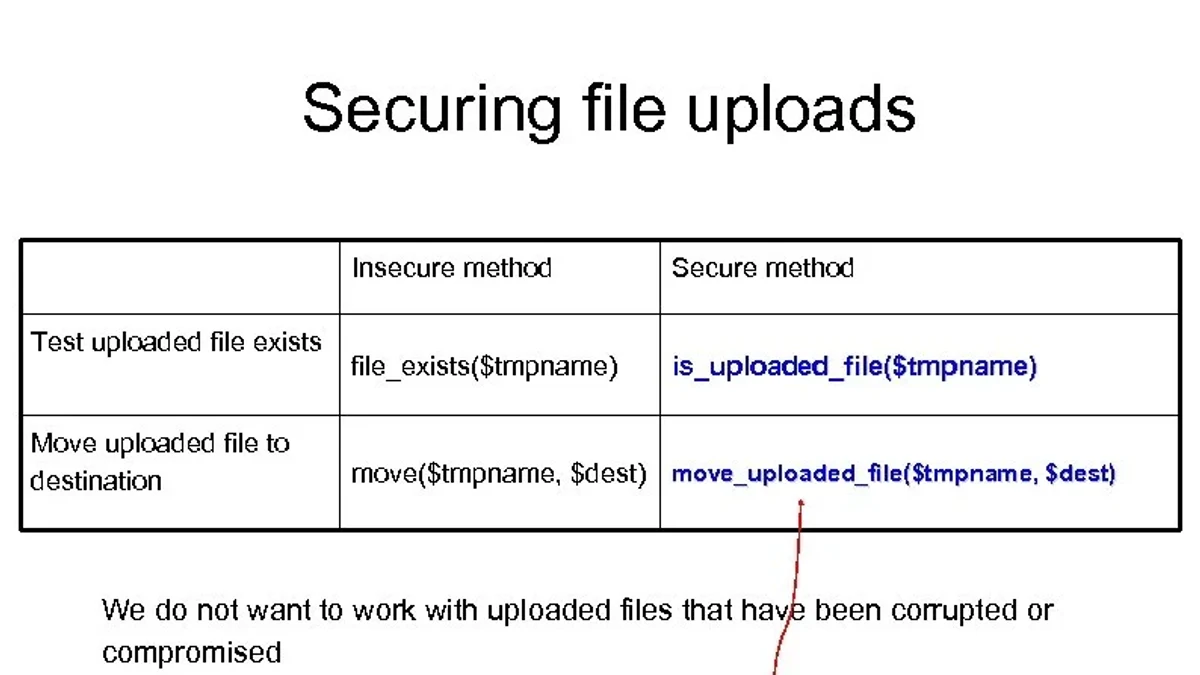
介绍Wheel(.whl)的基本结构与分发优势,重点区分纯Python Wheel和包含平台相关二进制扩展的Wheel,并通过构建、检查与安装验证掌握平台依赖、标签选择及常见打包问题。
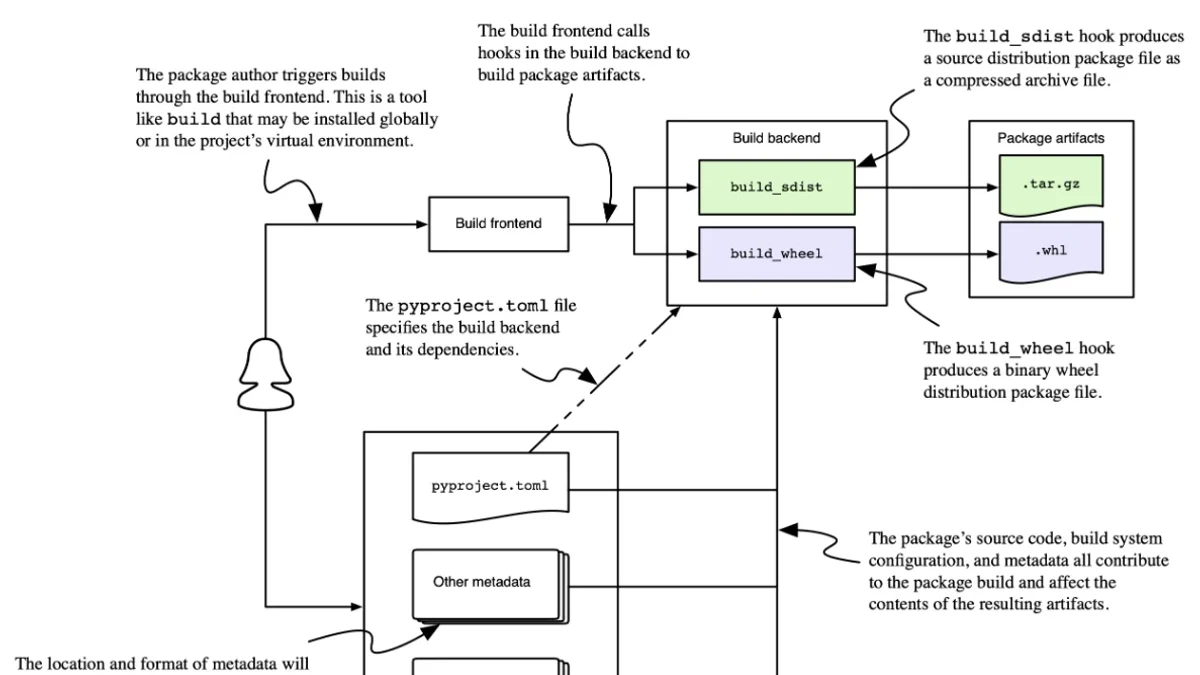
从Nginx URL重写与目录映射的实际配置入手,理解rewrite与alias的职责区别,完成根目录映射配置,并通过请求验证结果,重点规避路径拼接、location匹配和rewrite循环等常见问题。
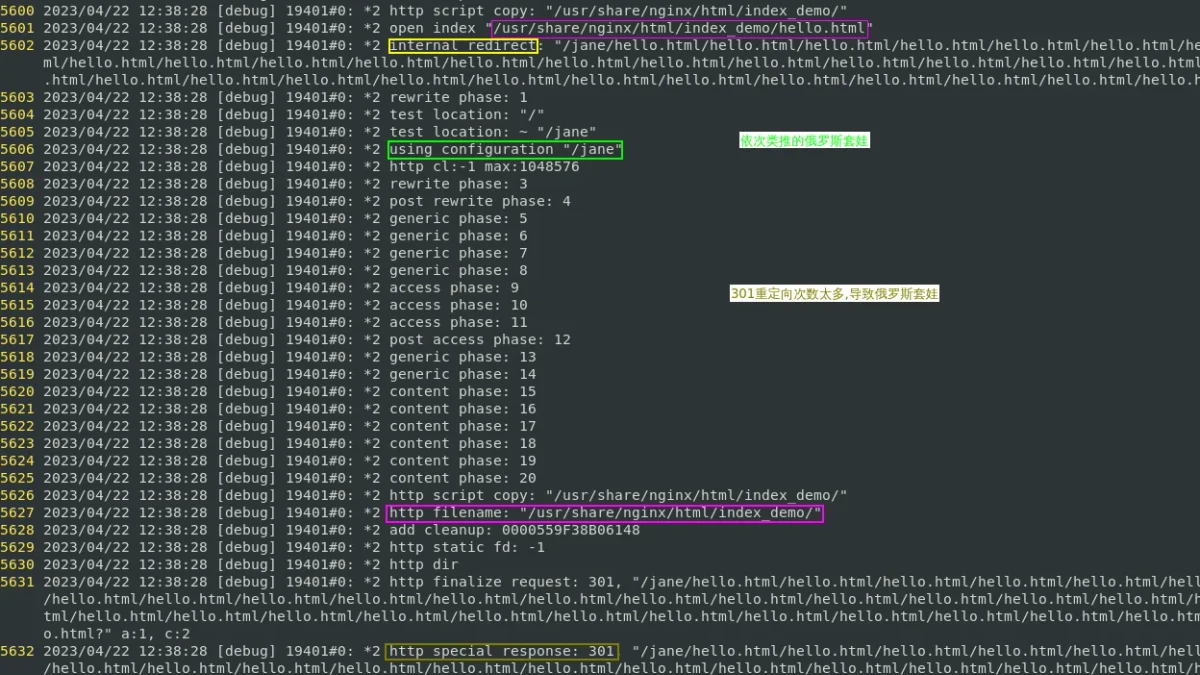
通过创建可更新视图并结合WITH CHECK OPTION,理解视图对INSERT、UPDATE操作的约束机制,掌握LOCAL与CASCADED的区别,并通过实际SQL验证约束效果与常见避坑点。