

Python接口服务怎么实现JWT身份验证与CORS跨域处理

在构建现代前后端分离Web系统时,Python接口服务需要同时解决两道安全关卡:一是CORS跨域访问控制,确保前端浏览器在不同域名、端口下能够合法发出请求并读取响应;二是JWT(JSON Web Token)身份认证,使接口能够无状态、安全地校验当前发起请求的用户身份。本文以目前生产中广泛采用的 FastAPI 框架与 PyJWT 库为例,完整讲解从依赖安装、跨域中间件配置、Token签发与验证,到联合调试与避坑排查的整套实现方案。
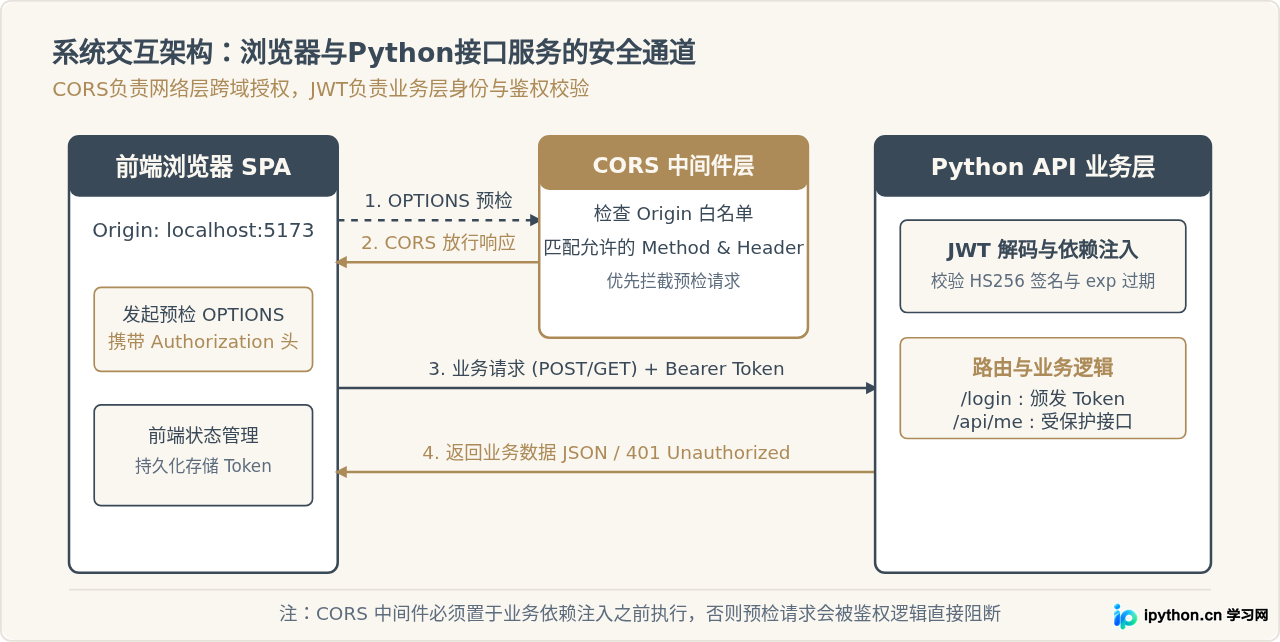
一、整体架构与前后端通信交互时序
在前后端分离架构中,前端(如运行在 http://localhost:5173 的Vue或React应用)与后端Python API(如运行在 http://127.0.0.1:8000)存在源(Origin)不同的情况。浏览器的同源策略默认会拦截跨源请求或响应,因此服务端必须显式配置CORS响应头。
当跨域规则放行后,前端在登录成功时获取服务端签发的JWT,并在后续每一次访问受保护资源时,将该Token附带在HTTP请求头的 Authorization: Bearer <token> 中。服务端拦截请求解析Token,核验签名和过期时间后决定是否放行。两者的职责互为依托:CORS在浏览器底层建立安全通道,JWT在应用层完成用户权限确权。
二、环境准备与依赖安装
在开始编写代码前,需要准备干净的Python虚拟环境并安装核心依赖库。本方案选用 FastAPI 作为接口框架,配合 uvicorn 作为ASGI服务器,选用 PyJWT 处理令牌编解码,密码哈希则使用 passlib 与 bcrypt。
在终端中执行以下命令创建虚拟环境并安装组件:
# 1. 创建并激活虚拟环境
python3 -m venv venv
source venv/bin/activate  # Windows 用户使用: venv\Scripts\activate

# 2. 安装核心依赖包
pip install fastapi uvicorn pyjwt "passlib[bcrypt]"
安装完成后,建议通过以下命令验证核心模块是否导入正常:
python -c "import fastapi, jwt, passlib; print('Dependencies installed successfully')"执行该命令后,终端应正确输出 Dependencies installed successfully,这表明环境已就绪。
三、实现步骤:从配置跨域到JWT签发与鉴权
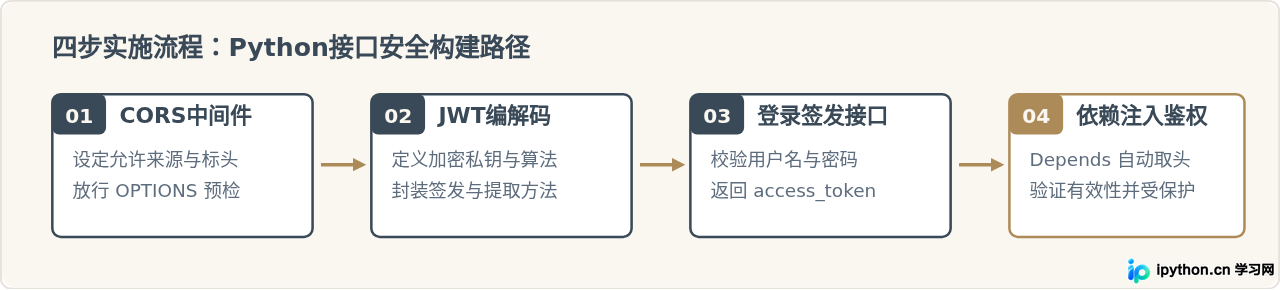
第一步:配置 CORSMiddleware 跨域中间件
在FastAPI中,跨域支持由内置的 CORSMiddleware 提供。中间件必须声明在路由定义的最外层,拦截所有进出站请求。
关键配置项包括:
- allow_origins:允许请求的源列表(包含协议、域名和端口)。在开发环境中可指定具体的前端地址,如
["http://localhost:5173", "http://127.0.0.1:5173"]。生产环境中切勿直接使用["*"],特别是当开启凭证携带时。 - allow_credentials:是否允许携带认证凭证(Cookie、HTTP认证头等)。若设为
True,allow_origins绝对不能设置为通配符*,否则浏览器会按规范拒绝交付数据。 - allow_methods:允许的HTTP方法,例如
["GET", "POST", "PUT", "DELETE", "OPTIONS"]或["*"]。 - allow_headers:允许的自定义请求头。前端携带JWT必须使用
Authorization头,因此必须确保包含该字段或直接放行["*"]。
第二步:构建 JWT 令牌工具函数
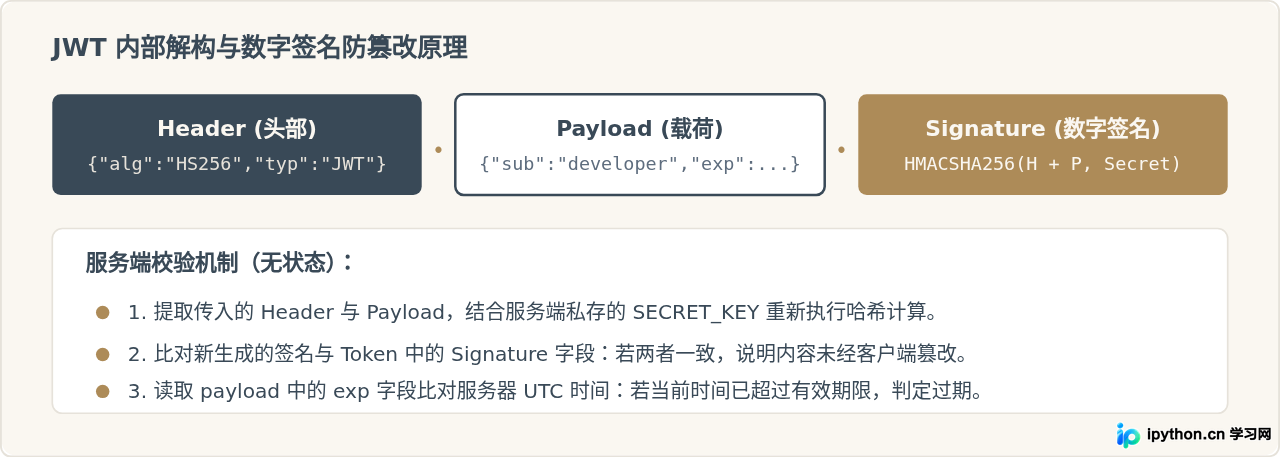
JWT由三部分组成:头部(Header)、载荷(Payload)和签名(Signature)。我们通过密钥与指定的对称加密算法(如 HS256)对用户信息(如用户ID、角色、过期时间戳 exp)进行编码。
在验证阶段,服务端无需查询数据库或缓存,直接使用相同的密钥解算签名。若载荷被篡改或系统时间超过了 exp,PyJWT 将抛出 jwt.ExpiredSignatureError 或 jwt.InvalidTokenError。
第三步:构建完整的服务端业务代码 (main.py)
新建 main.py 文件,将跨域中间件、JWT工具类、用户登录端点及需要授权保护的数据端点组合到一起。以下是可直接运行的完整服务脚本:
# main.py
import datetime
from typing import Optional
from fastapi import FastAPI, Depends, HTTPException, status
from fastapi.middleware.cors import CORSMiddleware
from fastapi.security import HTTPBearer, HTTPAuthorizationCredentials
from pydantic import BaseModel
import jwt

# 1. 核心密钥与加密配置 (生产环境请务必从系统环境变量中读取)
SECRET_KEY = "your-fallback-static-secret-change-it-in-production"
ALGORITHM = "HS256"
ACCESS_TOKEN_EXPIRE_MINUTES = 30

app = FastAPI(title="JWT与CORS安全接口服务")

# 2. 配置 CORS 中间件
# 允许前端 Vite / Vue / React 常见开发服务器源访问
origins = [
    "http://localhost:5173",
    "http://127.0.0.1:5173",
    "http://localhost:3000",
]

app.add_middleware(
    CORSMiddleware,
    allow_origins=origins,            # 明确允许的跨域来源
    allow_credentials=True,           # 允许携带授权认证标头
    allow_methods=["*"],              # 放行所有 HTTP 谓词 (包含 OPTIONS)
    allow_headers=["*"],              # 放行所有请求标头 (包含 Authorization)
)

# 3. 登录请求实体模型
class LoginRequest(BaseModel):
    username: str
    password: str

# 4. Token 编码与解码工具逻辑
def create_access_token(data: dict, expires_delta: Optional[datetime.timedelta] = None) -> str:
    to_encode = data.copy()
    now = datetime.datetime.now(datetime.timezone.utc)
    if expires_delta:
        expire = now + expires_delta
    else:
        expire = now + datetime.timedelta(minutes=ACCESS_TOKEN_EXPIRE_MINUTES)
    to_encode.update({"exp": expire, "iat": now})
    return jwt.encode(to_encode, SECRET_KEY, algorithm=ALGORITHM)

def decode_access_token(token: str) -> dict:
    try:
        payload = jwt.decode(token, SECRET_KEY, algorithms=[ALGORITHM])
        return payload
    except jwt.ExpiredSignatureError:
        raise HTTPException(
            status_code=status.HTTP_401_UNAUTHORIZED,
            detail="Token 已经过期,请重新登录",
            headers={"WWW-Authenticate": "Bearer"},
        )
    except jwt.InvalidTokenError:
        raise HTTPException(
            status_code=status.HTTP_401_UNAUTHORIZED,
            detail="无效的 Token 签名",
            headers={"WWW-Authenticate": "Bearer"},
        )

# 5. FastAPI 安全依赖项:自动提取 Authorization: Bearer
security = HTTPBearer()

async def get_current_user(credentials: HTTPAuthorizationCredentials = Depends(security)):
    token = credentials.credentials
    payload = decode_access_token(token)
    username: str = payload.get("sub")
    if username is None:
        raise HTTPException(
            status_code=status.HTTP_401_UNAUTHORIZED,
            detail="Token 载荷无效,缺失用户信息",
        )
    return {"username": username, "role": payload.get("role", "user")}

# 6. 公开接口:登录端点获取 Token
@app.post("/api/auth/login")
async def login(credentials: LoginRequest):
    # 此处演示采用静态校验,实际业务中请查询数据库对比加盐哈希密码
    if credentials.username == "developer" and credentials.password == "SecretPass123":
        token_expires = datetime.timedelta(minutes=ACCESS_TOKEN_EXPIRE_MINUTES)
        token = create_access_token(
            data={"sub": credentials.username, "role": "admin"},
            expires_delta=token_expires
        )
        return {
            "access_token": token,
            "token_type": "bearer",
            "expires_in": ACCESS_TOKEN_EXPIRE_MINUTES * 60
        }
    raise HTTPException(
        status_code=status.HTTP_400_BAD_REQUEST,
        detail="用户名或密码错误"
    )

# 7. 受保护接口:必须携带有效 Token 访问
@app.get("/api/dashboard/summary")
async def get_dashboard_summary(current_user: dict = Depends(get_current_user)):
    return {
        "status": "success",
        "message": f"欢迎回来,{current_user['username']}!您拥有 {current_user['role']} 权限。",
        "server_time": datetime.datetime.now().strftime("%Y-%m-%d %H:%M:%S")
    }
在终端启动该接口服务:
uvicorn main:app --host 127.0.0.1 --port 8000 --reloadUvicorn running on http://127.0.0.1:8000 (Press CTRL+C to quit),说明服务已被正常拉起。
四、JWT 令牌结构与验证机制详解
很多开发者在实现JWT时容易混淆其加密与签名的本质。JWT不是“加密”数据,而是“带有数字防伪标签”的结构化明文。默认情况下,任何人都可以对Token的Base64字符串进行反解并查看其中的Payload内容,因此绝不能在JWT的载荷中存放用户密码、手机号明文或敏感财务数据。
五、接口测试与跨域预检验证
完成服务搭建后,使用 cURL 命令行模拟不同源发起的跨域预检请求与业务请求,观察响应标头及鉴权返回结果。
1. 模拟 CORS 跨域预检请求 (OPTIONS)
当浏览器前端准备发送携带 Authorization 自定义标头的请求时,会先自动触发一个 OPTIONS 请求给后端询问是否放行:
curl -i -X OPTIONS http://127.0.0.1:8000/api/dashboard/summary \
  -H "Origin: http://localhost:5173" \
  -H "Access-Control-Request-Method: GET" \
  -H "Access-Control-Request-Headers: authorization"
预期返回的核心响应标头(示例输出):
HTTP/1.1 200 OK
access-control-allow-origin: http://localhost:5173
access-control-allow-credentials: true
access-control-allow-methods: *
access-control-allow-headers: authorization
content-length: 0
如果返回的 access-control-allow-origin 包含了请求的发起方地址,且状态码为 200,代表跨域配置生效,浏览器随后会真正发出GET请求。
2. 请求登录获取 JWT
发送用户名和密码换取访问凭证:
curl -X POST http://127.0.0.1:8000/api/auth/login \
  -H "Content-Type: application/json" \
  -d '{"username": "developer", "password": "SecretPass123"}'
服务端响应结果(示例输出):
{
  "access_token": "eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...",
  "token_type": "bearer",
  "expires_in": 1800
}
3. 携带 Token 请求受保护资源
将上一步获得的 access_token 填入 Authorization 请求标头:
curl -i -X GET http://127.0.0.1:8000/api/dashboard/summary \
  -H "Origin: http://localhost:5173" \
  -H "Authorization: Bearer <替换为实际返回的access_token>"
服务端鉴权通过返回结果(示例输出):
HTTP/1.1 200 OK
access-control-allow-origin: http://localhost:5173
content-type: application/json

{
  "status": "success",
  "message": "欢迎回来,developer!您拥有 admin 权限。",
  "server_time": "2026-10-07 14:30:00"
}
六、高频陷阱与排查对照
在同时引入跨域中间件和权限校验时,经常会出现“在本地Postman测试完全正常,但放到前端浏览器就报401或CORS Network Error”的问题。以下归纳了最常见的排查方向:
| 常见故障现象 | 深层产生原因 | 具体解决方法 |
|---|---|---|
| 浏览器报 CORS 错误,但控制台显示 401 | 预检 OPTIONS 请求被后端的路由鉴权逻辑阻断,未能返回 200 及正确的 CORS 头。 | 确保 CORSMiddleware 在应用中最先挂载,或确保鉴权拦截器直接跳过 OPTIONS 请求。 |
| allow_origins 包含 '*' 报错 | 当 allow_credentials=True 时,W3C安全规范禁止服务端响应 Access-Control-Allow-Origin: *。 |
在 allow_origins 列表中逐一明确写出前端具体域名与端口(如 http://localhost:5173)。 |
| Token 总是提示 ExpiredSignatureError | 服务器时钟与签发机器时钟不一致,或时间戳生成时未统一使用 UTC 时区(naive datetime 导致)。 | 在生成与校验时间时一律使用 datetime.now(datetime.timezone.utc) 消除时区偏差。 |
| 前端已带 Authorization 但后端报缺失 | CORS 配置中 allow_headers 未包含 Authorization,导致浏览器拒绝向外发送此标头。 |
在 CORSMiddleware 中将 allow_headers 显式指定包含 "Authorization" 或配置为 ["*"]。 |
七、要点总结
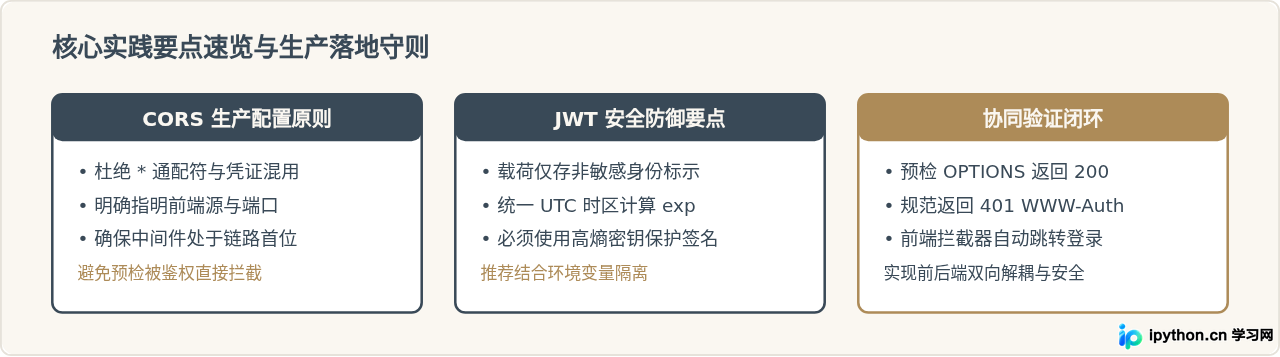
在Python接口服务中落地JWT与CORS,本质是理清网络层安全通道与应用层身份协议的分工。通过正确配置中间件放行浏览器的预检握手,再配合轻量、标准的无状态Token,即可为前端单页应用提供坚实、可靠的后端服务支撑。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









