

Python 3.7.6官方安装包下载地址及SHA256校验方法

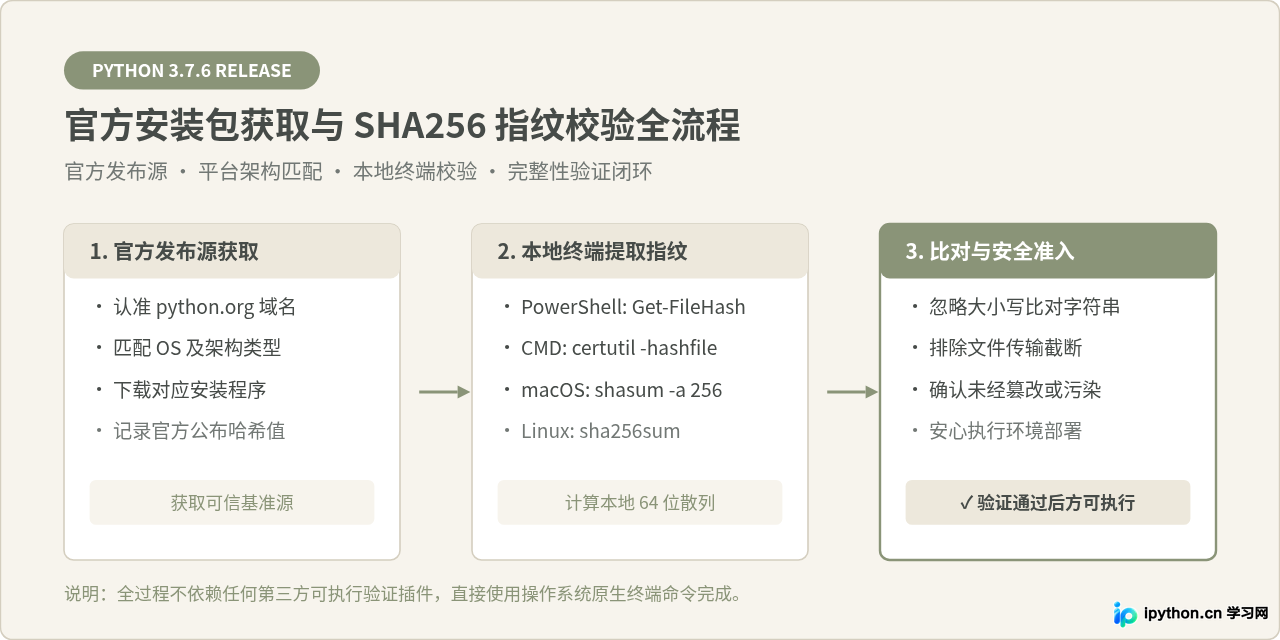
获取官方原版安装程序并在部署前核验文件散列指纹,是确保运行环境纯净、防范网络传输截断和避免非官方分发包夹带风险的关键动作。本文汇集 Python 3.7.6 针对 Windows、macOS 及 Linux 各平台的官方下载直链,并系统介绍如何使用系统自带的终端工具提取本地安装包的 SHA256 散列值,进而与官方发布的基准指纹完成一致性比对。
一、官方发布页面与各平台安装包下载地址
Python 3.7.6 是 Python 3.7 系列中一个经过广泛生产检验的维护版本,发布于 2019 年 12 月 18 日。所有官方二进制安装文件和源码均托管在 Python 软件基金会(PSF)的官方域名 python.org 下。下载历史版本时,必须始终认准官方二级域名 www.python.org,严防仿冒或夹带捆绑软件的第三方下载站点。
Python 3.7.6 的官方版本发布详情页地址为:
https://www.python.org/downloads/release/python-376/
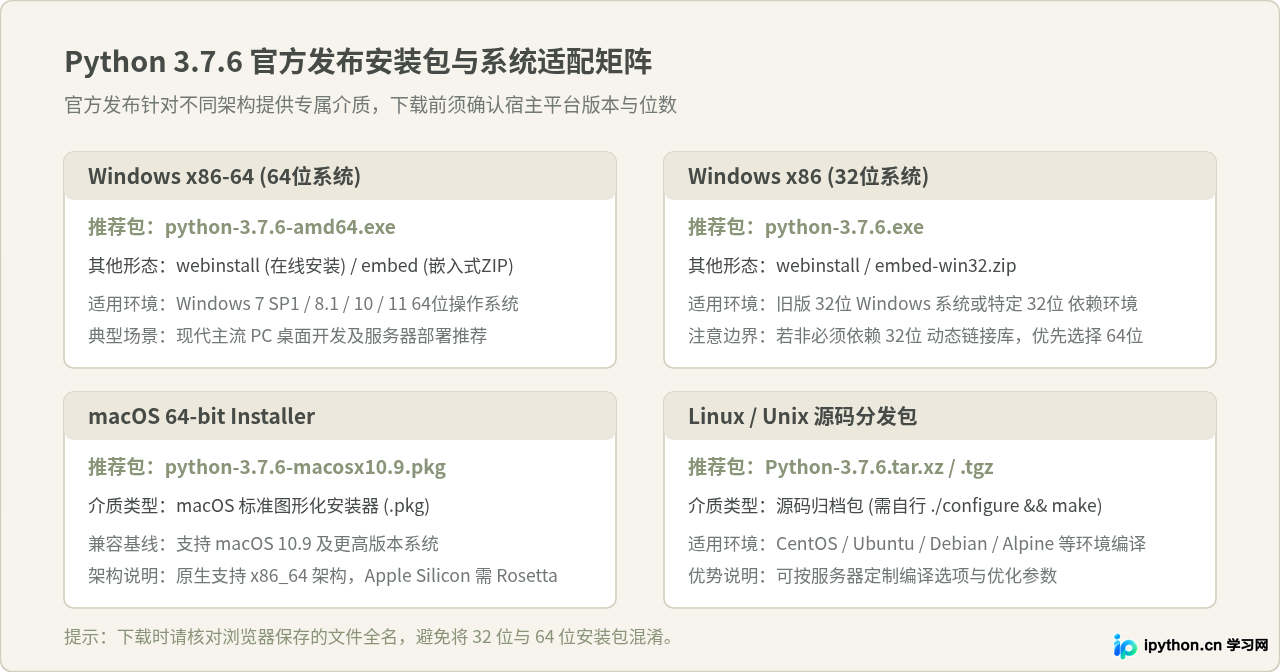
| 平台与架构 | 介质类型与文件名 | 官方直链下载地址 |
|---|---|---|
| Windows 64位 | 可执行安装程序python-3.7.6-amd64.exe |
https://www.python.org/ftp/python/3.7.6/python-3.7.6-amd64.exe |
| Windows 32位 | 可执行安装程序python-3.7.6.exe |
https://www.python.org/ftp/python/3.7.6/python-3.7.6.exe |
| Windows 64位 | 在线安装包python-3.7.6-amd64-webinstall.exe |
https://www.python.org/ftp/python/3.7.6/python-3.7.6-amd64-webinstall.exe |
| Windows 64位 | 嵌入式压缩包python-3.7.6-embed-amd64.zip |
https://www.python.org/ftp/python/3.7.6/python-3.7.6-embed-amd64.zip |
| macOS 64位 | 安装器包 (10.9及更高)python-3.7.6-macosx10.9.pkg |
https://www.python.org/ftp/python/3.7.6/python-3.7.6-macosx10.9.pkg |
| Linux / Unix | Gzip 压缩源码包Python-3.7.6.tgz |
https://www.python.org/ftp/python/3.7.6/Python-3.7.6.tgz |
| Linux / Unix | XZ 压缩源码包Python-3.7.6.tar.xz |
https://www.python.org/ftp/python/3.7.6/Python-3.7.6.tar.xz |
在大多数 64 位 Windows 桌面与服务器环境下,首选下载 python-3.7.6-amd64.exe 离线完整安装包。该包内建所有标准库与基础组件,安装过程不依赖外部网络连接。对于 macOS 用户,直接下载 .pkg 安装包双击即可完成向导配置;而在 Linux 环境中,除操作系统软件源外,通常下载 .tgz 源码包后通过 ./configure && make 进行编译部署。
二、认知辨析:双击能运行为何仍需校验 SHA256?
在实际操作中,部分开发者常常认为“既然下载完成后双击能弹出安装向导,说明安装包肯定没问题”,或者认为“校验 MD5 和校验 SHA256 没有区别”。这些说法在日常简单场景下似乎能应付,但深入到软件工程与系统安全层面,则存在明显的盲区。
看似合理之处:Windows PE 可执行程序(.exe)或 macOS 的 .pkg 安装包通常具备内建的结构元数据。如果网络传输发生毁灭性中断或文件头部损毁,操作系统往往会直接弹窗报错“不是有效的 Win32 应用程序”或阻止启动。在网络稳定的情况下,这种直观感觉大多能成功安装。
需要修正之处:其一,若网络下载在末尾资源段发生截断,部分安装器依然能正常弹出首屏界面,只有在进度条进行到解压具体扩展模块时才会突然报错退出,排查成本更高;其二,也是最核心的安全风险——“能运行”无法验证“真实性”。如果安装包不是从官方源获取,而是来自第三方镜像或网盘,恶意打包者完全可以在嵌入木马后重新封装。被污染的程序同样能流畅启动并显示一模一样的 Python 安装界面。因此,仅凭“能否双击运行”无法排除文件被替换或植入后门的可能。
看似合理之处:如果校验的唯一目的仅仅是检查网络传输中有没有出现偶然的位翻转(比特错位),MD5 和 SHA256 都能灵敏地捕获到散列值的变动,且 MD5 计算速度极快。在纯局域网传输场景下,用 MD5 排查网络丢包确实足够。
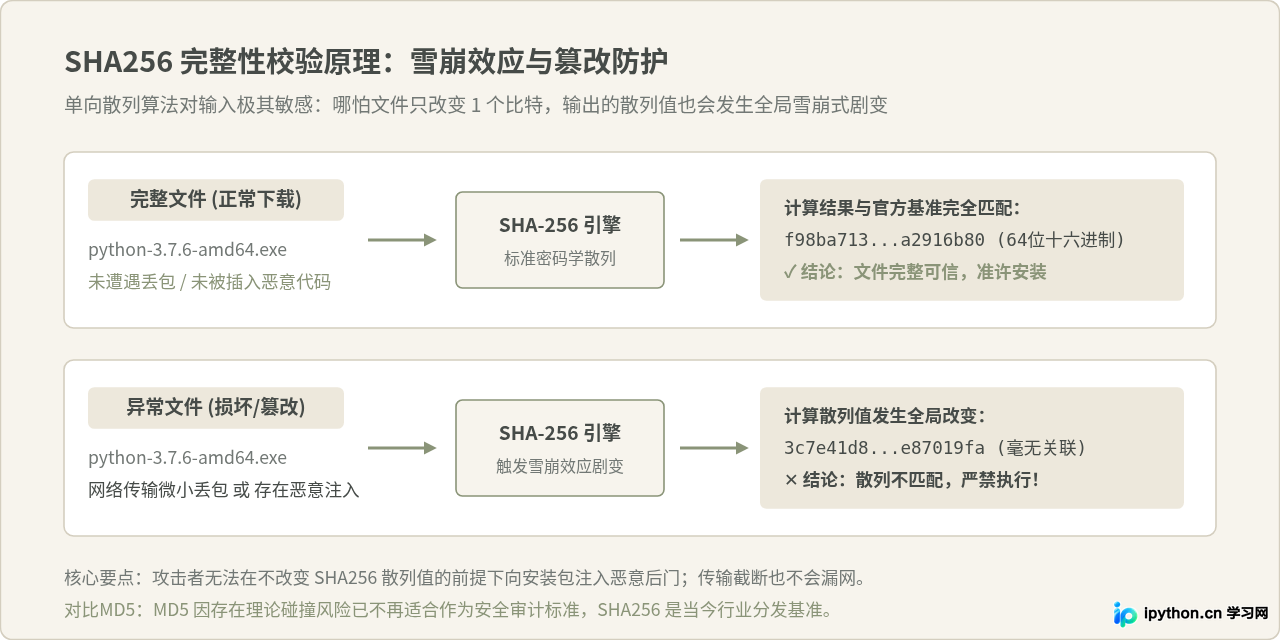
需要修正之处:在现代密码学中,MD5 算法早已被数学证明存在碰撞漏洞(即攻击者可以构造出内容不同、但 MD5 结果完全相同的两个文件)。因此,各大主流开源组织和权威安全机构已全面弃用 MD5 作为安全签发标准。SHA256(安全散列算法第2版,输出256位固定长度)具备极其强大的单向性与抗碰撞能力。使用官方公布的 SHA256 进行比对,才能同时抵御“传输意外丢包”与“人为恶意碰撞替换”。
三、官方发布页面中 SHA256 基准值的查阅方式
在进行本地计算前,首先要从官方页面获得可信的基准指纹。进入 Python 3.7.6 发布详情页(https://www.python.org/downloads/release/python-376/),滑动页面至最底部的 Files 表格。
在 Files 表格中,官方明确列出了每个分发文件的以下关键属性:
- Version Description:目标操作系统与架构说明。
- File Name:具体安装包全名(如
python-3.7.6-amd64.exe)。 - MD5 Sum:该文件的 MD5 摘要(仅供向后兼容参考)。
- File Size:文件字节数大小(用于粗核网络是否截断)。
- GPG:开发者 PGP 签名文件链接。
- SHA256:长为 64 位的十六进制字符串。这就是我们需要对比的基准指纹。
例如,对于核心安装包 python-3.7.6-amd64.exe,在官方发布页中公布的标准 SHA256 值为:
f98ba713ffc38e9dc6514757c3e34b172a3e0f9b6c16196ff3428d09a2916b80请注意:散列值由 64 个十六进制字符(0-9 以及 a-f)组成。在对比过程中,字母的大小写是完全等价的,不区分大小写。
四、各主流操作系统下的 SHA256 校验实操步骤
进行哈希校验完全不需要额外下载或安装任何第三方可执行软件,Windows、macOS 以及主流 Linux 发行版均自带了高效的原生命令行工具。
1. Windows 环境下的校验方法
方法一:使用 PowerShell 的 Get-FileHash cmdlet(推荐)
在下载目录中,按住 Shift 键并右键单击空白处,选择“在此处打开 PowerShell 窗口”,或在开始菜单打开 PowerShell 并切换至安装包目录,执行如下命令:
# 切换至安装包所在文件夹(假设在 Downloads)
cd $HOME\Downloads

# 计算 SHA256 散列值
Get-FileHash -Algorithm SHA256 .\python-3.7.6-amd64.exe
PowerShell 将会输出类似如下的标准结果表格:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          F98BA713FFC38E9DC6514757C3E34B172A3E0F9B6C16196FF3428D09A2916B80  C:\Users\Username\Downloads\python-3.7.6-amd64.exe
方法二:使用 CMD 命令行自带的 certutil 工具
如果在轻量级环境或旧版 Windows 提示符下操作,可使用内置的证书管理命令行工具:
certutil -hashfile python-3.7.6-amd64.exe SHA256示例输出:
SHA256 的 python-3.7.6-amd64.exe 哈希:
f98ba713ffc38e9dc6514757c3e34b172a3e0f9b6c16196ff3428d09a2916b80
CertUtil: -hashfile 命令成功完成。
2. macOS 环境下的校验方法
打开系统自带的“终端”(Terminal),使用 cd 命令进入安装包保存路径后,执行 shasum 命令并指定 -a 256 参数:
cd ~/Downloads
shasum -a 256 python-3.7.6-macosx10.9.pkg
命令执行后将输出该安装包计算出的 64 位 SHA256 散列及对应文件名。
3. Linux 环境下的校验方法
在 Linux 终端中,直接调用核心工具集中的 sha256sum 命令:
cd ~/Downloads
sha256sum Python-3.7.6.tgz
终端将迅速计算并打印当前源码压缩包的标准散列字符串。
五、比对技巧与哈希不匹配常见原因排查
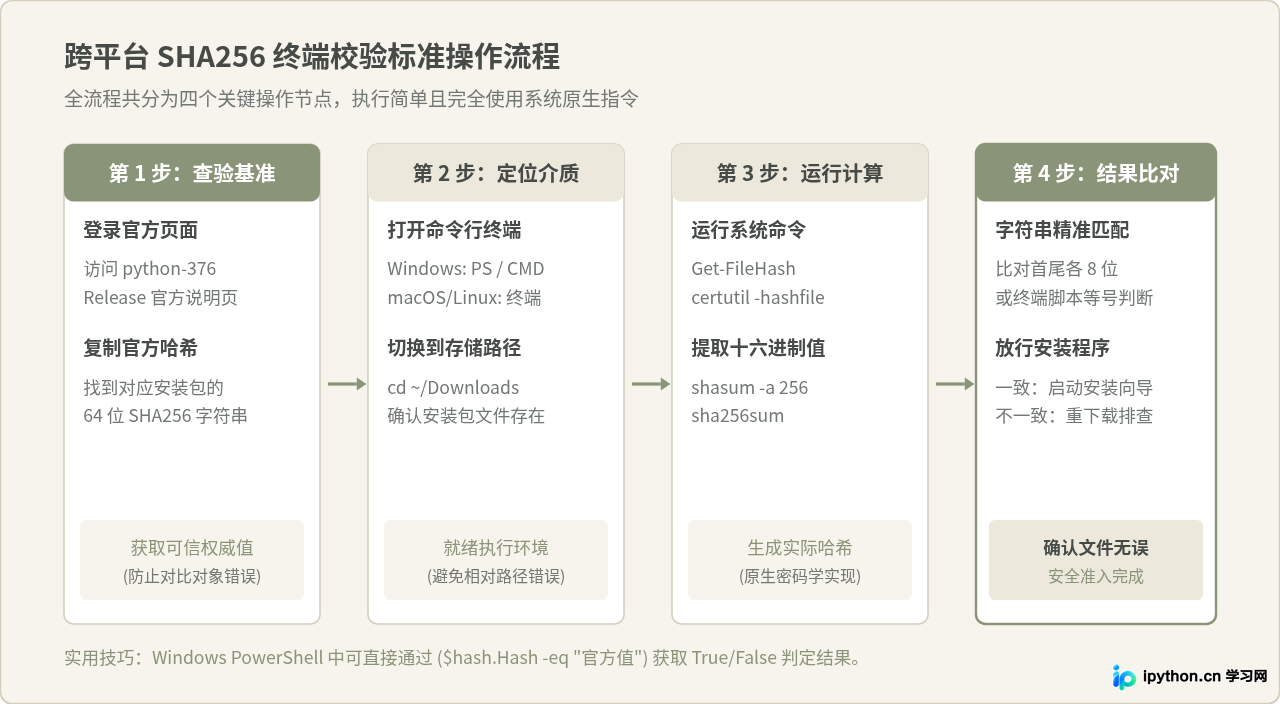
在人工核对长达 64 位的散列字符串时,用肉眼逐字检查容易产生疲劳与误判。推荐采用以下比对技巧:
1. PowerShell 自动化布尔比对:
在 PowerShell 中利用变量属性与 -eq 运算符让系统替你完成比对,命令如下:
# 将本地哈希与官方指纹直接进行等值比较
$expectedHash = "f98ba713ffc38e9dc6514757c3e34b172a3e0f9b6c16196ff3428d09a2916b80"
(Get-FileHash .\python-3.7.6-amd64.exe -Algorithm SHA256).Hash -eq $expectedHash
如果输出结果为 True,说明散列完全一致;若为 False 则代表存在差异。
2. 简易首尾核验法:
如果人工观察,重点核对散列字符串的前 8 位(f98ba713)与末尾 8 位(a2916b80)。由于雪崩效应的存在,只要文件有极其微小的改变,整串散列都会彻底改写,首尾同时碰巧相同的概率在数学上接近于零。
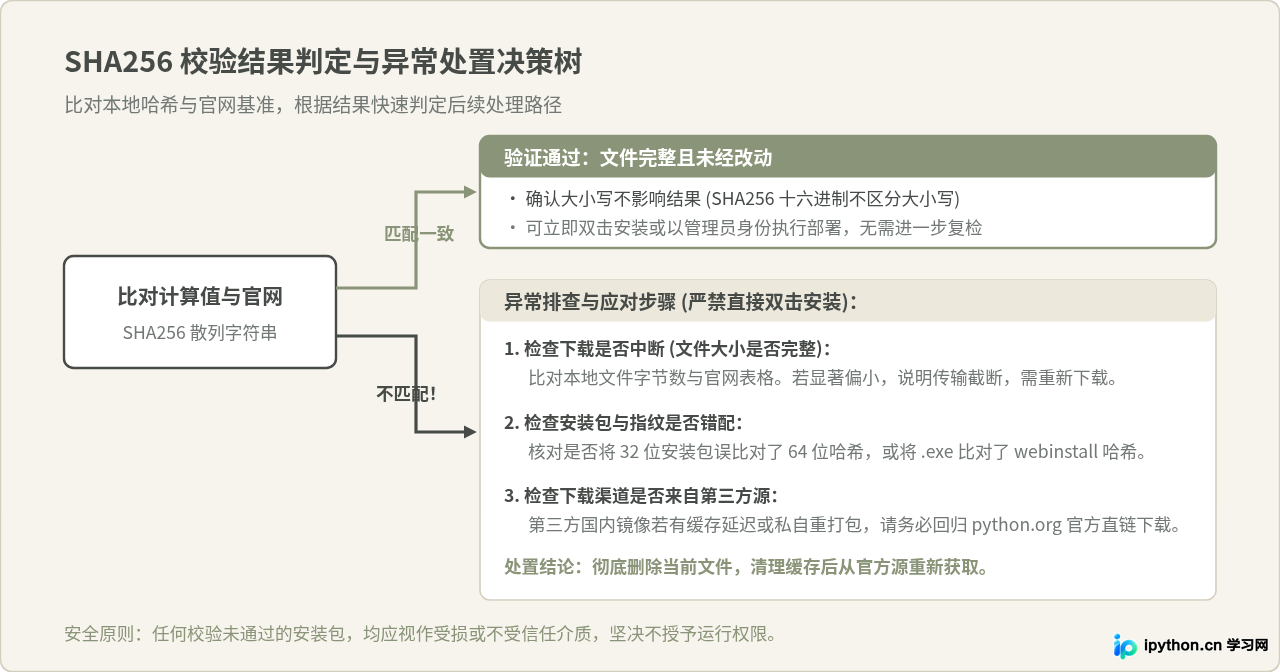
若哈希值不一致,按以下顺序排查:
- 排查版本与架构是否混淆:仔细核实本地下载文件的完整名称。例如,
python-3.7.6-amd64.exe(64位安装包)、python-3.7.6.exe(32位安装包)以及python-3.7.6-amd64-webinstall.exe(在线安装包)是三个完全独立的文件,其对应的官方 SHA256 彼此不同。严防“拿着 64 位的哈希去核对 32 位的文件”。 - 排查网络下载截断:在文件管理器中右键查看属性,检查文件具体字节大小是否与官网标称相符。如果下载过程中网络偶发超时,下载器可能将未完成的文件提前固化,此时必须删除旧文件重新下载。
- 排查非官方镜像源污染:如果下载链接来源于某些国内镜像站点或网盘分享,可能存在版本同步未完成、缓存异常甚至被二次封装的情况。遇到哈希不一致时,坚决不要强行运行,请立即清理浏览器缓存并切换至
https://www.python.org/ftp/python/3.7.6/官方直链重新拉取。
通过遵循“官方源下载、本地原生终端取值、严格散列比对”的标准流程,能够从源头确保 Python 3.7.6 安装环境的干净与可靠,为后续开发、依赖库构建及项目稳定运行奠定坚实的安全底座。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









