

Python配置文件中敏感信息的安全处理最佳实践

在Python工程开发与部署中,妥善处理数据库密码、API令牌、加解密私钥等敏感信息,是保障系统安全的基础。最关键的原则是将敏感凭据从代码仓库中彻底抽离,通过环境隔离、运行时动态注入与强类型校验模型,实现敏感配置的安全分层与闭环管理。
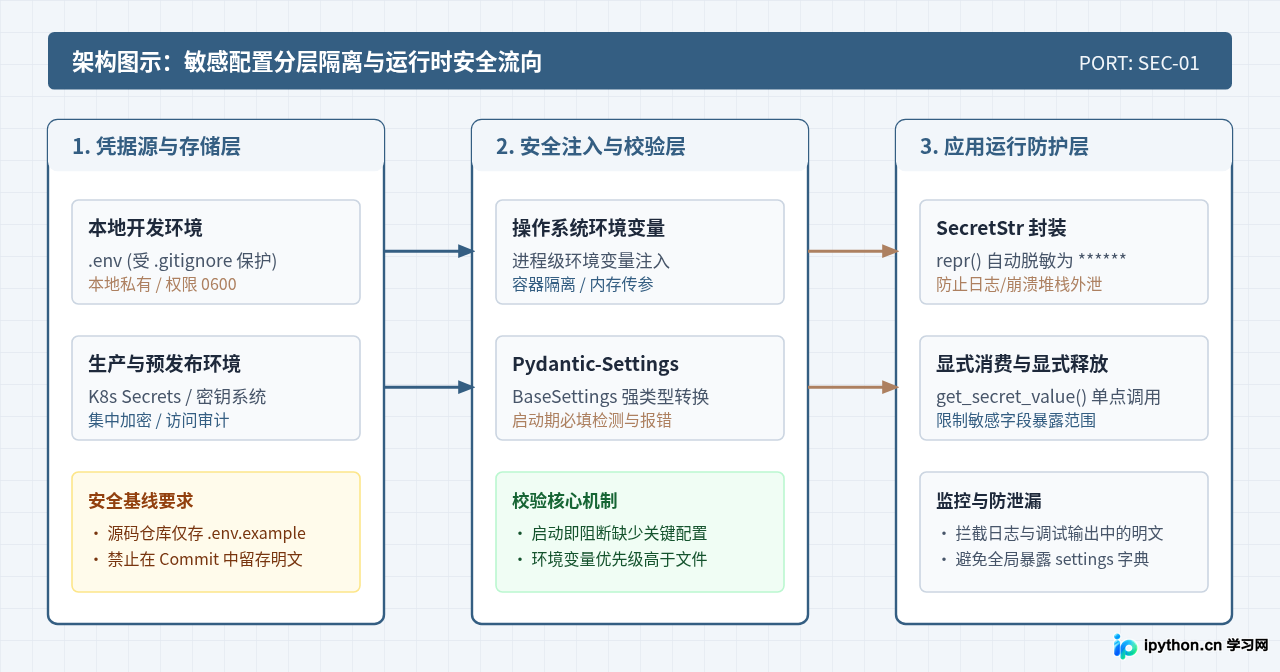
一、敏感配置分层隔离架构与安全流向
传统的将账号密码直接写入 settings.py、config.ini 或 config.yaml 的做法,极易导致凭据随源码推送到版本库中。合理的处理模型应按生命周期划分:底层是基础设施与加密凭据存储,中层是运行时安全注入通道,上层是受保护的应用运行内存。
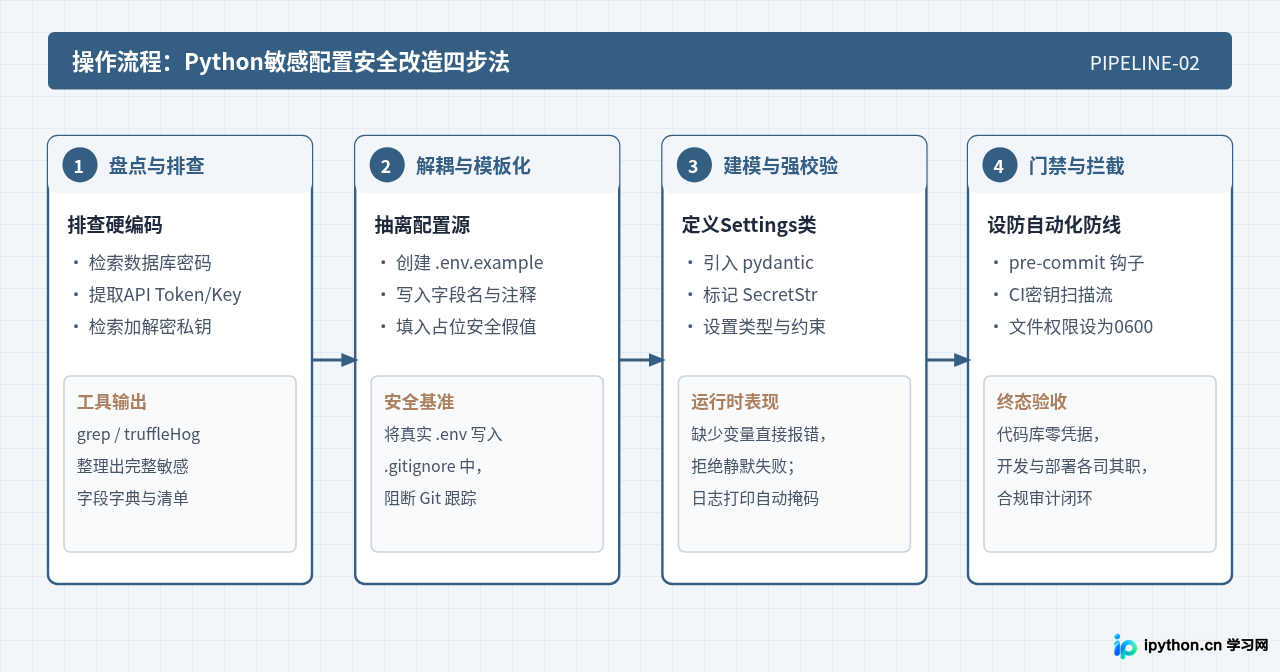
二、配置解耦与安全改造操作步骤
将一个已有的Python项目从硬编码模式改造为安全合规配置,需要遵循标准化的操作路径。盲目修改容易导致运行期缺失参数或上线中断,建议按照如下四个关键阶段推进。
1. 本地环境隔离与模板化规范
在项目根目录维护一个公开提交的 .env.example,作为配置字典协议,但绝对不含任何真实密码:
# .env.example - 仅用于说明所需变量与格式模板
APP_ENV=development
APP_DEBUG=true

# 数据库配置(占位符)
DB_HOST=127.0.0.1
DB_PORT=5432
DB_USER=app_user
DB_PASSWORD=your_database_password_here

# 外部接口令牌
PAYMENT_API_KEY=your_api_key_here
JWT_SECRET_KEY=generate_a_random_32_bytes_string_here
开发者在本地搭建环境时,通过拷贝该文件生成本地实际运行使用的 .env:
cp .env.example .env
chmod 600 .env在 Linux / macOS 本地环境或私有容器宿主机中,将包含敏感内容的配置文件权限收紧为仅当前用户可读写(chmod 600 .env),防止同宿主机下的其他非特权账号读取文件内容。
三、基于 Pydantic-Settings 的强类型与密文防护
传统的 os.environ.get("DB_PASSWORD") 存在明显短板:无法在应用启动阶段进行必填校验、容易因为笔误返回 None 而在运行时深层崩溃,并且在打印配置对象或记录日志时容易将凭据输出到控制台。推荐使用 pydantic-settings 配合 SecretStr 实现标准化封装。
# config.py - 安全配置加载模块示例
from pydantic import Field, SecretStr
from pydantic_settings import BaseSettings, SettingsConfigDict


class AppSettings(BaseSettings):
    # 非敏感基础信息
    app_env: str = Field(default="development", description="当前运行环境")
    app_debug: bool = Field(default=False, description="调试开关")

    # 敏感信息字段:声明为 SecretStr
    db_host: str = Field(default="127.0.0.1", description="数据库地址")
    db_port: int = Field(default=5432, description="数据库端口")
    db_user: str = Field(..., description="数据库用户名,必填")
    db_password: SecretStr = Field(..., description="数据库密码,必填且敏感")
    jwt_secret_key: SecretStr = Field(..., description="JWT签名私钥,必填且敏感")

    # 配置源优先级定义
    model_config = SettingsConfigDict(
        env_file=".env",
        env_file_encoding="utf-8",
        case_sensitive=False,
        extra="ignore"
    )


# 实例化配置单例
settings = AppSettings()

# 示例验证说明:
# 1. 直接打印配置对象时,敏感字段自动掩码:
# print(settings.db_password) -> 输出: '**********'
#
# 2. 只有在建立底层连接时,才显式提取明文:
# actual_pwd = settings.db_password.get_secret_value()
四、方案对比与安全边界矩阵
不同规模的项目和运行场景,在配置安全性与开发维护成本之间需要做出合理权衡。下表与图示展示了常见处理方案的安全边界与适用范围。
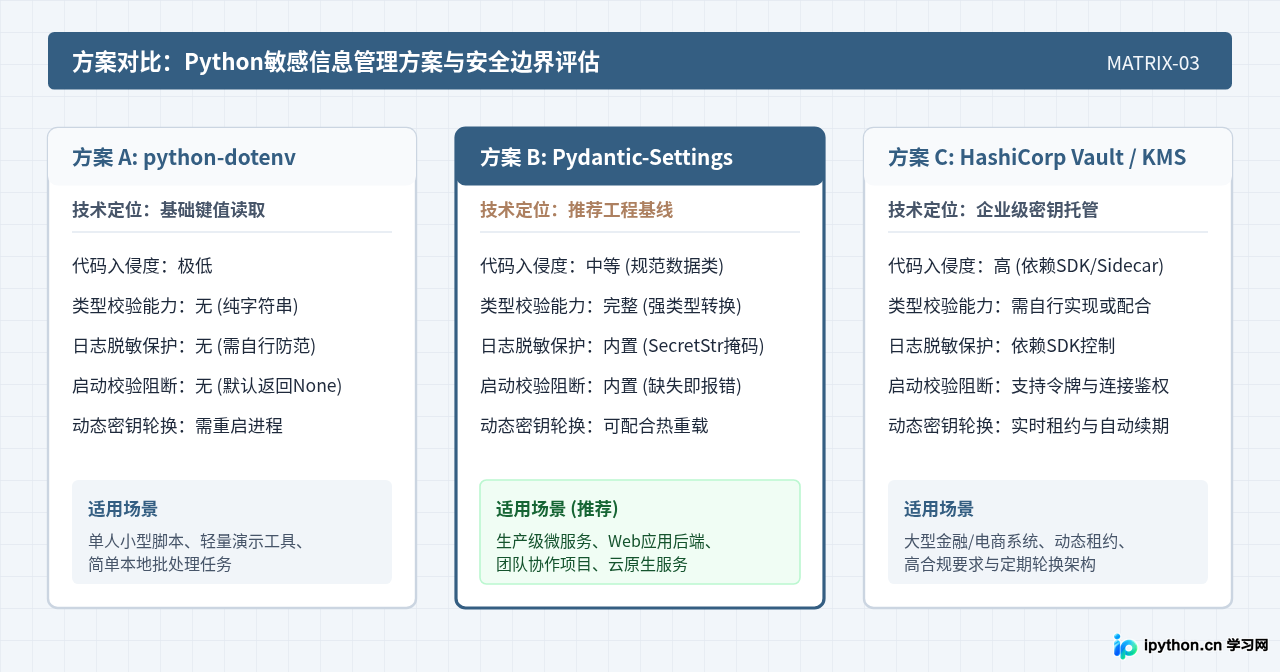
| 选型维度 | python-dotenv (纯.env) | Pydantic-Settings (推荐) | 外部密钥中心 (Vault / KMS) |
|---|---|---|---|
| 数据类型 | 全部解析为原生 str | 自动转换为强类型 (int, bool, DSN) | JSON/动态结构体 |
| 敏感掩码 | 无,容易被误打印至日志 | 提供 SecretStr 自动隐藏明文 | 依赖调用方防护 |
| 缺失排查 | 静默返回 None,难定位 | 实例化直接抛出 ValidationError | 请求 API 失败并抛出异常 |
| 部署复杂度 | 零外部依赖,极易上手 | 仅依赖 pydantic,轻量可靠 | 需维护独立服务集群或云资源 |
五、CI/CD 拦截与自动化防线建设
仅依赖开发者自觉不提交密码并不保险。团队必须建立“本地提交拦截”与“CI流水线扫描”两道自动化防线:
1. 本地 Pre-commit 钩子拦截
通过配置 .pre-commit-config.yaml,在 git commit 执行阶段自动扫描暂存区,阻止带有敏感信息的修改提交:
# .pre-commit-config.yaml
repos:
  - repo: https://github.com/pre-commit/pre-commit-hooks
    rev: v4.6.0
    hooks:
      - id: check-added-large-files
      - id: detect-private-key
      - id: check-merge-conflict

  - repo: https://github.com/Yelp/detect-secrets
    rev: v1.5.0
    hooks:
      - id: detect-secrets
        args: ['--baseline', '.secrets.baseline']
        exclude_files: 'tests/.*'
2. CI流水线阻断
在 GitHub Actions 或 GitLab CI 流程中,运行针对代码库增量的扫描任务。一旦检测到疑似高熵字符串(如私钥、带有密码模式的赋值语句),流水线自动报错退出,拒绝代码合并。
六、全流程落地核查与防护总结
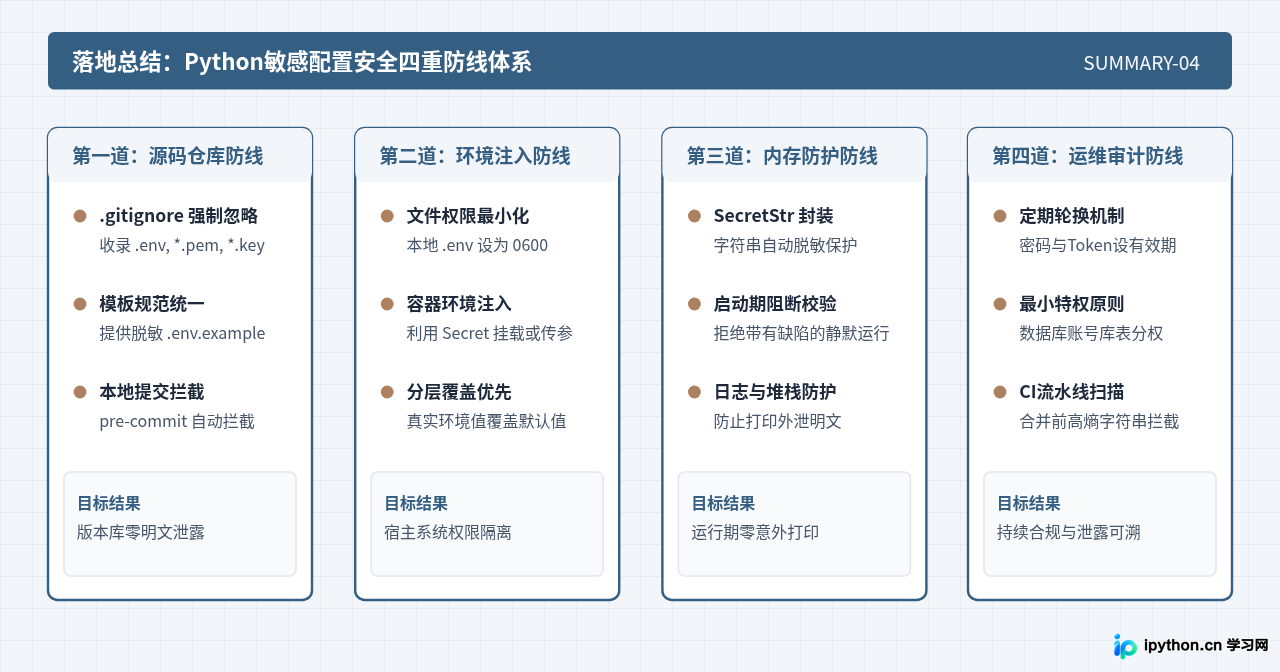
处理配置文件中的敏感信息不是一次性操作,而是贯穿设计、编码、测试与上线的全流程安全习惯。以下总结图梳理了核心落地防线与技术核对清单。
- 仓库状态:执行
git status与全局检索,确保没有任何包含实际密码的.env文件被暂存或提交。 - 代码规范:全面消除直接引用
os.environ["SECRET"]的无校验代码,统一收口至pydantic-settings单例。 - 日志审查:检查日志处理器与异常捕获逻辑,严禁在
logger.info()或logger.error()中序列化未脱敏的配置字典。 - 生产部署:生产容器统一使用只读只注入环境变量方式供给凭据,不在镜像文件系统中烘焙任何私钥或密码。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









