

Django模板中关闭HTML转义的方法与注意事项

发布时间:2026-10-11| 2人浏览过
Django默认会对模板变量进行HTML转义,例如单引号会显示为'。若需渲染HTML字符串,可通过模板过滤器、标签或视图函数关闭转义,但需注意安全风险。
Django默认转义机制
Django出于安全考虑,默认会对视图传递给模板的字符串进行HTML转义。这意味着如果直接传递包含HTML标签的字符串,浏览器会将其作为纯文本显示,而非渲染为HTML元素。例如,单引号会被转义为'。
模板中关闭转义的方法
在模板层面,有两种主要方式可以关闭转义:
- 使用|safe过滤器:这是最常用且推荐的方式,用于关闭单个模板变量的转义。语法为{{ data|safe }},它告诉Django该变量是安全的,无需转义。
- 使用{% autoescape off %}标签:此标签用于关闭整个代码块的转义。适用于需要批量处理多个变量的场景,但需谨慎使用,以免引入XSS风险。
视图中处理HTML字符串
在视图(View)层面,可以通过Python函数明确标记HTML字符串为安全。Django提供了两个主要函数:
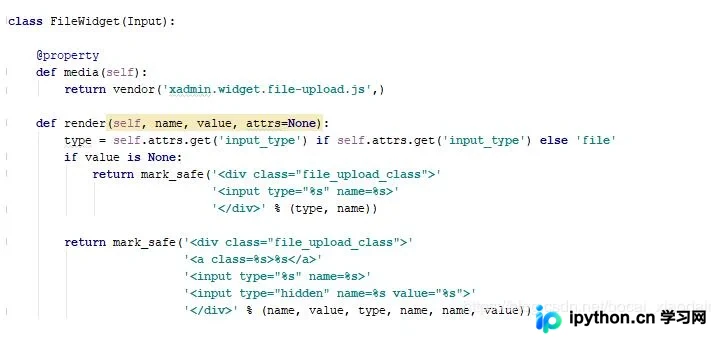
- mark_safe():直接接收完整的HTML字符串,并将其标记为安全。适用于简单的HTML片段。
- format_html():本质上也调用mark_safe(),但推荐使用{}占位符传参。这种方式更安全,因为它能自动处理参数中的特殊字符,避免拼接错误。
以下是一个使用mark_safe()的视图示例:
from django.utils.safestring import mark_safe

def view(request):
    # 其他逻辑...
    pageHtml = mark_safe("<a href='#'>首页</a>")
    ret = {
        "equit_cate_list": list,
        "count": count,
        "ecform": ecform,
        "page": page,
        "pageHtml": pageHtml
    }
    return render(request, "list_equip_category.html", ret)
安全注意事项
关闭转义会引入跨站脚本(XSS)风险。因此,仅在确认HTML内容来源可信时使用上述方法。对于用户输入的内容,务必进行严格的过滤和验证。优先使用format_html()而非直接拼接字符串,以减少安全风险。
以上就是Django模板关闭转义的详细内容,更多关于Django模板安全与HTML渲染的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









