

Python中argon2与bcrypt密码加密算法怎么选
在Python中开发用户系统时,该选择argon2还是bcrypt进行密码存储?本文从安全机制、内存硬度、密码截断限制、Python实现范式与参数调优多维度详细对比,提供明确的选择指南与平滑升级方案。
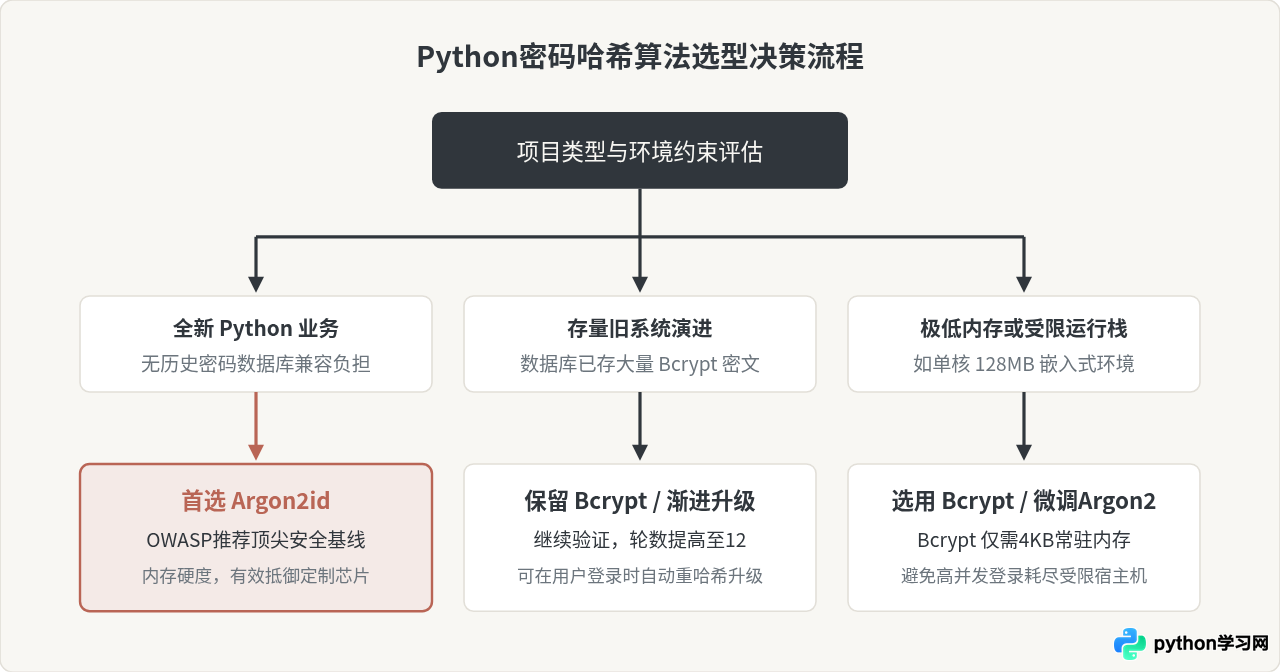
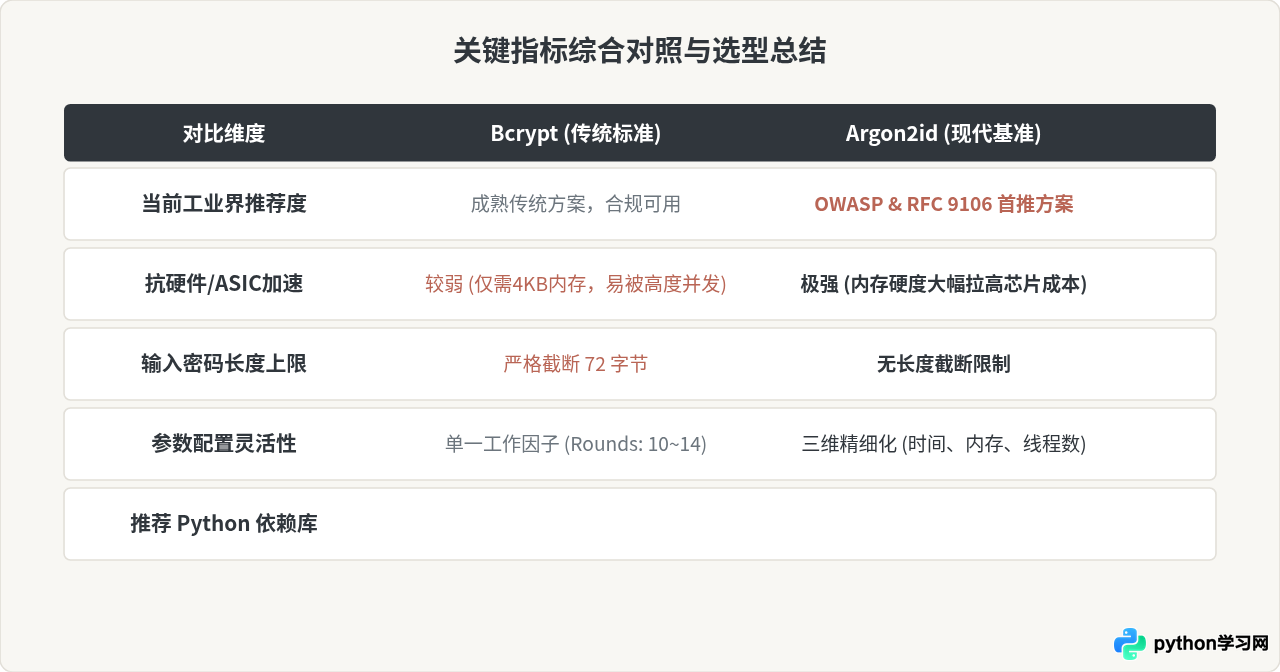
在设计 Python Web 服务的用户安全体系时,选用正确的密码单向哈希算法至关重要。核心结论非常明确:如果是全新搭建的 Python 项目,优先且建议唯一选择 Argon2id(通过 argon2-cffi 库实现);如果是维护已有历史数据、或需要与多语言旧系统平平稳稳协同的项目,继续使用 Bcrypt(通过 bcrypt 库实现)依然稳妥合规。两者都是专为凭证存储设计的慢速单向散列算法,但底层对抗现代专用破解芯片的设计思想存在代际差异。
为什么会有代际差异:核心机制与防御本质
传统的加密散列算法(如 SHA-256、MD5)专为快速完整性校验设计,计算速度极快。若将其直接用于密码保存,攻击者利用现代 GPU 或定制 ASIC 芯片每秒可计算数十亿次,彩虹表和字典暴力枚举几乎瞬间就能破译弱口令。因此,密码保护算法必须具备人为提高计算代价的特征。
1. Bcrypt:计算密集型(CPU-bound)与72字节上限
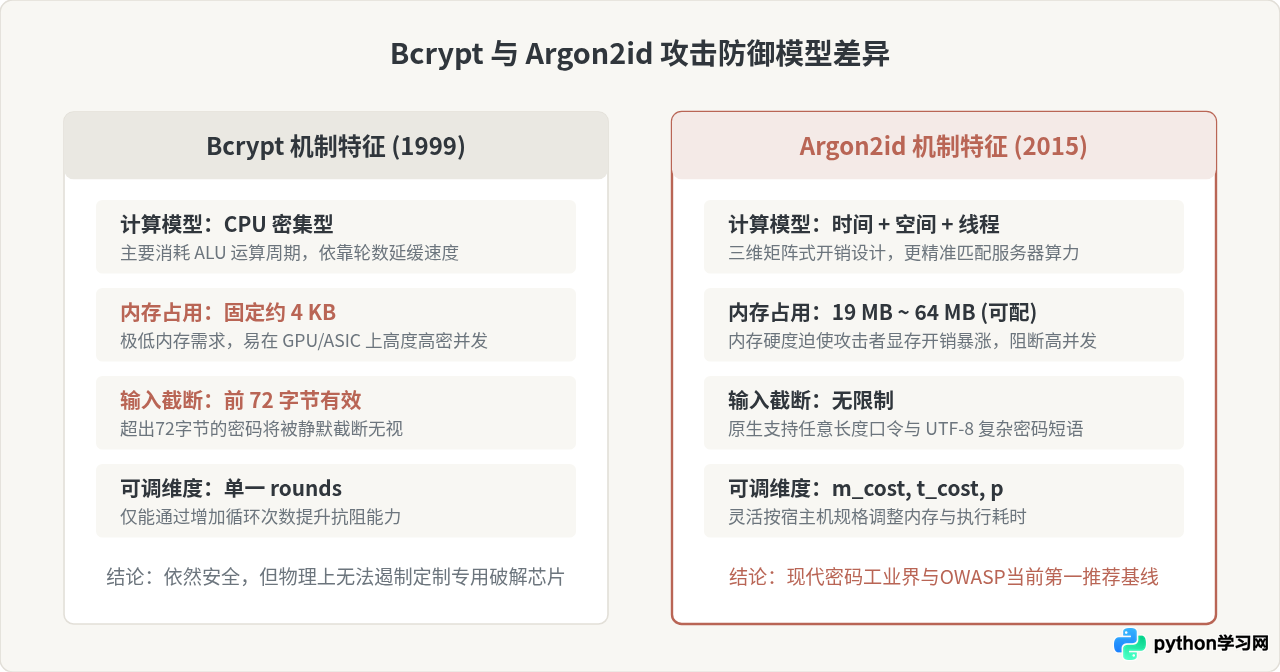
Bcrypt 诞生于 1999 年,基于 Niels Provos 和 David Mazières 设计的 Eksblowfish 密码算法。其核心手段是通过指数级的“工作因子(work factor / rounds)”强制增加计算循环次数。
然而,Bcrypt 有两个在现代硬件环境下较为突出的局限:
- 内存占用极低(仅约 4KB):Bcrypt 设计于内存稀缺的上世纪末,其运行状态仅需 4KB 左右的内存空间(恰好塞进 L1 缓存)。在过去这是优点,但在今天,这成了防御 ASIC/GPU 硬件攻击的短板。攻击者可以在同一块硅芯片上集成数万个独立的计算核,并行为数十万个密码计算哈希,而无需担心内存带宽或存储墙瓶颈。
- 72 字节输入长度截断:由于 Blowfish 算法的状态结构限制,Bcrypt 只处理输入明文的前 72 个字节。第 73 个字节及以后的字符会被完全静默忽略。如果系统允许用户设置长口令、密码短语(passphrase),或密码包含大量占用多字节的 UTF-8 符号,极易产生碰撞绕过的安全隐患。
2. Argon2id:内存硬度(Memory-hard)与多维调节
Argon2 是 2015 年密码哈希竞赛(Password Hashing Competition, PHC)的冠军方案,并在 2021 年正式成为 RFC 9106 标准。Argon2id 是其推荐使用的混合变体,专门兼顾抵御侧信道攻击与抵御硬件并行爆破。
Argon2id 的核心突破在于内存硬度(Memory-hardness):它不仅消耗 CPU 时间,更强制分配一段连续内存(如默认 64MB 或 19MB)并在其中进行密集的随机内存读写。在显卡或 ASIC 芯片上,晶圆面积与片上高速显存极其昂贵。一旦每个密码爆破单元都被迫分配几十兆内存,攻击者就无法在芯片内廉价堆叠计算核心,硬件破解成本呈指数级攀升。
Python 落地代码范式与执行流程
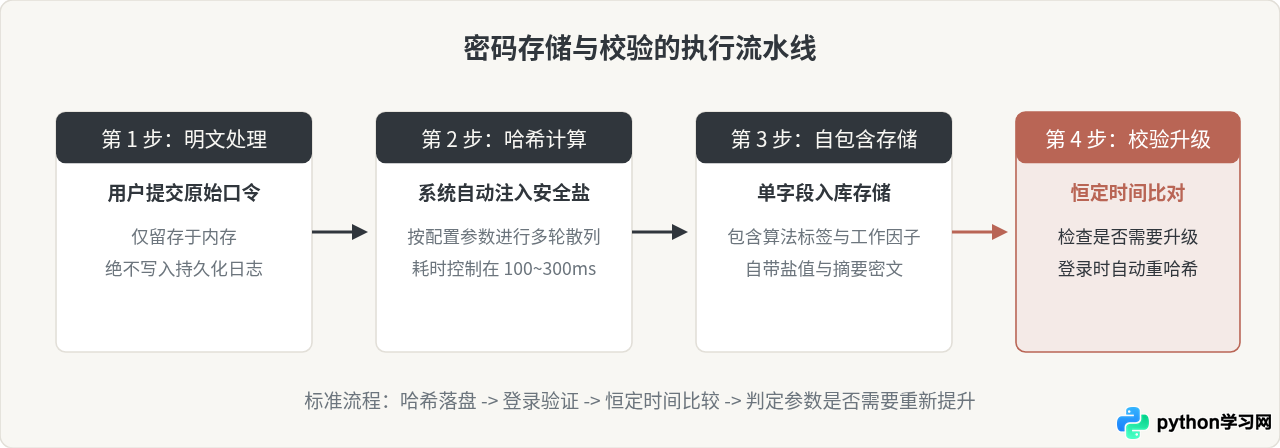
在 Python 中,两者都不需要开发者手动生成并拼接随机 Salt。哈希函数会安全调用操作系统的加密随机源,生成独一无二的随机盐值,并将使用的参数、版本、盐值与哈希摘要统一格式化编码为单一自包含字符串。
1. Argon2id 的 Python 实践(推荐方案)
在 Python 中使用 Argon2 推荐安装官方认证的 argon2-cffi 库:
pip install argon2-cffi示例代码涵盖哈希生成、校验及自动识别参数是否落后的完整逻辑:
from argon2 import PasswordHasher
from argon2.exceptions import VerifyMismatchError, VerificationError

# 初始化哈希器(采用生产推荐参数)
# time_cost: 迭代次数;memory_cost: 内存占用 (单位 KiB,65536 即 64MB);parallelism: 并行线程数
hasher = PasswordHasher(
    time_cost=3,
    memory_cost=65536,
    parallelism=4
)

raw_password = "user_secure_passphrase_2026"

# 1. 生成哈希(自动加盐)
hashed_str = hasher.hash(raw_password)
print("生成的密文字符串示例:")
print(hashed_str)
# 格式形如: $argon2id$v=19$m=65536,t=3,p=4$c29tZXNhbHQ...$hashvalue...

# 2. 校验密码
try:
    # 验证成功返回 True,错误抛出 VerifyMismatchError
    hasher.verify(hashed_str, raw_password)
    print("密码验证通过!")

    # 3. 检查哈希是否落后于当前安全策略配置
    # 如果日后调高了 memory_cost,该函数返回 True,可在用户登录成功后静默重新哈希入库
    if hasher.check_needs_rehash(hashed_str):
        new_hash = hasher.hash(raw_password)
        # 更新数据库中的字段: update_user_hash(new_hash)
        print("密码哈希已静默无感升级至最新安全基线")
except VerifyMismatchError:
    print("密码错误")
except VerificationError:
    print("哈希格式损坏或校验异常")
2. Bcrypt 的 Python 实践(传统/兼容方案)
在 Python 中处理 Bcrypt 需要使用 bcrypt 库:
pip install bcrypt示例代码展示 Bcrypt 的标准用法及防范截断的注意事项:
import bcrypt

raw_password = "user_secure_passphrase_2026"
password_bytes = raw_password.encode("utf-8")

# 1. 生成哈希
# rounds 参数即工作因子,推荐设置为 12(计算耗时通常在 200~300ms)
salt = bcrypt.gensalt(rounds=12)
hashed_bytes = bcrypt.hashpw(password_bytes, salt)
stored_hash_str = hashed_bytes.decode("utf-8")
print("Bcrypt 密文示例:", stored_hash_str)
# 格式形如: $2b$12$e8x...

# 2. 验证密码(恒定时间比较,防止时序攻击)
input_password = "user_secure_passphrase_2026"
if bcrypt.checkpw(input_password.encode("utf-8"), stored_hash_str.encode("utf-8")):
    print("Bcrypt 验证通过")
else:
print("密码错误")部分团队为了规避 Bcrypt 的 72 字节截断问题,会在输入 Bcrypt 之前先对明文做一次 SHA-256 预哈希(将其压缩成固定的 32 字节摘要)。请注意:如果采用此方案,必须在架构设计初期统一规范;如果中途改变,已有用户的原始哈希将无法通过校验。相比之下,Argon2id 原生支持任意长度密码,完全没有这类历史包袱。
参数调优与服务器资源评估
密码哈希算法的本质是“防御者与攻击者的算力博弈”。理想的目标是:合法用户登录时,服务器单次耗时约 100ms ~ 300ms。这个延迟对正常人类用户完全无感,但会直接将攻击者每秒能尝试的猜解频次从数亿次压缩至个位数。
- Argon2id 推荐参数:
- 标准生产环境(RFC 9106 建议):
memory_cost=65536(64 MB),time_cost=3,parallelism=4。 - 资源紧凑型云容器(如 512MB~1GB 内存实例):可下调为
memory_cost=19456(19 MB),time_cost=2,parallelism=1。
- 标准生产环境(RFC 9106 建议):
- Bcrypt 推荐参数:
- 当前推荐
rounds=12。不要使用低于 10 的轮数(在现代服务器上低于 10 耗时在 20ms 以内,抗破解强度严重不足)。
- 当前推荐
存量系统如何平滑迁移
如果现有业务已存储了数万甚至数百万个 Bcrypt 密文,绝对不需要一次性重置用户密码,也不必强求全库离线转换(因为单向哈希无法反向解密出明文)。标准做法是采用“登录时延迟升级策略”:
- 用户发起登录,后端根据哈希前缀识别密文格式(如以
$2b$开头为 Bcrypt,以$argon2id$开头为 Argon2id)。 - 如果是 Bcrypt,先使用
bcrypt.checkpw()进行常规比对。 - 若密码比对成功,此时系统正持有用户刚提交的内存明文,立即调用
argon2.PasswordHasher().hash()计算全新的 Argon2id 哈希值。 - 将新哈希值直接覆盖写回数据库对应记录。
随着日常业务活跃运行,活跃用户的凭证会在数周内平滑、无感地全部升级至现代高防御标准的 Argon2id,无需产生任何维护停机或用户打扰。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









