

为什么pipx能避免全局包互相冲突?
深入解析pipx如何通过独立的虚拟环境隔离与PATH符号链接机制,彻底消除Python全局CLI工具之间的依赖冲突,并提供完整的安装使用与维护指南。
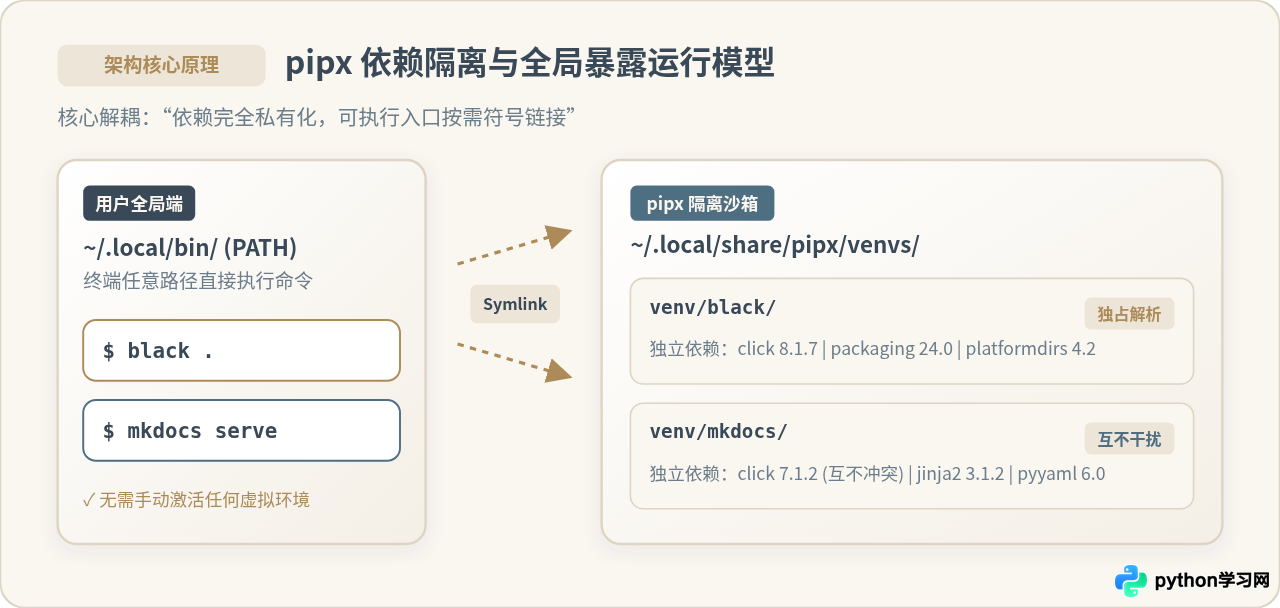
核心结论:pipx 能够彻底避免全局包互相冲突,是因为它打破了传统“所有包共用一个全局 site-packages”的存储假设。每当通过 pipx 安装一个命令行应用时,它都会在底层自动创建并维护一个完全独立的虚拟环境(Virtual Environment);与此同时,它仅将该应用对外提供的可执行入口(CLI Scripts)符号链接(Symlink)到全局 PATH 目录下。这种“依赖完全私有化、入口按需全局化”的解耦架构,既保留了在终端随时随地敲命令的便捷体验,又切断了工具之间互相覆写共享依赖的物理通道。
一、全局安装的困局:为什么“pip install”会导致依赖地狱?
在 Python 的标准包管理机制中,如果在未激活任何虚拟环境的前提下直接执行 pip install 或 pip install --user,pip 会将软件包及其所有依赖项统一解压并放置在同一个公共目录(例如全局或用户的 site-packages)中。
对于只包含纯业务代码的单一项目而言,所有包都在同一个虚拟环境中协同工作;但对于开发者日常使用的一系列独立命令行工具(CLI Applications)来说,这种集中式存放带来了致命的结构性冲突:
- 共享依赖的版本互斥:假设你全局安装了代码格式化工具 A(例如某个旧版本的代码分析器),它严格依赖
click==7.1.2;稍后你又全局安装了静态站点生成工具 B,它要求click>=8.1.0。当执行第二个工具的安装命令时,pip 会为了满足工具 B 的版本要求,直接卸载旧版的 Click 并安装新版。此时,虽然工具 B 能够正常工作,但工具 A 下一次在终端启动时,就会由于缺少旧版特有的 API 签名而抛出ImportError或AttributeError,导致工具 A 毫无征兆地崩溃。 - 系统级环境污染与崩溃扩散:在许多 Linux 发行版(如 Ubuntu、Debian、Fedora)和 macOS 系统中,操作系统自身的许多运维脚本、图形组件也是基于 Python 编写的。如果在全局执行 pip 安装,不仅多个第三方工具会互相踩踏,甚至可能破坏操作系统自带的 Python 工具链。
- PEP 668 保护屏障的必然引入:正因为全局 pip 覆写的隐患极大,现代 Python 官方在 3.11 及后续版本中落地了 PEP 668 规范。在现代发行版上执行全局 pip 时,系统会直接抛出
externally-managed-environment错误,主动拦截用户的直接全局写入。这从机制层面上宣告了传统全局包安装方式的退场。
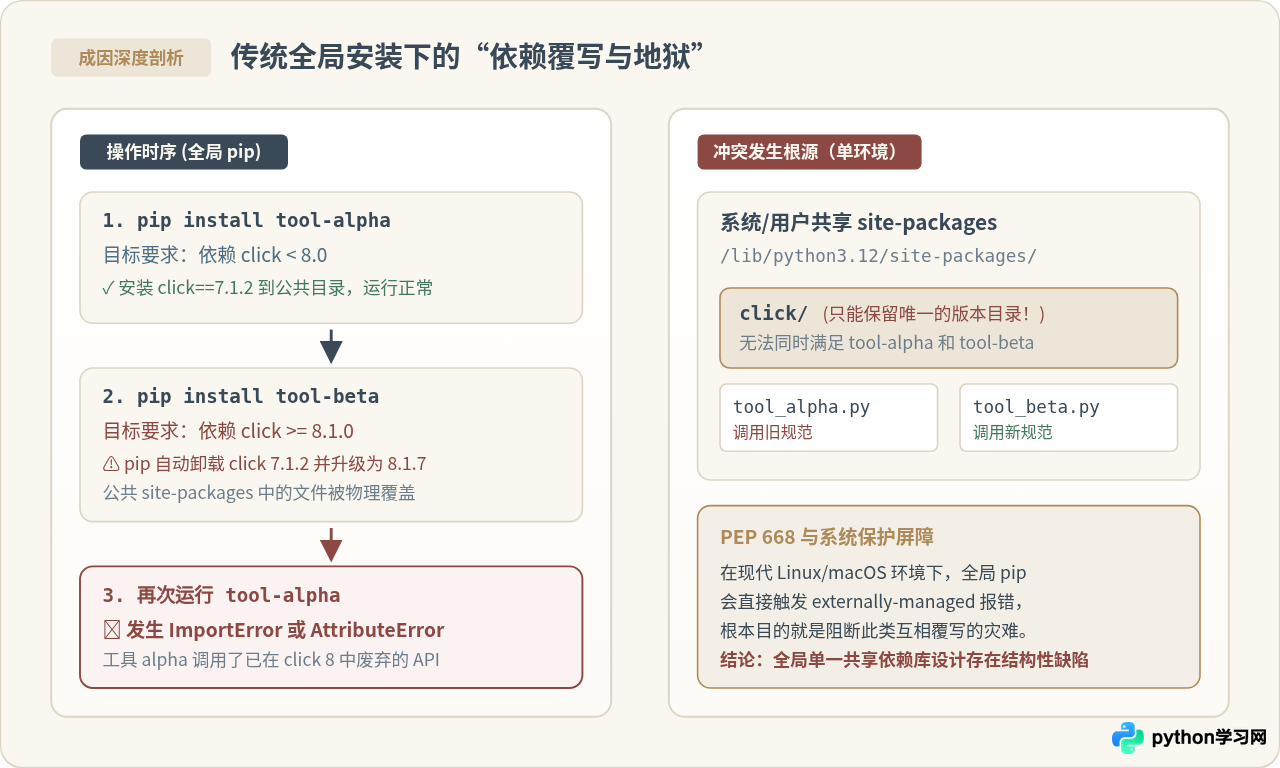
site-packages,后装工具的依赖升级将导致先装工具运行时断裂。二、pipx 的解耦原理:虚拟环境隔离与符号链接分发
为了解决上述问题,开发者过去通常不得不手动为每个工具创建虚拟环境:python -m venv ~/.venvs/black,激活该环境后安装 Black,退出环境,再手动给 ~/.venvs/black/bin/black 创建软链接到全局可执行路径中。这种流程安全但极其繁琐且难于维护。
pipx 的本质,就是将这一套繁琐的安全隔离流程完全自动化、工程化。在内部,pipx 实现了两层核心抽象:
1. 底层存储的物理隔离(Isolate)
每当你执行 pipx install <package> 时,pipx 会在用户主目录下(默认位于 ~/.local/share/pipx/venvs/<package>/)创建一个专属于该包的独立虚拟环境。这个环境内部拥有一套完整的独立目录结构:独立的 Python 解释器链接、独立的 pip 实例,以及专属于该工具的 site-packages。
这意味着:工具 A 使用的 click 7.1.2 存放在 ~/.local/share/pipx/venvs/tool-a/lib/python3.12/site-packages/,而工具 B 使用的 click 8.1.7 存放在 ~/.local/share/pipx/venvs/tool-b/lib/python3.12/site-packages/。两个工具的依赖文件在磁盘上属于完全不同的物理路径,彼此之间根本感知不到对方的存在,彻底消除了相互覆写的可能。
2. 顶层入口的轻量桥接(Expose via Symlink)
如果仅仅是创建隔离虚拟环境,每次使用工具前都需要手动激活环境,体验就会极其割裂。pipx 的关键突破在于:它会深度解析目标软件包所声明的 [project.scripts] 或 console_scripts 入口点。
在确认该包导出的命令行指令后,pipx 会自动在公共的二进制路径(通常是 ~/.local/bin/,Windows 下为 %USERPROFILE%\AppData\Local\Programs\Python\PythonXX\Scripts 或 pipx 专属的 bin 目录)创建轻量级符号链接(Symlink)(在 Windows 上则生成轻量级执行封装 Shim)。
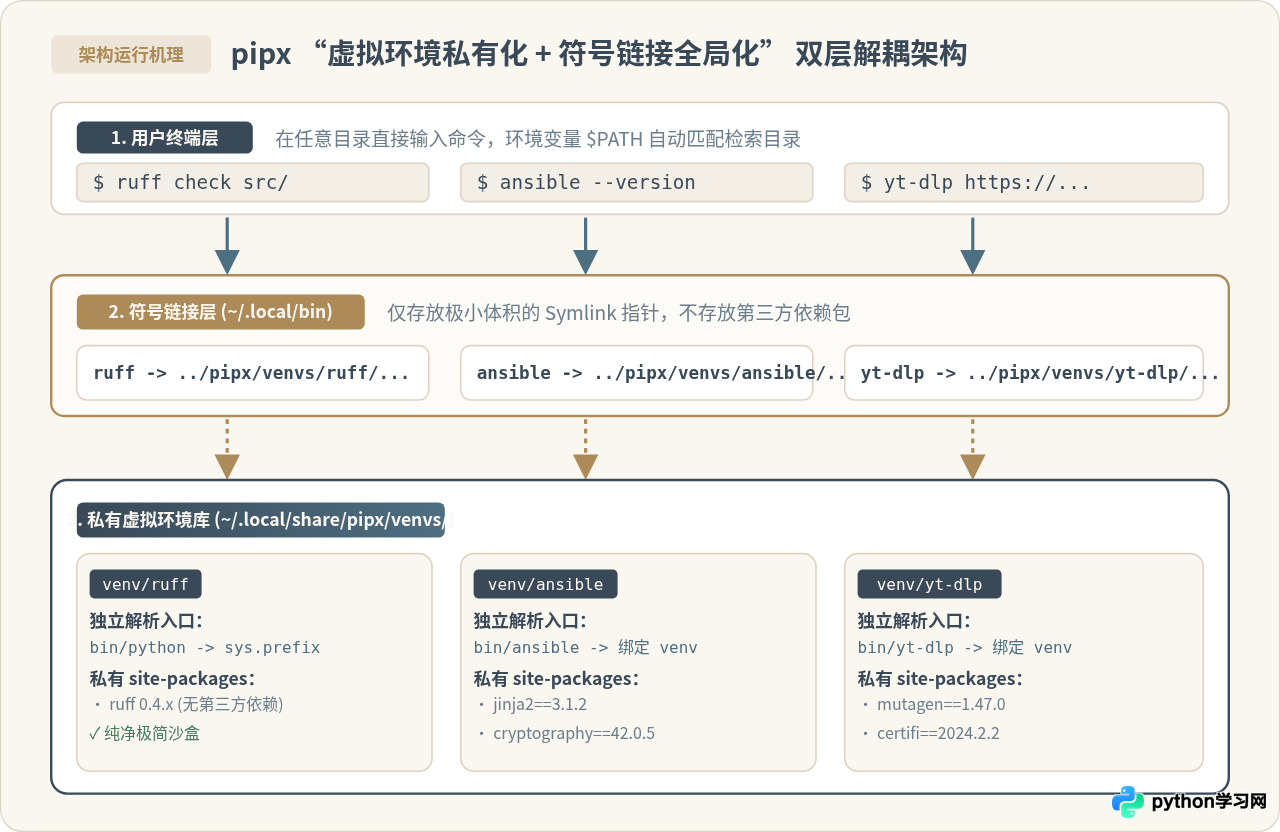
3. 运行时上下文的自动绑定
当你在终端敲下 ruff check . 并回车时,整个调用链条如下运转:
- Shell 检索命令:系统通过环境变量
$PATH找到~/.local/bin/ruff符号链接; - 符号链接重定向:操作系统解析软链接,将其指向
~/.local/share/pipx/venvs/ruff/bin/ruff; - 解释器上下文锁定:该执行脚本头部(Shebang)明确指定了专属虚拟环境内的 Python 解释器。Python 解释器启动时,其内部的
sys.prefix自动被限定在该虚拟环境根目录下; - 严格隔离加载:Python 只会从该虚拟环境专属的
site-packages中加载模块,完全不读取外部其他工具的依赖,也不受全局环境变量的脏数据干扰。
整个过程对用户完全透明:感觉上像是在使用一个全局安装的原生命令,但底层运行环境却如同容器一般被牢牢锁死在沙箱之中。
三、实操指南:pipx 的完整工作流与核心技巧
理解了 pipx 的隔离原理后,在实际开发和运维中,按照标准的操作规范使用 pipx 可以最大限度地释放其威力并规避常见路径问题。
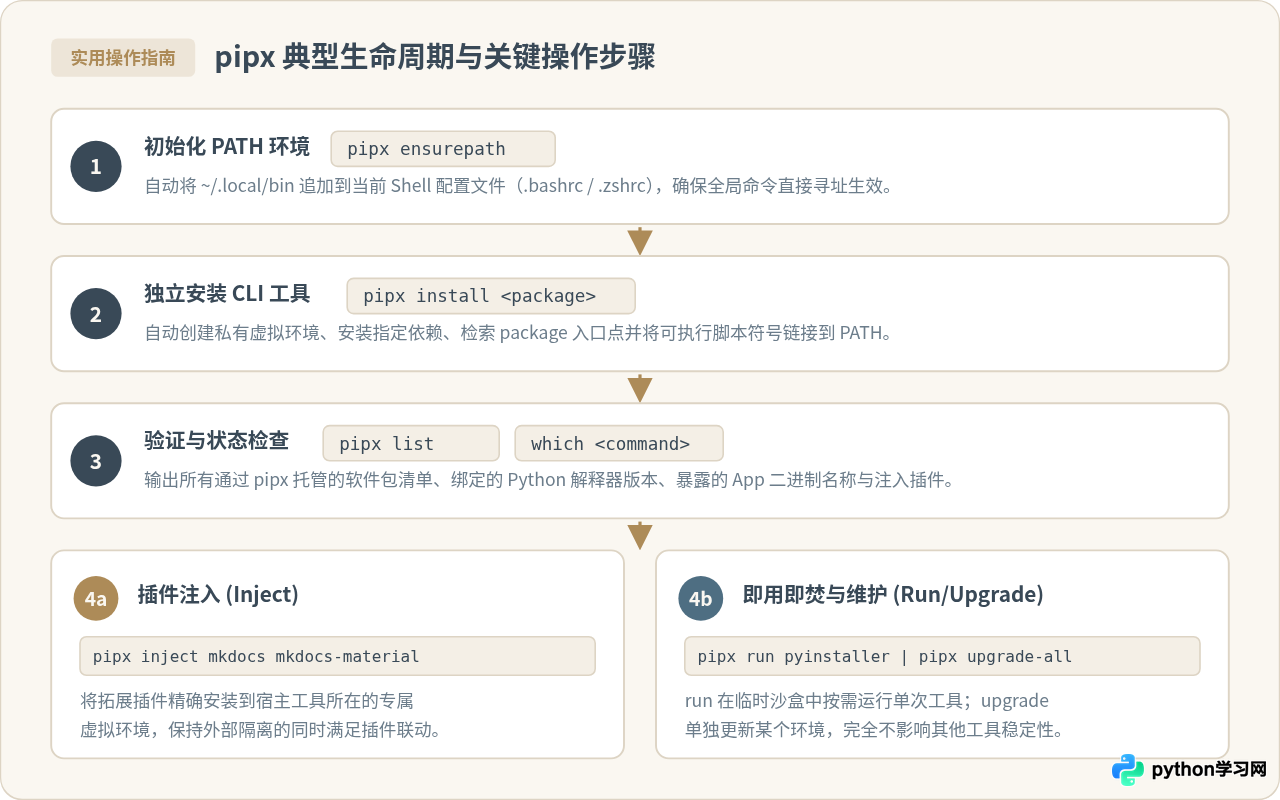
步骤一:环境准备与 PATH 校验(ensurepath)
在使用 pipx 之前,最关键的一步是确保你的 Shell 能够找到 pipx 释放符号链接的目录。如果忽略这一步,安装完成后往往会遇到 command not found 的尴尬情况。
# 检查并自动将 ~/.local/bin 写入 shell 配置文件(如 .bashrc、.zshrc)
pipx ensurepath
执行完成后,pipx 会打印出修改的具体配置文件。你需要重新打开终端,或执行 source ~/.zshrc(以实际使用的 shell 为准)使改动立即生效。
步骤二:独立安装 CLI 工具并验证隔离
安装工具的语法极其直观,与常规 pip 命令几乎一致。以现代 Python 极速代码检查工具 Ruff 和静态站点工具 MkDocs 为例:
# 隔离安装 ruff
pipx install ruff

# 隔离安装 mkdocs
pipx install mkdocs
安装完成后,你可以随时通过 pipx list 检查当前受管环境的状态,并通过系统的 which 命令核验符号链接的指向:
$ pipx list
venvs are in /Users/username/.local/share/pipx/venvs
apps are exposed on your $PATH at /Users/username/.local/bin
   package mkdocs 1.6.0, installed using Python 3.12.3
    - mkdocs
   package ruff 0.4.5, installed using Python 3.12.3
    - ruff

$ which ruff
/Users/username/.local/bin/ruff

$ ls -l /Users/username/.local/bin/ruff
lrwxr-xr-x 1 user staff 58 May 10 14:00 /Users/username/.local/bin/ruff -> /Users/username/.local/share/pipx/venvs/ruff/bin/ruff
步骤三:解决扩展难点——使用 pipx inject 注入插件
很多初次使用 pipx 的开发者会遇到一个困惑:“如果 MkDocs 被隔离开来了,那我想给它装一个 mkdocs-material 主题插件该怎么办?如果用 pip 安装,插件装到了别处,MkDocs 根本找不到!”
pipx 针对这一场景提供了专属指令 inject。它的作用是将额外的依赖包精确安装进指定工具所在的隔离虚拟环境中,而不暴露额外的命令行符号链接:
# 将 mkdocs-material 插件注入到 mkdocs 的专属 venv 中
pipx inject mkdocs mkdocs-material

# 查看注入后的状态
pipx list --include-injected
此时,MkDocs 可以在其私有沙箱中顺畅加载 Material 主题,而这个主题所附带的所有繁杂依赖,绝不会溢出到其他工具的环境中。
步骤四:即用即焚——体验临时工具(pipx run)
有时我们只需要临时运行一次某个工具(例如快速初始化模板的 cookiecutter,或者打包单次测试的 pyinstaller),并不希望长期留在磁盘中占用空间。这时可以使用 pipx run:
# 在临时隔离环境中下载并执行 cowsay,运行完毕后不污染全局
pipx run cowsay "Hello from isolated environment!"

# 执行最新版的 ruff 进行快速校验
pipx run --spec ruff ruff check .
步骤五:独立升级与安全卸载
维护 pipx 托管的环境非常简单,因为每个环境互不干扰,你可以放心地升级单个工具,而完全不必担心会连带破坏其他工具:
# 单独升级某一个工具
pipx upgrade mkdocs

# 批量安全升级所有受管工具
pipx upgrade-all

# 彻底清理某个工具(自动删除整个虚拟环境及关联的符号链接)
pipx uninstall mkdocs
四、边界与选型:什么时候用 pipx?什么时候不用?
尽管 pipx 彻底终结了命令行工具的依赖冲突,但它并不是一个替代所有 Python 包管理器的“万能银弹”。理解其适用边界,是构建健康开发环境的关键。
适合使用 pipx 的场景:凡是作为独立终端命令(CLI 工具)运行的软件,例如 ruff、black、flake8、poetry、yt-dlp、httpie、ansible、tmuxp。这些工具的共同点是:你只在终端中调用它们的名字,绝不会在自己的 Python 项目代码中写 import ruff。
绝不应使用 pipx 的场景:凡是需要在你的业务代码中被引用的开发依赖库,例如 requests、pandas、fastapi、sqlalchemy。这些库必须安装在项目本地的虚拟环境(如 .venv)中,由 Poetry、uv 或 pip-tools 进行锁定管理。
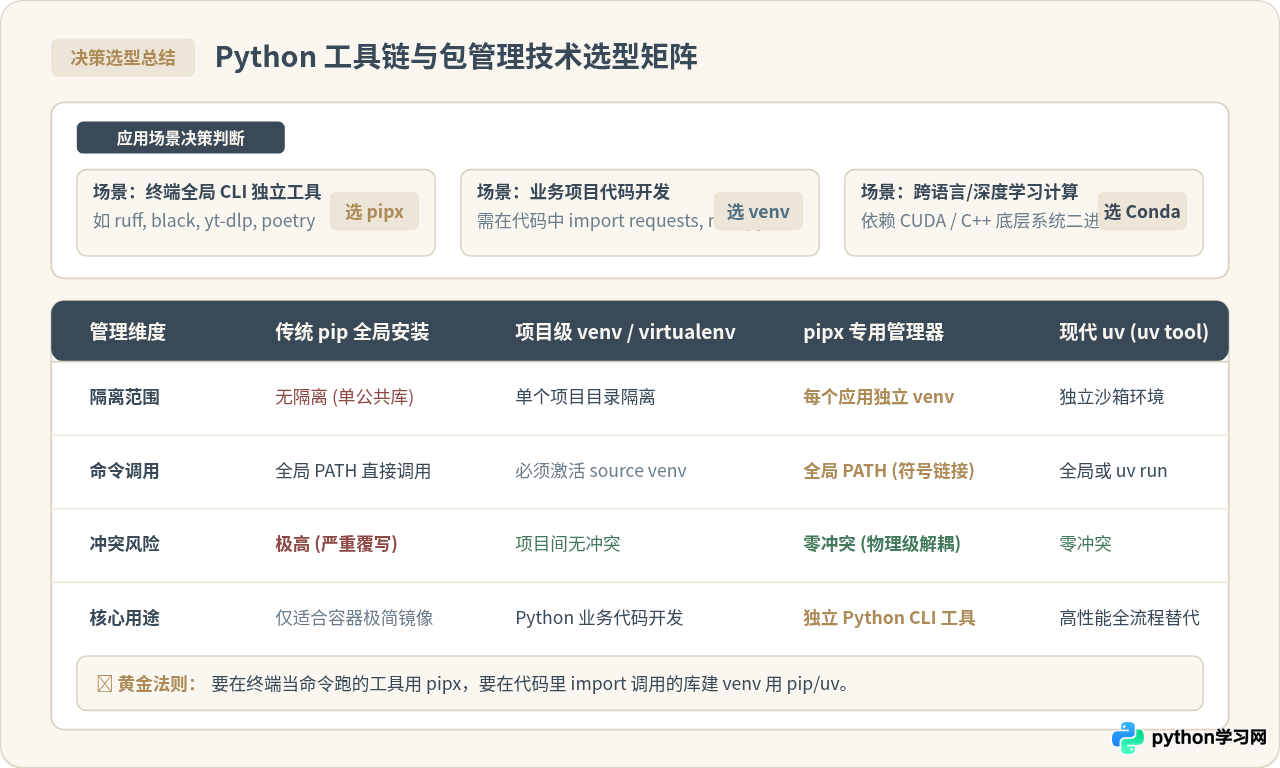
| 工具名称 | 隔离核心机制 | 命令暴露形式 | 主要应用场景 | 冲突防范效果 |
|---|---|---|---|---|
| pipx | 应用级独立虚拟环境 | 符号链接 (~/.local/bin) | 全局 Python CLI 工具、独立应用 | 极佳(完全物理隔离) |
| 标准 venv / virtualenv | 项目级单目录环境 | 需手动 source 激活 | 日常 Python 业务项目与应用开发 | 良好(项目之间互不影响) |
| 现代 uv (uv tool) | Rust 重写的快速沙盒环境 | 符号链接 / 临时缓存调度 | 高性能 CLI 托管与超高速依赖构建 | 极佳(完全物理隔离) |
| Conda / Mamba | 完整运行时与二进制隔离 | conda activate 环境切换 | 数据科学、深度学习(含 C/CUDA 依赖) | 良好(多版本系统库共存) |
| 传统全局 pip (不推荐) | 无隔离(公共 site-packages) | 直接写入系统 bin | 极度简化的单用途 Docker 基础镜像 | 极差(必然爆发依赖地狱) |
五、核心要点回顾与排错提醒
pipx 凭借其“独立 venv 容纳依赖 + 符号链接暴露入口”的直观设计,优雅地消解了 Python 多年以来在全局命令行生态中的依赖泥潭。在日常使用中,牢记以下几点排错经验,能帮助你避免绝大多数突发状况:
- 找不到命令(Command not found):90% 的原因在于
~/.local/bin没有加入系统的$PATH变量。只需运行一次pipx ensurepath,随后重新开启一个新的终端窗口即可。 - 系统 Python 大版本升级后工具失效:例如操作系统从 Python 3.11 升级到 Python 3.12,底层被链接的动态库发生变化,可能导致旧 venv 报错。此时无需一个个排查,直接在终端执行
pipx reinstall-all,pipx 就会基于当前系统的全新 Python 解释器,一键批量重构所有工具的隔离环境并重新链接。 - 同名可执行文件覆盖提示:若两个不同的 Python 工具碰巧输出了相同名字的可执行入口(例如两个包都包含名为
cli的二进制入口),pipx 在安装第二个工具时会主动中断并输出警告,明确保护已有命令不被静默篡改。如果你确实需要替换,必须明确传递--force参数。
通过让依赖各归其位、让入口统一归拢,pipx 为我们提供了一个既干净又高效的 Python 全局命令行工具管理体系。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









