

LiteLLM 1.110.0 与 1.111.0-rc.1 的接口修复和发布包该怎样核对?
1.110.0 是正式版,1.111.0-rc.1 是预发布候选版;分别说明接口修复、OpenSearch 权限与镜像签名验证的适用边界。
LiteLLM 1.110.0 与 1.111.0-rc.1 应分开评估:前者是正式版,后者仍标为预发布。正式版的音频校验和路由修复有各自适用条件,OpenSearch 按密钥授权则出现在候选版清单中。
正式版修复要结合调用条件理解
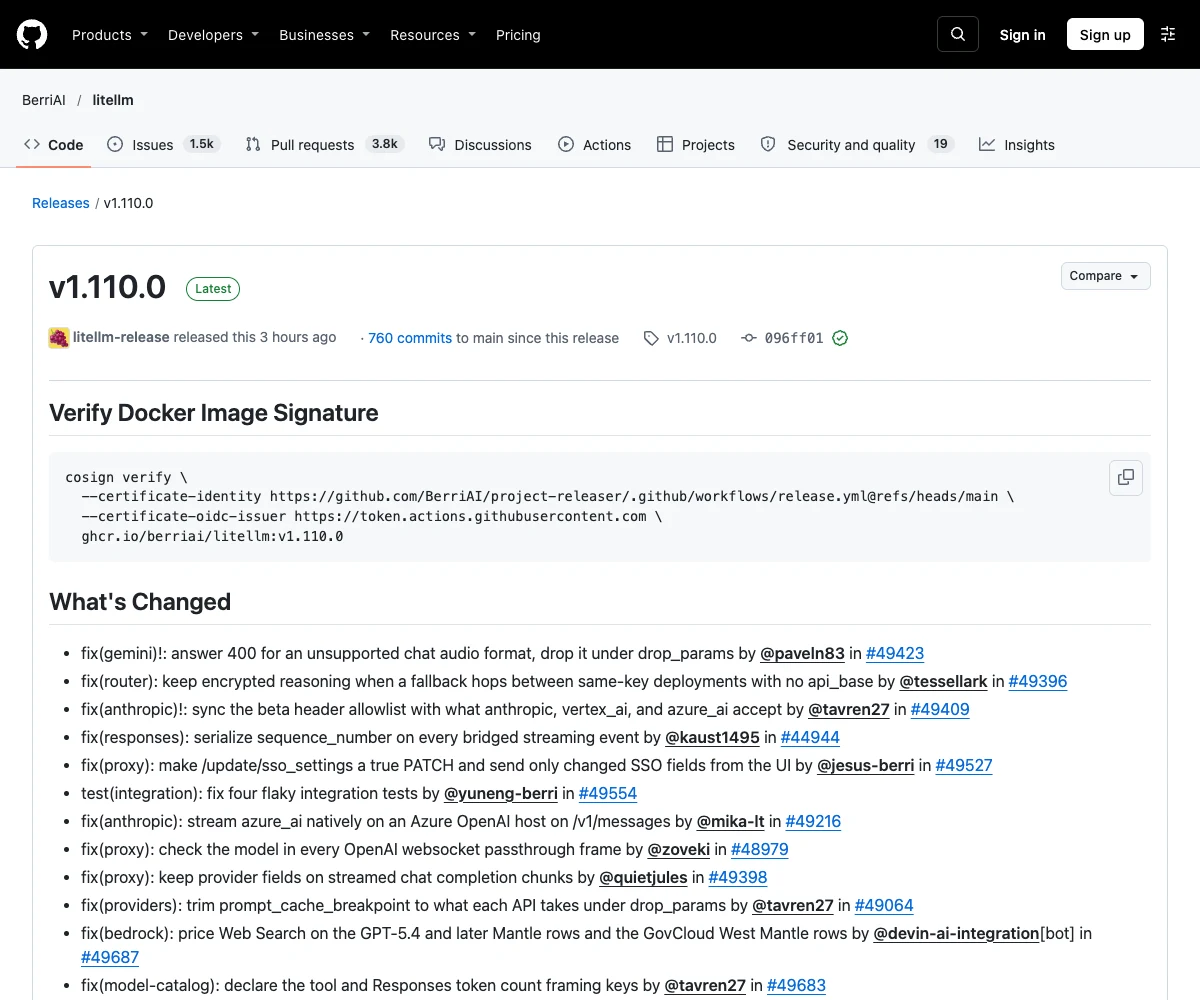
1.110.0 的 Gemini 条目明确区分两种处理:不支持的聊天音频格式返回 400,drop_params 下丢弃相应不支持参数。它解决输入校验与参数处理问题,不能理解成所有音频格式都能调用成功。
加密 reasoning 的保留发生在同一密钥、未配置 api_base 的部署间回退场景。对于多提供方应用,这个限定十分关键:改动描述没有承诺跨任意提供方都能携带同一推理内容。Responses 桥接流式事件还增加 sequence_number 序列化,消费流事件的程序需要留意这一字段。
Anthropic beta 请求头白名单同步到 anthropic、vertex_ai 和 azure_ai 实际接受的范围;另一个条目修复 Azure OpenAI 主机上的 /v1/messages 原生 azure_ai 流式处理。接口名称相似,并不意味着它们的参数和请求头可以随意互换。
候选版新增项不能归入 1.110.0
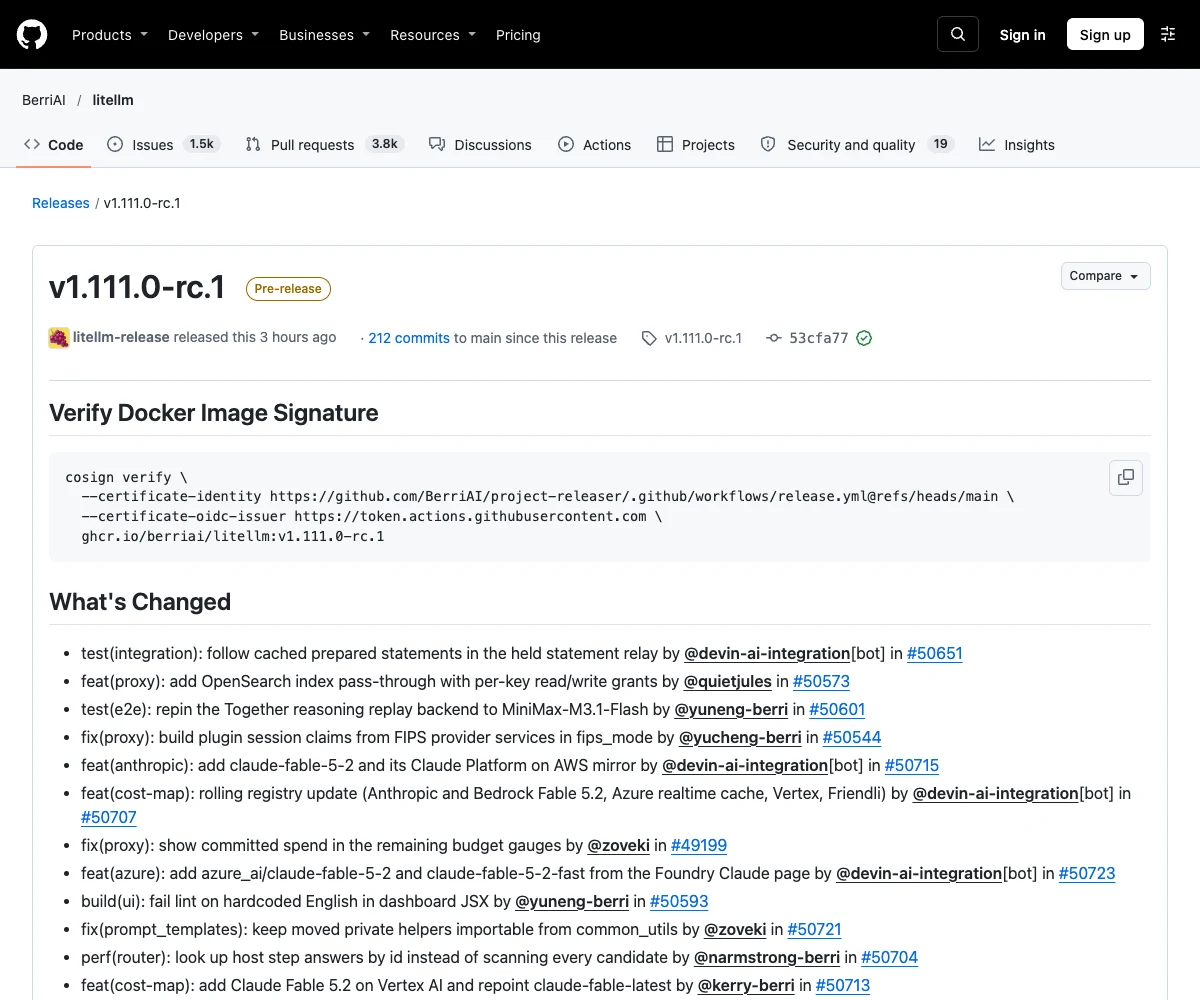
1.111.0-rc.1 的 OpenSearch 索引透传包含每个密钥的读写授权;其剩余预算仪表也有显示 committed spend 的修复。这些条目帮助确定测试主题,却不足以推出未经文档核对的配置字段或部署命令。需要新能力的团队,应针对这个完整 RC 版本单独验证。
使用官方命令核对精确镜像
以下适用于已安装 cosign 且网络可达的命令行环境。正式版镜像使用固定标签 v1.110.0,证书身份与 OIDC 发行者参数沿用该发布页的原值。
cosign verify \
  --certificate-identity https://github.com/BerriAI/project-releaser/.github/workflows/release.yml@refs/heads/main \
  --certificate-oidc-issuer https://token.actions.githubusercontent.com \
  ghcr.io/berriai/litellm:v1.110.0
候选版使用另一个精确镜像标签,验证时对应执行下面这组命令。
cosign verify \
  --certificate-identity https://github.com/BerriAI/project-releaser/.github/workflows/release.yml@refs/heads/main \
  --certificate-oidc-issuer https://token.actions.githubusercontent.com \
  ghcr.io/berriai/litellm:v1.111.0-rc.1
预期结果是对应镜像的签名验证,而不是自动运行功能测试。实际验证结果取决于目标环境。若验证失败,需区分网络、镜像定位和签名条件;不能从失败直接断言某项代理功能不可用。
Python 包与源码记录为什么不能混为一谈?
两份官方 Release 原文及镜像验证说明不等于 PyPI 两个精确版的文件的分发凭证。源码提交被列入变更说明,不等于任意环境里的 Python 包已经包含相同构建,也不代表当前服务正在运行该镜像。发行渠道、实际产物和部署状态需分别确认。
对依赖现有请求路径的应用,正式版修复是否适用取决于实际调用方式。对想尝试 OpenSearch 透传的项目,RC 身份和实际权限行为则是单独的验证边界。签名、版本身份和业务回归分别回答不同问题,不能相互替代。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









