

怎么解决Python Web应用中的重定向循环错误
深入分析Python Web应用中重定向循环错误(ERR_TOO_MANY_REDIRECTS)的成因,提供登录认证拦截、反向代理SSL配置、尾部斜杠规范化及排查步骤的实用解决方案。
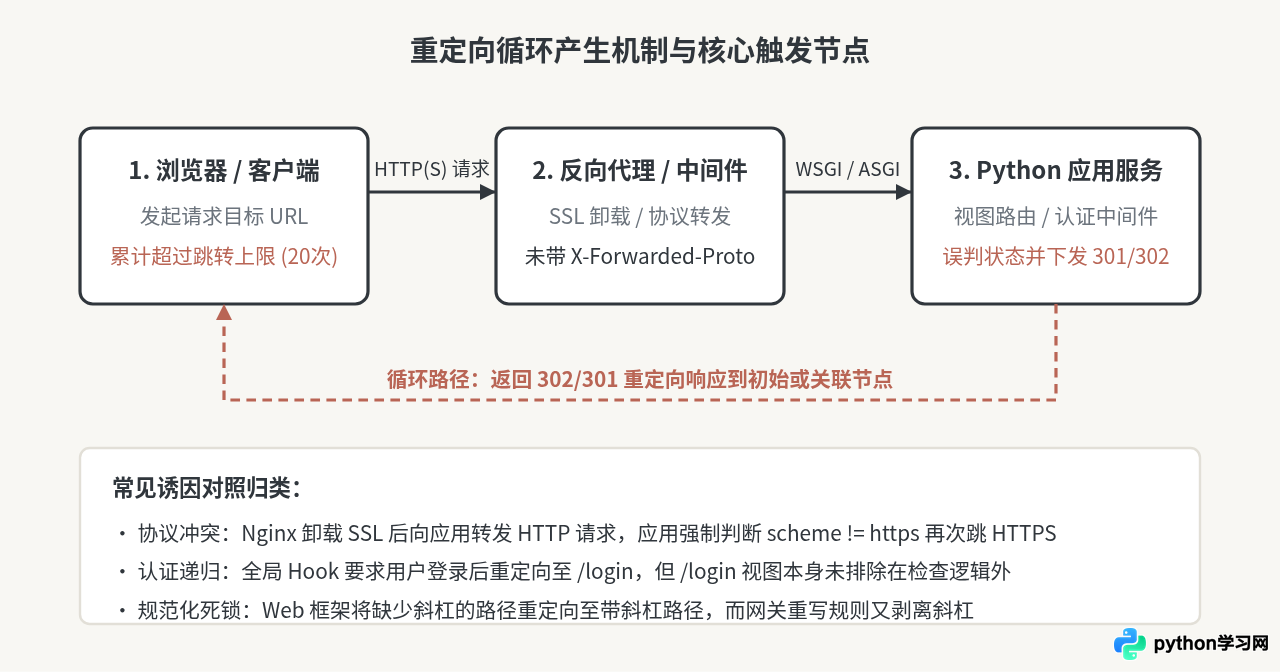
重定向循环错误(在浏览器中常表现为 ERR_TOO_MANY_REDIRECTS)是指客户端发起请求后,服务器返回重定向状态码,但在后续跳转过程中形成了无法终止的闭环,最终触发浏览器防护机制强制中断连接。解决该问题的核心在于定位循环链条中的状态断言分歧,通过核验反向代理协议头、排除认证拦截白名单缺陷以及统一 URL 规范化策略,打破死循环链条。
一、排查重定向链条的具体步骤
当浏览器报出重定向循环错误时,浏览器自身往往已经中止通信,控制台无法直接反映全部中间报文。第一步必须通过非侵入式的命令行工具,把完整的 HTTP 响应状态码及 Location 头捕获出来。
使用 curl 的 -I(仅请求头)和 -L(跟随重定向)参数可以追踪完整的跳跃轨迹:
curl -IL -v https://example.com/dashboard在控制台输出中,重点关注每次返回的 HTTP 状态码(301 Moved Permanently、302 Found 或 307 Temporary Redirect)以及对应的 Location 字段。如果看到类似如下模式交替出现,即可锁定重定向链路:
HTTP/1.1 302 Found
Location: http://example.com/login

HTTP/1.1 301 Moved Permanently
Location: https://example.com/login

HTTP/1.1 302 Found
Location: http://example.com/login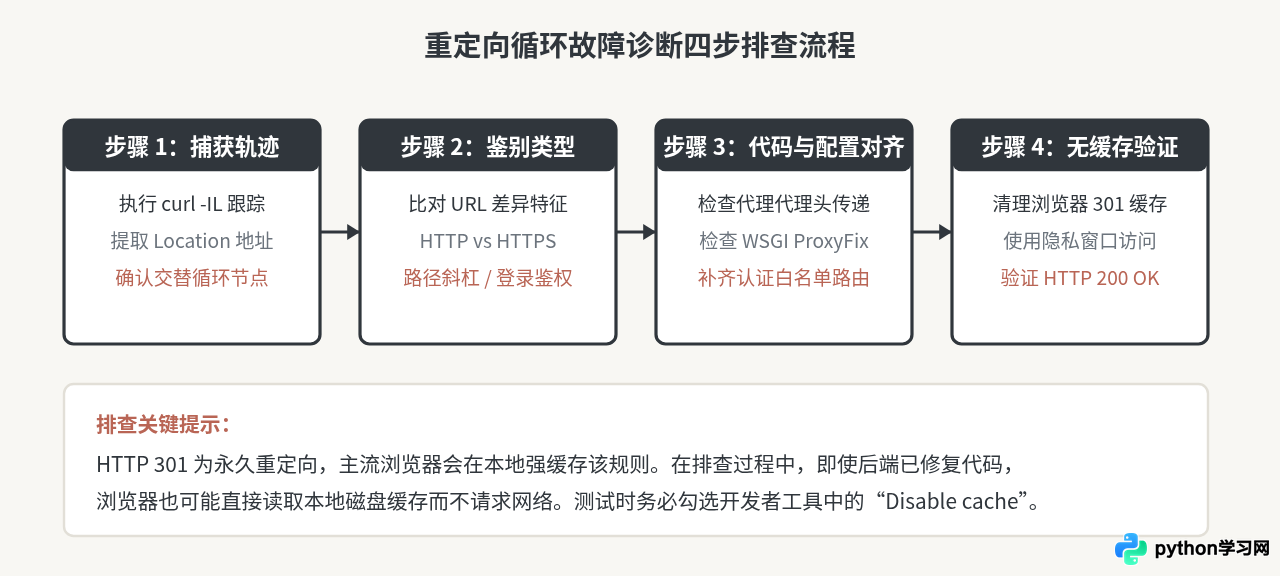
二、核心诱因一:反向代理与 SSL 卸载配置不当
在生产环境中,最常见的原因是生产架构采用了反向代理(如 Nginx、Traefik 或云服务负载均衡器)。客户端通过 HTTPS 发起访问,代理服务器解密流量后,通过 HTTP 协议转发给后端的 Python 应用(如 Gunicorn / uWSGI / ASGI)。
如果后端应用启用了强制 HTTPS 重定向(例如 Django 的 SECURE_SSL_REDIRECT = True 或 Flask-Talisman),而代理服务器没有告诉 Python 应用原始请求是 HTTPS,后端应用就会误认为当前连接依然是不安全的 HTTP,从而再次响应一个跳转到 HTTPS 的 301 重定向,形成死循环。
1. Nginx 代理端正确配置
必须在 Nginx 中显式设置转发头,向 Python 传递真实客户端的协议和主机信息:
server {
    listen 443 ssl http2;
    server_name example.com;

    # SSL 证书配置省略...

    location / {
        proxy_pass http://127.0.0.1:8000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
2. Python 应用端正确识别代理头
仅仅在 Nginx 设置请求头还不够,出于安全原因,Python Web 框架默认不会信任外部传入的 X-Forwarded-* 请求头,必须显式启用代理中间件。
对于 Flask / Werkzeug 应用:使用 ProxyFix 中间件解析代理头:
from flask import Flask
from werkzeug.middleware.proxy_fix import ProxyFix

app = Flask(__name__)

# 配置信任 1 层代理传来的 X-Forwarded-For 与 X-Forwarded-Proto
app.wsgi_app = ProxyFix(
    app.wsgi_app, x_for=1, x_proto=1, x_host=1, x_prefix=1
)
对于 Django 应用:在 settings.py 中开启请求头解析:
# 告诉 Django 读取 Nginx 发送的 X-Forwarded-Proto 头
SECURE_PROXY_SSL_HEADER = ('HTTP_X_FORWARDED_PROTO', 'https')
SECURE_SSL_REDIRECT = TrueProxyFix 或 SECURE_PROXY_SSL_HEADER。如果直接暴露在公网,伪造该请求头会导致安全漏洞。
三、核心诱因二:登录拦截器与认证中间件死锁
另一个典型场景是全局请求拦截。开发者通常会编写一个中间件或请求前钩子(如 Flask 的 @app.before_request),校验用户 session 是否有效。如果用户未登录,则将其重定向到 /login。
如果拦截逻辑没有将登录页面本身、静态资源接口排除在外,当未登录用户被重定向到 /login 时,该请求再次触发钩子,钩子检查发现未登录,又发起一次向 /login 的重定向,直接导致死循环。
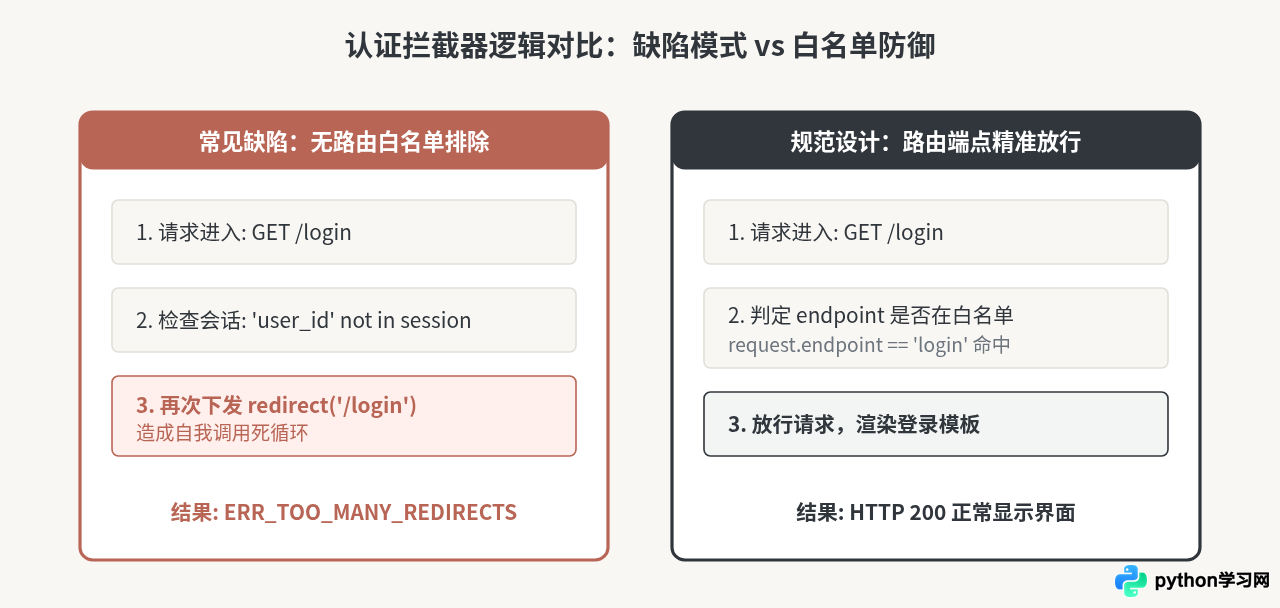
以下为在 Flask 中使用端点白名单避免递归重定向的修复示例:
from flask import Flask, request, redirect, url_for, session

app = Flask(__name__)
app.secret_key = "secure_random_key"

# 明确放行路由白名单集合
EXEMPT_ENDPOINTS = {"login", "register", "static"}

@app.before_request
def require_login():
    # 静态文件或未匹配端点时放行
    if request.endpoint is None or request.endpoint in EXEMPT_ENDPOINTS:
        return None

    # 未认证用户重定向到登录页
    if "user_id" not in session:
        return redirect(url_for("login"))

@app.route("/login")
def login():
    return "Login Page Content"
四、核心诱因三:URL 规范化与尾部斜杠冲突
Python 常见 Web 框架(如 Django 的 CommonMiddleware 与 APPEND_SLASH=True,或 Flask 对带尾部斜杠路由的默认严格匹配机制)会将没有斜杠的请求自动 301 重定向到带斜杠的路径。
如果上游负载均衡、Nginx 重写规则或前端应用强制把带斜杠的 URL 剥离为不带斜杠的 URL,两层系统就会各自坚持自己的规则:
- 用户访问
/api/docs - Python 后端识别到路由为
/api/docs/,发出 301 跳转到/api/docs/ - Nginx 规则将
/api/docs/重写并 301 跳转回/api/docs - 两个组件循环对撞,直到浏览器触发报警。
解决方案:统一应用层与代理层的规范化标准。例如在 Django 中如果由前端或外部 API 规范不带斜杠,可在 settings.py 中禁用尾部斜杠追加:
# 禁用 Django 默认的自动追加斜杠重定向
APPEND_SLASH = False
或者保证 Nginx 与后端路由定义严格对齐,禁止在网关层编写相互抵触的正则重写规则。
五、架构规范与预防措施总结
要从根本上消除重定向循环隐患,应当遵循“层级职责明确、状态判定幂等”的设计原则。Web 系统中的重定向应当在边界层完成,避免不同软件层之间产生冲突。
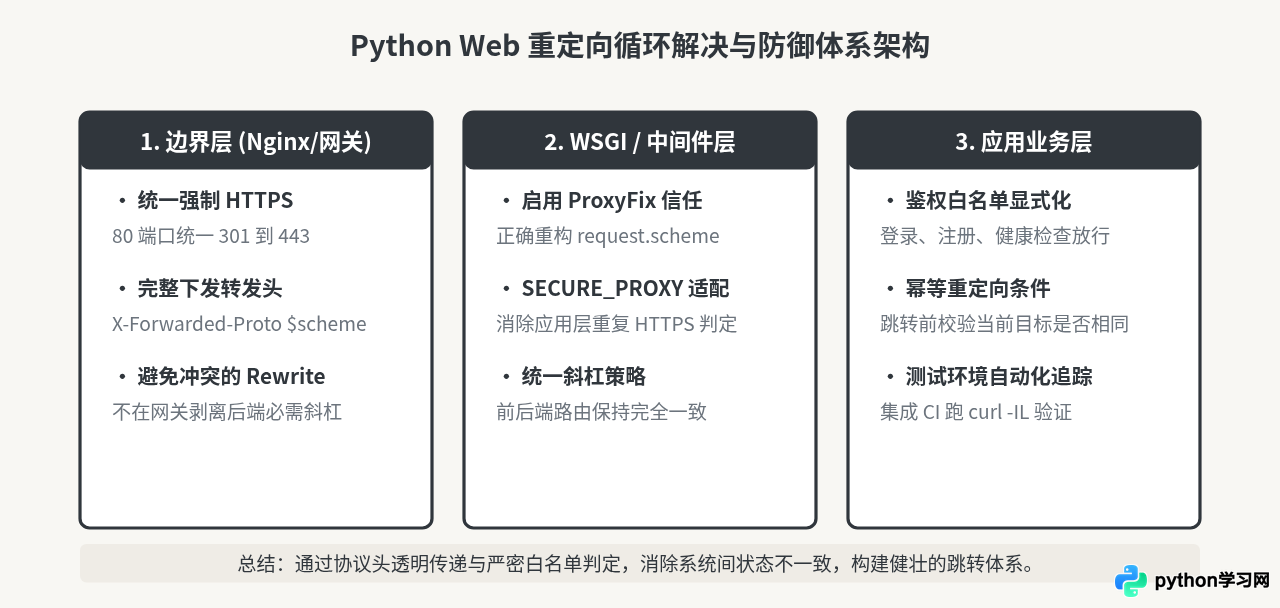
排查和解决重定向循环的关键是建立完整的调用链路视角。通过 curl -IL 识别出具体参与循环的两个或多个 URL,然后对照协议头(X-Forwarded-Proto)、认证拦截规则以及斜杠规范化配置逐一修正,并在验证时彻底清理本地浏览器的 301 缓存,即可彻底解决该错误。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









