

怎么用Python实现本地离线密码本存储
本文详细介绍如何使用Python构建安全可靠的本地离线密码本,从PBKDF2密钥派生与Fernet对称加密原理入手,提供完整可执行的代码实现与本地文件存储方案。
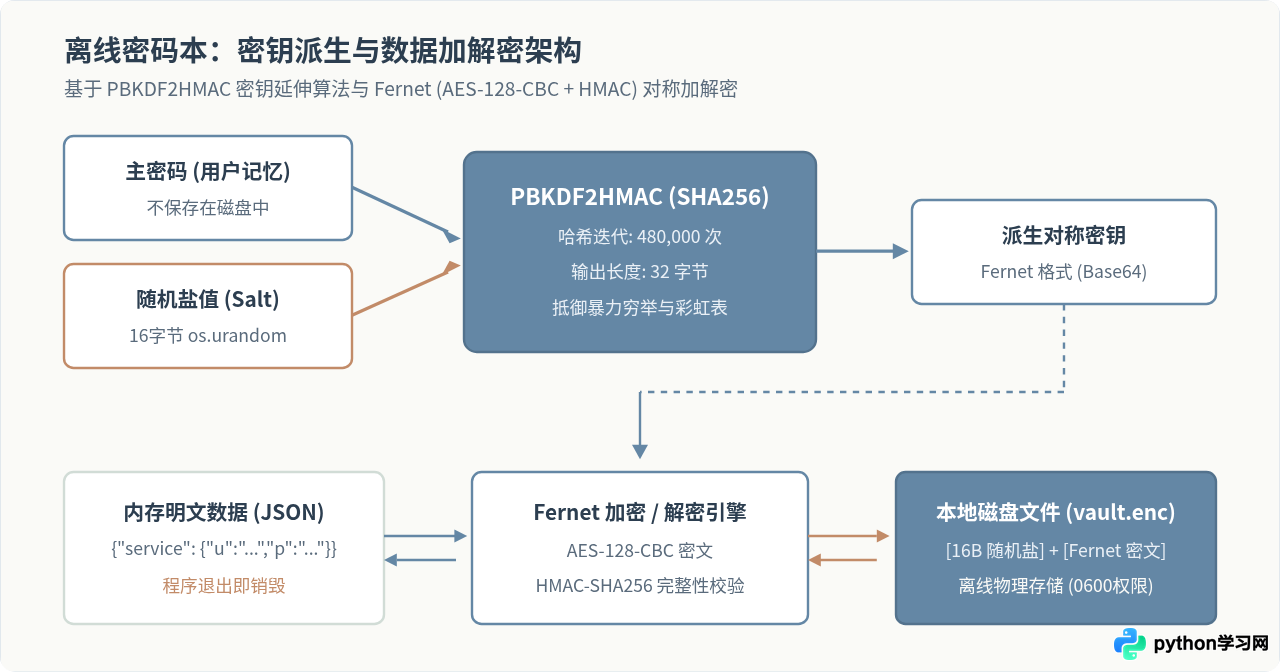
实现本地离线密码本的核心,在于“完全不依赖网络”和“磁盘绝不存明文”。具体解决路径是:由用户牢记一个主密码(Master Password),利用密码学密钥派生函数(PBKDF2)结合随机盐值生成 256 位对称密钥,再通过工业级加密算法(如 AES-CBC 与 HMAC 结合的 Fernet 方案)对所有凭据进行加解密运算,最终以私有二进制文件形式保存在本地磁盘。日常使用时输入主密码在内存中解密,操作完成后退出即销毁内存数据,兼顾便捷与高安全等级。
一、离线密码本的安全设计原理
设计密码本程序,首要解决的是凭证在静态存储时的机密性。许多初学者常犯的错误是将账号密码存入普通文本文件或 SQLite 数据库中,甚至仅用 Base64 编码,这无异于裸奔。即使引入加密,如果直接将用户输入的主密码当成对称密钥,或者硬编码固定密钥在源码中,也会带来严重的安全漏洞。
科学的本地密码本架构遵循以下三层防护机制:
- 主密码与随机盐值隔离:主密码仅由用户心记,不在磁盘任何位置持久化。每次创建或更新数据库时,程序生成一个密码学安全的 16 字节随机盐值(Salt)。
- PBKDF2 强哈希延展:计算机 GPU 对单次 SHA256 哈希的暴力碰撞速度极快。通过 PBKDF2 算法执行数十万次迭代运算,不仅能将短主密码延伸为高熵的 32 字节密钥,还能将攻击者的暴力破解成本拉高数万倍。
- 认证加密(Authenticated Encryption):使用对称加密保证数据机密性,同时附加消息认证码(HMAC)。这能确保在解密前检测数据是否被意外损坏或恶意篡改,若主密码错误或密文受损,解密直接中止报错,绝不吐露垃圾数据。
二、环境准备与依赖配置
实现本方案需要 Python 3.8 或以上环境。虽然 Python 标准库内置了 hashlib、secrets 和 os,但标准库没有开箱即用的高级对称加密与认证接口。因此,我们选用 Python 生态中最受推崇、经受过广泛代码审计的第三方密码学标准库 cryptography。
在离线环境下使用前,需先在具备网络的环境安装依赖,或通过离线 Wheel 包安装:
pip install cryptography安装完成后,运行整个密码本程序将不再需要任何外部网络连接。代码中不导入任何 socket、requests 或 urllib 模块,不绑定任何本地端口,从根本上杜绝了远程嗅探与通信泄漏的可能。
三、核心操作流程与数据流转
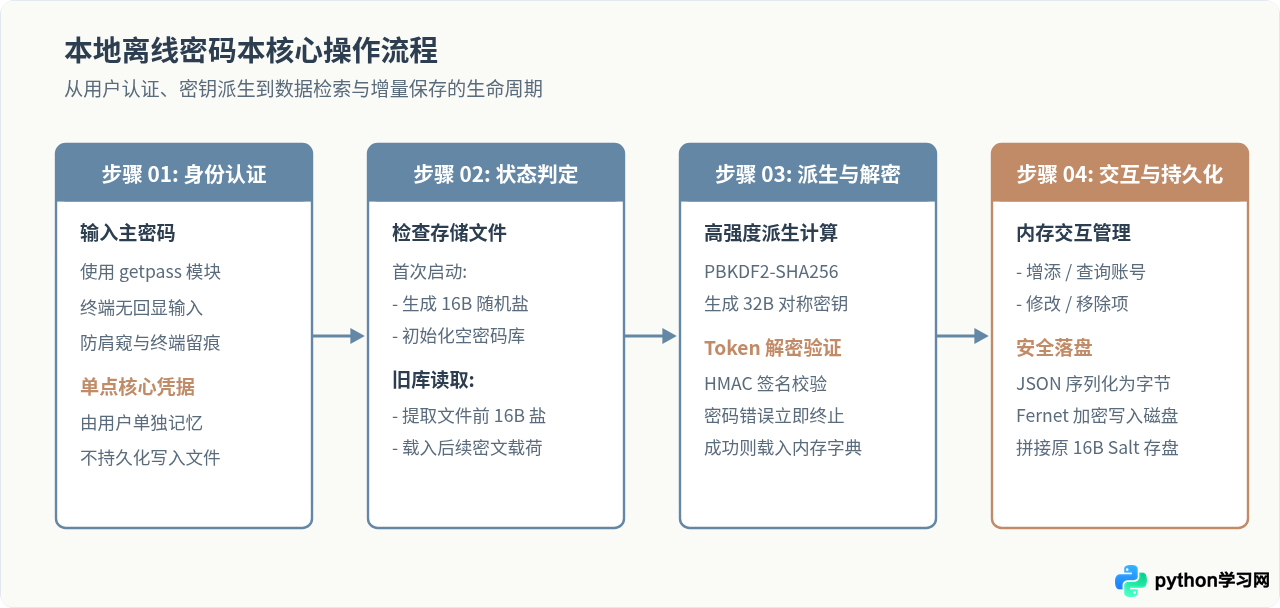
一个健壮的本地密码本应当具备四个标准的生命周期阶段:身份认证、文件装载、数据交互与安全落盘。
四、本地文件存储结构解析
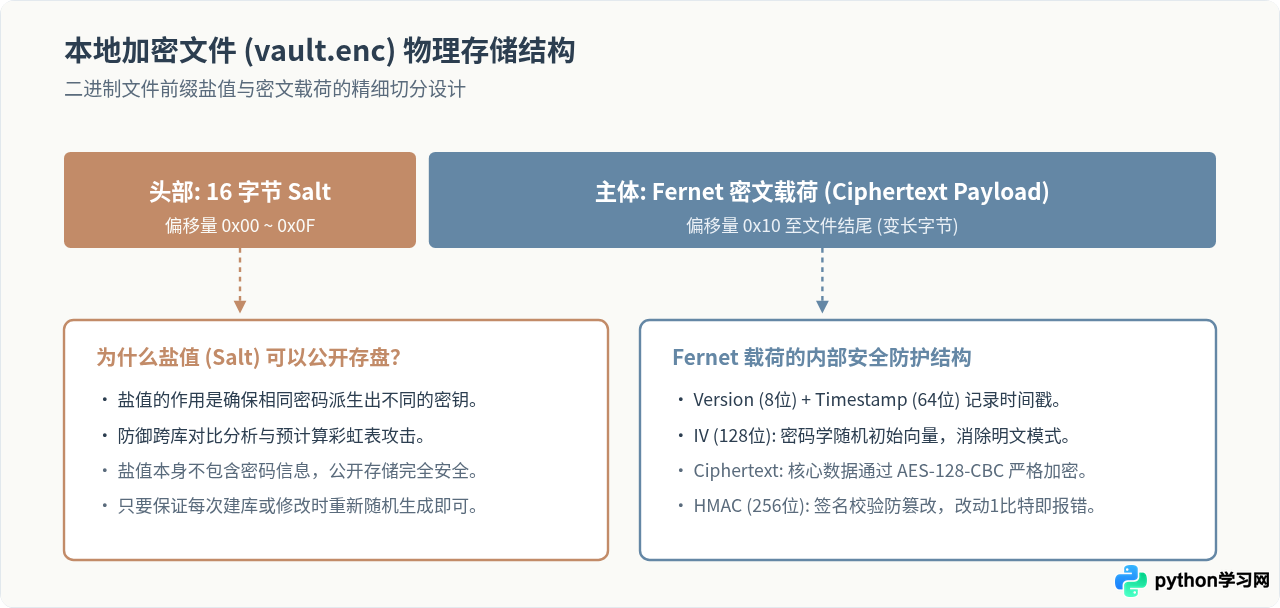
为了让离线文件结构保持纯粹与自包含,程序不引入庞杂的数据库引擎,而是采用单一加密文件 vault.enc。该文件的物理二进制存储分为两个部分:文件头与密文主体。
五、完整代码实现与详解
下面是一个功能完整、前后变量一致、可直接在本地离线运行的 Python 密码本管理脚本 password_vault.py。代码中实现了键值对格式的账号管理,并封装了完整的加解密与存盘逻辑。
import os
import json
import base64
import getpass
from cryptography.hazmat.primitives.kdf.pbkdf2 import PBKDF2HMAC
from cryptography.hazmat.primitives import hashes
from cryptography.fernet import Fernet, InvalidToken

VAULT_FILE = "vault.enc"
ITERATIONS = 480000  # OWASP 推荐的 2024+ PBKDF2-SHA256 安全迭代基准


def derive_key(master_password: str, salt: bytes) -> bytes:
    """使用 PBKDF2 算法结合随机盐将主密码派生为 Fernet 所需的 32 字节 Base64 编码密钥"""
    kdf = PBKDF2HMAC(
        algorithm=hashes.SHA256(),
        length=32,
        salt=salt,
        iterations=ITERATIONS,
    )
    derived = kdf.derive(master_password.encode("utf-8"))
    return base64.urlsafe_b64encode(derived)


def load_vault(filepath: str, master_password: str) -> tuple[dict, bytes]:
    """读取并解密本地密码本,返回解析后的字典与盐值"""
    if not os.path.exists(filepath):
        # 首次使用,初始化生成 16 字节随机盐并创建空库
        salt = os.urandom(16)
        return {}, salt

    with open(filepath, "rb") as f:
        file_bytes = f.read()

    if len(file_bytes) < 16:
        raise ValueError("密文文件已损坏或不完整")

    salt = file_bytes[:16]
    encrypted_payload = file_bytes[16:]

    key = derive_key(master_password, salt)
    fernet = Fernet(key)

    try:
        decrypted_bytes = fernet.decrypt(encrypted_payload)
        data = json.loads(decrypted_bytes.decode("utf-8"))
        return data, salt
    except InvalidToken:
        raise PermissionError("主密码错误或文件内容被篡改,解密失败!")


def save_vault(filepath: str, master_password: str, data: dict, salt: bytes) -> None:
    """将内存字典序列化加密,与盐值拼接写入磁盘"""
    key = derive_key(master_password, salt)
    fernet = Fernet(key)

    json_bytes = json.dumps(data, ensure_ascii=False, indent=2).encode("utf-8")
    encrypted_payload = fernet.encrypt(json_bytes)

    # 前 16 字节固定存放 Salt,其后存放密文载荷
    with open(filepath, "wb") as f:
        f.write(salt + encrypted_payload)


def main():
    print("=== Python 本地离线密码本 ===")

    # 引导用户输入主密码,使用 getpass 避免控制台回显
    master_pwd = getpass.getpass("请输入主密码 (Master Password): ")
    if not master_pwd:
        print("错误:主密码不能为空。")
        return

    try:
        vault_data, salt = load_vault(VAULT_FILE, master_pwd)
        print("验证成功,已载入密码本。")
    except PermissionError as e:
        print(e)
        return
    except Exception as e:
        print(f"载入异常: {e}")
        return

    while True:
        print("\n[1] 查询账号密码")
        print("[2] 添加或更新凭证")
        print("[3] 查看全部服务名称")
        print("[4] 保存并退出")
        choice = input("请选择操作 (1-4): ").strip()

        if choice == "1":
            service = input("请输入服务名称 (例如 github): ").strip()
            item = vault_data.get(service)
            if item:
                print(f"--- {service} ---")
                print(f"账号: {item.get('username')}")
                print(f"密码: {item.get('password')}")
                print(f"备注: {item.get('note', '')}")
            else:
                print(f"未找到关于 '{service}' 的凭据记录。")

        elif choice == "2":
            service = input("请输入服务名称: ").strip()
            if not service:
                print("服务名称不可为空。")
                continue
            username = input("请输入用户名/邮箱: ").strip()
            password = getpass.getpass("请输入对应的密码: ").strip()
            note = input("请输入备注 (可选): ").strip()

            vault_data[service] = {
                "username": username,
                "password": password,
                "note": note
            }
            save_vault(VAULT_FILE, master_pwd, vault_data, salt)
            print(f"'{service}' 的凭证已成功保存。")

        elif choice == "3":
            if not vault_data:
                print("当前密码本为空。")
            else:
                print("已记录的服务列表:")
                for idx, s in enumerate(vault_data.keys(), start=1):
                    print(f"  {idx}. {s}")

        elif choice == "4":
            save_vault(VAULT_FILE, master_pwd, vault_data, salt)
            print("数据已加密写盘,程序退出。")
            break

        else:
            print("无效输入,请重新选择。")


if __name__ == "__main__":
    main()
六、运行验证与使用示例
运行该程序非常直观。首次执行时,程序会检测到本地没有 vault.enc,并以你输入的密码作为新库的主密码初始化:
# 启动脚本
$ python3 password_vault.py
=== Python 本地离线密码本 ===
请输入主密码 (Master Password):
验证成功,已载入密码本。

[1] 查询账号密码
[2] 添加或更新凭证
[3] 查看全部服务名称
[4] 保存并退出
请选择操作 (1-4): 2
请输入服务名称: github.com
请输入用户名/邮箱: dev_user
请输入对应的密码:
请输入备注 (可选): 工作主账号
'github.com' 的凭证已成功保存。
如果使用错误的密码再次尝试打开密码本,系统会自动抛出认证异常并中止执行,防止未授权人员窥探:
$ python3 password_vault.py
=== Python 本地离线密码本 ===
请输入主密码 (Master Password):
主密码错误或文件内容被篡改,解密失败!
七、安全边界与离线管理建议
离线密码本虽然从根本上切断了黑客通过互联网远程渗透的路径,但读者在实际使用中仍需关注物理与系统层面的安全边界:
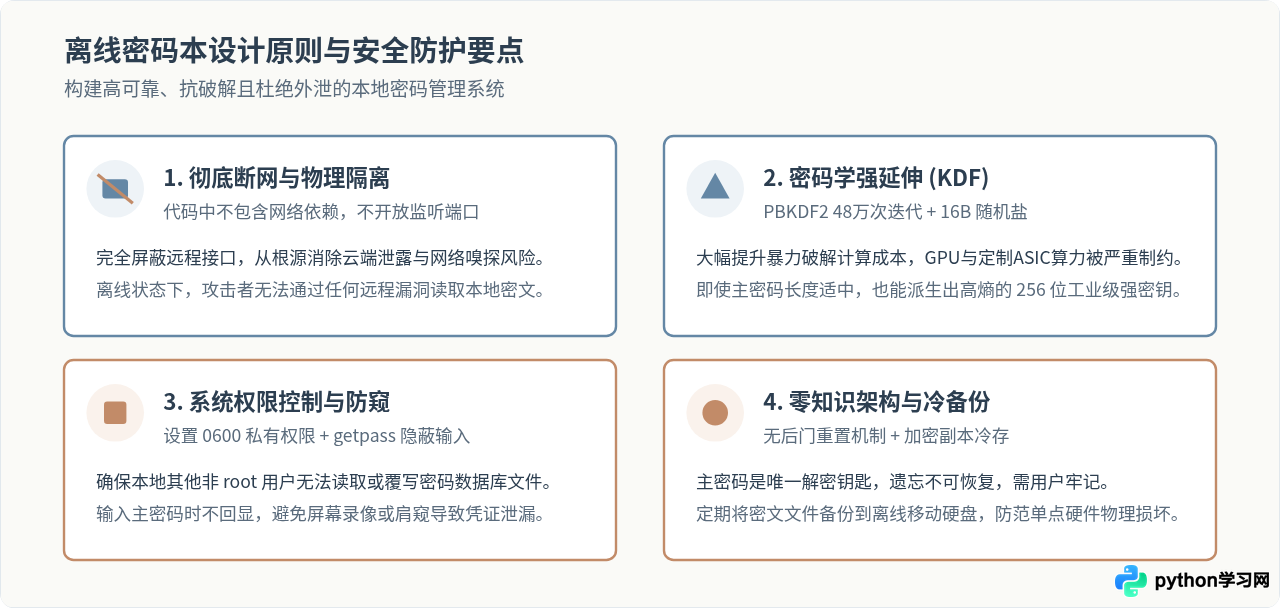
- 主密码无法找回:采用真零知识架构意味着系统没有任何“密码找回”后门。一旦遗忘主密码,根据现存计算能力,数据将被永久锁定且不可逆。
- 文件系统权限保护:在 Linux 或 macOS 上,建议将
vault.enc的权限设为0600(仅当前所有者可读写),防止多用户系统下的其他非特权账号读取文件内容。 - 定期冷备份:由于本地磁盘存在坏道或物理损坏的风险,建议定期将
vault.enc复制到离线的加密 U 盘或移动硬盘中进行冗余存储。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









