

Python连接远程数据库需要指定本地文件路径吗
深入解答Python连接远程数据库是否需要指定本地文件路径。解析网络型数据库与嵌入式数据库的工作机制差异,辨析数据文件路径与本地证书、配置文件的区别,并提供完整的连接示例与决策参考。
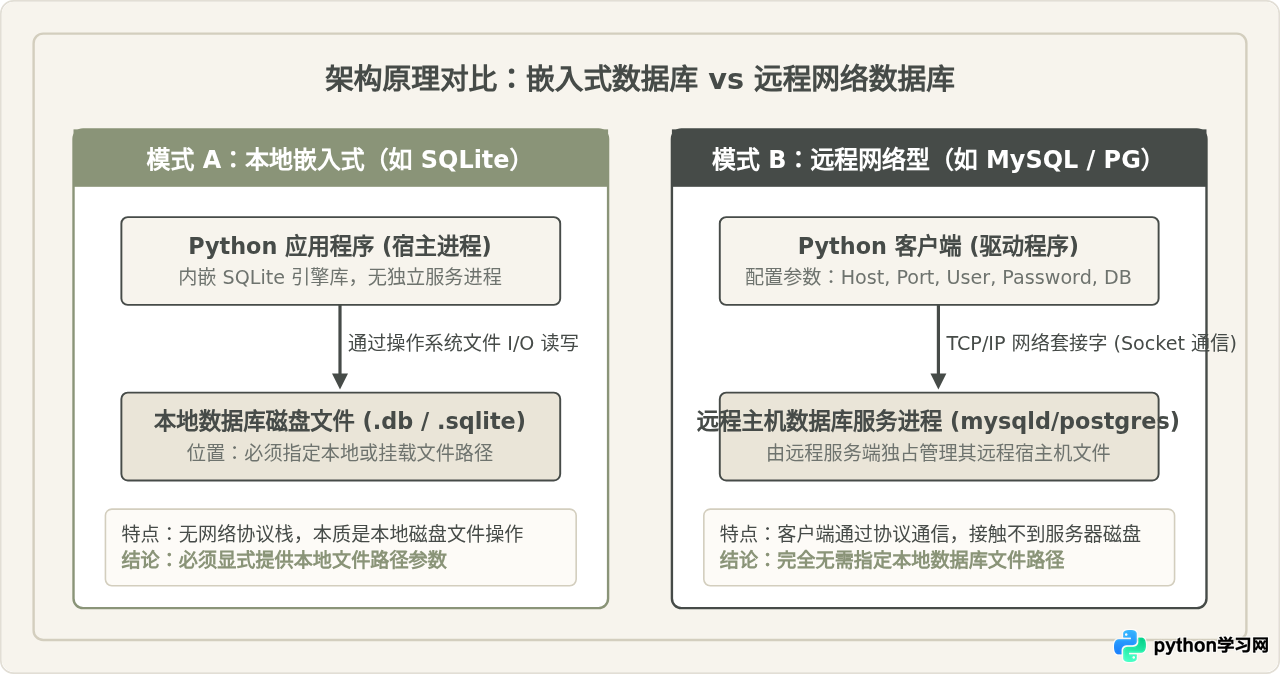
在绝大多数情况下,使用 Python 连接真正的远程数据库(例如 MySQL、PostgreSQL、SQL Server、Oracle 等)完全不需要指定本地数据库文件路径。远程数据库基于客户端/服务端(Client/Server)网络架构运行,Python 驱动程序通过 TCP/IP 网络协议与远端服务器的数据库守护进程通信,代码中只需要提供网络地址(IP 或域名)、端口号、数据库名称、用户名和密码等网络认证信息。数据库底层的数据存储文件(如表空间文件)存放在远程服务器本地磁盘上,并由远程数据库进程独占管理,本地 Python 客户端不仅不需要、也无法直接触碰这些文件路径。
一、为什么连接远程数据库不需要本地文件路径
要理解为什么不需要指定本地文件路径,首先需要了解网络型关系数据库的内部运作机制。像 MySQL、PostgreSQL 这样的系统,不是一个简单的“数据文件”,而是一个运行在操作系统后台的常驻服务程序。
当 Python 程序执行数据库查询时,交互过程如下:
- 建立网络套接字连接:Python 驱动(如
pymysql或psycopg2)根据代码中提供的host与port发起 TCP 连接请求。 - 身份与权限验证:远程数据库守护进程接收到握手请求后,核对传入的
user、password及目标database权限。 - 协议级传输与执行:认证成功后,Python 发送的是经过标准协议打包的 SQL 文本语句,远程服务进程在远端内存中解析 SQL,并由该进程去读取它自己服务器磁盘上的数据文件。
- 回传结果集:远程服务将查询结果再次通过网络套接字序列化回传给本地 Python 进程,驱动解析成 Python 的元组或字典结构。
在这个闭环中,本地 Python 客户端所处的位置与远端存储物理磁盘之间被网络协议栈彻底解耦。数据文件究竟存放在远程服务器的 /var/lib/mysql 还是某块独立挂载的存储卷上,完全是服务端程序内部事务,客户端根本无感知。
二、为什么会有“需要指定本地文件路径”的疑问
许多初学者之所以会产生这个疑问,主要源自以下两个常见背景:
1. 对 SQLite 嵌入式特性的思维惯性
在 Python 标准库中,自带了 sqlite3 模块。很多入门教程的第一课都是用 SQLite 演示数据库操作:
import sqlite3

# SQLite 是本地单文件数据库,连接必须提供本地文件路径
connection = sqlite3.connect("my_local_data.db")
SQLite 是典型的嵌入式数据库引擎,它没有独立运行的服务端进程,数据库全部存储在单一个磁盘文件中。当开发者初次转向 MySQL、PostgreSQL 或云托管数据库时,容易把 SQLite 的使用习惯带入进来,误以为连接所有数据库都需要传一个“文件路径”。
2. 局域网共享盘挂载 SQLite 的非标准用法
有些团队曾尝试将 SQLite 文件放置在局域网 NAS 或 Windows 共享文件夹中,然后在本地电脑映射为网络盘符(如 Z:\shared_db.sqlite)供 Python 脚本读写。虽然这种方式实现了“跨机器访问”,但它依靠的是操作系统底层的网络文件系统(SMB/NFS),并不是真正的远程数据库连接服务。在高并发场景下,网络文件系统极易因文件锁延迟而导致数据库损坏或锁死,因而在生产环境中通常不推荐这样使用。
三、核心辨析:数据文件路径 vs 本地辅助文件路径
在讨论“本地文件路径”时,必须严格区分两类性质完全不同的文件:一是数据库本身的数据文件,二是客户端连接时可能用到的本地辅助凭据文件。
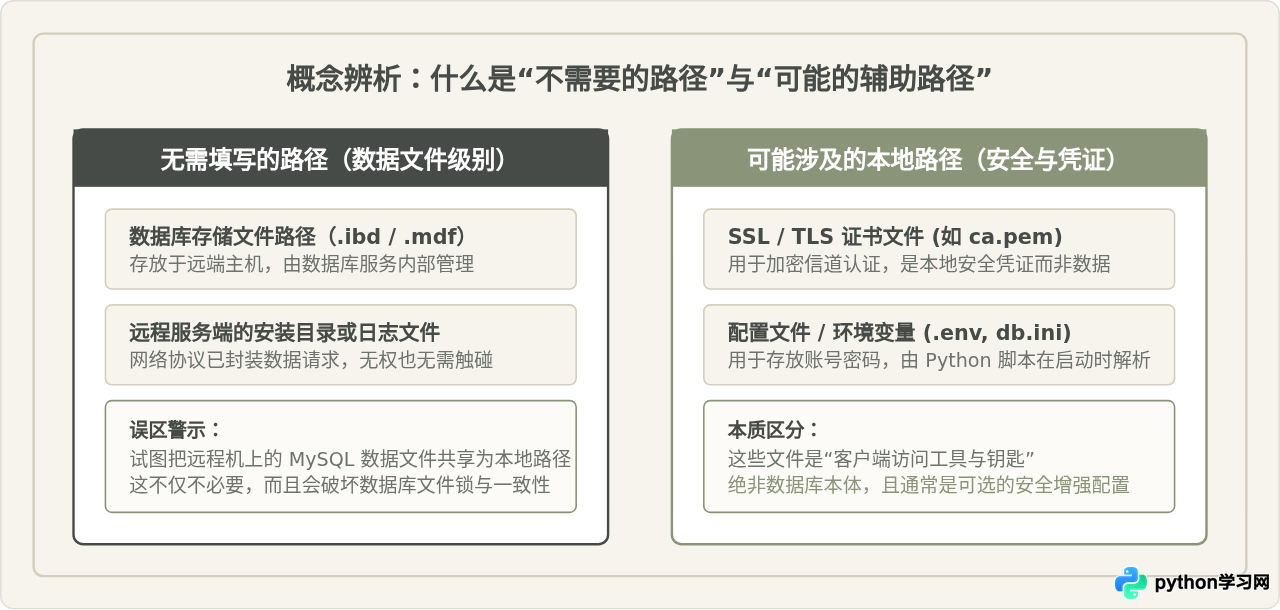
如果在某些 Python 数据库连接代码中看到了本地文件路径,通常属于以下三种合法且常见的场景:
- SSL/TLS 加密凭据:当远程数据库开启严格的加密连接时,客户端需要验证服务端的合法性,代码中会指定本地存放的 CA 根证书(如
ssl_ca="/path/to/server-ca.pem")。 - 环境与配置文件:为了避免将数据库密码明文写在脚本中,开发者通常将连接信息保存在本地的
.env或config.ini文件中,先通过 Python 代码读取该文件,再将其中的 IP 和密码作为参数传入连接函数。 - 云厂商专有认证凭据:连接部分云平台托管数据库(如 Google Cloud SQL 或 AWS RDS IAM 认证)时,可能需要指定本地服务账号私钥 JSON 文件的绝对路径。
这些文件仅仅是客户端的“身份钥匙”,而不是数据库的“数据仓库”。
四、代码示例:标准远程连接与安全证书配置
1. 典型的远程 MySQL 连接(纯网络参数)
以下是使用 pymysql 库连接远程 MySQL 实例的典型代码。参数中只有主机、端口、账号、密码及库名,没有任何本地文件路径:
import pymysql

# 仅指定网络端点与身份凭据
conn = pymysql.connect(
    host="192.168.1.100",   # 远程服务器 IP 地址或域名
    port=3306,              # 远程数据库端口
    user="report_user",     # 数据库用户名
    password="SecretPassword123", # 数据库访问密码
    database="production_db",     # 目标逻辑数据库名
    charset="utf8mb4",
    connect_timeout=10
)

try:
    with conn.cursor() as cursor:
        cursor.execute("SELECT VERSION();")
        result = cursor.fetchone()
        print(f"远程数据库版本: {result[0]}")
finally:
    conn.close()
2. 携带本地 SSL 证书的远程连接
当远程服务器要求双向证书验证时,此时确实需要指定本地保存的证书文件路径:
import pymysql

# 当远程数据库启用 SSL 加密通信时,传入本地 CA 证书文件路径
ssl_config = {
    "ca": "/etc/ssl/certs/db-ca-certificate.pem",
    "cert": "/etc/ssl/certs/client-cert.pem",
    "key": "/etc/ssl/certs/client-key.pem"
}

conn = pymysql.connect(
    host="db.example.com",
    port=3306,
    user="app_client",
    password="ClientPassword456",
    database="analytics",
    ssl=ssl_config  # 引用本地存放的证书与私钥文件
)
请注意:即便指定了本地证书路径,数据库的数据仍旧在远端服务器上,本地仅保存加密握手所需的公钥与密钥。
五、标准操作流程与常见连接排查
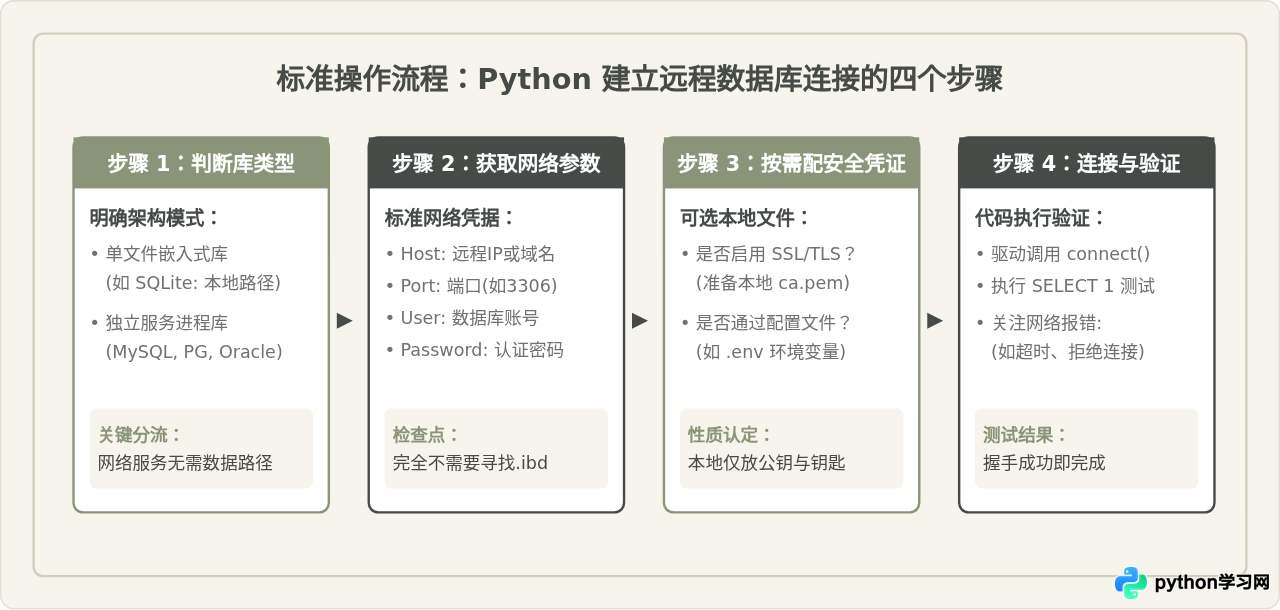
在实际编码过程中,观察抛出的错误异常类型,也能清晰验证连接所依赖的机制:
- 如果抛出
FileNotFoundError:这表明代码在尝试加载本地的文件,例如本地ca.pem证书路径写错,或者尝试读取某个不存在的本地.env配置文件。如果你的目标是连接远程 MySQL,但出现了文件未找到错误,应立即检查是否有额外的辅助文件配置错误。 - 如果抛出
OperationalError: Can't connect to server或ConnectionRefusedError:这才是真正的远程网络连接错误,通常是因为远程主机防火墙未放行端口(如 3306)、数据库未开启远程监听绑定(如bind-address = 0.0.0.0未配置),或账号缺少远程主机登录授权(例如 MySQL 用户仅允许localhost访问)。
六、常见数据库连接形式对比与决策
为了让不同场景下的参数选择一目了然,下表汇总了常见数据库在 Python 中的连接方式:
| 数据库类型 | 常见代表 | Python 连接依赖参数 | 是否需要本地数据文件路径 |
|---|---|---|---|
| 单文件嵌入式 | SQLite, DuckDB | 本地磁盘绝对或相对路径(如 /data/app.db) |
必须指定 |
| 常规远程服务 | MySQL, PostgreSQL, SQL Server, Redis | Host (IP/域名), Port, User, Password, DB | 完全不需要 |
| 安全加固远程服务 | 云托管 RDS (开启双向 TLS) | 网络基础参数 + 本地 SSL 证书文件路径 | 仅需本地证书路径,无需数据路径 |
| 网络挂载共享 SQLite | 通过 SMB/NFS 挂载的 SQLite 文件 | 挂载后的本地盘符或挂载点路径 | 需要指定挂载路径(但不推荐此方案) |
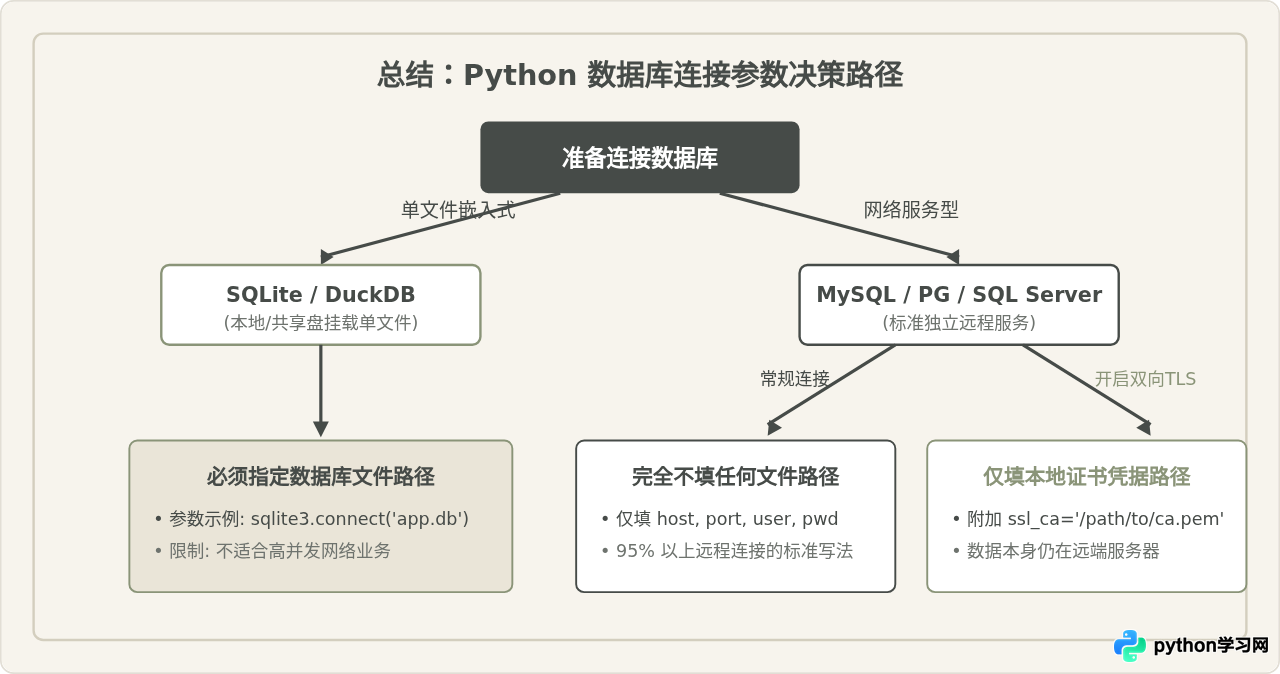
只要连接的是标准的网络数据库服务,Python 代码中就不需要提供任何本地数据库存储文件路径。请将注意力集中在远程主机的 IP 地址、端口通畅性、数据库账号授权以及网络防火墙设置上。只有在启用本地客户端 SSL 证书认证或读取本地配置文件时,代码中才会涉及本地文件的路径引用。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









