

Python生成安全随机数指南:为什么密钥不能用random模块
深入解析Python中为什么严禁使用random模块生成密钥与安全凭证,剖析梅森旋转算法(MT19937)的可预测性漏洞,并提供基于secrets模块生成高强度密钥、Token及防范时序攻击的完整实战指南。
random 模块。原因在于 random 模块底层采用的是梅森旋转算法(Mersenne Twister, MT19937),它属于确定性伪随机数生成器(PRNG),攻击者只需截获连续 624 个 32 位输出,就能推导出算法内部的全部内存状态,从而 100% 预测后续生成的所有“随机”密钥。所有安全场景必须使用 Python 3.6+ 内置的 secrets 模块或 os.urandom()。
一、现象与切入:一段潜伏在代码库中的致命漏洞
很多初学 Python 的开发者在实现“生成随机密码”或“创建激活码 Token”时,经常会顺手写出类似下面的代码:
import random
import string

# 错误示例:使用 random 模块生成安全密钥(存在严重漏洞)
def generate_bad_token(length=32):
    alphabet = string.ascii_letters + string.digits
    return "".join(random.choice(alphabet) for _ in range(length))
这段代码在功能测试、页面排版或是单元测试中表现非常正常。生成的字符串看起来毫无规律、字符分布也很均匀,单次运行完全看不出破绽。然而,在信息安全防御体系中,这段代码与“将密码直接写在明文配置文件里”几乎没有本质区别。只要攻击者能够发起足够多次的合法请求并记录返回的 Token,他们就能在本地还原你的整个随机数序列引擎。
二、深层原理解析:为什么 random 模块是“完全透明”的
要理解这个问题,首先需要剖析 random 模块的心脏——梅森旋转算法(Mersenne Twister,具体实现版本为 MT19937)。
MT19937 诞生于 1997 年,由松本真和西村拓士设计,其核心优势是拥有极长的周期(高达 $2^19937-1$)以及出色的高维均匀分布特性,且纯粹依靠位运算,速度极其敏捷。因此,它成为了数值计算、蒙特卡洛仿真实验和游戏逻辑中的首选伪随机算法。
然而,MT19937 在设计之初就明确声明不具备密码学安全性。其致命弱点在于其内部状态机是完全线性的:
- 固定状态数组:MT19937 在内存中维护了一个由 624 个 32 位无符号整数构成的状态向量(数组),总状态空间大小固定为 19,937 位。
- 线性递推与调和变换(Tempering):每次生成随机数时,算法会从当前状态向量中取出一个值,经过若干次固定的位移(Shift)与掩码异或(XOR)运算后直接输出给用户。
- 可逆性(Reversibility):因为所有的移位和异或掩码操作全都是线性的、可逆的双射函数。只要攻击者获取了一个 32 位输出值,就可以通过简单的逆位移算法(Untempering)一对一还原出状态向量中对应的那个原始整数。
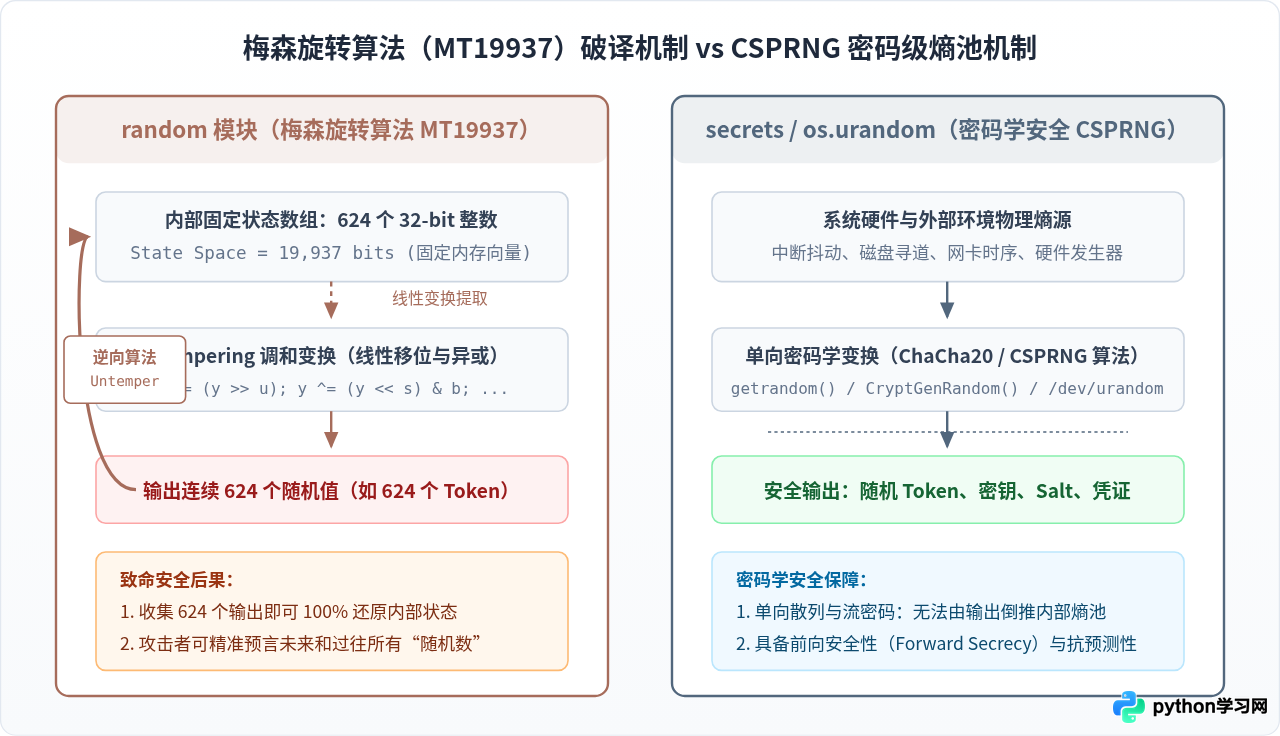
当黑客通过常规业务流程(比如注册新用户、索取找回密码验证码、调用开放 API 等)连续收集到 624 个 32 位的输出后,攻击者在自己的机器上就已经拥有了服务器 Python 进程内 random 引擎的完全克隆镜像。接下来:
- 攻击者可以准确计算出服务器之后即将发出的所有 Token,轻松伪造任意合法身份;
- 攻击者甚至可以沿着递推公式反向推导,计算出服务器此前发放给其他用户的重置凭证。
整个破译过程不需要任何算力碰撞,主流开箱即用的逆向工具(如 Python 开源库 randcrack 或 untwister)仅需几毫秒就能完成状态重建。
三、根本对策:密码学安全伪随机数生成器(CSPRNG)与 secrets 模块
为了解决不可预测性问题,现代操作系统和密码学规范引入了 CSPRNG(Cryptographically Secure Pseudo-Random Number Generator)。
一个合格的 CSPRNG 必须满足两个硬性指标:
- 下一比特不可预测性(Next-bit Unpredictability):即便已知该序列前面所有的输出比特,任何多项式时间算法也无法以显著高于 50% 的概率猜出下一个比特是 0 还是 1。
- 强状态保护与前向保密性(State Compromise Extension / Forward Secrecy):即使攻击者在某一时刻侥幸窃取了系统的内部状态,由于底层持续混合新的物理熵源和单向单次不可逆散列,攻击者依然无法恢复泄露时刻之前的随机数序列。
在 Linux 下,CSPRNG 由内核维护的熵池驱动(通过 getrandom() 系统调用或 /dev/urandom);在 macOS 下对应 arc4random_buf() / getentropy();在 Windows 下对应 BCryptGenRandom。它们采集系统运行时极其细微的物理噪声(如网络数据包间隔、键盘与鼠标硬件中断、硬件时钟微抖动等),并配合流密码加密算法(如 ChaCha20)进行输出打散,彻底封死了任何逆推状态的可能性。
从 Python 3.6 开始,标准库正式引入了专门用于安全凭据生成的 secrets 模块。该模块底层直接封装了操作系统的 CSPRNG 接口,是生成安全密钥的唯一权威推荐。
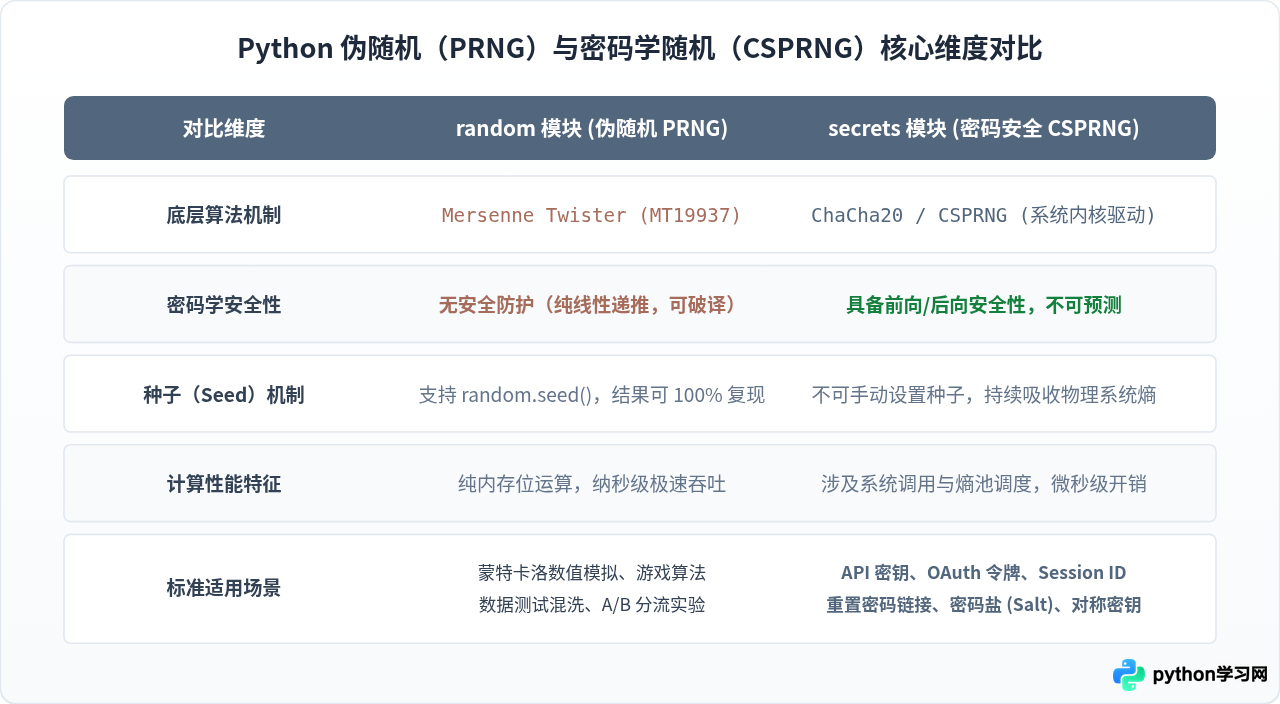
| 特性维度 | random 模块 | secrets 模块 |
|---|---|---|
| 核心算法 | 梅森旋转算法(Mersenne Twister 19937) | 系统级 CSPRNG(ChaCha20 / 操作系统熵池驱动) |
| 输出可预测性 | 极易被逆向(已知 624 个输出即可 100% 预测) | 密码学级别不可预测,数学上计算不可逆 |
| 种子(Seed)控制 | 允许 random.seed() 手动固定,方便结果复现 |
不允许人工干预种子,强依赖物理环境硬件熵 |
| 执行性能开销 | 纳秒级纯内存位运算,吞吐量极大 | 微秒级,涉及安全系统调用与内核缓冲 |
| 正规应用场景 | 游戏计算、蒙特卡洛模拟、统计测试、数据打散 | 密码生成、Session ID、OAuth State、API Key、加密 Salt |
四、实战指南:如何使用 secrets 正确生成各类安全凭证
掌握了原理后,在实际编码中只需要将过去对 random 的惯性调用替换为 secrets 提供的专用 API。以下通过四个核心操作步骤,演示如何规范生成各类业务场景下的安全凭证。
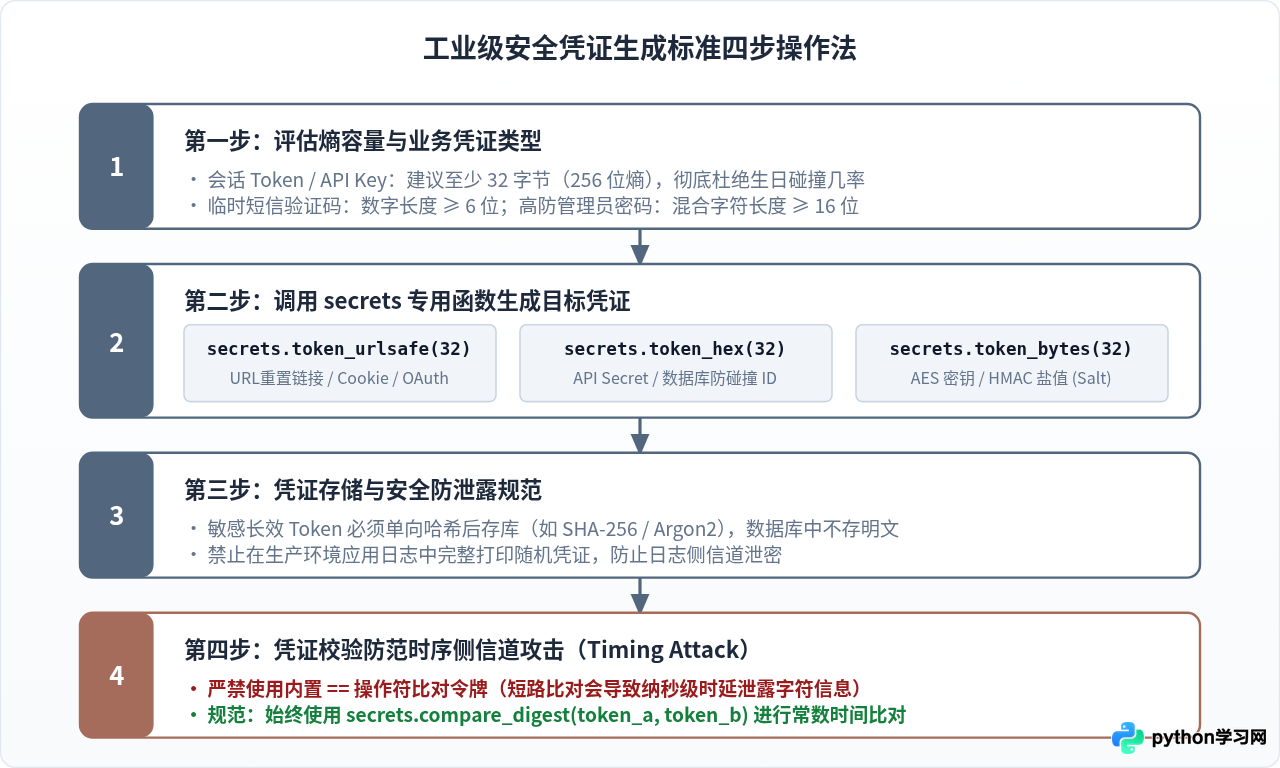
步骤一:生成 Web 访问令牌与安全重置链接(token_urlsafe)
在用户重置密码、邮件激活或生成 OAuth 授权临时 code 时,需要保证令牌既安全又可以直接安全地嵌入 URL 地址中:
import secrets

# 生成 32 字节(256 位熵)的 URL 安全 Base64 编码令牌
reset_token = secrets.token_urlsafe(32)

print("Reset Token:", reset_token)
print("Token Length:", len(reset_token))
Reset Token: wKx8v9Z4G7pQ2jM1sT0bE8yC5uN3rD6wL9oX2aK7mE4
Token Length: 43
步骤二:生成 API Key 与长效对称秘钥(token_hex 与 token_bytes)
对外开放平台的 API 客户端 Secret,通常习惯使用十六进制表示法;而如果需要提供给 AES、ChaCha20 或 HMAC 作为底层加密 Key/Salt,则必须使用原始二进制字节:
import secrets

# 1. 生成 32 字节的十六进制 API 密钥(输出 64 个十六进制字符)
api_secret_key = secrets.token_hex(32)
print("API Secret:", api_secret_key)

# 2. 生成 32 字节的原始加密盐(Salt)或 AES-256 密钥
aes_key_bytes = secrets.token_bytes(32)
print("Raw Key Bytes (Hex 表示):", aes_key_bytes.hex())
API Secret: 9f83a2c5b741e06d9124cae8f3b61079a456de218c39e802b1f50a97c4821a3d
Raw Key Bytes (Hex 表示): 4a7c1b9921f08e438bc9e176d054117b401e68b3562a98f7d983e404b901a52e
步骤三:生成高强度随机密码与防偏差验证码
当需要从特定字符池中挑选字符组成密码时,使用 secrets.choice() 替代 random.choice();当需要生成固定数值区间的验证码时,使用 secrets.randbelow() 消除取模偏差(Modulo Bias):
import secrets
import string

def generate_secure_password(length=16):
    # 包含大小写字母、数字及特殊符号
    alphabet = string.ascii_letters + string.digits + "!@#$%^&*()_+-="
    # 使用 secrets.choice 确保每一个字符的提取均来自安全熵源
    password = "".join(secrets.choice(alphabet) for _ in range(length))
    return password

def generate_six_digit_code():
    # randbelow(900000) 生成 0 到 899999 之间的均匀整数,无取模偏差
    code_num = 100000 + secrets.randbelow(900000)
    return str(code_num)

print("Secure Password:", generate_secure_password(18))
print("SMS Code:", generate_six_digit_code())
Secure Password: k8#Fz$2pL!9qX@mR4w
SMS Code: 739204
步骤四:安全对比凭证,防范时序侧信道攻击
生成安全 Token 只是第一步。在服务端验证用户上传的 Token 或签名时,许多开发者会使用常规的 if user_token == actual_token:。这种比较属于“短路比较”:一旦发现第 1 个字符不匹配,比对立即返回 False;如果前 5 个字符都匹配,比对耗时会微弱增加数个纳秒。
攻击者通过高精度的网络时延测量工具发起大量探测,就能逐个字节猜测出真实 Token 的内容。为此,验证必须使用常数时间比对函数:
import secrets

# 服务端持有的真实凭据与客户端提交的凭据
stored_token = "f481c9a0b638..."
incoming_token = "f481c9a0b638..."

# 错误做法(易受时序攻击):
# is_valid = (incoming_token == stored_token)

# 正确做法:常数时间字符串比对(Constant-Time Compare)
is_valid = secrets.compare_digest(incoming_token, stored_token)
print("Token 校验结果:", is_valid)
五、常见认知误区与避坑指南
完全不能!很多开发者尝试写 random.seed(int(time.time() * 1000)),以为这样“每次运行种子都不同就很安全”。实际上,时间戳是高度公开或极易估算的上下文。一毫秒甚至一秒内的数值空间极为狭窄,攻击者只需对该时间窗口内的种子进行微秒级暴力遍历,瞬间就能完全命中你的伪随机序列。
不能!密码学基本定律表明:哈希函数只能压缩或混合现有的信息熵,绝不可能创造新的熵。如果底层的伪随机源只有 624 维线性状态,对其输出计算 SHA-256 只是增加了一层非线性包装,攻击者依然可以通过逆向搜索或 SAT 求解器针对哈希输入空间进行高效反解。
在团队工程实践中,建议将安全静态检查工具(如 Bandit)引入 CI/CD 流水线。Bandit 内置了 B311: blacklist_calls_random 检查项,凡是在代码中检测到 random.choice、random.randint 试图生成凭据的操作,均会自动触发告警阻断合入。
六、选型总结与决策建议
为了让不同场景下的技术选型更加清晰直观,我们在下方的决策树中明确梳理了开发中的选择路径:
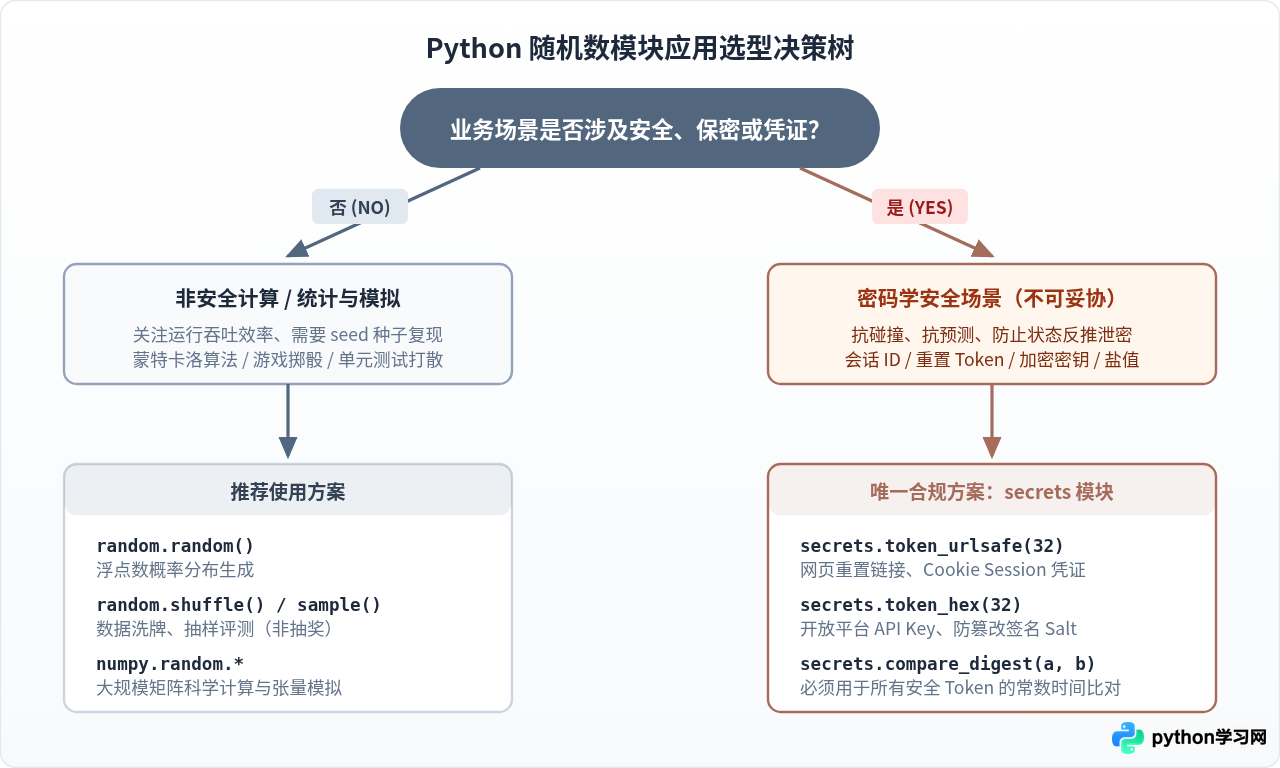
总结一句话:只要生成的随机数会离开你的服务器、会展示给用户、或用于决定任何认证、授权与保密权益,唯一正确的选择就是 secrets 模块;只有在纯粹追求吞吐性能的仿真计算、模型测试或单机游戏等非安全场景下,random 模块才是其应有的用武之地。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









