

解决Windows无法激活Python虚拟环境的问题(禁止运行脚本/权限错误)
针对Windows系统PowerShell激活Python虚拟环境时出现的禁止运行脚本及PSSecurityException权限错误,提供深入的原因剖析、无需管理员权限的RemoteSigned持久解决方案及备选应急策略。
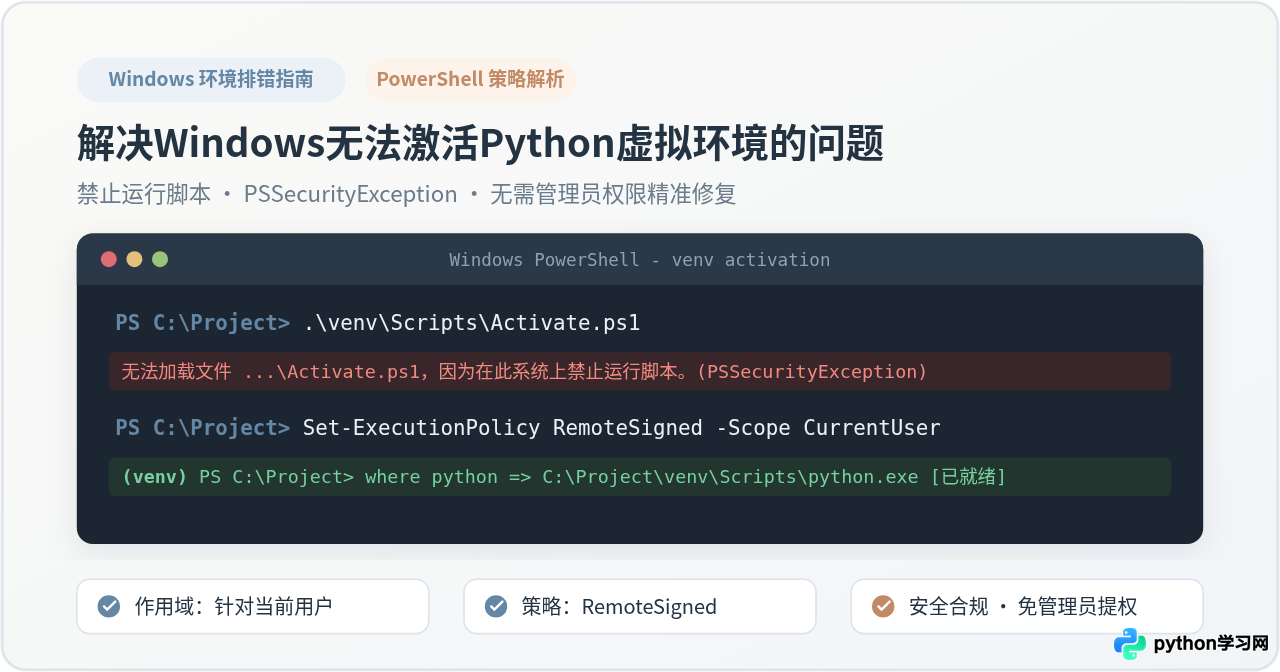
在 Windows 平台的 PowerShell 终端中执行 .\venv\Scripts\Activate.ps1 激活 Python 虚拟环境时,如果终端返回“无法加载文件……因为在此系统上禁止运行脚本”或 PSSecurityException,说明当前系统的脚本执行策略(ExecutionPolicy)处于默认的受限状态。这是 Windows 针对未签名脚本的内置安全保护,而非 Python 安装损坏或文件缺失。最推荐且合规的解决办法是在普通用户权限下将当前用户的策略设为 RemoteSigned:执行命令 Set-ExecutionPolicy -ExecutionPolicy RemoteSigned -Scope CurrentUser。该操作即刻生效且无需管理员提权,在保障操作系统安全的前提下允许运行本地生成的虚拟环境脚本。
一、报错特征复现与原因剖析
在基于 Python 标准库的 venv 模块创建虚拟环境后,开发人员通常会按照惯例进入终端执行环境激活脚本。在 Windows PowerShell 中,典型的交互与报错日志如下:
PS D:\my_project> .\venv\Scripts\Activate.ps1
.\venv\Scripts\Activate.ps1 : 无法加载文件 D:\my_project\venv\Scripts\Activate.ps1,因为在此系统上禁止运行脚本。
有关详细信息,请参阅 https:/go.microsoft.com/fwlink/?LinkID=135170 中的 about_Execution_Policies。
所在位置 行:1 字符: 1
+ .\venv\Scripts\Activate.ps1
+ ~~~~~~~~~~~~~~~~~~~~~~~~~~~
    + CategoryInfo          : SecurityError: (:) [], PSSecurityException
    + FullyQualifiedErrorId : UnauthorizedAccess
这段报错包含两个关键信息点:类别属于 SecurityError (PSSecurityException),具体原因为 UnauthorizedAccess(未授权访问)。初学者常误以为是 Windows 用户没有文件夹的写入权限,从而尝试去修改文件属性或用管理员身份启动终端,这种排查方向实际上混淆了“文件系统 NTFS 访问权限”与“PowerShell 脚本执行策略”。
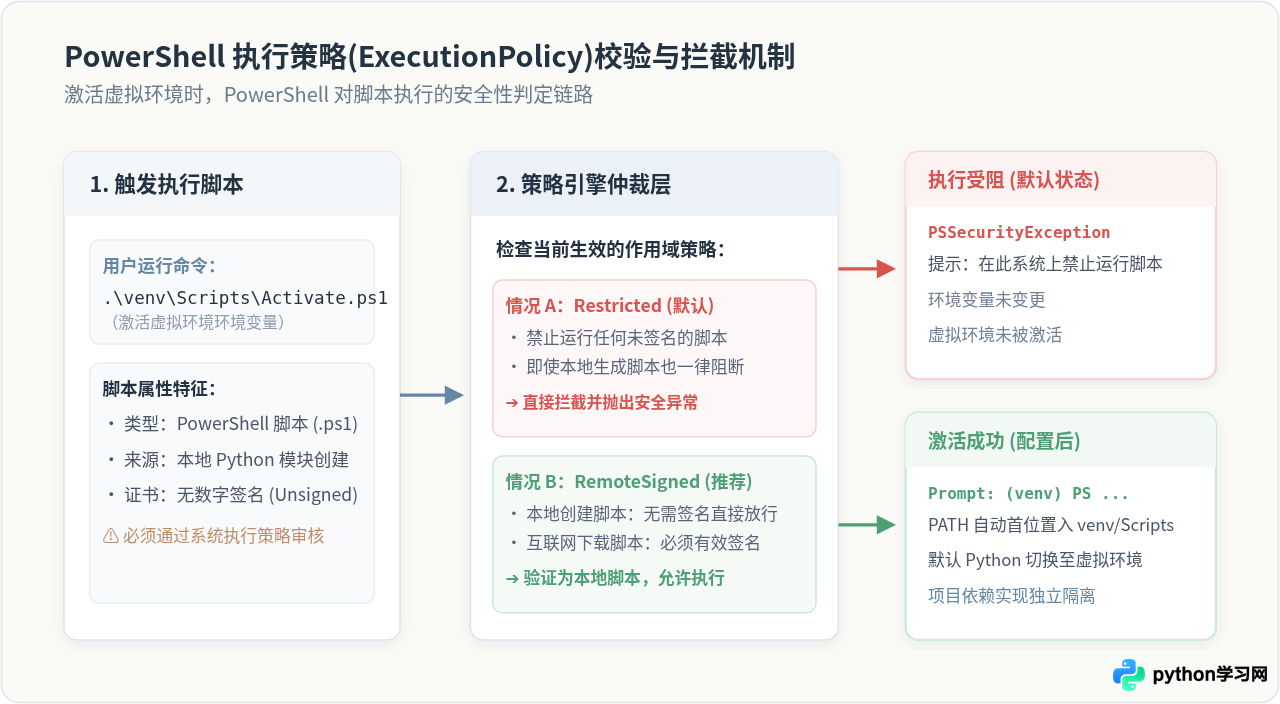
产生该阻断的核心机理包含三个关键要素:
- 防御机制设计:PowerShell 执行策略并非限制用户操作的死锁,而是为了防止用户在无意间双击或误执行包含恶意代码的
.ps1脚本文件而设立的安全围栏。在 Windows 客户端操作系统(Windows 10 和 Windows 11)中,系统级执行策略默认设置为Restricted或Undefined(未配置时默认沿用 Restricted 行为)。 - 脚本自身特征:执行
python -m venv venv时,Python 自动在虚拟环境的 Scripts 目录下生成激活脚本。由于这些脚本是在本地临时生成的纯文本代码,并没有经过商业数字证书颁发机构(CA)的代码数字签名(Code Signing)。 - 策略拦截命中:在
Restricted策略下,PowerShell 严格禁止加载与运行任何外部脚本文件;只要脚本带有.ps1后缀,无论内容是否安全,都会在解释器启动之初直接抛出异常并终止。
二、标准修复方案:配置当前用户策略 (推荐实践)
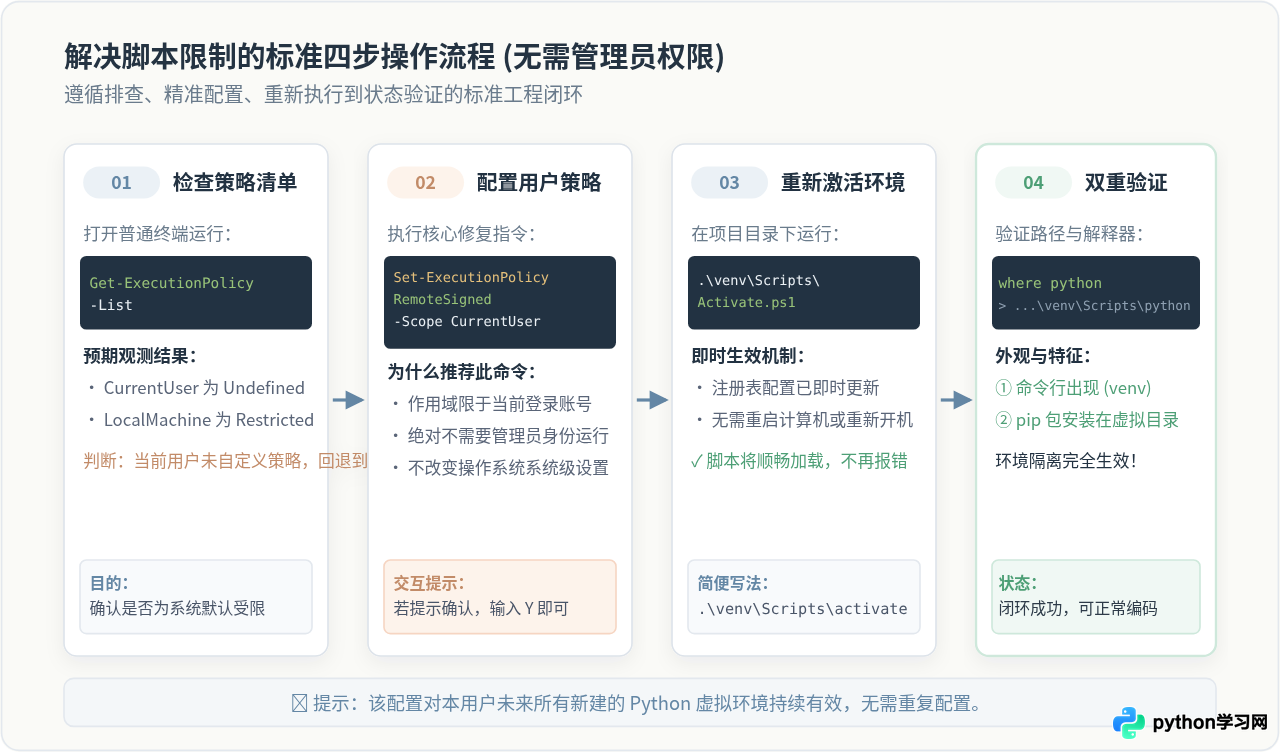
解决此问题最规范的做法是明确指定作用域为 CurrentUser(当前登录用户),并将策略设置为 RemoteSigned。
- 完全无需管理员权限:修改仅影响当前 Windows 用户的个人注册表配置(HKCU),普通终端即可直接执行。
- 兼顾系统级安全性:
RemoteSigned意味着本地自主编写和生成的所有脚本直接放行,但从互联网、邮件或社交软件下载的外部脚本仍必须具备可信签名方可执行,维持了关键安全底线。 - 一次设置永久有效:配置完成后,本机当前用户后续开发创建的所有新虚拟环境均可顺畅激活,无需反复输入。
执行步骤与验证操作
请按以下步骤直接在日常使用的终端窗口(包括 VS Code 内置终端或 Windows Terminal)中执行命令:
# 第 1 步:查看当前作用域的策略配置情况
Get-ExecutionPolicy -List

# 输出示例:通常看到 CurrentUser 为 Undefined,而 LocalMachine 为 Restricted

# 第 2 步:将当前用户作用域设置为 RemoteSigned(若出现确认提示,按 Y 并回车)
Set-ExecutionPolicy -ExecutionPolicy RemoteSigned -Scope CurrentUser

# 第 3 步:进入项目目录重新运行激活脚本
.\venv\Scripts\Activate.ps1

# 第 4 步:验证是否成功激活(提示符前出现 (venv))
(venv) PS D:\my_project> where python
# 示例输出:D:\my_project\venv\Scripts\python.exe
三、深入理解:PowerShell 作用域优先级与策略级别
为什么许多网络教程建议“以管理员身份运行 PowerShell 并输入 Set-ExecutionPolicy RemoteSigned”是不够稳妥的?原因在于默认情况下不带 -Scope 参数时,命令作用于 LocalMachine。这一方面强制要求提升管理员 UAC 权限,另一方面会全局降低整台操作系统的防护等级。
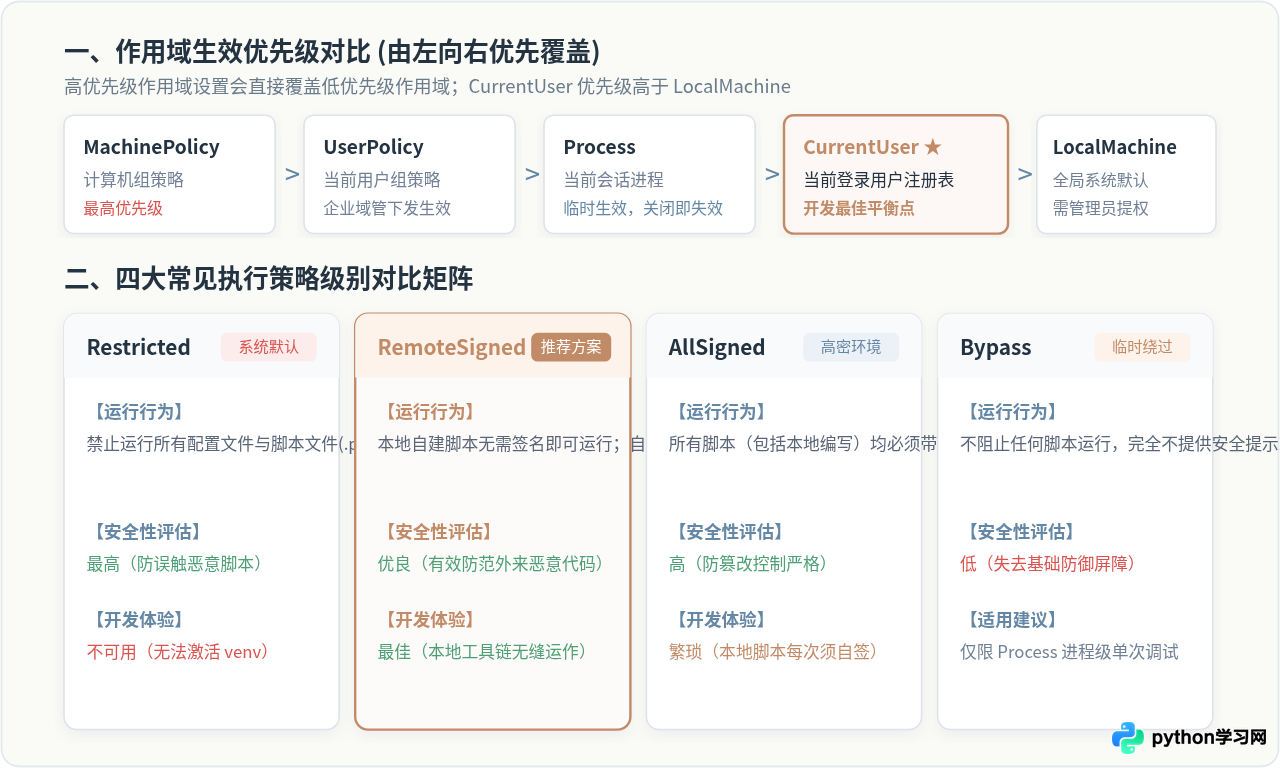
PowerShell 引入了分层的作用域(Scope)机制。当终端决定是否允许执行某个脚本时,会按照严格的从高到低优先级依次遍历各作用域;只要排在前面的作用域有明确定义,排在后面的设置就会被直接忽略。
| 作用域 (Scope) | 优先级 | 影响范围与持久性 | 提权要求 | 开发场景建议 |
|---|---|---|---|---|
| MachinePolicy | 1 (最高) | 组策略强制分配给整台计算机,永久持久化 | 域管理员 | 多见于企业域控,开发人员无法随意修改 |
| UserPolicy | 2 | 组策略分配给当前登录用户,永久持久化 | 域管理员 | 企业策略下发 |
| Process | 3 | 仅对当前打开的 PowerShell 进程有效,窗口关闭即清除 | 无需权限 | 适合受限公用机临时调试 |
| CurrentUser | 4 | 当前 Windows 用户的个人注册表分支,永久持久化 | 无需权限 | 【最推荐】日常个人开发环境首选 |
| LocalMachine | 5 (最低) | 整台计算机所有账户全局生效,永久持久化 | 必须管理员 | 不推荐随意修改,影响全局配置 |
由上表可知,CurrentUser 的优先级(第 4 位)天然高于全局的 LocalMachine(第 5 位)。因此,即使系统出厂时全局是 Restricted,只要你在 CurrentUser 上明确赋予 RemoteSigned,PowerShell 就会优先采纳用户策略,成功允许激活脚本运行。
四、特殊场景下的备选与应急方案
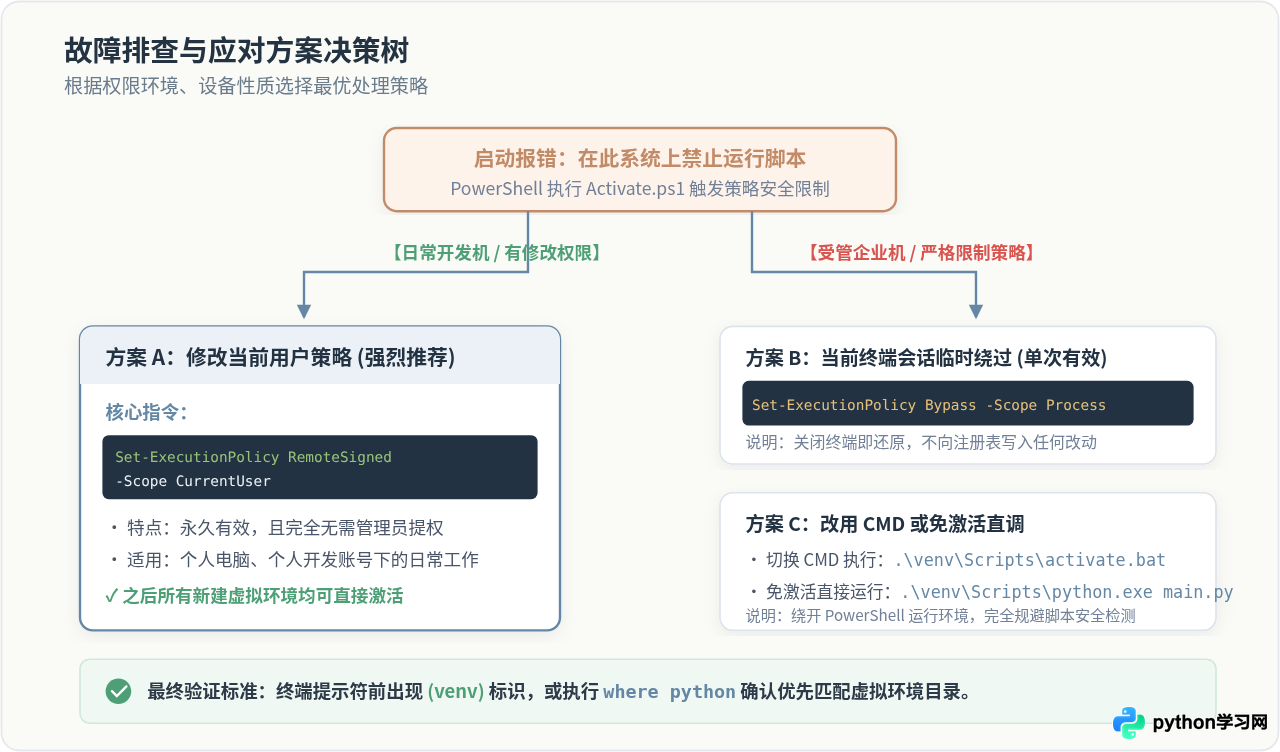
在部分特殊工作环境(例如企业统一配置的高密管控电脑、高校机房或堡垒机环境)中,IT 部门可能通过注册表策略或组策略锁死了用户级别的持久修改。针对此类受限场景,可采用以下备选方案完成开发任务:
备选 1:仅对当前终端会话临时绕过策略
利用 Process 作用域仅在内存中生效的特性,可以在不改写注册表任何配置的情况下临时激活环境:
# 在当前终端窗口内临时解除脚本限制
Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope Process

# 正常执行激活脚本
.\venv\Scripts\Activate.ps1
或者在启动 PowerShell 时直接通过启动参数绕过:
powershell -ExecutionPolicy Bypass -NoExit -Command ".\venv\Scripts\Activate.ps1"
备选 2:改用 Windows 命令提示符 (CMD)
Windows 下 Python 的 venv 模块会同时生成三套激活脚本:
Activate.ps1:供 PowerShell 脚本解释器解析;activate.bat:供传统 Windows 命令提示符(CMD)批处理解析;activate:供 Git Bash 或 WSL 环境解析。
“禁止运行脚本”是 PowerShell 专有的策略机制,传统的 CMD 并不受该安全策略制约。如果你在 VS Code 或终端中将终端类型切换为 Command Prompt (cmd.exe),直接运行批处理脚本即可秒级激活:
C:\my_project> .\venv\Scripts\activate.bat
(venv) C:\my_project>
备选 3:免激活直接调用虚拟环境的解释器
激活脚本(Activate.ps1 / activate.bat)的本质工作只有两件事:一是把当前虚拟环境的 Scripts 目录追加到环境变量 PATH 的最前端;二是修改终端提示符显示 (venv)。
如果你只是需要运行一段 Python 代码或安装第三方库,实际上完全不需要执行激活脚本,直接通过相对路径或绝对路径调用虚拟环境下的独立二进制可执行文件即可:
# 安装第三方库到虚拟环境
.\venv\Scripts\pip.exe install requests flask

# 直接使用虚拟环境中的 Python 解释器执行主程序
.\venv\Scripts\python.exe main.py
虚拟环境内的 python.exe 会根据自身所在目录同级的 pyvenv.cfg 自动推导出独立环境路径,包的安装与导入完全隔离,与手动激活后的运行结果完全一致。
五、结果验证与常见次生问题排查
1. 如何准确确认虚拟环境已成功激活
环境激活成功后,应通过以下三重特征进行确认,避免因前缀显示错觉导致依赖包被错误安装到全局:
- 终端前缀变化:终端命令行输入提示符最前方应出现带圆括号的环境名,例如
(venv) PS D:\my_project>。 - 解释器查找路径检查:在 PowerShell 中运行
where.exe python(或(Get-Command python).Source),排在第一位的必须是当前项目下的虚拟环境路径D:\my_project\venv\Scripts\python.exe。 - 运行时内部环境核验:执行 Python 单行指令
python -c "import sys; print(sys.prefix)",输出路径必须是虚拟环境根目录,而不是类似全局安装路径。
2. 常见次生问题与排错提示
产生该错误的原因是未加
-Scope CurrentUser 参数,导致 PowerShell 默认尝试修改系统全局的 LocalMachine,从而触发了 Windows UAC 保护机制。请严格检查命令拼写,确保末尾附带了 -Scope CurrentUser。
VS Code 的集成终端会在后台持久保持部分进程状态或缓存环境变量。修改执行策略后,旧终端会话可能未能感知注册表变动。只需点击终端面板右上角的垃圾桶图标(Kill Terminal)彻底关闭当前终端,随后按下快捷键重新打开新建终端即可正常生效。
六、方案总结与选型参考
| 方案类型 | 核心命令 / 操作 | 是否需提权 | 生效周期 | 最适用场景 |
|---|---|---|---|---|
| 用户策略调整 (首选) | Set-ExecutionPolicy RemoteSigned -Scope CurrentUser |
否 | 永久生效 | 个人电脑日常开发,兼顾安全与便捷 |
| 进程临时绕过 | Set-ExecutionPolicy Bypass -Scope Process |
否 | 单次会话有效 | 企业受管电脑、临时排错演示 |
| 切换 CMD 终端 | 在 CMD 中运行 .\venv\Scripts\activate.bat |
否 | 永久有效 | 不想改动任何 PowerShell 策略的用户 |
| 免激活直接调用 | 直接调用 .\venv\Scripts\python.exe |
否 | 无需激活 | 自动化批处理任务、CI/CD 脚本、定时运行 |
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









