

RPM与DEB、Tar.gz有什么区别
深入对比Linux环境下RPM、DEB软件包与Tar.gz归档文件的核心区别。从包管理机制、生态归属、依赖管理、生命周期操作及技术选型场景进行全面解析。
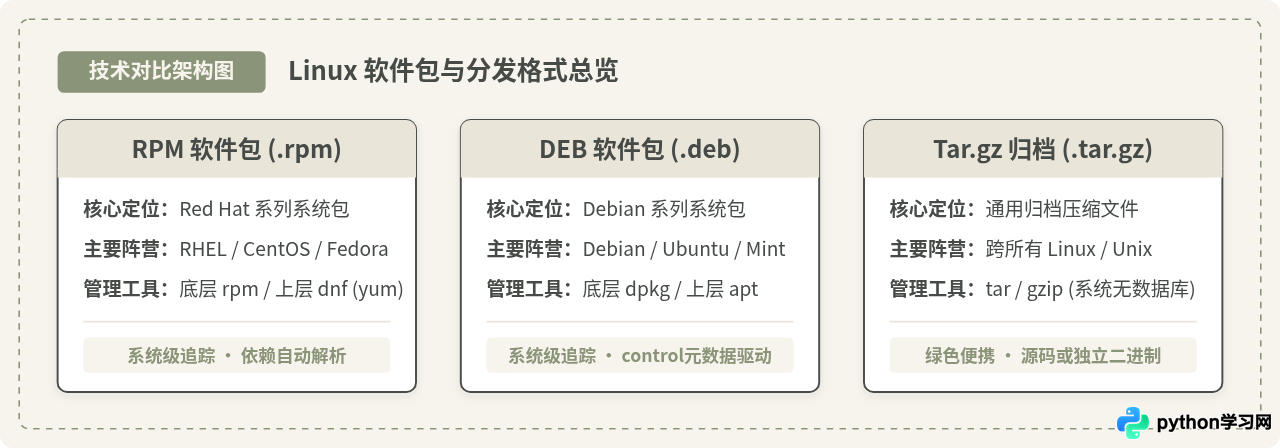
一、本质属性:系统包管理格式 vs 通用归档压缩包
在Linux环境中,初学者往往将这三者都统称为“安装包”,但它们在计算机存储与操作系统层面的抽象层次完全不同。
RPM(Red Hat Package Manager)与DEB(Debian Package)属于“系统交付级规范”。一个 .rpm 或 .deb 文件并不是单纯的文件压缩包,它是一个包含严格协议规范的复合数据结构:
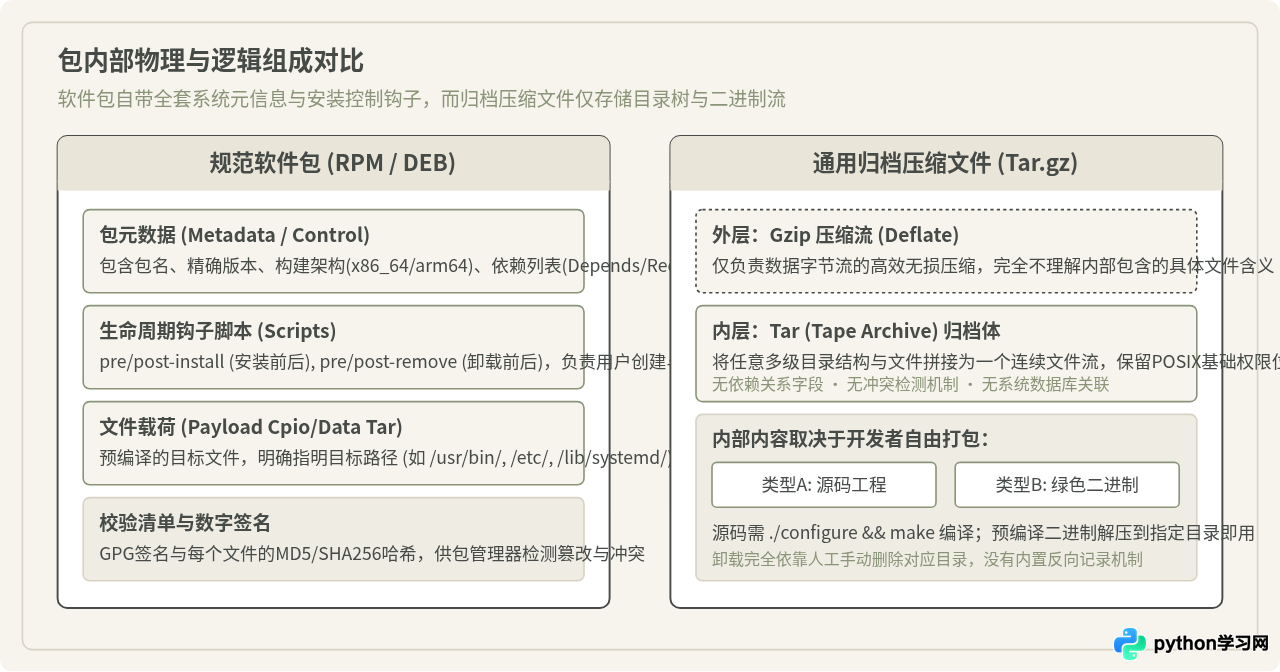
- 元数据控制块(Metadata / Control):记录软件名称、精确版本号、构建发行编号、硬件架构(如 x86_64, aarch64)、许可证,以及最重要的依赖定义(明确写明本软件运行需要哪些库文件或具体包名)。
- 生命周期控制脚本(Pre/Post Scripts):内置在软件解包前后触发的Shell脚本(例如
preinst、postinst或%pre、%post),用于在系统内自动创建运行账号、调整目录SELinux标签、生成初始配置文件或自动重载 Systemd 服务守护进程。 - 文件清单与校验和:包含该包释放出的每一个目标文件的绝对落地路径(如
/usr/bin/nginx、/etc/nginx/nginx.conf)及其MD5或SHA256哈希值。 - 系统数据库注册:安装时,操作系统的包数据库会完整录入此信息。系统能够精确掌握“某个文件是由哪个软件包安装的”以及“系统目前到底装了哪些软件”。
与此相对,Tar.gz(通常后缀为 .tar.gz 或 .tgz)仅仅是两项经典Unix技术的组合:先通过 tar(Tape Archive)将多级目录和文件整合成一个连续的归档流(保留基本的用户所有权与文件读写执行权限),再通过 gzip 工具进行基于Deflate算法的数据压缩。
Tar.gz 本身完全不理解操作系统概念。它不知道内部装的是C语言源码、预编译好的Go语言二进制,还是一批日志文件或网页静态资源。操作系统对其解压时,只执行纯粹的字节展开,不会向系统全局数据库写入任何清单,更不会在缺少动态链接库时主动报错或拦截。
二、生态阵营与依赖管理机制
在Linux世界中,发行版的分化直接决定了软件包格式的阵营划分。
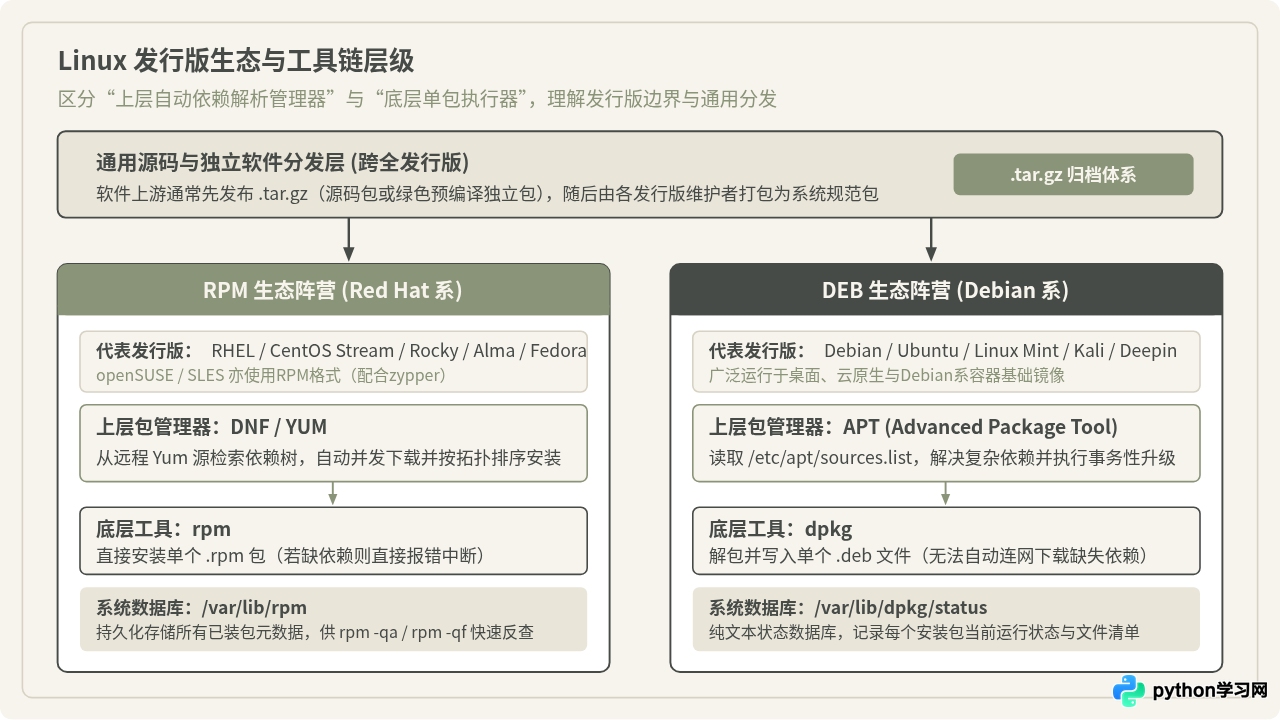
1. RPM 家族:起源于 Red Hat,目前统治着企业级 Linux 市场。主要成员包括 Red Hat Enterprise Linux (RHEL)、CentOS Stream、Rocky Linux、AlmaLinux 以及 Fedora。SUSE 和 openSUSE 亦采用 RPM 格式(但上层配合 Zypper 管理器)。在现代 RHEL 体系中,上层依赖管理工具为 dnf(旧版为 yum),底层执行单包安装解包的工具为 rpm。
2. DEB 家族:起源于 Debian 社区,统治着云原生基础设施、容器基础镜像以及大量桌面开发环境。主要成员包括 Debian、Ubuntu、Linux Mint、Kali Linux 以及国产操作系统如 Deepin、UOS。其上层依赖管理工具为 apt(及底层的 apt-get),底层执行单包安装解包的工具为 dpkg。
3. Tar.gz 的中立通用性:不隶属于任何发行版。只要系统安装了标准POSIX环境与 tar/gzip 命令,任何 Linux、BSD 甚至 macOS 都能正常解压处理。
初学者经常混淆 rpm 与 dnf,或者 dpkg 与 apt 的职责:
当你直接执行 rpm -ivh demo.rpm 或 dpkg -i demo.deb 时,调用的只是底层单包执行器。如果该包依赖了 libssl.so.3,而当前系统尚未安装该库,底层工具仅会打印一条缺少依赖的错误并直接退出中断,它不具备联网寻找并拉取依赖的能力。
而 dnf install 或 apt install 是上层包管理器。它们会在执行安装前,先解析软件仓库的元数据缓存,构建完整的依赖关系有向无环图(DAG),自动计算出还需要下载哪些关联库,按正确拓扑顺序一次性下载并完成整体安装。
三、生命周期操作与实操对比
在日常维护工作中,软件管理涵盖五个核心阶段:查询、安装、校验、升级与卸载。三种格式在这些操作中的具体做法如下:
1. 核心操作命令速查
| 运维操作 | RPM / DNF (Red Hat系) | DEB / APT (Debian系) | Tar.gz (通用归档) |
|---|---|---|---|
| 仓库在线安装 | dnf install <package> |
apt install <package> |
无官方源,需 wget/curl 自行下载 |
| 离线单包安装 | rpm -ivh package.rpm(或 dnf localinstall package.rpm) |
dpkg -i package.deb(或 apt install ./package.deb) |
tar -zxvf package.tar.gz -C /opt/ |
| 查询已安装软件 | rpm -qa | grep nginx |
dpkg -l | grep nginx |
无法系统查询,需人工检查解压目录 |
| 反查文件归属 | rpm -qf /usr/bin/nginx |
dpkg -S /usr/bin/nginx |
无关联信息,系统无法追溯 |
| 软件完整性校验 | rpm -V <package> |
debsums <package> |
需自行对比源码包提供的 sha256sum |
| 干净卸载清除 | dnf remove <package>(或 rpm -e <package>) |
apt purge <package>(或 dpkg -P <package>) |
手动递归删除解压目录 rm -rf /opt/app |
2. 典型实操过程演示
场景 A:使用包管理器安装与验证(以 DEB / APT 为例)
# 1. 自动解析依赖并从软件源安装
sudo apt update
sudo apt install htop

# 2. 检查安装状态与文件释放路径
dpkg -L htop

# 示例输出:
# /.
# /usr
# /usr/bin
# /usr/bin/htop
# /usr/share/man/man1/htop.1.gz

# 3. 干净卸载,同时清除残留配置文件
sudo apt purge htop
场景 B:使用 Tar.gz 进行绿色独立部署(以 Node.js 二进制为例)
# 1. 下载预编译的官方二进制归档包
wget https://nodejs.org/dist/v20.11.0/node-v20.11.0-linux-x64.tar.gz

# 2. 手工校验文件摘要以防传输损坏或篡改
sha256sum node-v20.11.0-linux-x64.tar.gz

# 3. 解包并规范放置到 /opt/ 目录
sudo tar -zxvf node-v20.11.0-linux-x64.tar.gz -C /opt/
sudo mv /opt/node-v20.11.0-linux-x64 /opt/nodejs

# 4. 手工创建符号链接使全局可用,或追加至环境变量
sudo ln -s /opt/nodejs/bin/node /usr/local/bin/node
sudo ln -s /opt/nodejs/bin/npm /usr/local/bin/npm

# 5. 卸载:必须由管理员手工移除链接与原目录
sudo rm -f /usr/local/bin/node /usr/local/bin/npm
sudo rm -rf /opt/nodejs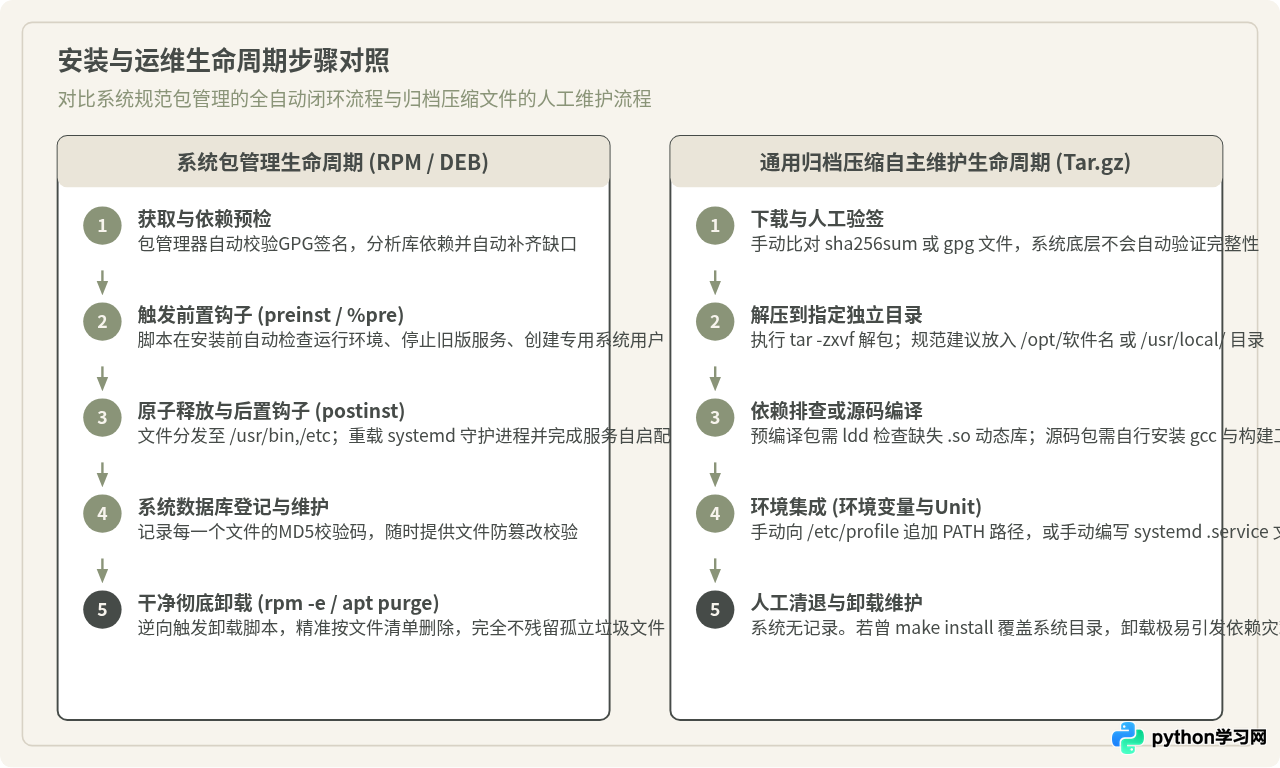
四、常见误区与边界辨析
围绕这三种格式,技术人员在实际使用中常产生若干理解偏差,需要根据底层运作原理进行明确界定:
误区 1:“看到 .tar.gz 就意味着必须执行 ./configure && make 源码编译”
辨析:这是十几年前 Linux 遗留下来的惯性认知。在当前软件分发生态中,大量成熟软件(例如 Go 语言编写的 Prometheus、Kubernetes 客户端工具、官方 Node.js、JDK、VS Code Server 等)发布的 .tar.gz 内部直接就是已经编译好的可执行机器码程序。
判断一个 Tar.gz 是源码还是预编译二进制,解包后只需观察顶层目录结构:若包含 Makefile、CMakeLists.txt 或 configure 脚本,属于源码工程;若直接包含 bin/、lib/ 或可直接运行的ELF二进制文件,则是绿色免编译包,解压后配置环境变量即可运行。
误区 2:“RPM 与 DEB 结构相似,可以用 alien 工具无缝互相转换”
辨析:alien 是一个能够将 RPM 转换为 DEB(或反向转换)的转换脚本,但在生产环境中直接使用存在显著隐患。
原因在于:两个生态对于基础共享库和子包的命名规范不同。例如,在 Debian 下可能叫 libssl-dev,而在 RHEL 下则叫 openssl-devel;此外,两个发行版对于 Systemd 服务单元的默认放置习惯、Apache/Nginx 配置文件的分割组织方式(如 sites-available 机制)存在差异。alien 仅能做基础的文件归档格式映射,无法自动调和跨发行版的依赖元数据冲突与服务配置差异。
误区 3:“同为 RPM 包,在 RHEL 7 上打出的包可以无缝装在 RHEL 9 上”
辨析:RPM 只负责在对应系统下解包与登记,并不能消除底层 C 运行库的兼容性约束。
Linux 的可执行程序强依赖操作系统的 glibc 版本。Linux 系统通常只提供向下兼容(即高版本 glibc 可运行低版本编译出的程序),但反向不成立。在 RHEL 9 环境下编译出的 RPM 包,往往链接了更新的 GLIBC_2.34 符号,一旦强行安装到旧版操作系统,即便依赖检查被跳过,运行时也会报 libc.so.6: version 'GLIBC_2.34' not found 错误。
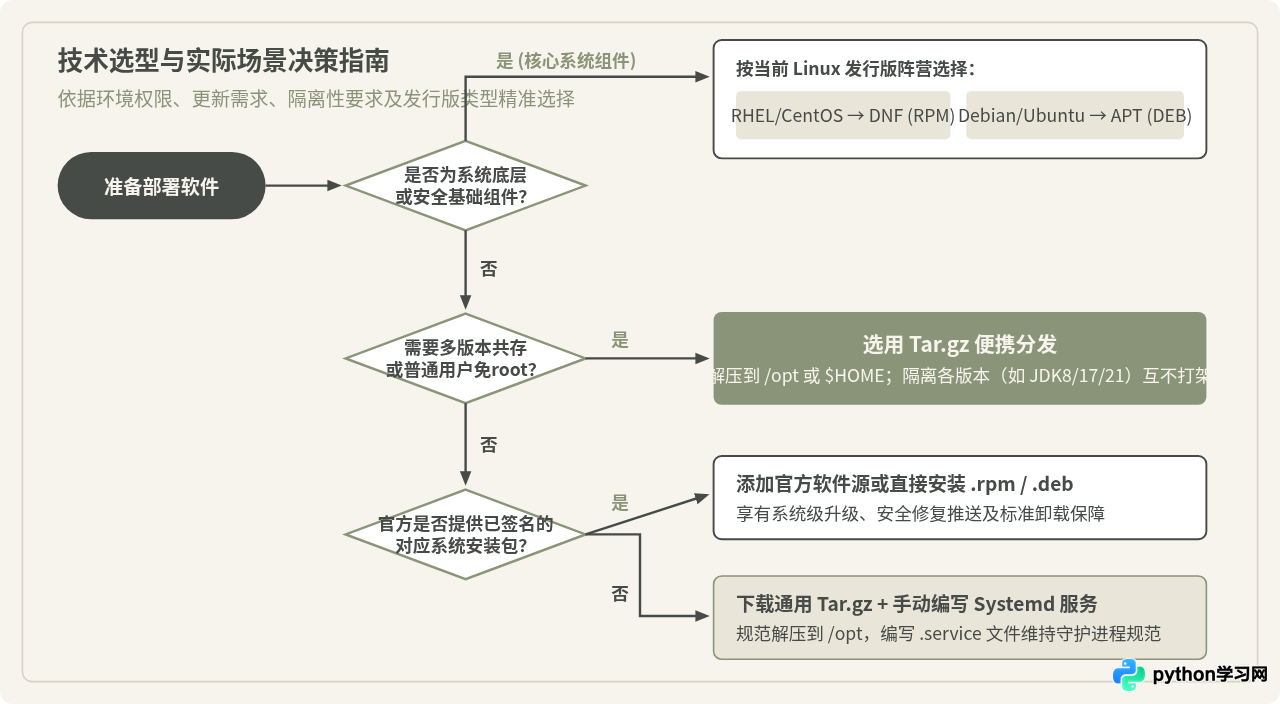
五、技术选型与实际场景决策
在搭建系统或交付业务系统时,应当根据以下实际工程维度做出合理选择:
- 优先选用官方源的 RPM / DEB:适用于操作系统核心基础服务(如 OpenSSH、Nginx、MySQL、Docker、内核驱动等)。这些服务深度与操作系统 Systemd、日志体系以及 SELinux/AppArmor 安全机制集成,使用系统包管理器能自动接收安全漏洞修补与内核联动更新。
- 选用独立 Tar.gz 归档部署:适用于以下三种明确场景:
- 多版本共存与隔离:例如开发机或构建服务器上需要同时使用 Java 8、Java 17、Java 21,使用包管理器往往会互相覆盖或引发全局环境混乱,而解压到
/opt/jdk-8、/opt/jdk-17可通过切换环境变量实现完全隔离。 - 非 Root 权限运行环境:普通研发人员在生产服务器没有
sudo权限时,无法执行dnf或apt,此时只能将软件的 Tar.gz 解压到自己的$HOME目录下使用。 - 追求与底层系统解耦的自包含程序:许多微服务或内部业务系统将依赖库与可执行文件打包在同一个 Tar.gz 目录内,解压即运行,迁移或下线时只需删除单一文件夹。
- 多版本共存与隔离:例如开发机或构建服务器上需要同时使用 Java 8、Java 17、Java 21,使用包管理器往往会互相覆盖或引发全局环境混乱,而解压到
六、总结与核心差异对比表
总结而言,RPM、DEB 与 Tar.gz 并不是非此即彼的对立关系,而是处于软件交付链路的不同位置。Tar.gz 是最质朴、最通用的文件与源码承载形式,而 RPM 和 DEB 是各自操作系统生态为了解决“软件规模化安装、依赖自动化排查、全局版本防冲突”而演进出的现代化工程规范。
| 对比维度 | RPM (.rpm) | DEB (.deb) | Tar.gz (.tar.gz / .tgz) |
|---|---|---|---|
| 核心设计目标 | 系统级软件包管理与依赖追踪 | 系统级软件包管理与依赖追踪 | 通用文件打包与高效率压缩 |
| 所属阵营 | Red Hat / CentOS / Fedora / SUSE | Debian / Ubuntu / Linux Mint | 所有 Unix / Linux 通用 |
| 依赖自动解析 | 支持(结合 DNF / YUM) | 支持(结合 APT) | 不支持,完全依赖人工排查与处理 |
| 卸载干净程度 | 极高(按系统包数据库完整反向清理) | 极高(支持 purge 连同配置文件清除) | 取决于是否集中放置,分散文件难以查全 |
| 系统权限要求 | 通常需要 Root 权限写入系统库 | 通常需要 Root 权限写入系统库 | 任意普通用户权限均可解压使用 |
| 构建与打包门槛 | 较高(需编写 .spec 文件并构建) |
较高(需编写 debian/control 等规则) |
极低(一条 tar -czvf 命令即可完成) |
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









