

怎么区分Python真假官网?识别钓鱼网站与捆绑软件特征
针对Python初学者在搜索下载时常遇到的仿冒网站与恶意捆绑问题,本文系统拆解正版官网的核心域名、钓鱼网页的常见伪装手法、捆绑安装包的异常特征及数字签名核对步骤。
区分 Python 真假官网的核心在于核对根域名:官方唯一网址为 python.org,非此域名的任何“中文官网”、“下载专区”或带有额外前缀后缀的网址均为第三方甚至仿冒页面。识别并阻断伪装软件,只需遵循三个检查动作:核对浏览器地址栏域名、排查安装程序的大小与界面细节、检查 Windows 安装包的数字签名是否属于“Python Software Foundation”。
一、官方站点的唯一标识与常见仿冒形态
Python 语言由非营利组织 Python Software Foundation(简称 PSF)维护与发布。官方没有单独设立独立域名的中文分站,也没有授权任何商业代理机构建立名为 python-china.org 或 python3.com 之类的所谓“中国专属下载中心”。
在搜索引擎中输入“Python 下载”或“Python 官网”时,排在靠前位置的网页经常包含竞价推广广告或利用 SEO 手段排名的第三方下载站。辨别网页真实性的关键并不在于页面设计是否整洁,而在于浏览器地址栏中的完整二级主域名。
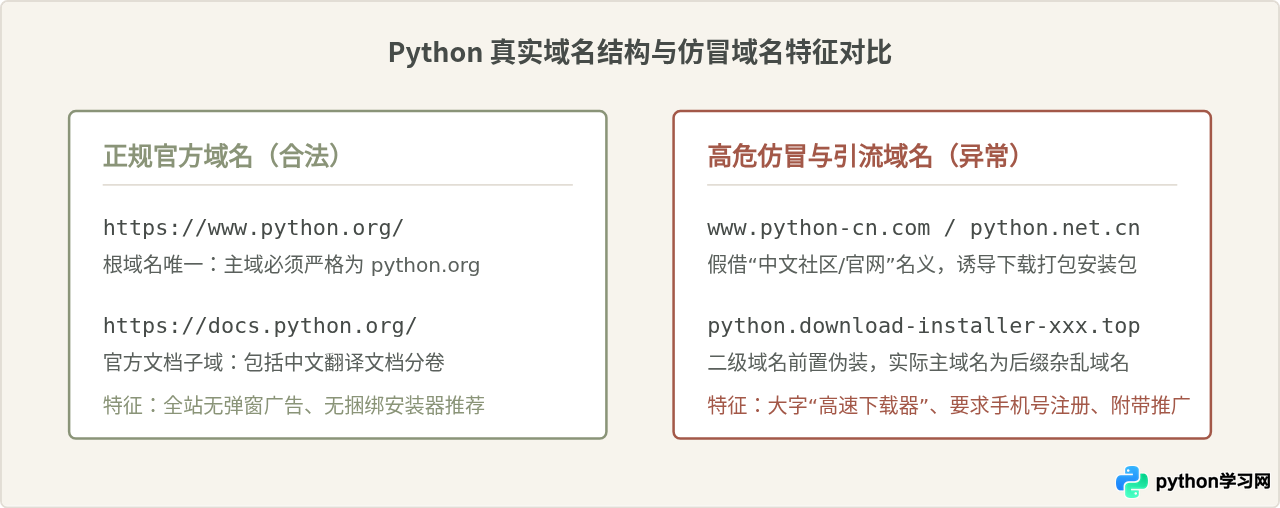
有一种看似合理的说法是:“只要网页带有安全锁标志(HTTPS),就是受信任的官方网站。”这个判断是不准确的。现代证书颁发机构(如 Let's Encrypt)允许任何人在数秒内免费为任何合法注册的仿冒域名配置 HTTPS 加密。HTTPS 仅证明数据在浏览器与目标服务器之间的传输过程经过加密、没有被中间人篡改,完全无法证明该服务器背后的运营者是不是真正的 Python 官方机构。
二、钓鱼与引流页面的典型视觉陷阱
假冒网站不仅为了分发捆绑软件,还可能诱导新手付费或搜集个人信息。这些网页在视觉设计上通常有若干显著违背开源社区惯例的特征:
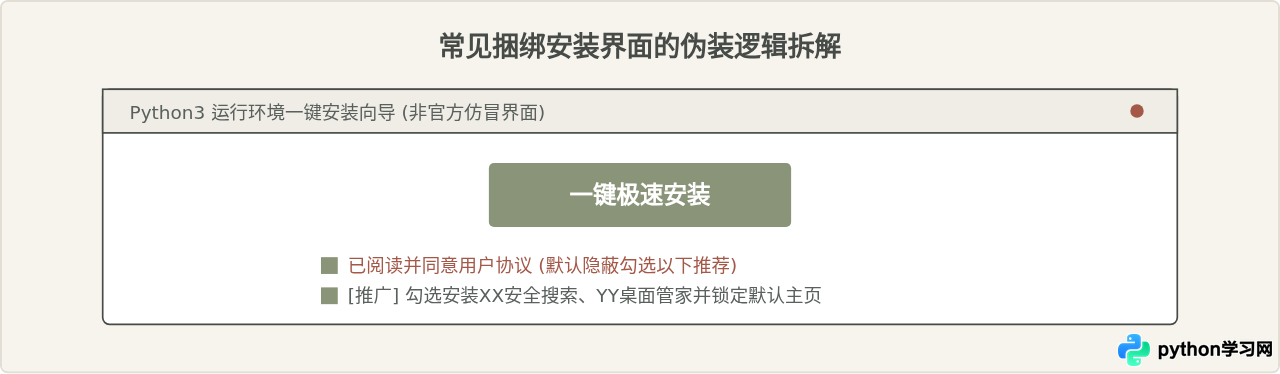
- 双按钮陷阱(“普通下载”与“高速下载”):正版 Python 官方网站仅提供直接的安装包链接(如
python-3.x.x-amd64.exe)。凡是页面中出现“高速下载通道”、“极速安全下载”,并在旁边放置小字“普通下载”的,所谓的“高速下载”本质上是一个 1MB 至 3MB 左右的 P2P 广告下载器。 - 非官方的“中文汉化版”包装:Python 解释器本身是命令行工具与交互环境,交互关键字和标淮语法均属于英文标识,根本不存在所谓的“全中文核心解释器版”。打着“适合中国新手的中文免配置版”旗号的页面,绝大多数内置了主页篡改器或捆绑组件。
- 前置扫码或付费门槛:下载开源 Python 解释器不需要付费、捐款认证,也不需要提供手机号获取短信验证码。遇到要求关注公众号后获取“解压密码”或输入手机号验证的页面,应立刻关闭。
三、从安装包入手:识别捆绑与篡改软件
如果不慎从非官方渠道下载了文件,先不要直接双击运行。通过文件体积、扩展名及真实文件名,可以快速拦下绝大多数改装程序。
| 对比维度 | 官方原版 Windows 安装包 | 第三方捆绑/外壳下载器 |
|---|---|---|
| 典型文件名 | python-3.12.x-amd64.exe |
Python_setup_v3.12_fast.exe 或 带有随机哈希字母 |
| 文件体积 | 通常在 24 MB 至 26 MB 之间 | 只有 1 MB ~ 3 MB(下载器)或 超过 80 MB(内嵌了全家桶) |
| 图标与说明 | 标准蓝黄双蛇标志,说明为 Python Installer | 模糊低清图标、盾牌标志或包含“安装助手”字样 |
| 界面交互 | 仅包含 Install Now、Customize 等纯英文技术项 | 大字同意服务条款,隐蔽处带有预勾选的杀毒卫士或页游微端 |
四、最终防线:检查数字签名与哈希校验
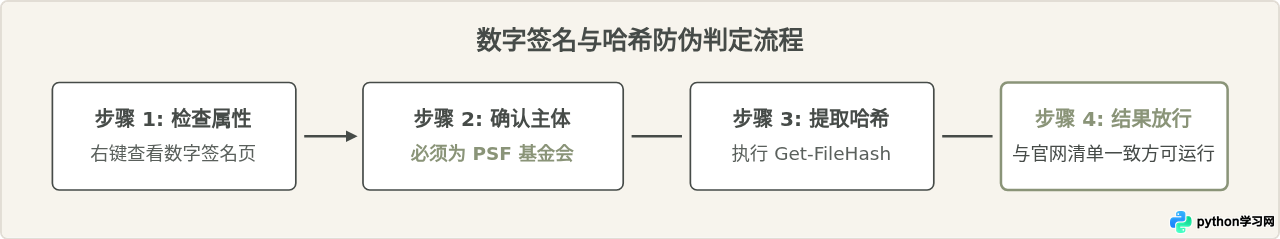
最准确的防伪手段不依赖肉眼观察网页排版,而是利用操作系统底层的密码学签名。合法分发的 Python Windows 原生二进制文件必须带有 Python Software Foundation 的正式数字签名,伪造者无法在不破坏证书链的情况下直接修改安装文件。
1. Windows 属性面板中的数字签名验证
对下载的文件点击鼠标右键,进入 属性 > 数字签名。查看签名人列表:
- 正版安装包的“签名人名称”明确显示为 Python Software Foundation。
- 点击“详细信息”,系统应提示“此数字签名正常”,且时间戳具备合法的根证书授权。
- 如果属性窗口根本没有“数字签名”选项卡,或者签名人是国内某某网络科技有限公司、个人开发者或无效自签名,说明该安装包已被重新解包、植入了额外代码。
2. 官方校验码(Hash)比对
Python 官方下载列表页为每一个可执行文件提供对应的 SHA-256 散列值。即使攻击者把文件名改得和官方文件一模一样,其哈希值也无法伪造。
在 Windows PowerShell 中,切入文件所在文件夹,执行内置的 Get-FileHash 命令:
# 校验下载文件的 SHA-256 值(以 3.12.4 64位安装包为例)
Get-FileHash .\python-3.12.4-amd64.exe -Algorithm SHA256
终端将输出对应的结果:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          5E87D7D8B5D5C691EFE8478A7E004...                                   C:\Users\Downloads\python-3.12.4-amd64.exe
将此段哈希字符串与官方网页上该版本对应的 SHA-256 字符串核验。只要有哪怕一个字符不同,都意味着该可执行文件不是官方发布的原生镜像。
五、国内网络环境下获取正版 Python 的可靠替代方案
部分初学者误入钓鱼网站,往往是因为访问 python.org 官方站点时网络较慢或响应超时,转而在国内搜索引擎里随便寻找替代来源。这种情况下不需要去冒使用第三方安装包的风险,国内多所高校和正规开源基础设施均提供了官方镜像源的逐位同步克隆:
- 华为开源镜像站 / 清华大学开源软件镜像站(TUNA):这些站点每天自动同步来自
python.org/ftp/python/的官方文件。其域名一般为mirrors.tuna.tsinghua.edu.cn或mirrors.huaweicloud.com。在镜像站下载时,核对文件名和上述哈希值,可以保证拿到的是未经篡改的官方原生副本,且下载速度明显更快。 - Windows 官方应用商店(Microsoft Store):在 Windows 10/11 的官方 Microsoft Store 中搜索“Python”,发布者明确标为“Python Software Foundation”的版本同样属于正版分发包,由微软审核沙盒托管,不会带有任何第三方广告插件。
如果在安装过程中屏幕出现了“安全卫士”、“解压助手”或未知浏览器的安装进度条,应立即打开 Windows 任务管理器强制终止安装进程。随后在“控制面板 > 程序和功能”中排查当天被静默安装的未知应用,并使用系统杀毒软件做完整扫描。切记不要通过被污染的 Python 环境运行任何涉及账号密码或支付逻辑的代码。
六、全流程识别逻辑总结
辨识假官网与捆绑软件并不需要高深的网络渗透知识,它本质上是一个“逐步建立证据链”的习惯:先在入口处把守域名,再通过安装器体积排除低质下载器,最后用数字签名给出技术层面的最终结论。
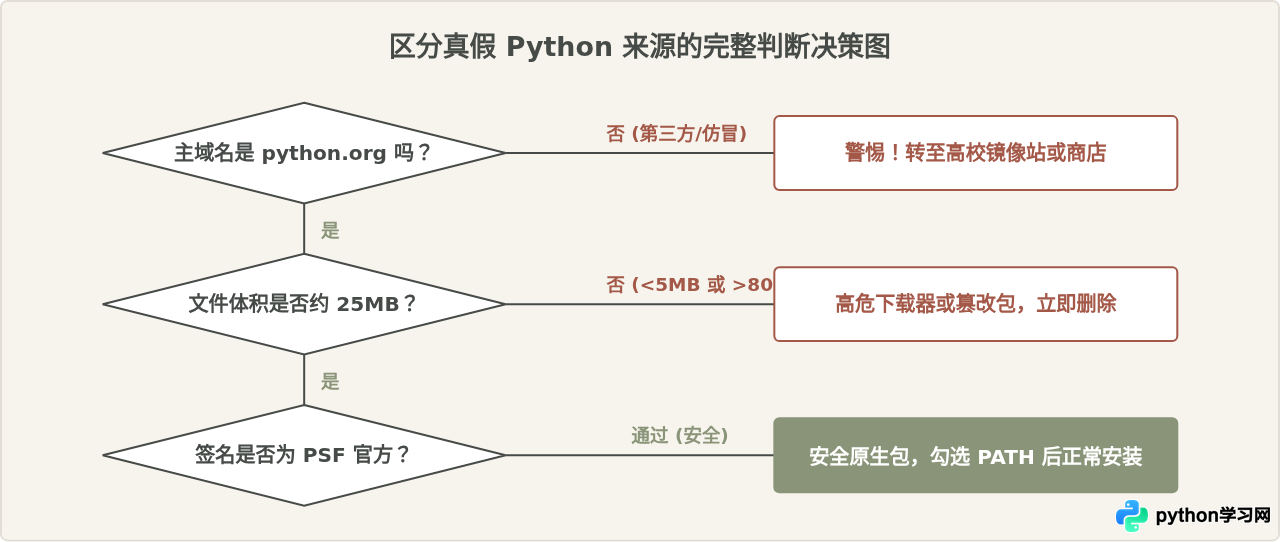
只要把握住“唯认 python.org 域名”、“拒绝小体积高速下载器”以及“核对 Python Software Foundation 数字签名”这三条准则,就能完全避开网络上绝大多数仿冒网站和捆绑安装陷阱。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









