

Python Web开发中Jinja2模板引擎的使用技巧与常见错误
深入解析Python Web开发中Jinja2模板引擎的核心工作原理、实用进阶技巧(模板继承、组件宏、自定义过滤器、循环控制)以及作用域失效、Undefined静默报错、XSS安全漏洞等常见错误的解决方案。
在 Python Web 开发中,Jinja2 是 Flask、FastAPI 等主流框架默认或首选的服务端模板引擎。它负责将后端的业务数据与静态 HTML 结构解耦并高效渲染,但在实际开发中,开发者常常因忽视作用域隔离机制、模板继承逻辑或转义规则而遭遇各种隐藏 Bug。本文将直接拆解 Jinja2 的运行机制、高频使用技巧及典型报错排查方案,帮助读者写出整洁、高效且安全的模板代码。
一、Jinja2 核心工作流与运行机制
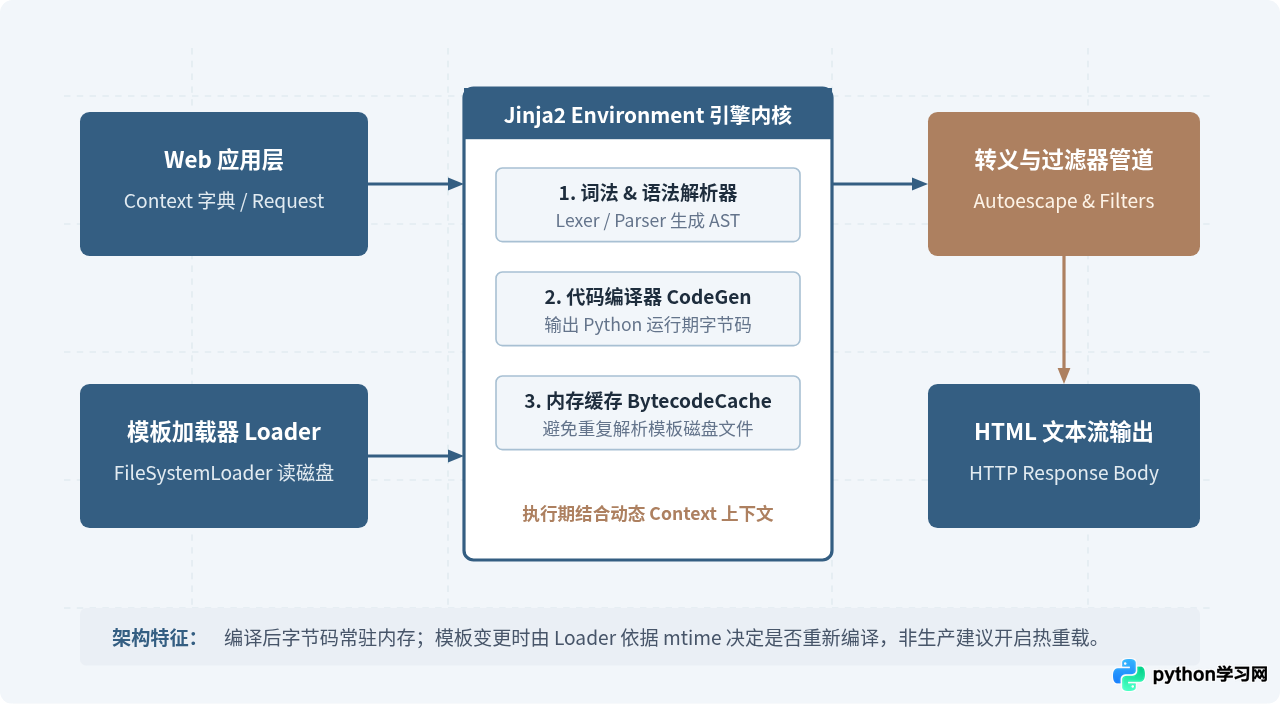
Jinja2 并不是简单地对字符串进行正则替换,而是一个完整的编译与执行管道。当我们在 Python 中调用 render_template('index.html', **context) 时,Jinja2 内部会经历四个阶段:查找模板文件、词法与语法分析构建抽象语法树(AST)、将语法树编译为 Python 字节码,最后结合上下文数据执行渲染并生成 HTML 文本流。
二、Jinja2 核心实用技巧
掌握 Jinja2 的核心技巧能够显著降低 HTML 冗余度,并将业务逻辑与展示逻辑清晰解耦。
1. 模板继承与 super() 块继承
模板继承是 Jinja2 最强大的功能。基础骨架定义通用结构(导航栏、头部资源、尾部版权),子页面仅需重写特定的 {% block %}。若要在保留父模板默认内容的基础上追加元素,必须使用 {{ super() }}。
{# base.html #}
<!DOCTYPE html>
<html>
<head>
  <title>{% block title %}默认系统标题{% endblock %}</title>
  {% block styles %}
    <link rel="stylesheet" href="/static/main.css">
  {% endblock %}
</head>
<body>
  <main>{% block content %}{% endblock %}</main>
</body>
</html>

{# detail.html #}
{% extends "base.html" %}

{% block title %}文章详情 - {{ super() }}{% endblock %}

{% block styles %}
  {{ super() }}
  <link rel="stylesheet" href="/static/detail.css">
{% endblock %}
2. 使用宏(Macro)实现 UI 组件化
宏类似于 Python 中的函数,允许将具有重复结构的 UI 部件(如分页器、表单输入框、卡片)封装并带参调用:
{# components/forms.html #}
{% macro render_field(name, label, value='', type='text', error=None) %}
  <div class="form-group {% if error %}has-error{% endif %}">
    <label for="{{ name }}">{{ label }}</label>
    <input type="{{ type }}" id="{{ name }}" name="{{ name }}" value="{{ value }}" class="form-control">
    {% if error %}
      <span class="error-msg">{{ error }}</span>
    {% endif %}
  </div>
{% endmacro %}

{# 在业务页面中导入并调用 #}
{% from "components/forms.html" import render_field %}

<form method="POST">
  {{ render_field('username', '用户名', error=errors.get('username')) }}
  {{ render_field('email', '电子邮箱', type='email') }}
</form>
3. 自定义过滤器与测试器(Filter & Test)
复杂的数据格式化(如时间戳转换、货币截断)不应直接在模板内写复杂表达式,应注册自定义过滤器:
# 在 Python 启动阶段注册
from datetime import datetime

def format_datetime(value, fmt='%Y-%m-%d %H:%M'):
    if not isinstance(value, datetime):
        return value
    return value.strftime(fmt)

# Flask 注册方式:
app.jinja_env.filters['datetime'] = format_datetime

# 模板中使用:
# <span>发布于: {{ article.created_at | datetime }}</span>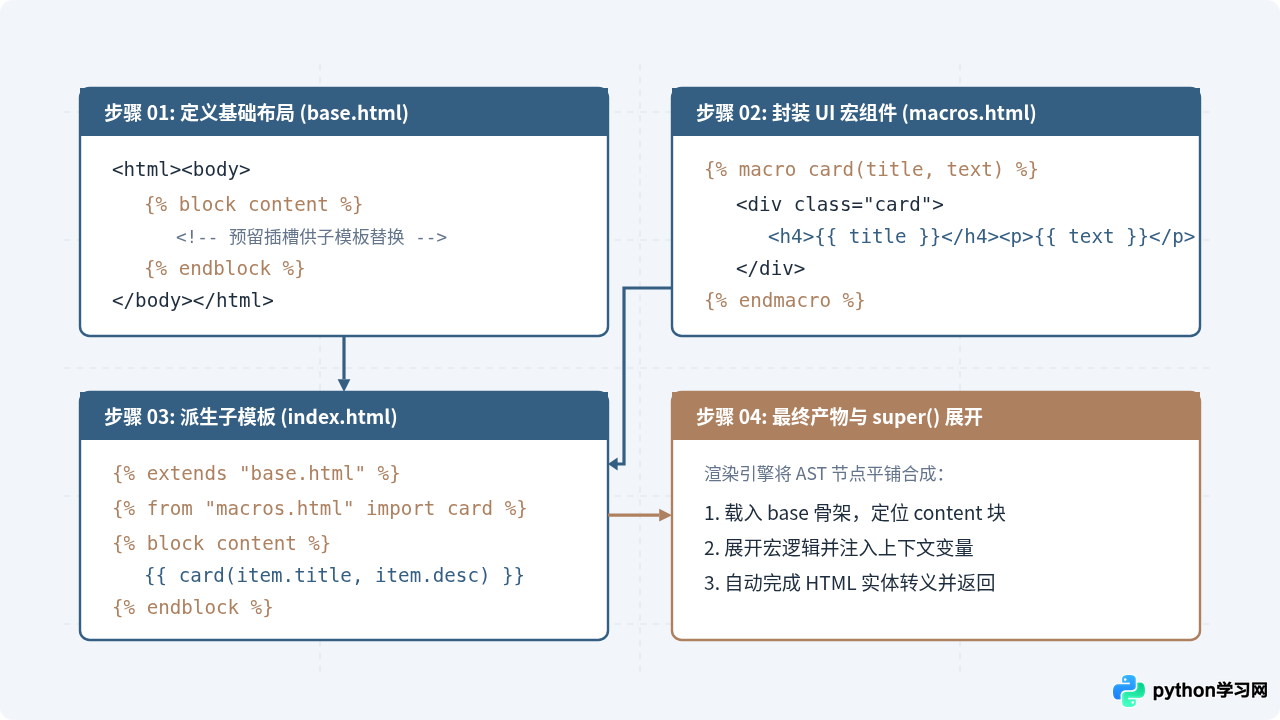
4. 循环辅助变量的精准运用
在 {% for item in items %} 循环体内,Jinja2 提供了强大的内置 loop 对象,避免在外部维护额外的计数器:
loop.index:从 1 开始的当前迭代索引;loop.index0为从 0 开始。loop.first/loop.last:布尔值,是否为首项或末项(常用于逗号分隔输出)。loop.cycle('bg-gray', 'bg-white'):交替循环返回参数,极易实现斑马条纹列表。
三、Jinja2 避坑指南:四大常见错误与排查方案
1. 作用域隔离与循环内变量赋值失效
错误表现: 开发者试图在 for 循环中通过 {% set has_vip = True %} 修改循环外的变量,但在循环结束后发现该变量仍为初始值。
根本原因: Jinja2 的循环拥有块级内部局部作用域(Block Scope)。在循环内部通过 {% set %} 声明的变量只在当前迭代中生效,无法自动向上冒泡修改外层同名变量。
解决方案: 使用 Jinja2 提供的 namespace 对象。命名空间对象是可变容器,支持跨块级作用域传值:
{# 错误做法:外部取不到变更 #}
{% set found = False %}
{% for user in users %}
  {% if user.is_admin %}
    {% set found = True %}
  {% endif %}
{% endfor %}
<!-- found 依然为 False -->

{# 正确做法:使用 namespace #}
{% set ns = namespace(found=False) %}
{% for user in users %}
  {% if user.is_admin %}
    {% set ns.found = True %}
  {% endif %}
{% endfor %}
<!-- 此处读取 ns.found 即为 True -->
2. 静默穿透与 Undefined 变量引发的隐蔽故障
错误表现: 模板中访问了未定义的字段(如 {{ user.profile.avatar }}),在测试阶段没有报错,但在页面中留白;或者当下标继续深层取值时,突然在生产环境抛出致命的 jinja2.exceptions.UndefinedError: 'None' has no attribute 'avatar'。
根本原因: Jinja2 默认使用宽松的 jinja2.Undefined 策略,对不存在的顶级属性或变量静默解析为空字符串或布尔假值。一旦对未定义对象继续调用方法或属性,便会引发崩溃。
解决方案:
- 在模板中合理运用
default过滤器:{{ user.avatar | default('/static/default.png', true) }}(第二个参数true表示当值为空字符串或 None 时同样使用默认值)。 - 在开发与测试环境中开启严格模式,让遗漏变量第一时间暴露:
from jinja2 import Environment, StrictUndefined

# 开发调试阶段启用 StrictUndefined,发现未传变量直接抛异常
env = Environment(undefined=StrictUndefined)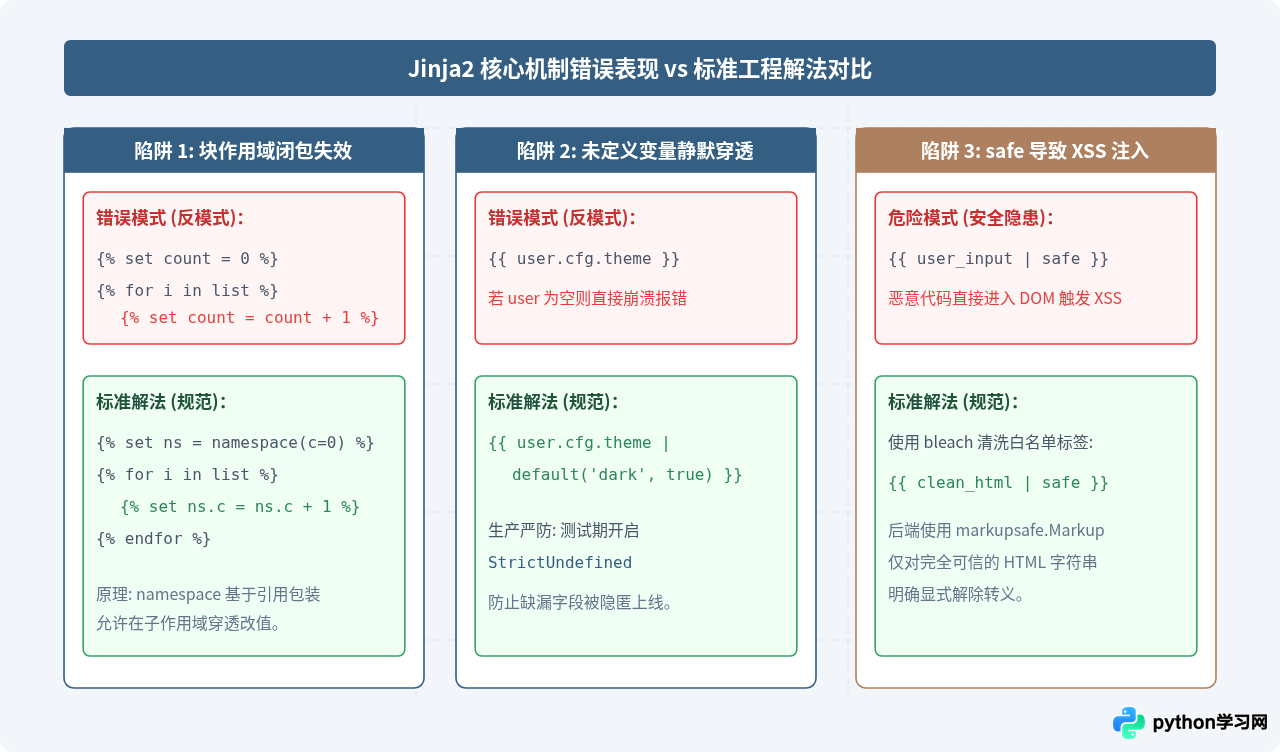
3. safe 过滤器滥用导致 XSS 漏洞
错误表现: 为了渲染富文本内容,直接在模板中写入 {{ comment.content | safe }}。一旦用户提交包含 <script>alert(document.cookie)</script> 的文本,浏览器将执行任意脚本,造成严重跨站脚本攻击(XSS)。
安全准则: 永远不要对不受信任的用户输入直接施加 safe 过滤器。如果必须渲染富文本,必须在后端利用 bleach 等库预先清洗过滤非法标签和属性:
import bleach

# 后端清洗后再传递或标记为安全
allowed_tags = ['b', 'i', 'u', 'p', 'a', 'strong']
allowed_attrs = {'a': ['href', 'title']}
safe_content = bleach.clean(raw_content, tags=allowed_tags, attributes=allowed_attrs)
4. 循环继承与相对路径引发的 TemplateNotFound
在大型项目中,多级模板如果出现循环引用(A 继承 B,B 中又 include A),Jinja2 将触发 RecursionError。另外,FileSystemLoader 默认是相对于指定的根模板目录进行查找,而非当前子模板所在目录。例如写 {% extends "../base.html" %} 往往会触发 TemplateNotFound,统一规范是始终使用绝对相对根目录的路径,例如 {% extends "layouts/base.html" %}。
四、生产环境配置与工程最佳实践
为了保证系统在高并发下的响应速度与稳定性,在配置 Jinja2 时应遵循以下生产级工程规范:
| 配置维度 | 开发环境建议 | 生产环境最佳实践 | 技术收益 |
|---|---|---|---|
| 模板缓存机制 | auto_reload = True |
FileSystemBytecodeCache 开启 |
消除重复编译 AST 开销,QPS 大幅提升 |
| 未定义变量处理 | StrictUndefined |
针对性结合 default 过滤器 |
开发期提早暴露 Bug,生产期具备优雅降级 |
| 转义规则 | autoescape = True |
始终启用并根据文件后缀识别 | 默认阻止绝大多数 XSS 注入可能 |
| 上下文传递 | 随意传递大型全局对象 | 精准按需传递,善用 Context Processor | 避免不必要的内存驻留与序列化消耗 |
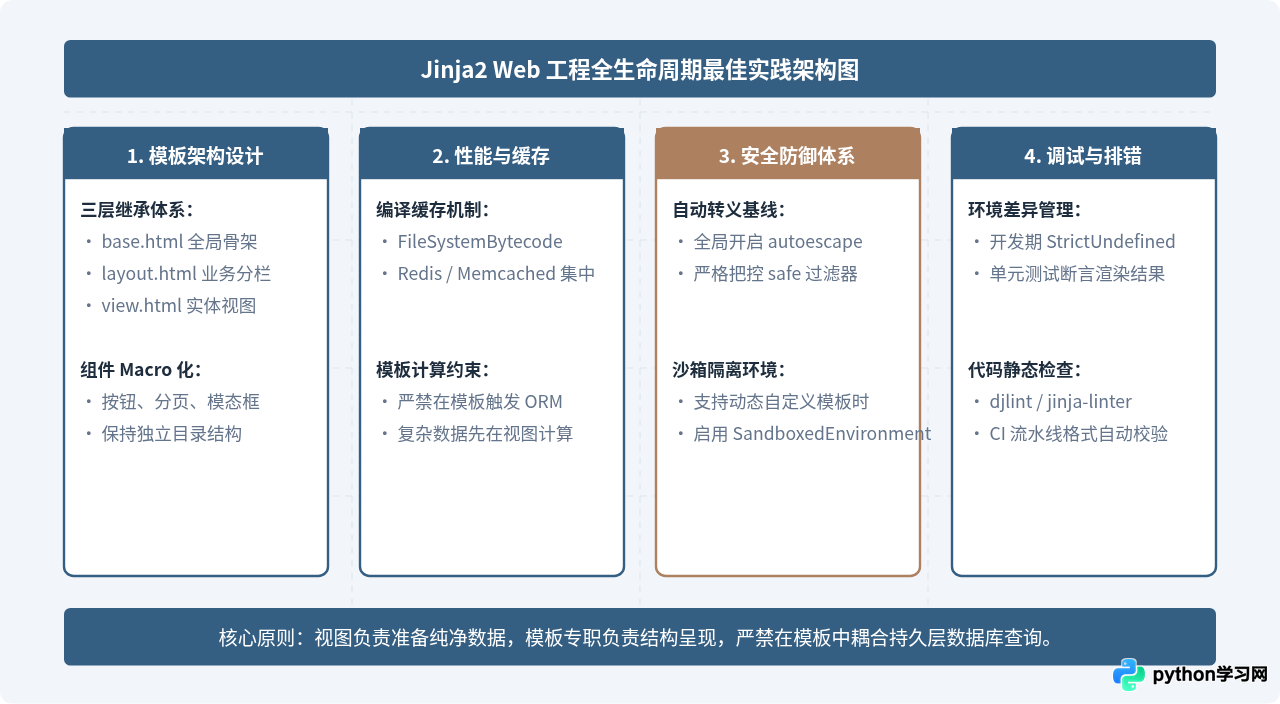
综上所述,Jinja2 作为 Python Web 开发的中枢展示组件,其优雅性建立在严谨的规则之上。熟练使用模板继承、宏封装与自定义过滤器能够最大化复用代码;而清晰辨析块级作用域边界、遵循转义安全规范并采用严格模式排错,则是构建稳健、高效 Web 应用的核心保障。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









