

为什么资深Python开发者推崇虚拟环境与依赖管理最佳实践

直接在命令行中敲下 pip install package 是许多开发者在初学 Python 时最自然的动作,但只要项目跨越数月生命周期或团队迎来第二位成员,未隔离的全局环境必然引发间歇性崩溃。资深 Python 开发者推崇虚拟环境与严格的依赖管理,核心目的只有一个:建立软件工程的“确定性”(Determinism)。只有切断与宿主机系统环境的隐式绑定,并将运行时依赖固化为可验证的数学树,才能确保同一套代码在本地笔记本、CI 测试流以及生产集群中表现出毫无二致的行为。
一、全局环境的隐式陷阱与虚拟环境的隔离机理
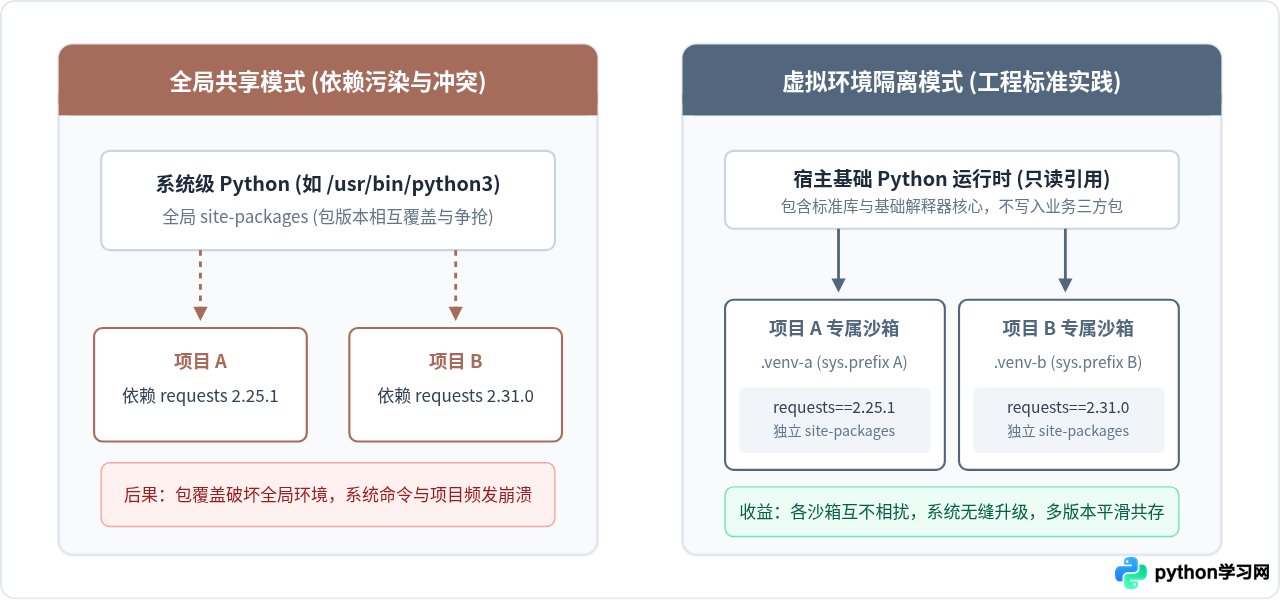
在默认情况下,Python 会将所有第三方包安装至全局的 site-packages 目录。这种平铺式的共享架构在小型脚本阶段看似方便,但在严肃工程中会迅速转化为难以调和的结构性冲突:
- 菱形依赖版本冲突:项目 A 依赖特定版本的框架库(例如
requests==2.25.1),而同一机器上的项目 B 需要新特性(requests==2.31.0)。全局环境下两者只能存其一,每次切换项目都会破坏另一个项目的运行条件。 - 宿主系统工具被意外破坏:在现代 Linux 发行版(如 Debian、Ubuntu 或 Fedora)中,系统包管理器(APT、DNF)大量关键工具本身就是用 Python 编写的。盲目执行
sudo pip install极易覆盖系统级 Python 组件,导致系统更新或服务守护进程崩溃。正因如此,PEP 668 正式引入了EXTERNALLY-MANAGED标记来全面阻止向系统 Python 环境随意写入。 - 隐式依赖泄漏与幽灵包:开发机器上随手安装的临时包会被当前项目隐式引用。当项目迁移至全新服务器时,由于缺乏形式化记录,会突然抛出致命的
ModuleNotFoundError。
虚拟环境(Virtual Environment)的本质并不高深,它并没有完整拷贝一套重量级的解释器二进制文件,而是利用了 Python 自身精巧的路径探测逻辑。通过 python3 -m venv .venv 创建环境时,系统会在目标目录下生成指向基础 Python 的符号链接,并写入一份核心配置文件 pyvenv.cfg:
home = /usr/local/bin
include-system-site-packages = false
version = 3.11.8
executable = /usr/local/bin/python3.11
command = /usr/local/bin/python3.11 -m venv /projects/demo/.venv
当执行该虚拟环境下的 bin/python 时,解释器在启动阶段检测自身可执行文件同级目录的 pyvenv.cfg,发现 include-system-site-packages = false,便会将运行时 sys.prefix 强制重定向为虚拟环境根目录。此时,模块搜索路径 sys.path 仅包含当前隔离目录内的 site-packages,从而实现轻量、无损且完全独立的沙箱空间。
二、依赖管理的演进:从 pip freeze 到锁文件机制
拥有隔离的虚拟环境只是万里长征的第一步。许多团队即便创建了 .venv,依然频繁在生产部署时遭遇故障,其根源往往出在依赖描述方式上。初学者常用的工作流是随手安装依赖,在交付前执行:
pip freeze > requirements.txt经验丰富的开发者极力避免直接将 pip freeze 的输出作为生产依赖管理的唯一凭据,原因在于这种操作存在三个致命漏洞:
- 混淆顶层意图与间接依赖:
pip freeze会扁平化输出当前环境中存在的所有第三方库。项目究竟直接使用了哪五个核心包,另外四十个是哪些包传递引入的,在输出的清单中毫无体现。这导致未来的升级与维护变得不可审计。 - 间接依赖的版本浮动风险:若开发者为规避上述问题而在
requirements.txt中仅写下flask>=2.0等宽松约束,在后续某次流水线构建时,某个传递依赖发布了破坏向后兼容的次版本更新,本地明明通过测试的代码在 CI 构建时就会瞬间崩溃。 - 缺少完整性校验(Hash 缺失):传统的
requirements.txt仅包含版本字符串。如果不固定包源的 Sha256 摘要,面对镜像源缓存污染、网络中间人攻击或上游 Wheel 文件静默重传时,完全失去防御能力。
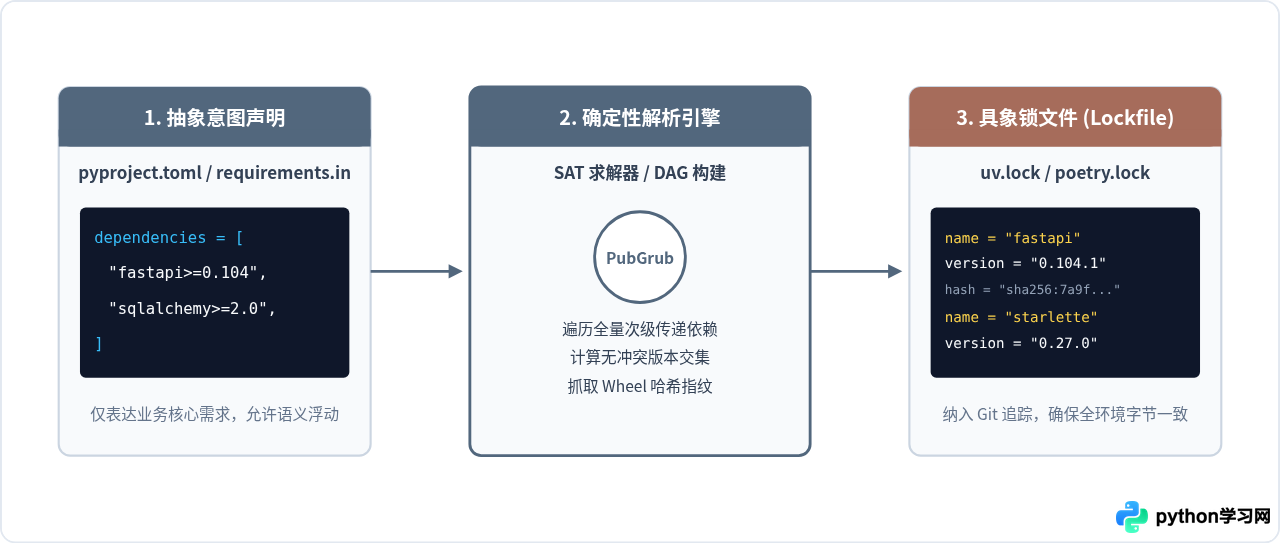
现代依赖管理的核心公理是:抽象依赖声明(Abstract Requirements)与具体锁定依赖(Concrete Lockfile)必须严格分立。开发者维护的是人类可读的业务诉求(例如 FastAPI >= 0.100),而依赖解析器负责在数学层面上遍历整个有向无环图(DAG),计算出唯一的解析解,并将精确版本、平台标记及 Sha256 散列值固化到锁文件(如 uv.lock 或 poetry.lock)中。
三、资深开发者的标准操作链路
要摆脱环境与依赖失控的泥潭,团队需要建立清晰、可执行的操作规程。无论使用标准库自带的 venv 搭配 pip-tools,还是采用新一代高性能工具链(如 uv),都可以抽象为一套规范的五步工程闭环:
步骤 1:本地虚拟环境初始化与版本库忽略
在项目根目录下创建专属于当前代码仓库的虚拟环境。惯例将目录命名为 .venv,并必须在代码提交前将其加入 .gitignore:
# 创建虚拟环境
python3 -m venv .venv

# 关键:切勿将虚拟环境目录提交至版本控制系统
echo ".venv/" >> .gitignore注意:虚拟环境中包含绝对路径的软链接和针对当前操作系统的平台二进制文件,跨机器直接拷贝 .venv 文件夹必然会导致不可运行。提交代码仓库的应是依赖描述规范,而非运行环境本身。
步骤 2:激活沙箱与基础工具集升级
激活虚拟环境后,任何 python 与 pip 调用都将限定在沙箱内部。在进入环境后,第一件事应当是升级构建核心工具:
# Linux / macOS 激活环境
source .venv/bin/activate

# 确认当前 Python 路径已切换为局部环境
which python
# 示例输出:/Users/dev/workspace/my-project/.venv/bin/python

# 升级基础打包分发工具
python -m pip install --upgrade pip setuptools wheel
步骤 3:声明抽象依赖(区分运行依赖与开发依赖)
现代 Python 推荐在 pyproject.toml 中形式化声明项目元数据与依赖要求。遵循“高内聚、低耦合”原则,将测试工具、代码检查器与生产运行时截然分开:
[project]
name = "service-gateway"
version = "0.1.0"
dependencies = [
    "httpx>=0.25.0",
    "pydantic>=2.5.0",
    "uvicorn[standard]>=0.24.0"
]

[project.optional-dependencies]
dev = [
    "pytest>=7.4.0",
    "ruff>=0.1.6",
    "mypy>=1.7.0"
]
步骤 4:依赖图谱求解与锁文件生成
使用确定性工具链(以目前主流的极速工具 uv 或成熟的 pip-compile 为例)执行依赖解析,锁定所有层级的绝对版本:
# 使用 uv 生成严格锁文件
uv lock

# 或者使用 pip-tools 的经典编译方式:
# pip-compile pyproject.toml -o requirements.txt
# pip-compile --extra dev pyproject.toml -o requirements-dev.txt
步骤 5:环境确定性同步与无缝复现
在 CI 构建脚本或新同事的全新设备上,直接根据锁文件执行单向同步(Sync)。同步命令会精准比对当前沙箱与锁文件,不仅能按字节补齐包,还会自动剔除不再使用的“孤儿依赖”(Orphan Packages):
# 严格按照锁文件同步当前环境(不存在任何版本猜测)
uv sync --frozen

# 或者基于 pip-sync 执行状态对齐
# pip-sync requirements.txt requirements-dev.txt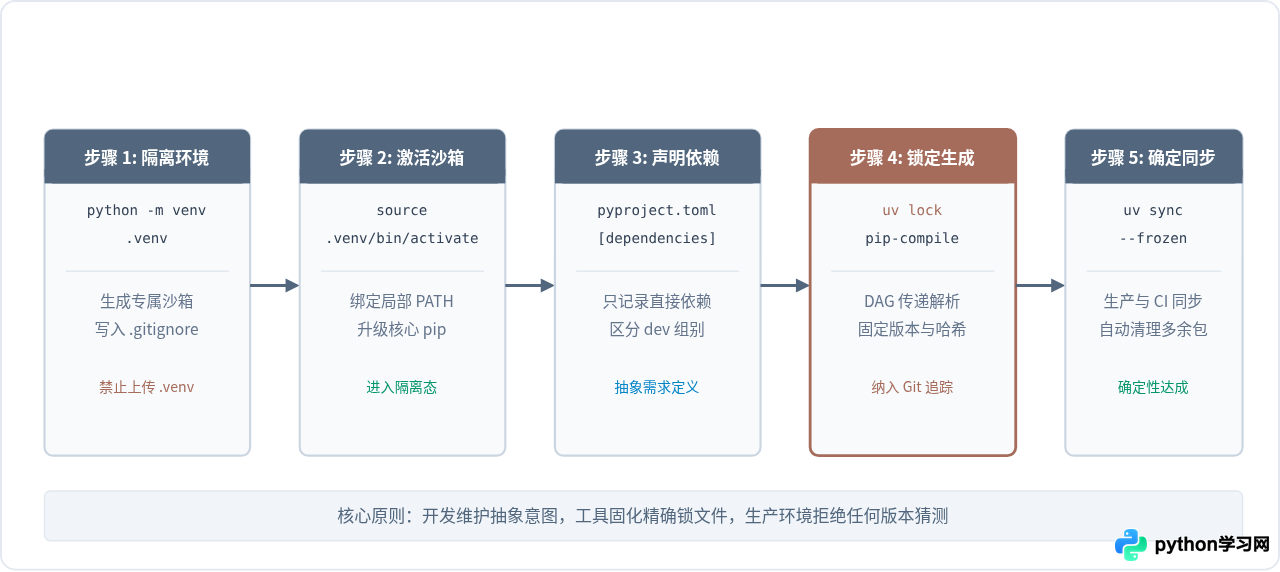
四、容器化与生产交付场景下的依赖治理
有人认为:“既然我们已经在生产环境中全面使用 Docker 容器,而每个容器本身就是一个操作系统级隔离沙箱,那容器内部是不是就可以直接用系统 Python 全局安装,无需再使用虚拟环境了?”
这种观点在实际生产中往往会埋下巨大隐患。资深工程师即便在编写 Dockerfile 时,依然坚持采用虚拟环境或清晰的依赖隔离分层:
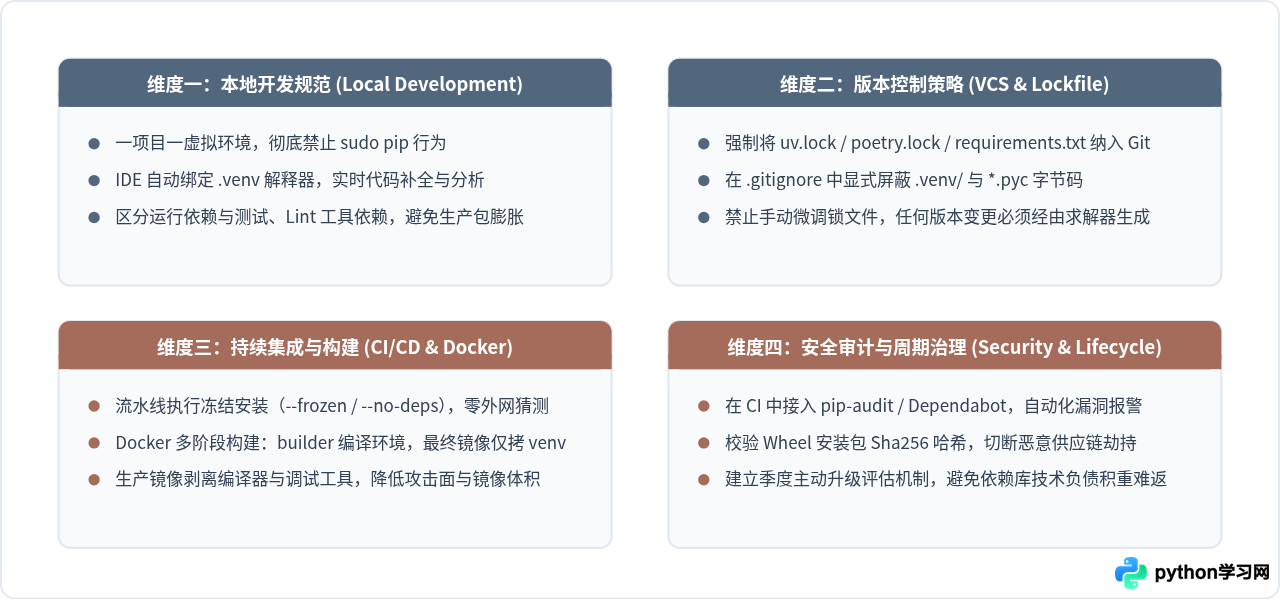
- 隔离基础镜像预置工具与业务代码:现代官方 Python 镜像内部预装了 pip、setuptools 等基础组件,直接向系统全局打包装容易导致系统库与项目依赖的轮子(Wheel)混杂。一旦基础镜像升级补丁,可能无声无息地篡改运行时的共享底层。
- 利用多阶段构建(Multi-stage Builds)缩减镜像体积:通过在构建阶段(builder)的虚拟环境中编译安装所有 C 扩展与第三方包,最后阶段仅将该
.venv目录单向复制到极简运行时镜像(如 Distroless 或 Alpine),可以彻底剥离 gcc、make、git 等构建工具及临时缓存,使镜像体积减少 60% 以上,并大幅缩减安全攻击面。 - 主动漏洞扫描与供应链合规:在持续集成流水线中,通过
pip-audit等工具直接以锁文件为输入,比对 PyPI 官方顾问数据库(OSV/CVE)。任何包含已知高危漏洞的间接依赖,都能在合并代码前被机械化拦截。
总结:用工程纪律捍卫系统确定性
虚拟环境和依赖锁定机制,从不是为了增加额外的仪式感。在软件工程领域,不可控的隐式依赖等同于技术自杀。通过 .venv 创建严密的沙箱边界,通过声明文件表达人类架构意图,再通过现代解析工具将完整的运行时图谱与哈希值牢牢锁定在版本库中,资深开发者得以将“代码能否正常运行”的命运完全掌握在自己手中,而不是寄托于某台服务器上未知的环境变量或上游包源的随意变动。这种对确定性的执着追求,正是成熟工程体系与临时脚本的根本分野。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









