

MySQL 8.0安装最后一步有什么不同?初始密码策略与root登录变化

很多开发者在习惯了 MySQL 5.7 或更早版本的安装方式后,初次部署 MySQL 8.0 时常会在收尾阶段遇到意料之外的阻碍:或是安装向导最后一步弹出了从未见过的认证插件选项,或是初始化后找不到空密码入口,亦或是用旧版客户端连接时频繁遭遇 Authentication plugin 'caching_sha2_password' cannot be loaded 错误。MySQL 8.0 在安装收尾与账户初始化上的核心差异,主要集中在两点:一是默认身份验证方式从 mysql_native_password 切换为更严格的 caching_sha2_password;二是默认密码安全策略(validate_password)显著强化,初始化密码生成与修改机制更加规范且严格。本文将针对这几个核心变化,梳理其背后的技术原理与正确的初次登录处理方案。
一、安装尾声的关键分歧:两种安装路径的表现
MySQL 8.0 的安装收尾阶段具体展现为什么形式,取决于你的安装方式。常见方式主要分为两类:Windows 平台常用的 MySQL Installer 图形化安装向导,以及 Linux/压缩包形式常用的 命令行 mysqld --initialize 初始化。
在 Windows 的图形化向导中,完成二进制文件写入后,流程会直接进入“Type and Networking”与“Authentication Method”。正是在这里,向导要求用户在两种认证方式中二选一:一种是推荐的“Use Strong Password Encryption for Authentication (RECOMMENDED)”,另一种则是传统的“Use Legacy Authentication Method”。许多读者在旧版本中习惯了直接输入密码完成配置,对这一新增拦截界面感到困惑。
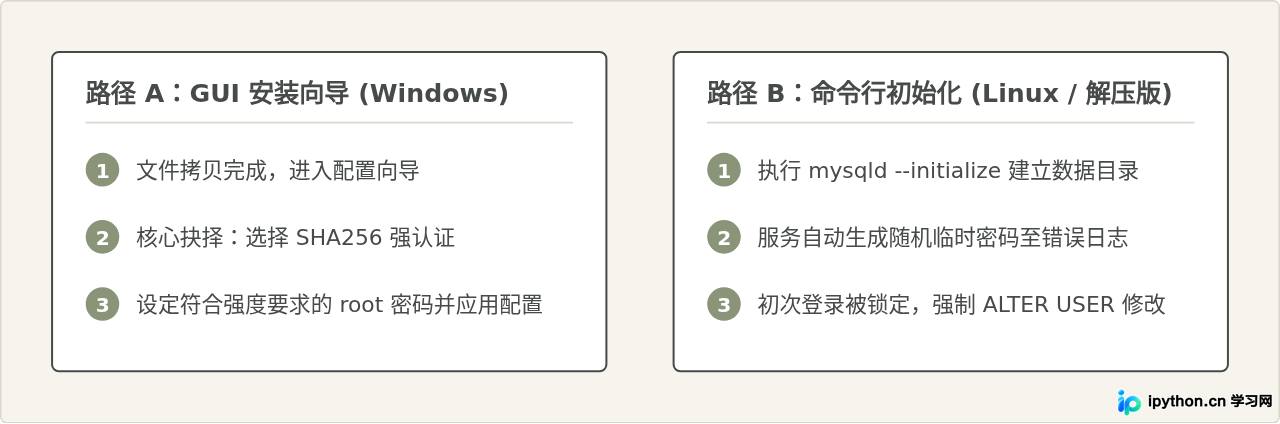
而在 Linux 生产环境或使用解压包(ZIP / tar.gz)时,传统早期的 mysql_install_db 脚本已被完全移除。用户必须显式调用 mysqld --initialize 或 mysqld --initialize-insecure。若未加 -insecure 参数,系统会直接在错误日志文件内生成一段复杂的随机字符串作为临时密码,不再保留过去的无密码留空机制。
二、核心变化一:身份验证机制从 Native 转向 SHA256 缓存
过去十数年间,MySQL 默认采用 mysql_native_password 认证。该算法基于 SHA1 进行两次哈希散列计算,虽然实现简单,但随着密码破解算力的提升以及 SHA1 本身碰撞风险的增加,其安全裕度已不能满足现代网络环境的要求。
MySQL 8.0 将默认认证插件更新为 caching_sha2_password。该插件采用 SHA-256 算法,并引入加盐哈希(Salt)机制,能有效防御彩虹表暴力破解与重放攻击;同时,它在服务端引入内存缓存机制,使得已建立过安全握手的会话在后续重连时可以直接完成快速校验,兼顾了安全性与网络并发性能。
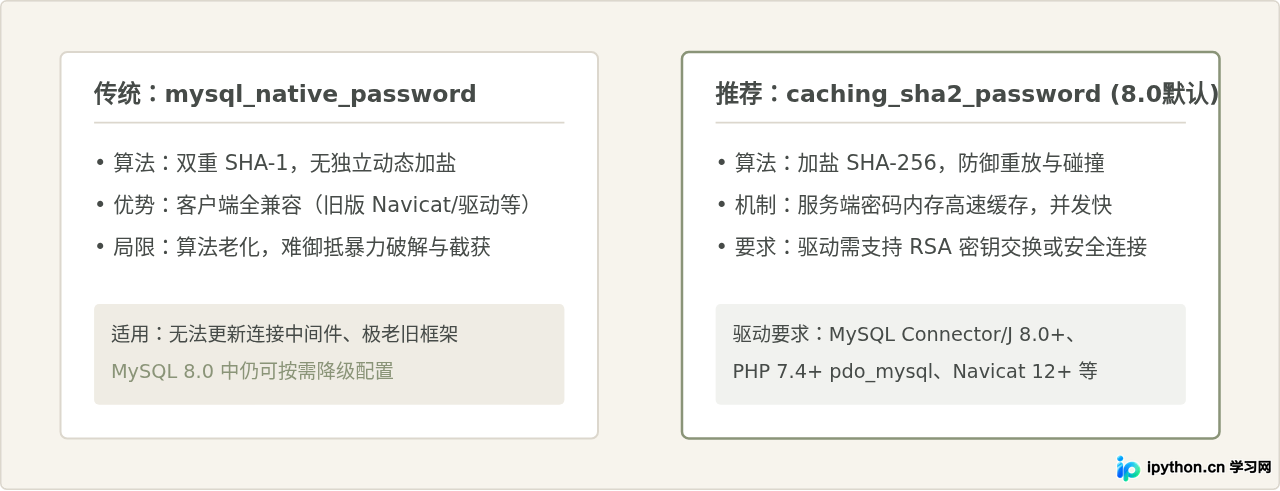
这种调整直接导致了兼容性断层。如果管理工具或应用工程使用的是较早的驱动库(例如旧版 Navicat 11、老旧版本的 Node.js mysql 驱动或老旧的 PHP 扩展),在连接配置为 caching_sha2_password 的 MySQL 8.0 实例时,便会直接报错。这并非数据库无法运行,而是通信通道中的客户端未能识别新的认证请求。
三、核心变化二:初始密码生成与密码复杂性校验
除了认证方式调整,密码策略在 8.0 中同样发生实质性变化:
- 临时密码生成机制:非图形化初始化时,
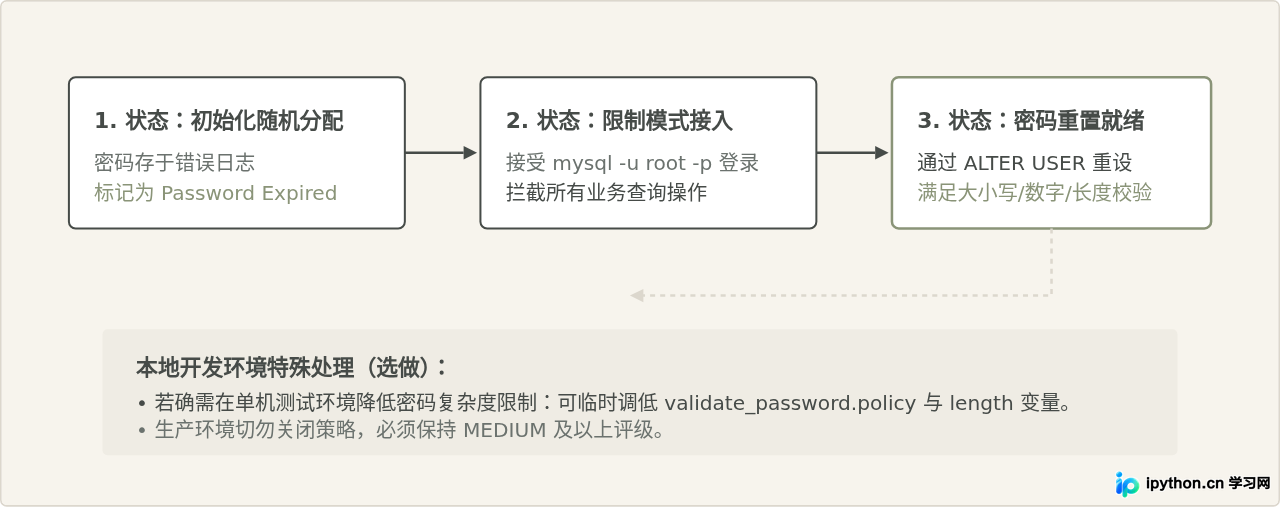
mysqld --initialize将默认生成强随机密码。此密码仅记录在error.log日志中,且账号状态处于“过期锁定”(Password Expired)状态,只允许完成登录与改密操作,无法直接执行普通 SQL 业务查询。 - validate_password 插件内置化:在 MySQL 5.7 中,密码检查插件需要通过
INSTALL PLUGIN手动加载;而在 MySQL 8.0 中,它被重构为系统级密码校验组件(Component),开箱即默认生效。
默认策略要求密码必须同时满足:长度至少 8 位、包含大小写字母、包含数字以及包含特殊字符。如果在最后一步或首次修改密码时尝试设置如 123456 或 root 这类弱密码,控制台会明确拦截报错:ERROR 1819 (HY000): Your password does not satisfy the current policy requirements。
四、操作步骤:初次登录、修改密码与解决兼容报错
了解上述两项底层改动后,在 MySQL 8.0 安装完毕后的操作步骤便非常清晰可控。以下按照实际运维与开发步骤进行演示。
步骤 1:获取初始临时密码(适用于命令行初始化部署)
若通过命令方式初始化,必须首先查看错误日志。在 CentOS / Ubuntu 或者是 Windows 解压版中,日志通常位于配置的数据目录(datadir)中,后缀多为 .err 或 mysqld.log:
# Linux 典型查找命令示例
grep 'temporary password' /var/log/mysqld.log
终端中会输出包含密码的信息(输出内容仅为示范):
[Note] [MY-010454] [Server] A temporary password is generated for root@localhost: pW:d=9aA!kQy步骤 2:使用临时密码登录数据库并解除锁定
获取临时密码后,通过本地命令行客户端建立连接:
mysql -u root -p输入日志中提取的临时密码后即可进入终端。此时如果直接执行 SHOW DATABASES;,系统将提示密码已过期:ERROR 1820 (HY000): You must reset your password using ALTER USER statement before executing this statement.
必须首先通过 ALTER USER 语句设置符合安全策略的新密码:
ALTER USER 'root'@'localhost' IDENTIFIED BY 'MyNewPass@2026';FLUSH PRIVILEGES;。此后该 root 账号的过期状态解除,便可正常执行管理操作。
步骤 3:处理老旧客户端无法连接问题(兼容性配置)
当现有应用程序框架短期内无法升级数据库驱动,必须使用传统的 mysql_native_password 时,可以通过显式声明认证插件的方式将账号降级兼容:
-- 将现有 root 用户的认证插件切换为老版兼容方式
ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY 'YourPassword@2026';
FLUSH PRIVILEGES;
需要明确的是,这是一种为了适配老旧环境的过渡手段。从长远系统安全性角度考虑,将客户端升级至原生支持 caching_sha2_password 的稳定版本(如将客户端驱动升级到对应支持库)才是最佳选择。
五、常见认知辨析与关键配置总结
围绕 MySQL 8.0 安装最后一步与登录机制,技术社区中常存在一些容易混淆的说法,我们需要结合具体条件予以甄别:
观点一:“MySQL 8.0 彻底弃用了 mysql_native_password,无法再使用旧方式。”
这一说法看似合理,因为官方确实将 caching_sha2_password 设为默认推荐,并在向导中强调其优势。但实际上在 8.0 的整个生命周期中,mysql_native_password 作为内置插件依然存在,服务端并未将其彻底抹除。管理员随时可以通过 ALTER USER ... IDENTIFIED WITH mysql_native_password 为特定用户指定该插件,或者在 my.cnf 中配置 default_authentication_plugin=mysql_native_password 将其改回全局默认值。
观点二:“直接在配置文件中加上 skip-grant-tables 是解决初始登录最快的做法。”
在旧版本遇到密码遗忘或无法进入时,加此参数跳过授权表是常见手段。然而在 MySQL 8.0 中,在 skip-grant-tables 状态下,服务端默认会同时启用 skip-networking,且由于密码认证组件未加载,直接执行常规的 ALTER USER 常常会遭遇报错。除非万不得已修复环境,常规安装收尾完全不需要也不建议使用跳过授权表的方式,依循官方给出的临时密码通道操作才是最稳定、不易损坏权限表的路径。
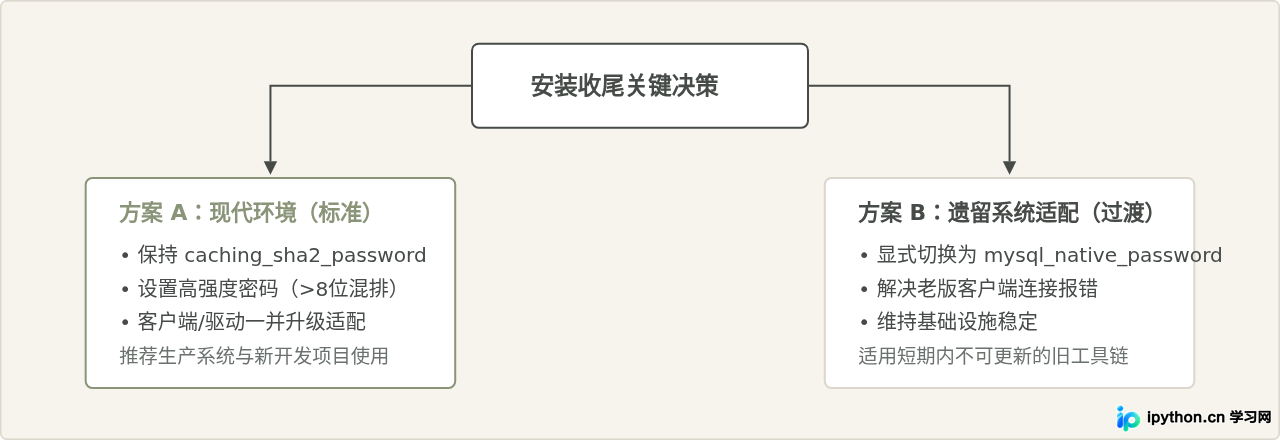
总结来说,MySQL 8.0 安装最后一步看似繁琐的策略拦截与登录报错,本质上是关系型数据库针对现代网络传输安全设立的主动防护层。了解其机制后,按照“读取日志临时密码 → 客户端初次接入 → 执行 ALTER USER 设置符合策略的密码”的标准化流程执行,即可平稳完成新环境的初始化并避免后续连接隐患。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









