

MySQL 5.7与8.0在安装流程及默认认证方式上的区别

从 MySQL 5.7 迁移到 8.0 时,很多运维和开发人员遭遇的阻碍往往不是 SQL 语法差异,而是在第一步——安装服务与客户端连接时就触发的异常。本文直接剖析两者在数据库初始化底层机制、安装阶段的密码生成规则,以及默认密码认证插件演进上的具体差异,并给出可直接复用的迁移与排错操作方案。
一、初始化命令与安装流程的机制演变
在通过解压版(二进制 Tarball / ZIP)或 Linux 源码环境安装 MySQL 时,第一步都是构建基础数据字典和元数据目录。MySQL 5.7 与 8.0 在这一阶段存在明确的废弃与替换关系。
在早期的 MySQL 5.7(以及 5.6 遗留习惯)中,许多脚本依然会调用 mysql_install_db 脚本来初始化系统表。虽然 MySQL 5.7 引入了 mysqld --initialize,但此时 mysql_install_db 依然作为 Perl 脚本保留并允许执行。到了 MySQL 8.0,mysql_install_db 被彻底移除,底层数据字典也从原先散落在磁盘上的 .frm 文件转变为统一内嵌在 InnoDB 系统表空间中的系统数据字典(Data Dictionary)。这一架构调整直接终结了通过跳过初始化直接拷贝元数据模板的做法。
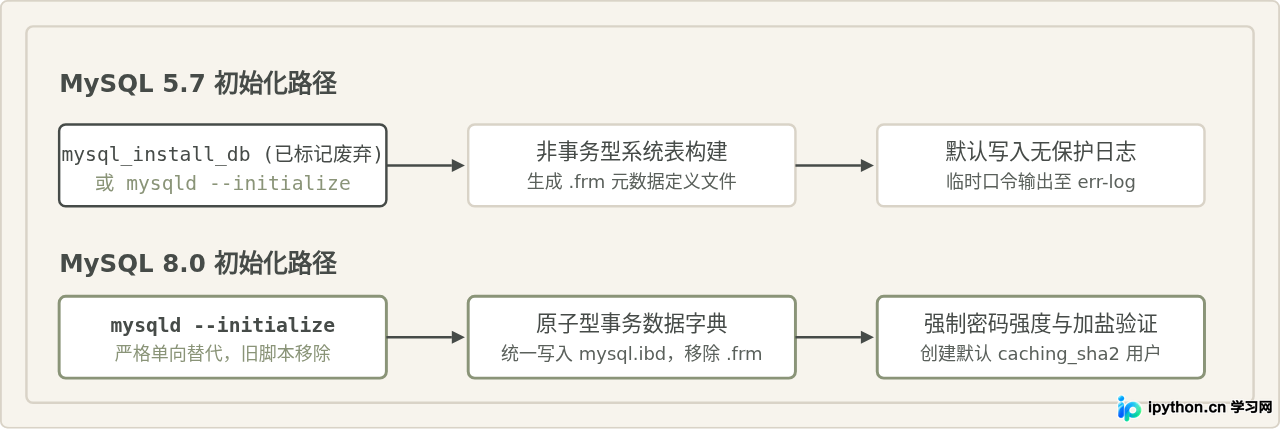
具体在执行初始化操作时,两者的命令行推荐用法如下:
# 在 MySQL 5.7 与 8.0 通用的标准规范(在数据目录为空时执行)
mysqld --defaults-file=/etc/my.cnf --initialize --user=mysql

# 仅用于本地研发、允许无密码直接进入控制台的初始化(不推荐用于生产环境)
mysqld --defaults-file=/etc/my.cnf --initialize-insecure --user=mysql
两者的关键差异体现在数据目录检查上:MySQL 8.0 对 datadir 的纯净度要求极高。如果目标目录存在非 MySQL 管理的历史隐藏文件或未格式化文件,初始化进程将直接以 [ERROR] [MY-010457] [Server] --initialize specified but the data directory has files in it. Aborting. 终止退出。而 5.7 对轻微环境污染的容忍度相对宽松。
二、初始化阶段的临时密码生成与日志行为
在完成基础数据落盘后,管理员必须获取 root 初始密码才能登入系统。5.7 与 8.0 在密码生成的记录策略和初始安全状态上设定了不同层级的约束。
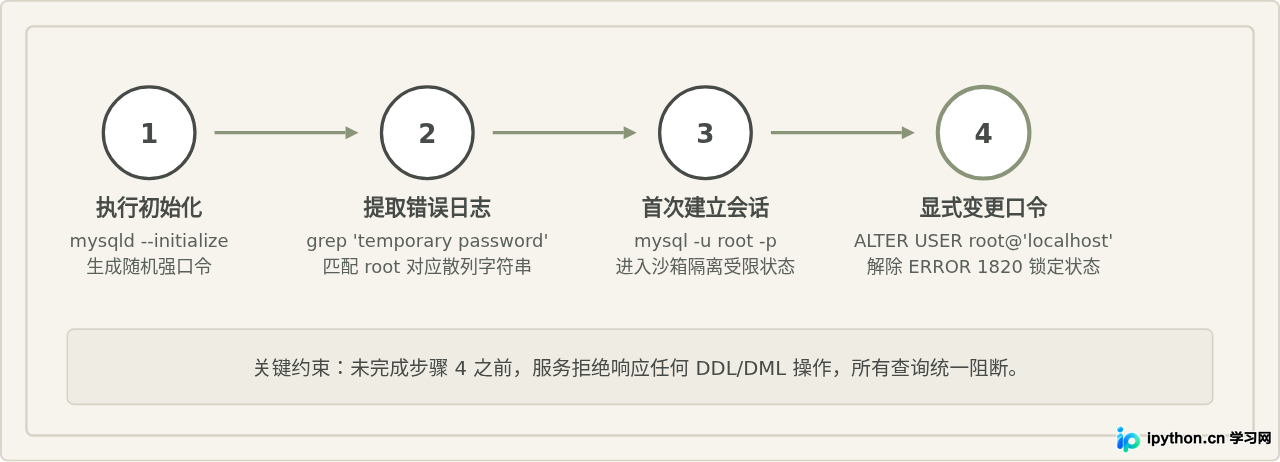
当采用 --initialize 参数执行时,两者均会生成随机的复杂临时密码,并在输出日志中打上 [Note] A temporary password is generated for root@localhost: ...。但日志的归宿与权限控制发生了明显改变:
- MySQL 5.7:若
my.cnf中未显式配置log-error路径,初始化密码将直接由控制台输出,或输出到默认的主机名日志/var/lib/mysql/hostname.err中。此外,5.7 安装完成后,临时口令允许用户直接连接,但在执行任何其他业务 SQL(例如SELECT或SHOW DATABASES)之前,会强行报错ERROR 1820 (HY000): You must reset your password using ALTER USER statement before executing this statement.。 - MySQL 8.0:日志机制与密码复杂度策略更紧密地耦合。系统默认激活了严格密码校验模块(
validate_password组件化),即使用户试图使用简单的语句重置密码,也会被直接拦截。更为核心的是,该临时用户在mysql.user表中的plugin列已被默认固化为caching_sha2_password。
三、核心差异:默认认证方式深度解析
安装完成后,连接受阻的最核心因素就是底层身份认证插件的变更。很多读者会有一种认知:“8.0 改了密码插件,只要把服务端改回 mysql_native_password 就能一劳永逸。”这个理解在过渡期是有效的,但它掩盖了认证机制安全演进的技术实质,也忽略了 8.0 在性能与安全性上的双重考量。
1. mysql_native_password (MySQL 5.7 默认)
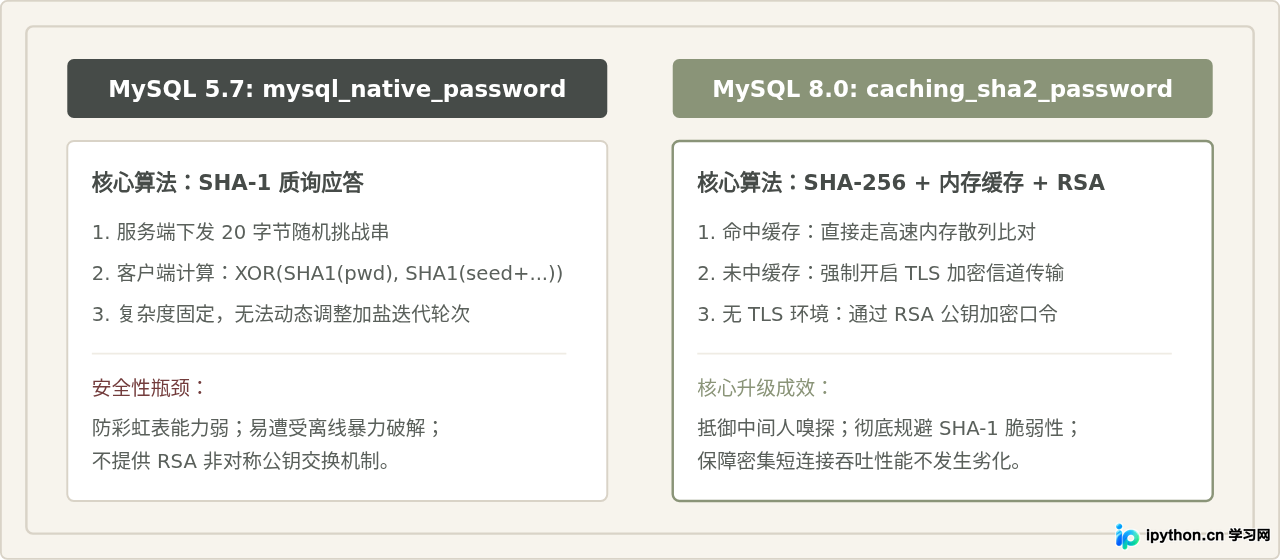
在 MySQL 5.7 中,用户账户默认绑定的插件是 mysql_native_password。该认证方式基于 SHA-1 散列算法进行“质询-应答”(Challenge-Response)交互:服务端向客户端发送随机数(Scramble),客户端使用密码与该随机数通过两次 SHA-1 计算出响应串,网络上不会传输明文密码。但在计算能力大幅提升的背景下,基于 SHA-1 的哈希碰撞与彩虹表攻击风险逐步增大;更关键的是,它无法抵抗传输过程中的中间人攻击,缺乏前向保密能力。
2. caching_sha2_password (MySQL 8.0 默认)
MySQL 8.0 全面启用了 caching_sha2_password 替代旧插件。该插件采用了基于 SHA-256 的多重哈希加盐算法,具备两项核心改进:
- 内存哈希缓存提升吞吐:传统的强加密(如 sha256_password)由于加盐与重复哈希计算极其耗费 CPU,会导致高并发短连接时数据库性能锐减。
caching_sha2_password在服务端内存中维护了最近验证成功的用户凭据哈希缓存,若同一个用户频繁建立连接,服务端可在内存中瞬间完成比对,兼顾了顶级安全性与高并发性能。 - 强制安全传输通道:在未启用 TLS/SSL 加密通道的情况下,如果服务端缓存中没有该用户的哈希记录(例如初次建立连接或服务端刷新了权限),该插件会要求使用服务端的公钥(RSA Key Pair)对密码进行非对称加密后再发送给服务端,彻底杜绝了网络窃听。
四、安装与升级中典型的“认证阻断”问题与应对
在安装配置 MySQL 8.0 后,最常遇到的报错信息如下:
# 客户端报错示例 1 (常见于旧版本 Navicat、DBeaver 或旧 JDBC 驱动)
Authentication plugin 'caching_sha2_password' cannot be loaded

# 客户端报错示例 2 (常见于旧 PHP pdo_mysql、Node.js mysql 驱动)
Client does not support authentication protocol requested by server; consider upgrading MySQL client

# 客户端报错示例 3 (在未启用 SSL 且客户端未配置公钥检索时触发)
Public Key Retrieval is not allowed
产生上述问题的原因在于客户端底层连接库编译时仅内置了 mysql_native_password 协议解析代码,无法识别 8.0 服务端握手包返回的 caching_sha2_password 插件指令。处理该类问题有两套方案,应根据不同场景针对性应用:
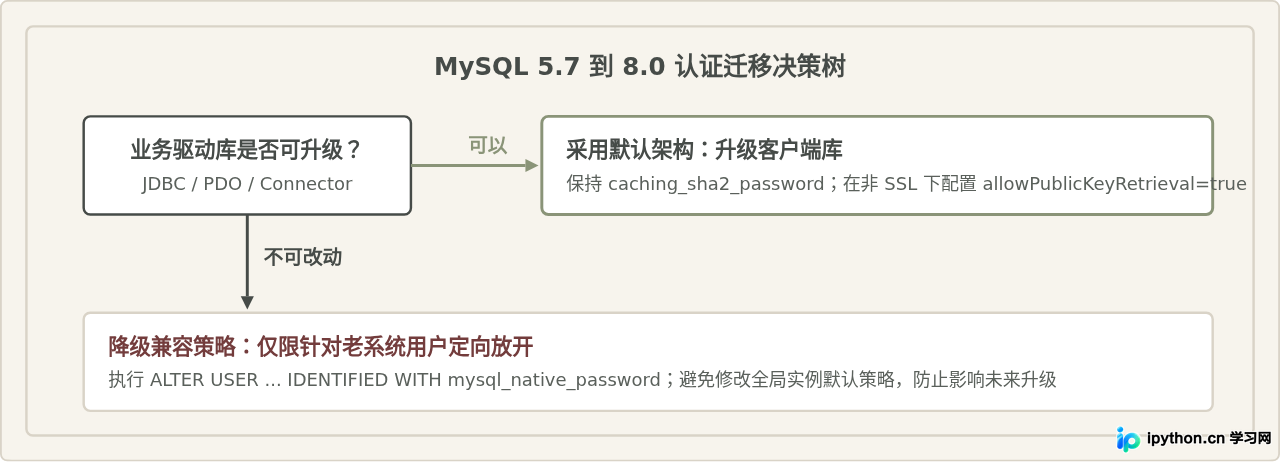
方案 A:升级客户端与驱动(推荐的标准路线)
最健壮的解决方案是升级业务端驱动。例如:
- Java 驱动升级至
mysql-connector-java 8.0.x以上。连接字符串中如果未显式提供 SSL 证书,且属于非 SSL 直连,需要明确添加参数:allowPublicKeyRetrieval=true&useSSL=false,以允许客户端在初次握手时自动向服务端索取 RSA 公钥进行加密。 - Python 驱动使用官方维护的
mysql-connector-python或升级PyMySQL至支持 caching_sha2 的高版本(并安装cryptography依赖包)。 - Node.js 避免使用已废弃的
mysql包,转为使用全特性支持的mysql2。
方案 B:在服务端降级特定账号的认证机制(兼容过渡方案)
如果业务系统属于遗留系统且驱动库无法随意升级,可通过 SQL 将该特定业务账号的认证插件降级为旧版模式,而不必降低整个数据库实例的安全标准:
-- 检查当前所有用户的插件类型
SELECT user, host, plugin FROM mysql.user;

-- 将特定应用账号的认证插件修改为旧版兼容模式
ALTER USER 'app_user'@'%' IDENTIFIED WITH mysql_native_password BY 'StrongPassword123!';

-- 刷新权限使元数据即刻生效
FLUSH PRIVILEGES;my.cnf 中可以通过声明 default_authentication_plugin = mysql_native_password 来强制改变新创建用户的默认行为。但需要注意:在 MySQL 8.0 较新的小版本(如 8.0.34+)中,default_authentication_plugin 参数已被标记废弃并由 authentication_policy 替代,且官方在未来版本中有计划彻底移除 mysql_native_password 插件。因此,依赖降级方式仅应作为过渡期手段。
五、两种版本在安装与认证层面的综合对比
| 对比维度 | MySQL 5.7 | MySQL 8.0 |
|---|---|---|
| 初始化工具 | 支持 mysqld --initialize,保留 mysql_install_db |
严格仅支持 mysqld --initialize,废弃脚本彻底移除 |
| 元数据存储形态 | 依赖 .frm 文件与 MyISAM 系统表 |
纯 InnoDB 原子事务数据字典,所有定义集成至系统表空间 |
| 默认认证插件 | mysql_native_password |
caching_sha2_password |
| 加密哈希算法 | SHA-1(质询-应答机制) | SHA-256(结合内存哈希 Cache + RSA 非对称密钥) |
| 非 SSL 传输安全性 | 相对较弱,存在已知哈希碰撞及脱机破解隐患 | 极高,无 SSL 时强制启用 RSA 公钥加密凭据传输 |
| 客户端驱动要求 | 各类老旧驱动、开发工具均可无缝直接连接 | 必须更新驱动版本,或显式允许公钥检索配置 |
总结
理解 MySQL 5.7 与 8.0 在安装及认证上的演进,关键在于认清其背后的设计目标:8.0 通过移除 mysql_install_db 和收拢数据字典,彻底消除了历史遗留的元数据不一致隐患;而将默认认证升级为 caching_sha2_password,则是在满足现代密码学安全性前提下,兼顾高频连接性能的技术权衡。
面对安装报错或驱动连接失败,最规范的处理方式始终是升级客户端驱动并顺应新的安全机制;仅在旧系统由于外部依赖无法变动时,才通过 ALTER USER 针对特定账号进行向下兼容,从而最大程度保留 8.0 实例的安全防护基线。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









