

phpMyAdmin安全加固指南:修改默认路径与启用双因素认证

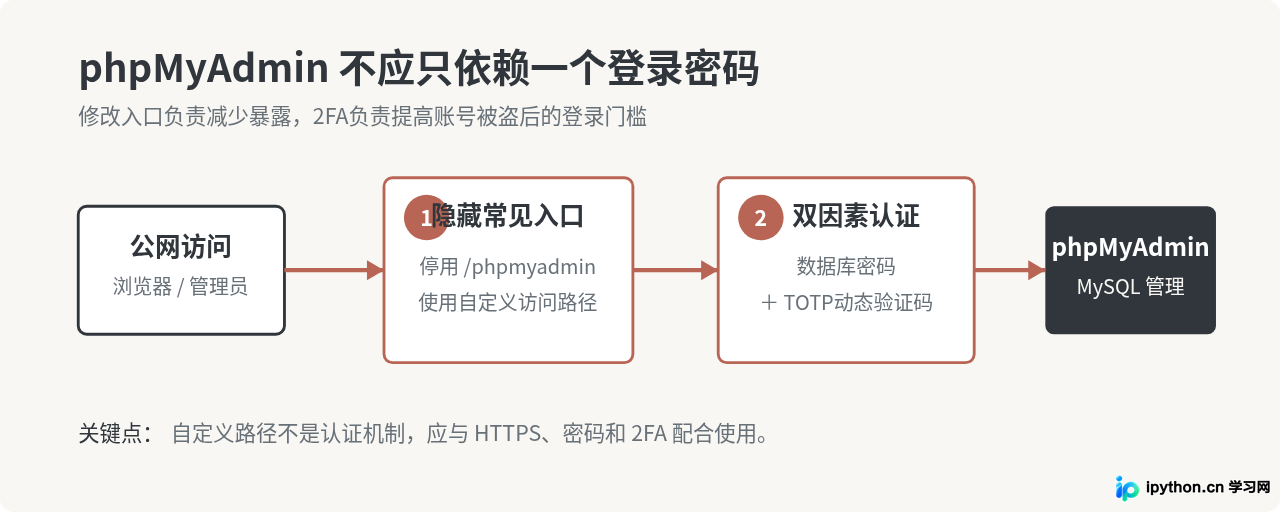
phpMyAdmin如果直接暴露在公网,建议至少做两层处理:一层是减少入口暴露,例如取消常见的 /phpmyadmin 访问地址并改成自定义路径;另一层是加强身份认证,在数据库密码之外启用双因素认证。修改路径本身不能替代真正的安全措施,但可以降低自动扫描和批量攻击直接命中管理入口的概率,而2FA则用于降低数据库密码泄露后被直接登录的风险。
下面以常见的 Linux + Apache/Nginx + PHP-FPM 环境为例。操作前最好确认自己还有 SSH 或服务器控制台权限,避免修改Web配置后把管理入口完全锁死。
一、开始前先确认当前phpMyAdmin是怎么安装的
修改访问路径前不要直接执行 mv /usr/share/phpmyadmin。phpMyAdmin可能来自系统软件包、手动解压、宝塔等面板,也可能运行在Docker中。安装方式不同,正确的修改位置也不同。
可以先查看Web服务器配置里是谁定义了 /phpmyadmin:
sudo grep -RniE "Alias[[:space:]]+/phpmyadmin|location[[:space:]].*phpmyadmin" \
/etc/apache2 /etc/httpd /etc/nginx 2>/dev/null
再检查几个常见目录:
ls -ld /usr/share/phpmyadmin /var/www/html/phpmyadmin 2>/dev/null大致可以按下面的情况处理:
| 安装方式 | 推荐处理方法 |
|---|---|
| Debian/Ubuntu软件包安装 | 保留 /usr/share/phpmyadmin,修改Apache/Nginx对外URL映射,不建议为了隐藏路径直接改系统软件包目录。 |
| 手动解压到网站目录 | 可以修改目录名,同时检查虚拟主机、重写规则和升级脚本是否引用了旧目录。 |
| Docker | 优先在反向代理层修改URL或使用独立管理域名,不进入容器修改程序文件。 |
| 服务器管理面板安装 | 优先通过面板提供的安全入口设置修改,因为面板可能自动生成Nginx或Apache配置。 |
/phpmyadmin 改成一个不容易猜到的地址,可以明显减少日志中的自动扫描,但知道新URL的人仍然可以访问登录页。因此它属于减少攻击面,而不是替代密码或2FA。二、修改phpMyAdmin默认访问路径
1. Apache环境:修改Alias,而不是移动程序目录
以Debian/Ubuntu软件包安装为例,phpMyAdmin程序通常由系统管理,对外的 /phpmyadmin 则由Apache配置映射。假设我们准备把访问地址改成:
https://example.com/db-gate-7f9c/先备份配置。实际文件位置以刚才的 grep 结果为准,常见位置是 /etc/phpmyadmin/apache.conf:
sudo cp /etc/phpmyadmin/apache.conf \
/etc/phpmyadmin/apache.conf.bak
打开文件:
sudo nano /etc/phpmyadmin/apache.conf如果原来存在:
Alias /phpmyadmin /usr/share/phpmyadmin将对外路径改成:
Alias /db-gate-7f9c /usr/share/phpmyadmin/usr/share/phpmyadmin仍然没有变化,变化的只是浏览器访问入口。
修改后先检查Apache语法:
sudo apache2ctl configtest示例正常结果:
Syntax OK确认无误后重新加载:
sudo systemctl reload apache2现在测试两个地址:
https://example.com/phpmyadmin/
https://example.com/db-gate-7f9c/
正确状态应该是:旧地址无法再打开phpMyAdmin,新地址能够显示phpMyAdmin登录页。
/phpmyadmin。此时不要认为修改已经完成,应重新执行前面的 grep 搜索。2. Nginx环境:优先修改URL映射
Nginx的安装方式差异比较大。如果你的phpMyAdmin本来就是放在网站根目录中的一个目录,例如:
/var/www/html/phpmyadmin并且不是由系统软件包管理,可以先备份,再将目录改成新的名称:
sudo mv /var/www/html/phpmyadmin \
/var/www/html/db-gate-7f9c
如果虚拟主机本来就有通用PHP处理规则,例如:
location ~ \.php$ {
    include snippets/fastcgi-php.conf;
    fastcgi_pass unix:/run/php/php8.3-fpm.sock;
}
那么目录改名后通常直接使用新的URL即可,但PHP-FPM Socket名称必须以服务器实际版本为准,不能照抄示例。
如果phpMyAdmin位于 /usr/share/phpmyadmin,则更适合让Nginx把自定义URL映射到这个目录,而不是移动系统目录。例如可以使用类似下面的独立规则:
location /db-gate-7f9c/ {
    alias /usr/share/phpmyadmin/;
    index index.php;
}

location ~ ^/db-gate-7f9c/(.+\.php)$ {
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.3-fpm.sock;
    fastcgi_param SCRIPT_FILENAME /usr/share/phpmyadmin/$1;
}
这里的PHP-FPM地址同样只是示例。服务器可能使用TCP端口,也可能是 php8.2-fpm.sock、php8.3-fpm.sock 或其他Socket。
修改后检查:
sudo nginx -t示例正常结果:
syntax is ok
test is successful
然后重新加载:
sudo systemctl reload nginx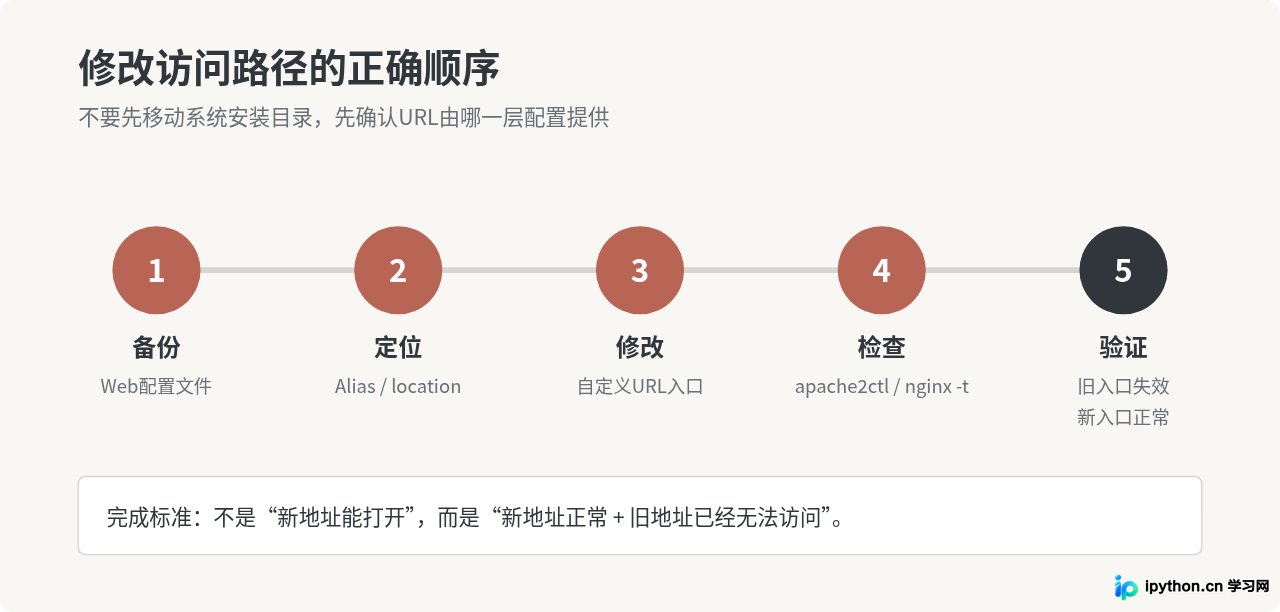
三、为启用双因素认证准备configuration storage
这是启用phpMyAdmin内置2FA时很容易遗漏的一步。phpMyAdmin官方文档要求先配置 phpMyAdmin configuration storage,之后用户才能在Settings中启用第二认证因素。它不是简单地在 config.inc.php 中增加一个 2fa=true 开关。
如果你使用Debian或Ubuntu的软件包安装方式,安装程序可能已经通过发行版自己的配置机制建立了configuration storage,因此不要看到下面的步骤就重复创建。可以先登录phpMyAdmin查看是否已经具备高级配置存储功能。
1. 查找create_tables.sql
手动安装时,phpMyAdmin发行包会提供用于建立configuration storage的SQL文件。不同系列目录布局可能有差异,因此最稳妥的办法是实际查找:
sudo find /usr/share/phpmyadmin \
-type f -name create_tables.sql -print
如果phpMyAdmin是手动安装在其他目录,例如 /var/www/html/db-gate-7f9c,就将搜索目录替换成实际路径:
find /var/www/html/db-gate-7f9c \
-type f -name create_tables.sql -print
5.2系列发行包中常见的是 sql/create_tables.sql。较新的开发分支目录结构可能不同,所以这里不应硬编码一个所有版本都相同的路径。
2. 创建configuration storage
如果确认当前尚未创建,可以使用找到的SQL文件进行初始化。假设实际文件为:
/usr/share/phpmyadmin/sql/create_tables.sql可以执行:
mysql -u root -p < /usr/share/phpmyadmin/sql/create_tables.sql输入数据库管理员密码后执行。具体创建的库名和表结构应以你所安装版本附带的SQL文件为准,不建议从其他版本复制一份 create_tables.sql 使用。
3. 创建专用controluser
phpMyAdmin可以通过专用的controluser访问自己的configuration storage。不要为了省事直接把数据库root账号和密码长期写进 config.inc.php。
以MySQL 8及其支持的认证方式为例,可以创建独立账号。下面的密码只是格式示例,实际环境必须换成随机强密码:
CREATE USER 'pma'@'localhost'
IDENTIFIED BY '请替换为独立的高强度随机密码';

GRANT SELECT, INSERT, UPDATE, DELETE
ON phpmyadmin.*
TO 'pma'@'localhost';
MariaDB和不同MySQL版本可用的认证插件并不完全相同。如果服务器已有账号策略,应沿用当前数据库版本支持并推荐的认证方式,不要仅为了照搬教程强制切换认证插件。
4. 在config.inc.php中连接configuration storage
找到phpMyAdmin实际使用的 config.inc.php。手动安装时通常位于phpMyAdmin根目录;Debian/Ubuntu软件包的配置体系则可能位于 /etc/phpmyadmin。
已有服务器配置的情况下,不要重新定义整个 $cfg['Servers'] 数组,只在对应服务器配置段增加configuration storage相关项目。例如:
$cfg['Servers'][$i]['controluser'] = 'pma';
$cfg['Servers'][$i]['controlpass'] = '这里填写刚创建的随机密码';
$cfg['Servers'][$i]['pmadb'] = 'phpmyadmin';
$cfg['Servers'][$i]['userconfig'] = 'pma__userconfig';
官方示例配置中还包含 pma__bookmark、pma__relation、pma__history 等其他表。如果你的目标不只是2FA,还需要书签、关系、历史记录等高级功能,可以根据当前版本自带的 config.sample.inc.php 配置完整的storage表,而不是从旧教程复制一套可能已经变化的配置。
四、检查phpMyAdmin的登录认证方式
安全加固环境通常更适合使用phpMyAdmin的 cookie 认证模式,而不是把数据库管理员账号和密码固定写在配置文件中。
检查对应配置:
$cfg['Servers'][$i]['auth_type'] = 'cookie';
$cfg['Servers'][$i]['AllowNoPassword'] = false;
Cookie认证还应配置随机的 blowfish_secret。当前官方文档要求使用32字节随机值。可以先在服务器生成随机数据:
php -r 'echo bin2hex(random_bytes(32)) . PHP_EOL;'它会输出64个十六进制字符。示例:
示例输出:
8c64f0c23820e13ed715f91c2457815ee90277ae8d7998a37cdfa5d764839531
不要复制上面的示例值。应使用自己服务器实际生成的随机值,然后配置为:
$cfg['blowfish_secret'] = sodium_hex2bin(
    '这里替换成你自己生成的64位十六进制字符串'
);auth_type = 'config' 并保存了高权限账号密码,应把认证模式本身也纳入检查范围。五、在phpMyAdmin中启用TOTP双因素认证
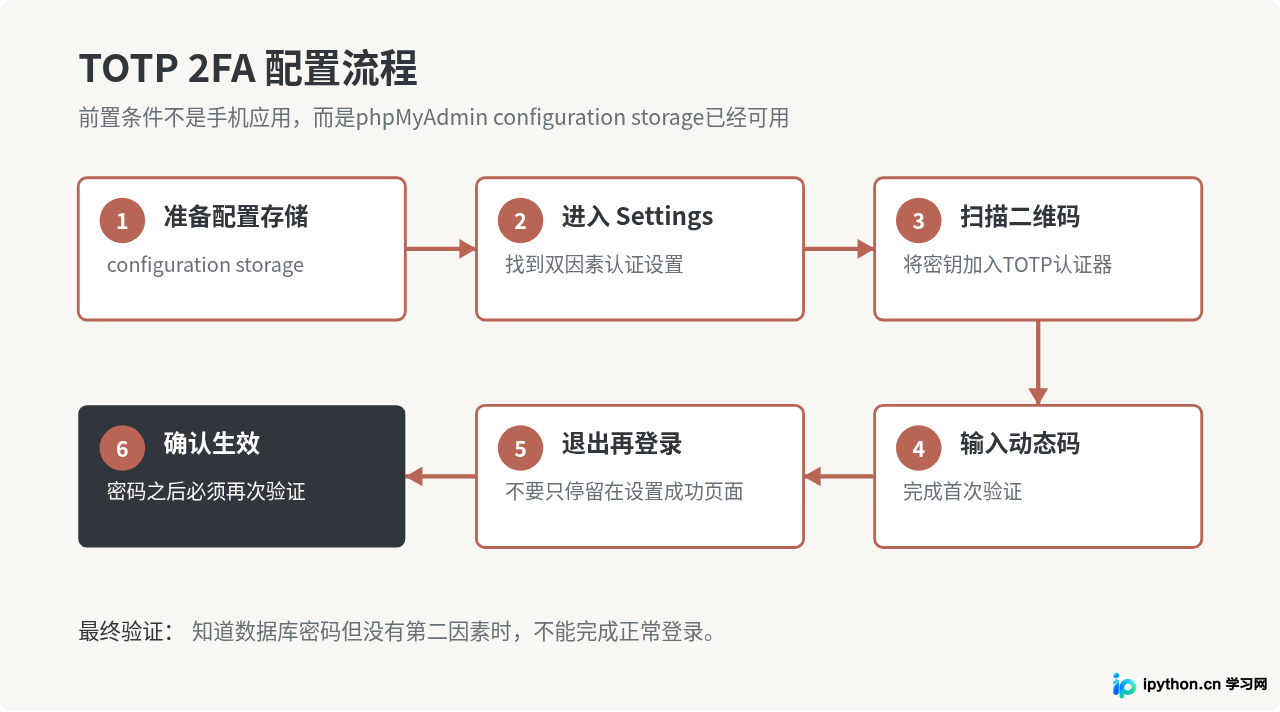
phpMyAdmin从4.8.0开始提供双因素认证功能。配置好configuration storage后,每个用户可以在自己的设置中选择第二认证因素。常见的软件认证方式使用HOTP/TOTP机制,通过二维码把密钥加入认证器,再由认证器产生一次性验证码。
具体界面名称可能因语言和版本略有变化,但操作路径基本如下:
- 使用准备启用2FA的数据库账号正常登录phpMyAdmin。
- 进入顶部的 Settings(设置)。
- 找到 Two-factor authentication 或对应的“双因素认证”设置。
- 选择认证应用程序方式。
- 使用支持TOTP的认证器扫描phpMyAdmin显示的二维码。
- 认证器生成动态验证码后,将当前验证码填回phpMyAdmin完成验证。
- 退出phpMyAdmin,再重新登录一次,确认输入数据库密码后还会要求第二因素。
只有第7步验证成功,才应该认为2FA真正配置完成。
六、为什么看不到“双因素认证”选项
configuration storage没有正确启用
这是最值得先检查的原因。2FA依赖configuration storage保存用户相关配置。如果只是建立了数据库,却没有让phpMyAdmin正确连接该storage,设置页面仍可能无法正常提供对应功能。
检查数据库中是否存在相关表:
SHOW TABLES FROM phpmyadmin;然后确认 config.inc.php 中的 pmadb、controluser、controlpass 和相关表名与实际环境一致。
使用的是精简或自行从Git构建的phpMyAdmin
官方发行包通常已经带有运行所需依赖,但如果使用的是Git源码仓库自行构建,2FA相关Composer依赖可能需要额外安装。因此“同样版本号别人有2FA、自己的界面没有”时,还要检查安装来源,而不能只检查PHP设置。
Nginx HTTP/3环境缺少HTTP_HOST
phpMyAdmin官方FAQ特别记录了一种Nginx HTTP/3环境的问题:如果FastCGI没有向PHP正确传递 HTTP_HOST,双因素认证可能无法正常工作。在确认自己确实属于这种环境后,可以检查PHP-FPM所在的Nginx配置是否包含:
fastcgi_param HTTP_HOST $host;这不是所有Nginx安装都必须额外添加的“2FA开关”,而是针对缺少 HTTP_HOST 的环境修复。不要在没有确认问题的情况下随意重写整套FastCGI配置。
七、启用2FA后怎样验证加固是否真的完成
安全配置不能只看“设置页面显示已开启”。修改完成后,可以按照下面的顺序进行一次完整验证。
检查旧的默认路径
curl -I https://example.com/phpmyadmin/这里不要求必须返回某一个固定状态码,因为不同服务器可能返回404、403或自定义错误页。关键是它不能再显示phpMyAdmin登录页面,也不能重定向到新的管理路径。
检查新的管理路径
curl -I https://example.com/db-gate-7f9c/浏览器打开后应能进入正常登录流程。phpMyAdmin大量页面需要Cookie和会话,所以最终功能验证仍应使用浏览器完成,不能只依赖 curl -I。
验证2FA
完整退出phpMyAdmin,再通过新的URL访问。输入正确数据库用户名和密码后,应继续要求第二认证因素。只有认证器中当前动态验证码通过后才能完成登录。
如果输入用户名和数据库密码以后直接进入管理界面,说明当前账号的2FA没有真正生效。
八、修改路径和2FA之外,建议再补上的几个设置
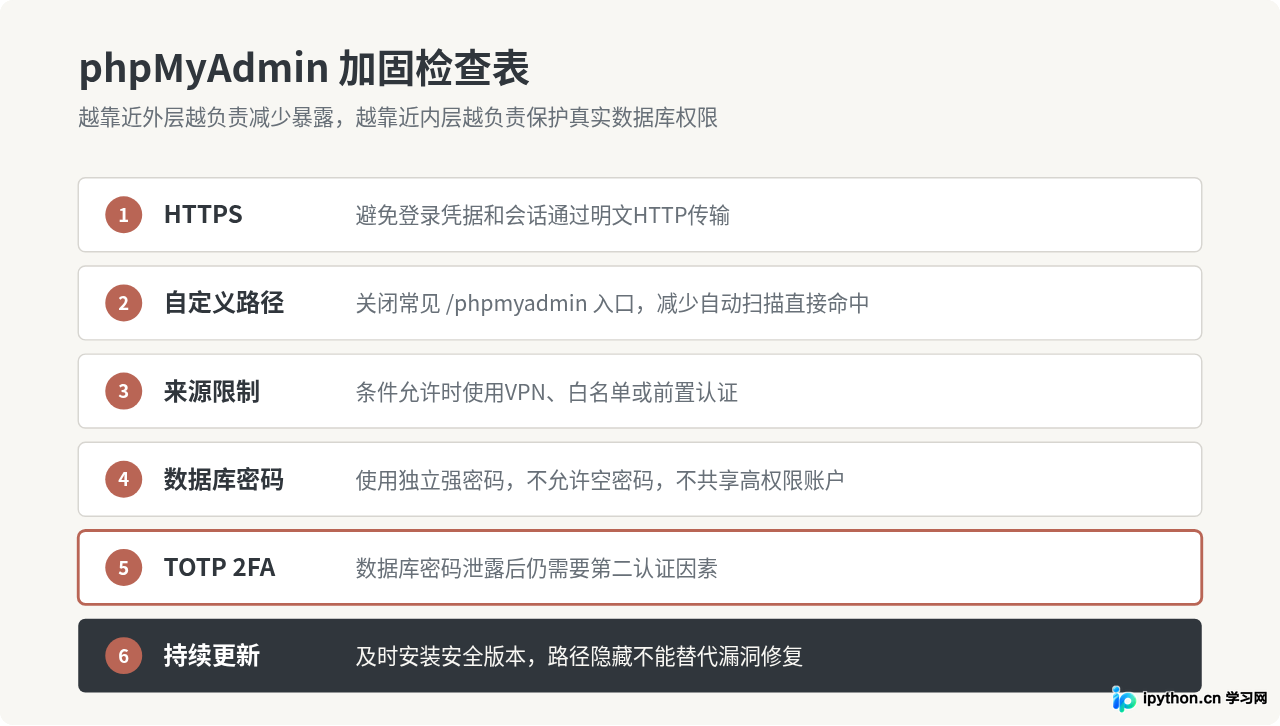
标题中的两项措施是重点,但如果phpMyAdmin本身仍然通过HTTP传输,或者允许任意公网IP访问,那么整体防护仍然存在明显缺口。phpMyAdmin官方安全建议也明确包含HTTPS、及时升级以及限制不必要的访问。
只允许HTTPS访问
登录phpMyAdmin时会传输登录凭据和会话信息,因此管理入口应该只提供HTTPS。HTTP请求可以统一跳转到HTTPS,条件允许时再结合HSTS。
不要允许无密码数据库账户
配置中应保持:
$cfg['Servers'][$i]['AllowNoPassword'] = false;公网服务器可以进一步限制来源IP
如果phpMyAdmin只由固定办公室、VPN或运维出口访问,IP白名单往往比“隐藏URL”更有效。以Nginx为例,可以在phpMyAdmin对应的location内增加类似规则:
allow 203.0.113.10;
deny all;203.0.113.10只是文档示例地址,必须替换成实际可信出口IP。如果管理员经常使用移动网络或动态IP,不适合简单照搬,否则很容易把自己锁在外面。
必要时在phpMyAdmin前再增加一层认证
对于高价值数据库,可以让Nginx、Apache、VPN或身份代理先做一次访问控制,然后才允许访问phpMyAdmin登录页。这样扫描者甚至无法直接接触phpMyAdmin自身的登录界面。
保持phpMyAdmin处于受支持并及时更新的版本
路径隐藏无法修复软件自身漏洞。真正影响已知漏洞风险的是及时安装安全更新,因此自建phpMyAdmin不要长期停留在停止维护的旧版本。
九、常见问题与容易踩的坑
修改目录名以后出现404
先判断phpMyAdmin究竟是通过真实目录访问,还是通过Apache Alias、Nginx alias 或反向代理映射。如果本来使用的是Alias,仅仅修改磁盘目录名并不能自动修改Web服务器配置。
新旧两个地址都能访问
这通常说明只是增加了新的访问入口,却没有删除旧的映射。可以再次搜索所有Web服务器配置:
sudo grep -Rni "phpmyadmin" \
/etc/apache2 /etc/httpd /etc/nginx 2>/dev/null
还要检查网站根目录是否保留了名为 phpmyadmin 的软链接。
扫描二维码后验证码一直错误
TOTP依赖时间计算。如果服务器时间和手机时间偏差明显,动态验证码可能无法验证。Linux服务器应保持系统时间同步,可以先检查:
timedatectl status重点确认系统时间和时间同步服务状态正常。手机也应启用自动时间。
改完Nginx配置后整个网站502
这类问题通常不是phpMyAdmin本身造成,而是示例中的PHP-FPM Socket与服务器实际环境不同。先查看当前Socket:
ls -l /run/php/再让 fastcgi_pass 指向实际运行中的PHP-FPM Socket。不要因为教程使用 php8.3-fpm.sock,就假定服务器一定也是这个版本。
是否只修改路径就足够
不够。路径可能从浏览器历史、日志、配置文件、监控系统甚至管理员分享的链接中暴露。一旦URL泄露,它就失去了大部分“隐藏”效果。真正决定账号安全的仍然是HTTPS、访问控制、数据库权限、密码策略、2FA以及及时更新。
十、推荐的实际实施顺序
如果是一台已经运行中的生产服务器,不建议同时修改大量设置。按下面的顺序操作,更容易定位出错环节:
- 确认phpMyAdmin安装方式以及Apache/Nginx当前映射。
- 备份Web服务器配置和phpMyAdmin配置。
- 把
/phpmyadmin改成自定义入口。 - 执行Apache/Nginx配置语法检查后再reload。
- 确认新路径能够访问,同时确认旧路径已经失效。
- 确认网站使用HTTPS。
- 检查phpMyAdmin是否已经配置configuration storage。
- 没有配置时,再建立storage和专用controluser。
- 登录phpMyAdmin,在Settings中为管理账号启用TOTP双因素认证。
- 注销后重新登录,验证数据库密码和第二因素都必须通过。
- 有固定运维来源时,再考虑增加IP白名单、VPN或前置认证。
这样处理后,即使扫描程序尝试访问常见的 /phpmyadmin,也无法直接找到真实入口;即使新的入口地址被知道,攻击者仍然需要通过数据库账号密码和第二认证因素。对于公网phpMyAdmin来说,这比单独“改一个目录名”或者单独“设置复杂密码”更合理。
资料核对说明:本文关于phpMyAdmin configuration storage、Cookie认证、32字节blowfish_secret、双因素认证前置条件、TOTP认证以及Nginx HTTP/3环境HTTP_HOST问题,依据phpMyAdmin官方文档当前5.2系列文档核对;服务器路径、PHP-FPM Socket及发行版集成方式会因系统环境不同而变化,应以本机实际配置为准。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









