

phpMyAdmin config.inc.PHP关键配置项详解与优化建议

config.inc.php 是 phpMyAdmin 的核心配置文件,它决定了系统的认证方式、数据库连接通道、操作权限以及界面渲染效率。理解并合理设置其中的参数,能够直接解决登录报错、响应缓慢与敏感数据暴露等问题。本文将逐项解析核心指令,并提供适用于生产与开发环境的优化方案。
一、配置文件定位与生命周期
phpMyAdmin 在初始化时不会直接加载预设的所有选项,而是先读取根目录下的 libraries/config.default.php 作为基础默认配置,然后再加载根目录下的自定义配置文件 config.inc.php。你在 config.inc.php 中指定的指令会自动覆盖同名默认项。
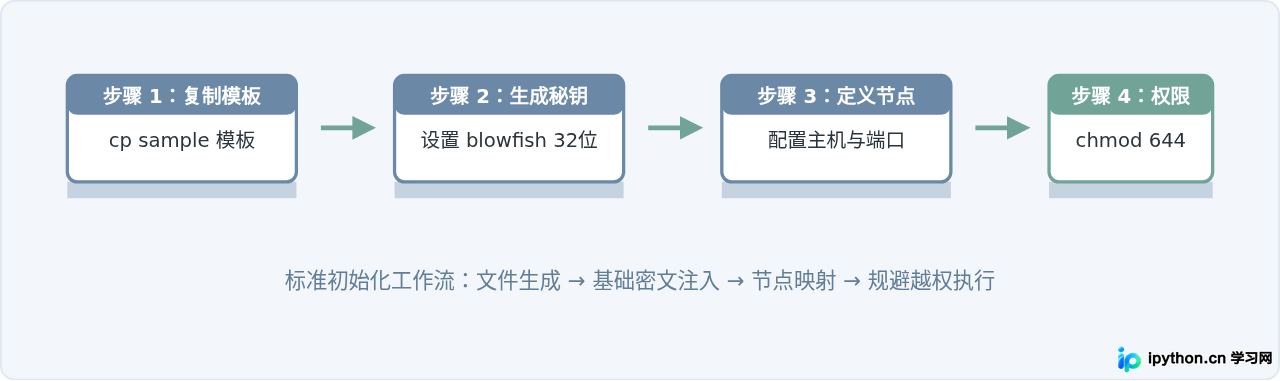
如果从官方归档包解压,根目录下通常只包含一个名为 config.sample.inc.php 的模板文件。配置的第一步是将其复制为 config.inc.php 并赋予正确的读取权限:
cp /var/www/html/phpmyadmin/config.sample.inc.php /var/www/html/phpmyadmin/config.inc.php
chmod 644 /var/www/html/phpmyadmin/config.inc.phpconfig.inc.php 的权限设置过宽(如 777),phpMyAdmin 会主动报错并拒绝运行(提示 Wrong permissions on configuration file, should not be world writable!)。必须确保其权限为 644 或更严格的 640。
二、核心安全项:blowfish_secret
打开 config.inc.php 后,排在首位通常是如下指令:
$cfg['blowfish_secret'] = 'f8a7e3d2c1b0948576a1b2c3d4e5f607';作用机制:当认证方式配置为 cookie 时,phpMyAdmin 不会在服务端 Session 中明文保存数据库账号与密码,而是利用 Blowfish 算法将凭据加密后写在用户的浏览器 Cookie 中。此参数正是对称加密的私钥。
长度约束:自 phpMyAdmin 4.6.0 及更高版本起,该字符串长度必须至少为 32 个字符。如果未设置或字符数不足,控制台页面底部会弹出醒目的红色警告:The secret passphrase in configuration (blowfish_secret) is too short.
可在服务器终端中执行以下命令快速生成强随机字符串:
openssl rand -base64 32三、服务器连接与认证机制
phpMyAdmin 使用 $cfg['Servers'][$i] 数组定义目标数据库服务器。变量 $i 默认为 1,表示首个数据库实例。
1. 认证模式:auth_type
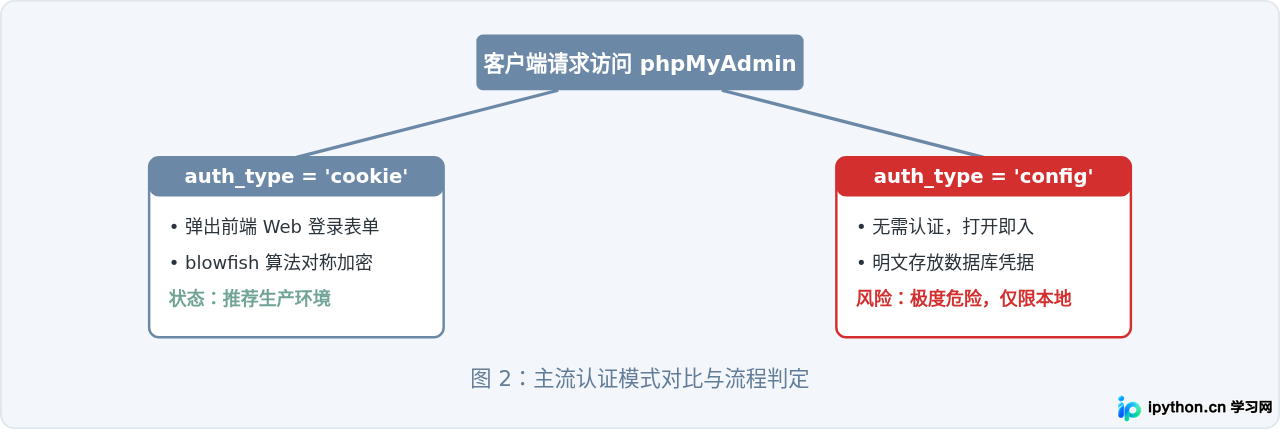
$cfg['Servers'][$i]['auth_type'] 决定了系统如何收集并验证用户的登录信息。常见的模式包括三种:
| 模式名称 | 工作方式 | 安全性 | 推荐场景 |
|---|---|---|---|
cookie |
弹出标准 Web 表单,用户手动输入账号密码,Cookie 加密存储凭据 | 高 | 生产环境、公网访问 |
config |
直接在配置文件中写死用户与密码,打开页面即自动登录 | 极低 | 本地封闭开发机 |
http |
通过 HTTP Basic Authentication 弹出浏览器原生认证窗口 | 中 | 自动化受限环境 |
2. 主机与连接协议(host 与 socket)
在 Linux 环境下,连接本地 MySQL 时经常出现配置差异:
// 方式 A:通过本地 Socket 管道通信(性能更高,延迟更低)
$cfg['Servers'][$i]['host'] = 'localhost';
$cfg['Servers'][$i]['socket'] = '/var/run/mysqld/mysqld.sock';

// 方式 B:通过 TCP 网络回环连接
$cfg['Servers'][$i]['host'] = '127.0.0.1';
$cfg['Servers'][$i]['port'] = '3306';底层差异:根据 PHP 的 mysqli 扩展规范,当 host 填入字符 'localhost' 时,系统会默认忽略指定的端口号,直接转向使用 UNIX Domain Socket 文件通信。如果你的 MySQL 服务禁用了网络监听或者 Socket 路径不在默认位置,会导致连接失败。相反,指定 '127.0.0.1' 则强制触发 TCP/IP 协议栈连接。
3. 多数据库服务器切换
如果需要在一个 phpMyAdmin 实例中管理主库、只读从库或研发库,可以直接递增 $i 数组定义多台实例:
// 实例 1:本地主库
$i = 1;
$cfg['Servers'][$i]['verbose'] = '生产主库 (Master)';
$cfg['Servers'][$i]['host'] = '10.0.0.10';
$cfg['Servers'][$i]['port'] = '3306';
$cfg['Servers'][$i]['auth_type'] = 'cookie';

// 实例 2:测试从库
$i++;
$cfg['Servers'][$i]['verbose'] = '业务只读从库 (Slave)';
$cfg['Servers'][$i]['host'] = '10.0.0.11';
$cfg['Servers'][$i]['port'] = '3306';
$cfg['Servers'][$i]['auth_type'] = 'cookie';
配置 verbose 后,登录界面和顶部导航条会出现下拉选择框,方便管理员辨别和切换目标机器。
四、高级特性配置库:phpmyadmin 存储库
每次登录 phpMyAdmin 时,很多用户会在主界面底部看到一条警告:“phpMyAdmin 高级功能尚未完全设置,部分功能未激活”。这是因为系统自带的书签查询、PDF 架构图导出、行级备注和历史 SQL 追踪等功能需要专门的元数据表支持。
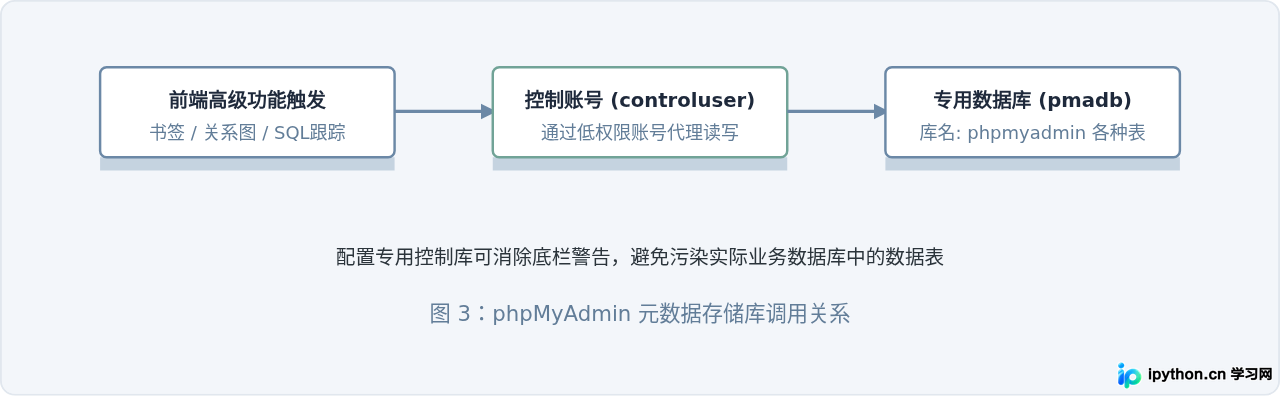
要激活此功能,首先导入官方源码包内 sql/create_tables.sql 脚本建表,接着在 config.inc.php 中引入对应凭证:
$cfg['Servers'][$i]['pmadb'] = 'phpmyadmin';
$cfg['Servers'][$i]['controluser'] = 'pma';
$cfg['Servers'][$i]['controlpass'] = 'YourPmaPasswordHere';

// 启用对应的数据表映射
$cfg['Servers'][$i]['bookmarktable'] = 'pma__bookmark';
$cfg['Servers'][$i]['relation'] = 'pma__relation';
$cfg['Servers'][$i]['table_info'] = 'pma__table_info';
$cfg['Servers'][$i]['table_coords'] = 'pma__table_coords';
$cfg['Servers'][$i]['pdf_pages'] = 'pma__pdf_pages';
$cfg['Servers'][$i]['column_info'] = 'pma__column_info';
$cfg['Servers'][$i]['history'] = 'pma__history';
$cfg['Servers'][$i]['table_uiprefs'] = 'pma__table_uiprefs';
$cfg['Servers'][$i]['tracking'] = 'pma__tracking';
$cfg['Servers'][$i]['userconfig'] = 'pma__userconfig';
$cfg['Servers'][$i]['recent'] = 'pma__recent';
$cfg['Servers'][$i]['favorite'] = 'pma__favorite';
$cfg['Servers'][$i]['users'] = 'pma__users';
$cfg['Servers'][$i]['usergroups'] = 'pma__usergroups';
$cfg['Servers'][$i]['navigationhiding'] = 'pma__navigationhiding';
$cfg['Servers'][$i]['savedsearches'] = 'pma__savedsearches';
$cfg['Servers'][$i]['central_columns'] = 'pma__central_columns';
$cfg['Servers'][$i]['designer_settings'] = 'pma__designer_settings';
$cfg['Servers'][$i]['export_templates'] = 'pma__export_templates';pmadb,或者确保 controluser 仅对 phpmyadmin 系统库拥有权限,严禁直接使用 root 作为 controluser。
五、生产环境优化与安全加固建议
1. 禁用无密码登录与根账户限制
默认情况下,为了防止空密码账号进入管理后台,必须显式确保以下参数处于关闭状态:
$cfg['Servers'][$i]['AllowNoPassword'] = false;2. 限制单次展现条数与大表内存保护
当数据库单表记录达到数百万级别时,进入表浏览界面若执行无限制的全表统计或读取过多行,极易触发 PHP 的 memory_limit 超限崩溃,甚至阻塞 MySQL 的缓冲池。建议增加以下全局性能限制参数:
// 默认单页只显示 50 条数据,降低渲染与网络负载
$cfg['MaxRows'] = 50;

// 针对大表,在列表界面关闭精确 COUNT(*) 统计,采用近似评估
$cfg['MaxExactCount'] = 20000;

// 降低树形导航栏加载层级与数量
$cfg['MaxNavigationItems'] = 50;
3. 会话空闲超时与 CSRF 防护
phpMyAdmin 会话过期时间依赖 PHP 本身的 session.gc_maxlifetime 以及自身的配置项。为了防止管理员离席导致的数据泄露风险,建议缩短会话有效时间:
// 超过 1800 秒(30 分钟)无操作自动登出
$cfg['LoginCookieValidity'] = 1800;
需注意:PHP 配置文件 php.ini 中的 session.gc_maxlifetime 必须大于或等于 $cfg['LoginCookieValidity'],否则 PHP 垃圾回收机制会提前清理掉会话。
4. 隐藏不必要的控制面板警告
在对外部隔离良好的局域网运维机上,如果因策略限制无法打满全部高级特性表,可关闭烦人的前端提示通知:
$cfg['PmaNoRelation_DisableWarning'] = true;
$cfg['SendErrorReports'] = 'never';
六、配置体系架构总结
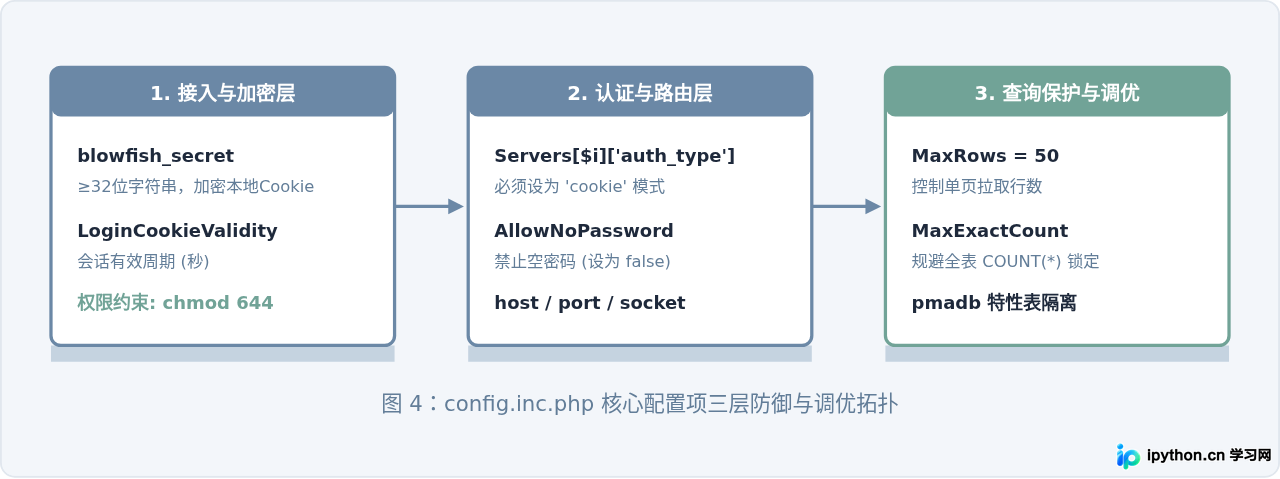
掌握 config.inc.php 的调优逻辑,核心在于平衡安全边界与交互性能。下方的全局拓扑图汇总了关键参数在数据流经过程中的作用区域:
七、完整优化配置模板
结合上述分析,提供一份适用于常规生产/开发环境的标准 config.inc.php 文件范例:
<?php
declare(strict_types=1);

/**
 * phpMyAdmin 基础配置文件
 */

// 1. Blowfish 秘钥(请替换为自己的 32 位随机密文)
$cfg['blowfish_secret'] = 'x8K3mP9$dF2!vL7@jN5#qR1^zT4*yB6(';

// 2. 服务器连接实例
$i = 1;

// 实例名称与认证
$cfg['Servers'][$i]['verbose'] = '生产主库';
$cfg['Servers'][$i]['auth_type'] = 'cookie';
$cfg['Servers'][$i]['host'] = '127.0.0.1';
$cfg['Servers'][$i]['port'] = '3306';
$cfg['Servers'][$i]['compress'] = false;
$cfg['Servers'][$i]['AllowNoPassword'] = false;

// 3. 性能调优与查询控制
$cfg['MaxRows'] = 50;
$cfg['MaxExactCount'] = 20000;
$cfg['ExecTimeLimit'] = 300;
$cfg['MemoryLimit'] = '256M';

// 4. 会话安全与界面行为
$cfg['LoginCookieValidity'] = 1800;
$cfg['ShowPhpInfo'] = false;
$cfg['ShowServerInfo'] = false;
$cfg['PmaNoRelation_DisableWarning'] = true;
$cfg['SendErrorReports'] = 'never';

// 5. 语言与编码
$cfg['DefaultLang'] = 'zh_CN';
$cfg['SaveDir'] = '';
$cfg['UploadDir'] = '';
完成编辑后,直接刷新 Web 界面即可实时生效。如果配置了较短的 LoginCookieValidity,原有会话可能会要求重新输入密码登录,验证完成后即可获得更快速、稳健的管理体验。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









