

在phpstudy中为站点配置SSL证书实现HTTPS访问的方法

在phpstudy集成环境中为站点配置SSL证书,核心逻辑是将证书公钥文件与私钥文件绑定到目标站点的Web服务配置中,并开启443端口的SSL监听模块。无论是本地开发调试还是实际服务器部署,只要准备好配对的证书文件,并通过面板修改或直接编辑配置文件,即可使原本走明文HTTP协议(端口80)的站点平滑升级为加密传输的HTTPS站点(端口443)。
一、SSL证书与环境准备
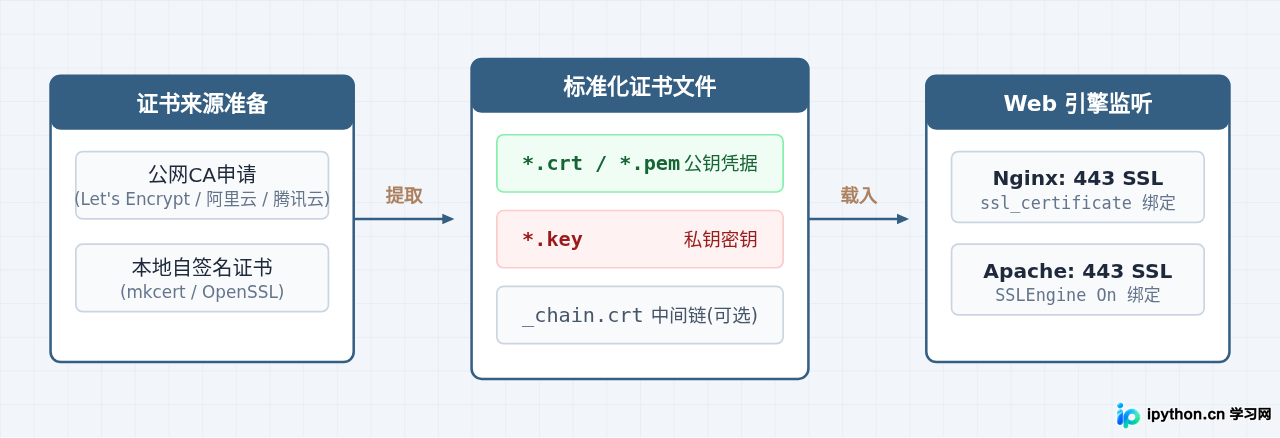
为站点开启HTTPS之前,必须获取一对匹配的密钥文件:公钥证书文件(通常包含服务器证书与CA根证书链)与私钥文件。不同Web服务器软件对证书文件格式与打包方式的要求有所差异,phpstudy内置的主流引擎为Nginx和Apache,二者的文件形式如下:
| Web服务引擎 | 证书公钥文件(Certificate) | 私钥文件(Private Key) | 根/中间证书链(Chain/Bundle) |
|---|---|---|---|
| Nginx | domain.crt 或 domain.pem |
domain.key |
通常已合并在.crt或.pem中 |
| Apache | domain_public.crt |
domain.key |
domain_chain.crt(部分环境必需) |
如果是在云服务商申请的正规SSL证书,下载解压后通常会提供专门的“Nginx”或“Apache”文件夹,直接提取对应文件即可;如果是在本地内网环境测试,可使用OpenSSL或mkcert等工具生成本地自签名根证书。建议在phpstudy的根目录下建立统一的存放目录,例如:D:/phpstudy_pro/Extensions/cert/,并将证书文件重命名为规范名称,方便路径引用。
二、在phpstudy面板中配置SSL(推荐方案)
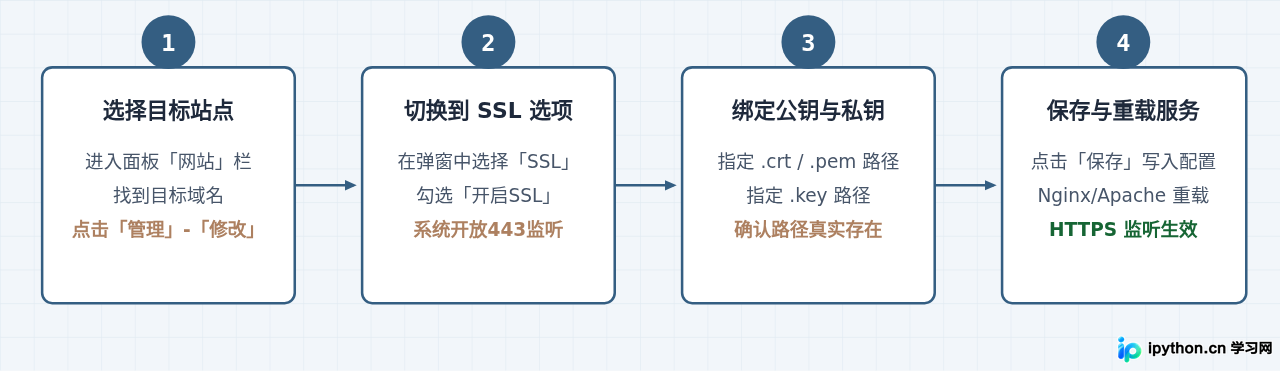
phpstudy(如phpstudy V8/小皮面板)提供了图形化的SSL设置入口,不需要手动翻找复杂的配置文件,是完成配置最直接的方式。具体执行流程包含站点修改、勾选SSL、填入文件绝对路径以及重载服务:
- 定位站点管理入口:打开phpstudy客户端主界面,在左侧导航栏点击“网站”,在站点列表中找到需要开启HTTPS的目标域名,点击右侧的“管理”并选择“修改”。
- 启用SSL支持并填入路径:在弹出的站点配置窗口中,切换到“SSL”标签页。勾选“开启SSL”复选框。此时界面会出现证书选择项:
- 证书文件 (CRT/PEM):点击浏览按钮,选中此前准备好的
.crt或.pem完整公钥文件。 - 私钥文件 (KEY):点击浏览按钮,选中配对的
.key私钥文件。
- 证书文件 (CRT/PEM):点击浏览按钮,选中此前准备好的
- 确认生效:点击“保存”或“确认”。保存时,phpstudy会在后台自动将相关指令写入对应的虚拟主机配置文件,并自动执行重载(Reload)或重启Web服务。
三、手动修改配置文件(底层实现)
当面板由于权限或版本原因未能正确写入配置,或者需要自定义高级SSL参数(如TLS协议版本、加密套件)时,可以直接修改对应Web服务器的虚拟主机配置文件。根据当前phpstudy运行的是Nginx还是Apache,选择对应方案。
1. Nginx 环境配置
在phpstudy中,Nginx的虚拟主机配置文件通常位于 vhosts 目录下(例如 D:/phpstudy_pro/Extensions/Nginx1.15.11/conf/vhosts/yourdomain.com.conf)。需要确保配置中包含443监听端口及完整的SSL指令段:
server {
    listen 80;
    listen 443 ssl;
    server_name local.test.com;

    # 证书与私钥的绝对路径 (注意使用正斜杠 / )
    ssl_certificate      "D:/phpstudy_pro/Extensions/cert/local.test.com.crt";
    ssl_certificate_key  "D:/phpstudy_pro/Extensions/cert/local.test.com.key";

    # SSL 会话优化与协议限制
    ssl_session_timeout  5m;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:HIGH:!aNULL:!MD5:!RC4:!DHE;
    ssl_prefer_server_ciphers on;

    root "D:/phpstudy_pro/WWW/local_test";
    location / {
        index index.html index.htm index.php;
    }

    # PHP 处理模块关联
    location ~ \.php$ {
        fastcgi_pass   127.0.0.1:9000;
        fastcgi_index  index.php;
        fastcgi_param  SCRIPT_FILENAME  $document_root$fastcgi_script_name;
        include        fastcgi_params;
    }
}
2. Apache 环境配置
在Apache环境下,需要先确保 httpd.conf 中已加载 mod_ssl.so 模块,并且包含了 conf/extra/httpd-ssl.conf 或 vhosts 配置。在站点的虚拟主机配置段中加入以下代码:
<VirtualHost *:443>
    DocumentRoot "D:/phpstudy_pro/WWW/local_test"
    ServerName local.test.com:443
    ServerAdmin admin@test.com

    # 启用 SSL 引擎
    SSLEngine on

    # 证书公钥与私钥路径
    SSLCertificateFile "D:/phpstudy_pro/Extensions/cert/local.test.com.crt"
    SSLCertificateKeyFile "D:/phpstudy_pro/Extensions/cert/local.test.com.key"

    # 若存在中间链证书,取消下方注释并配置对应文件
    # SSLCertificateChainFile "D:/phpstudy_pro/Extensions/cert/local.test.com_chain.crt"

    <Directory "D:/phpstudy_pro/WWW/local_test">
        Options Indexes FollowSymLinks ExecCGI
        AllowOverride All
        Require all granted
    </Directory>
</VirtualHost>Windows操作系统下的路径默认使用反斜杠 \,但在Nginx与Apache配置文件中,强烈建议统一改为正斜杠 /(例如 D:/phpstudy_pro/...),避免因转义字符错误导致服务无法启动。
四、设置全站 HTTP 强制跳转 HTTPS
配置完成443端口后,站点在默认情况下同时响应80(HTTP)与443(HTTPS)。为保证传输安全性与链接规范性,应将访问HTTP的用户重定向到HTTPS加密链接。
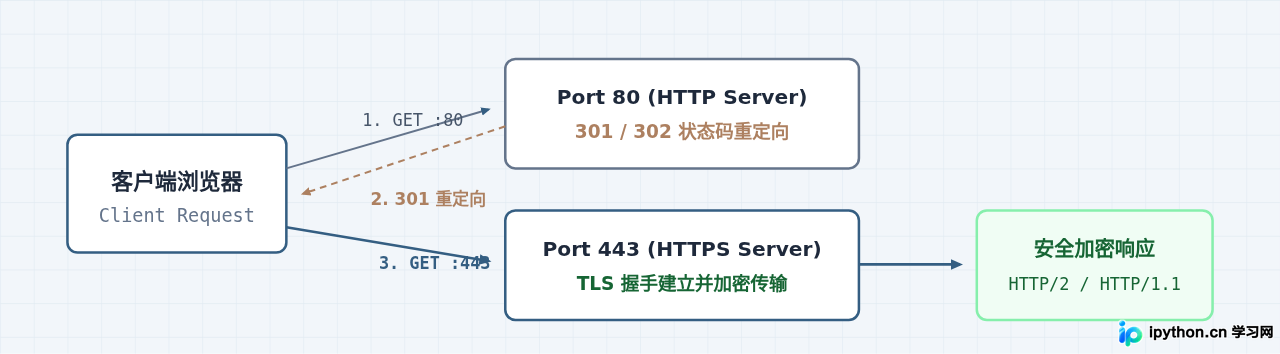
Nginx环境重定向配置:将80端口单独提取为一个server块,直接返回301状态码:
server {
    listen 80;
    server_name local.test.com;
    return 301 https://$host$request_uri;
}Apache环境重定向配置:在网站根目录的 .htaccess 文件中添加URL重写规则:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
五、常见问题排查与注意事项
配置完成后,若浏览器提示“无法访问此网站”、“连接已重置”或出现证书告警,应按以下维度排查:
- 443 端口被占用或未放行:如果保存后Nginx或Apache无法启动,通常是443端口已被其他软件(如VMware、Skype、IIS)抢占。在命令行运行
netstat -ano | findstr 443确认占用进程ID,或在phpstudy中排查端口冲突;若是在阿里云/腾讯云等云服务器上使用phpstudy,还必须在云控制台的安全组规则中开放443端口入站权限。 - 浏览器安全告警(不受信任的CA):使用自签名证书时,浏览器会拦截并显示“您的连接不是私密连接”。这是正常现象,因为自建根证书未预装在系统的受信任根证书颁发机构中。本地调试时,可将自签名的CA根证书导入操作系统的“受信任的根证书颁发机构”存储区,即可消除安全警告并显示绿色锁标。
- 网页静态资源混合内容(Mixed Content):若页面能正常通过HTTPS打开,但地址栏未显示安全锁标识或提示“部分内容不安全”,说明HTML代码中硬编码引用了
http://开头的CSS、JS或图片资源。应将页面中的外部链接全部修改为https://或相对协议路径(如//example.com/asset.js)。
六、配置完成后的验证步骤
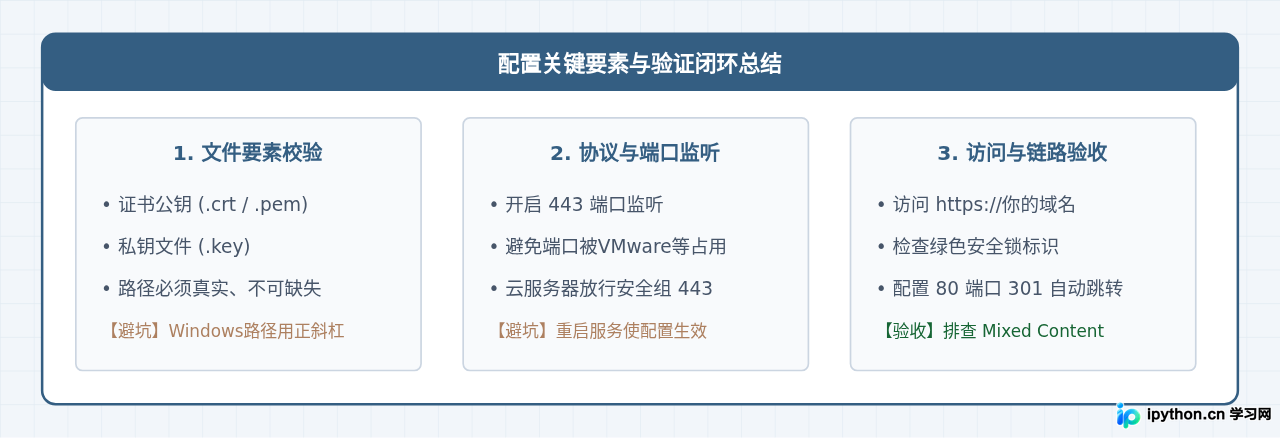
完成上述设置后,按照以下顺序进行最终验证以确认配置有效:
- 在浏览器地址栏输入
https://你的站点域名,检查网页能否正常打开。 - 点击浏览器地址栏左侧的“锁形图标”,查看证书信息,核对证书颁发机构(Issuer)与有效期,确认证书已被正确装载。
- 在地址栏输入
http://你的站点域名,观察是否自动跳转至https://前缀,确认强制重定向生效。 - 按
F12打开浏览器开发者工具,切换到Console(控制台)选项卡,检查是否有“Mixed Content”告警,确保全站静态资产均通过加密通道传输。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









