

javascript:void(o)报错原因:o未定义导致的ReferenceError

网页中出现 javascript:void(o) 报错的根源,是代码编写者将原本用于阻止链接跳转的数字 0 错误输入成了英文字母 o。浏览器在执行该伪协议时,尝试解析标识符 o 的值,因当前作用域中不存在该变量,随即抛出 Uncaught ReferenceError: o is not defined 并导致后续交互中断。本文将深入拆解这一错误的底层机制、排查路径及标准修复方案。
错误出现的典型场景与控制台表现
在前端页面中,开发者常用 <a> 标签模拟按钮。为了防止点击超链接时页面重新加载或跳转回顶部,通常会在 href 属性中嵌入伪协议代码。当笔误发生时,用户点击该链接没有任何预期反应,或者浏览器控制台直接报错。
当你在 Chrome、Edge 或 Firefox 的开发者工具(按 F12 打开)的“Console”(控制台)面板中查看时,会看到类似下面的红色错误信息:
Uncaught ReferenceError: o is not defined
    at <anonymous>:1:17
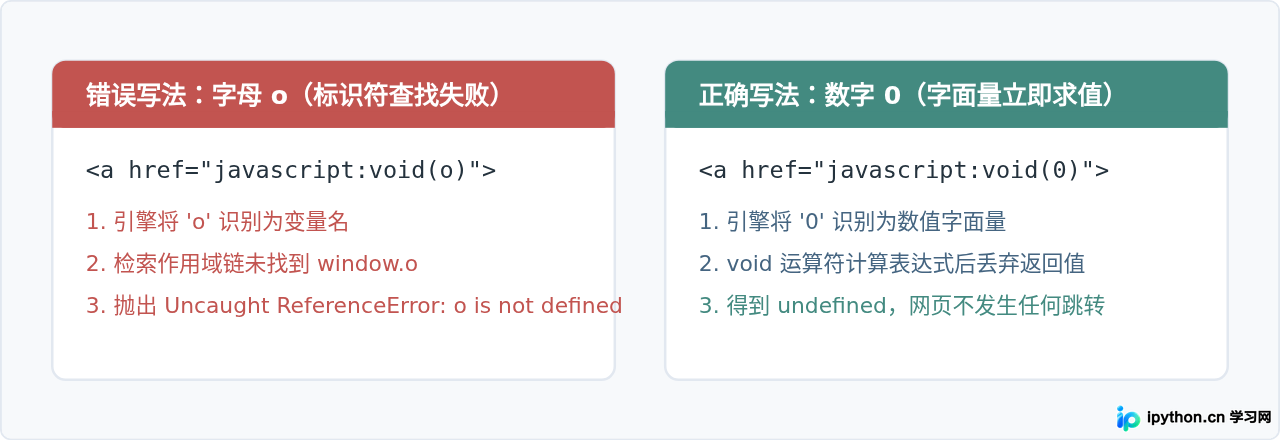
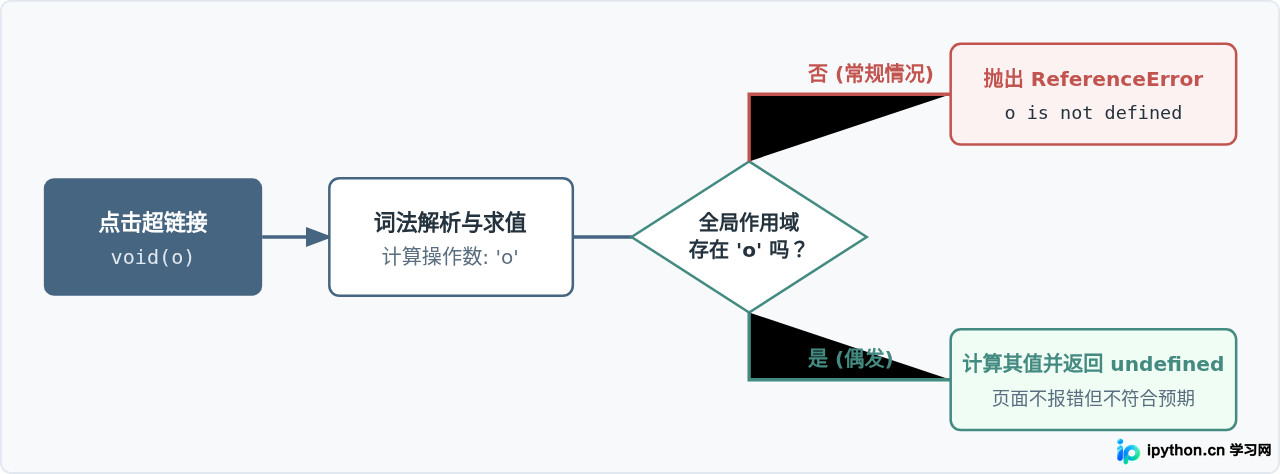
这表明 JavaScript 引擎在执行内联脚本时,试图寻找名为 o 的变量,但作用域链检索到底层全局对象(window)后仍未找到该标识符的声明。
底层原理解析:void 运算符与引用解析
为了透彻理解这一错误,需要理清 JavaScript 中 void 运算符的工作机制以及变量标识符求值过程:
-
void 运算符的语法定义:
void Expression是一元运算符。它的作用是对后面的表达式进行求值,并始终返回undefined。例如void (2 + 2)、void "hello"、void 0的执行结果都是undefined。 -
为什么浏览器不跳转:当浏览器在
href中遇到javascript:伪协议时,如果该脚本返回undefined,浏览器就会停留在当前页面,不执行任何导航操作;若返回有效值(如字符串),浏览器则会尝试用该字符串替换当前文档。 -
求值优先级与 ReferenceError:
void运算符必须先计算其操作数的值。在void(0)中,0是原始数字字面量,解析直接完成;但在void(o)中,o是标识符。求值引擎会发起“RHS(Right-hand side)引用查找”。一旦该作用域直到全局作用域都没有声明o,引擎立即终止执行并抛出ReferenceError。
排查与修复步骤
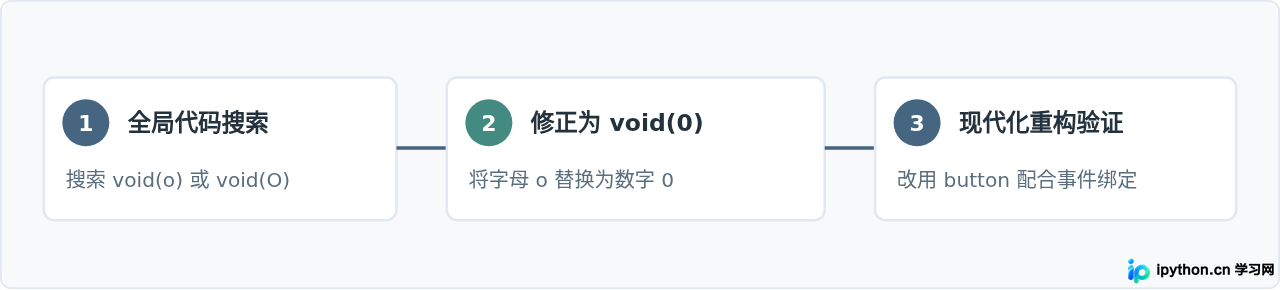
排查此类问题非常直接,主要通过源代码全局检索或实时调试确认发生位置并进行纠正。
第一步:定位问题文件与代码行
在编辑器(如 VS Code)中按下全局搜索快捷键(Windows: Ctrl + Shift + F,macOS: Cmd + Shift + F),输入关键词:
javascript:void(o)
如果模板渲染有变量拼接,也可以单独搜索正则 void\([a-zA-Z]\),排查是否存在误写。
第二步:直接修改笔误
将有问题的超链接属性直接修正为标准的 void(0):
<!-- 错误代码 -->
<a href="javascript:void(o);" onclick="openDialog()">打开弹窗</a>

<!-- 修复后的代码 -->
<a href="javascript:void(0);" onclick="openDialog()">打开弹窗</a>0。
现代前端更推荐的替代方案
尽管将 void(o) 改为 void(0) 可以立刻消除错误,但在现代 HTML 与前端工程中,使用 javascript: 伪协议本身已经被视为反模式(Anti-pattern)。原因包括:
- 严格的内容安全策略(CSP):启用强安全策略的网站通常会直接禁止
unsafe-inline脚本,导致javascript:void(0)被浏览器直接阻断。 - 无障碍访问(a11y):屏幕阅读器识别
<a>标签时期望它是一个真正的跳转链接。若点击只是触发脚本逻辑,语义上应该使用按钮。
推荐方案一:使用语义化的 <button>
若只是为了触发一段页面脚本,应该使用原生按钮元素,配合 CSS 消除默认样式:
<button type="button" class="btn-link" id="actionBtn">执行操作</button>

<script>
  document.getElementById('actionBtn').addEventListener('click', function(event) {
    // 业务逻辑代码
    console.log('按钮被安全触发');
  });
</script>
推荐方案二:使用 event.preventDefault()
如果必须保留 <a> 标签的结构,应在事件监听器内部显式拦截浏览器的默认跳转动作,而不要依赖伪协议:
<a href="#" id="myLink">操作链接</a>

<script>
  document.getElementById('myLink').addEventListener('click', function(event) {
    event.preventDefault(); // 阻止默认的 hash 跳转与页面滑动
    // 执行具体业务逻辑
  });
</script>
方案对比与总结
| 实现方式 | 是否报错 | CSP 兼容性 | 语义与无障碍 | 适用场景建议 |
|---|---|---|---|---|
href="javascript:void(o)" |
是(ReferenceError) | 不兼容 | 极差 | 必须立即清除的笔误 |
href="javascript:void(0)" |
否 | 差(易被 CSP 拦截) | 一般 | 维护老旧项目时快速热修复 |
<a href="#"> + preventDefault() |
否 | 良好 | 较好 | 需要保留链接样式的交互 |
<button type="button"> |
否 | 完全兼容 | 最佳(标准推荐) | 现代 Web 项目与规范开发 |
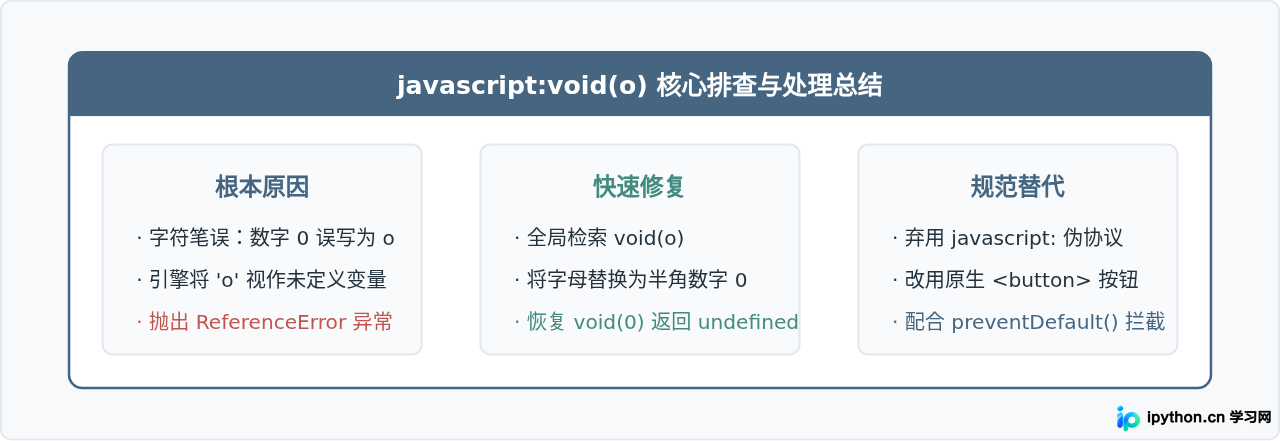
void(o) 改为 void(0) 恢复功能;在后续的代码重构与新功能开发中,尽量使用 <button> 搭配标准的 JavaScript 事件监听机制,从结构上彻底杜绝此类拼写陷阱与安全隐患。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









