


不少 Gopher 第一次接触模块系统时,都会顺手把 go.sum 套进其他语言的经验里:既然有 go.mod,那它大概就是 Go 的锁文件。但这个判断恰好会把 Go 模块机制里最关键的分工看反。
这篇文章不从“文件长得像什么”出发,而是直接回答三个实际问题:go.sum 到底记录了什么、谁才真正决定依赖版本、以及团队开发时应该怎样正确处理这两个文件。把这几点看清之后,遇到依赖分析、合并冲突和安全校验时就不会再用错工具。
为什么大家会把 go.sum 误认成锁文件
这个误解并不奇怪。很多语言生态里,开发者早就习惯了“清单文件 + 锁文件”这组搭配,例如:
- Node.js:
package.jsonvspackage-lock.json - Rust:
Cargo.tomlvsCargo.lock - PHP:
composer.jsonvscomposer.lock
在这种经验影响下,看到 Go 项目里同时出现 go.mod 和 go.sum,很容易自然地把后者理解成“负责锁版本的那个文件”。
但 Go 模块系统并不是照搬这套设计。go.sum 并不会决定最终选中哪个模块版本,它也不是用来分析依赖图的依据。前 Go 安全团队负责人 Filippo Valsorda 就明确提醒过,不要把 go.sum 当成锁文件,更不要拿它去推导依赖关系,因为它对版本解析没有语义影响。
go.sum 的真实作用:校验内容,不是锁定版本
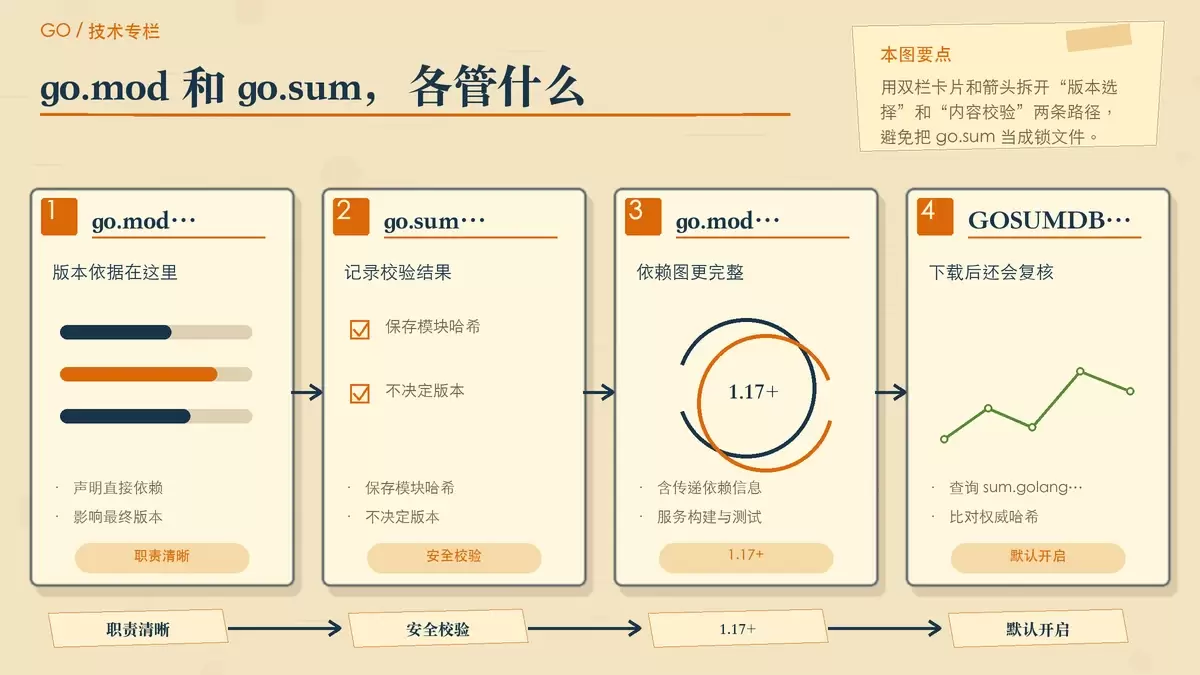
go.sum 的本质,可以概括成一句话:它是 Go 校验和数据库的本地缓存,用来保存依赖模块的哈希信息,核心目标是安全校验。
当 Go 工具链下载某个模块版本时,它需要确认你拿到的内容没有被篡改,并且和其他开发者下载到的内容一致。go.sum 记录的就是这类校验依据。
go.sum 里到底记录了什么
文件中的每条记录都对应一个模块版本的加密哈希,常见格式如下:
<module> <version> <hash>
<module> <version>/go.mod <hash>
例如:
github.com/google/uuid v1.1.1 h1:Gkbcsh/GbpXz7lPftLA3P6TYMwjCLYm83jiFQZF/3gY=
github.com/google/uuid v1.1.1/go.mod h1:TIyPZe4MgqvfeYDBFedMoGGpEw/LqOeaOT+nhxU+yHo=
通常一个依赖版本会出现两条记录:
- 一条对应整个模块内容的哈希值。
- 一条对应该版本中
go.mod文件本身的哈希值。
也就是说,go.sum 保存的是“这个版本长什么样”的校验结果,而不是“项目应该使用哪个版本”的决策结果。
它如何参与校验
在 GOMODULE 模式下添加新依赖时,Go 会先下载模块并计算哈希。在把结果写入 go.sum 之前,go 命令还会查询 GOSUMDB 环境变量指定的服务器,默认是 sum.golang.org,拿到权威哈希后进行二次校验。
这个过程的重点不是“帮你选版本”,而是“确认你下载到的版本内容可信”。从供应链安全的角度看,go.sum 更像依赖内容的验真记录。
真正负责版本管理的是 go.mod
如果 go.sum 不锁版本,那谁来做这件事?答案是 go.mod。
在 Go 的设计里,go.mod 同时承担了其他语言里清单文件和锁文件的一部分职责。它不仅声明直接依赖,也影响最终构建所采用的精确版本集合。
自 Go 1.17 起,go.mod 会包含经过依赖图剪枝后的信息,列出构建主模块及其测试所需的所有传递依赖。这意味着,真正决定构建结果的核心文件仍然是 go.mod,而不是 go.sum。
为什么说 go.mod 才是版本依据
因为依赖解析发生在模块选择阶段,而这一阶段看的是模块需求与版本约束。go.sum 里的哈希即使删掉或新增,也不会改变版本选择语义;它影响的是校验和复现安全,不是依赖决策本身。
换句话说:
- 要看“项目最终会用哪些版本”,先看
go.mod。 - 要看“下载下来的内容有没有被动过”,再看
go.sum。
它和传统锁文件到底差在哪
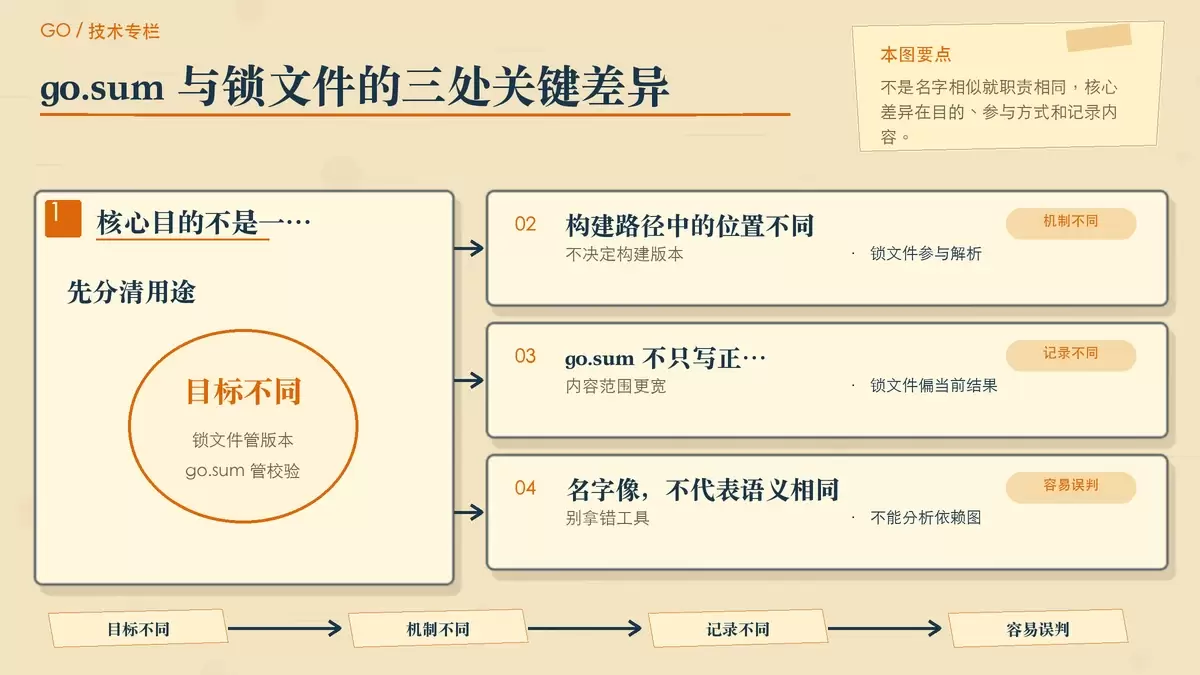
把 go.sum 与 package-lock.json、Cargo.lock 这类文件放在一起比较,差异主要体现在三个层面。
1. 目的不同
- 传统锁文件的首要目标是锁定版本,保证不同环境解析出同一套依赖。
go.sum的首要目标是校验内容,确保依赖没有被篡改,降低供应链攻击风险。
2. 参与构建的方式不同
- 传统锁文件通常记录完整依赖树,并直接参与构建版本的确定。
go.sum不参与版本解析过程,它只在校验阶段提供哈希依据。
3. 记录内容不同
- 传统锁文件一般围绕“当前正在使用的版本”展开。
go.sum里可能保留一些当前构建并未实际使用的模块版本哈希,这些记录依然有价值,因为之后回退版本或再次校验时还会用到。
这也是为什么很多人打开 go.sum 后会觉得内容“比想象中杂”。它不是依赖树快照,而是一份围绕模块校验积累起来的记录集。
Go 模块设计背后的思路
Go 的模块机制经常被低估,原因之一是它没有把“锁版本”和“做校验”混在一个文件里,而是明确分工:
go.mod管依赖声明与版本选择。go.sum管内容完整性与来源可信度。
这种设计带来了几个很实际的好处。
单一事实来源更清晰
真正的人类可读、可审查的依赖定义集中在 go.mod。开发者不需要像某些生态那样在两个都与版本相关的文件之间来回对照。
依赖冲突处理更可预测
Go 采用的是最小版本选择算法。添加新依赖时,工具链会基于依赖自身 go.mod 中声明的版本关系来选择模块,而不是默认把整棵传递依赖树一股脑升级到最新版本。
这让依赖引入的结果更稳定,也减少了“装一个包顺手升级一大片”的不确定性。
构建结果更容易推断
由于版本选择和内容校验是分离的,开发者在排查问题时可以更快定位:如果是版本变化,就看 go.mod;如果是下载内容异常或校验不一致,再看 go.sum 与校验数据库。
实际开发中该怎么处理 go.sum
理解定位之后,日常使用就没那么容易出错了。下面几条最值得在团队里统一认识。
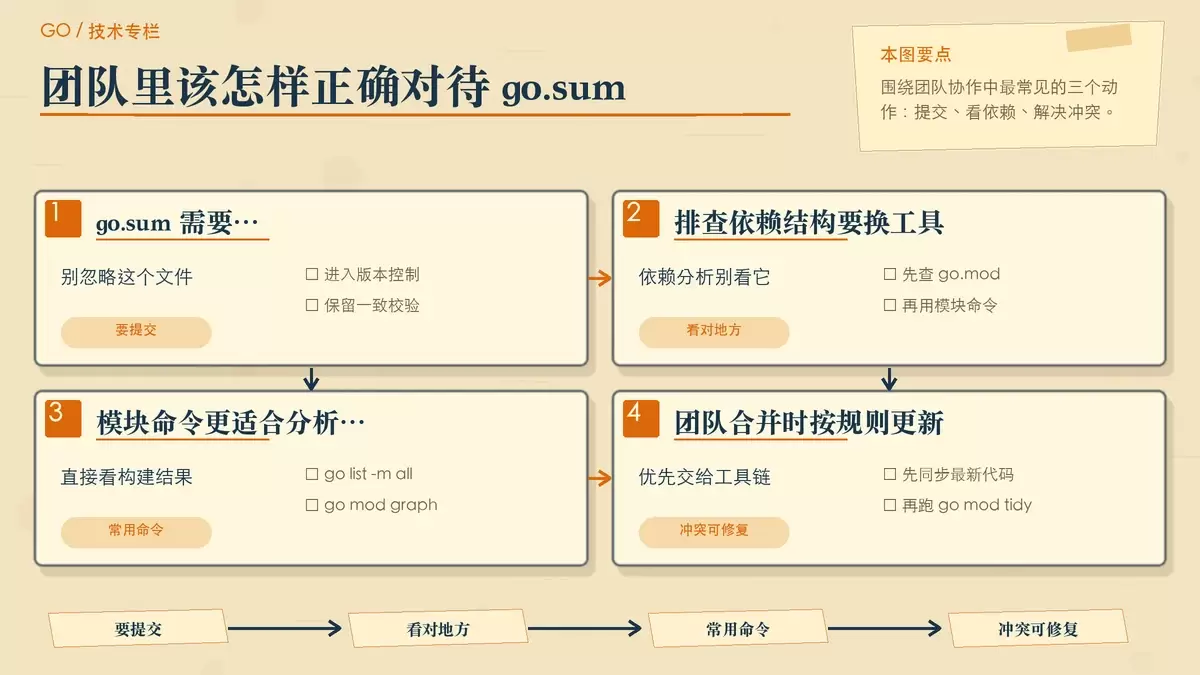
1. 一定要把 go.sum 提交到版本控制
虽然它不是传统意义上的锁文件,但 go.sum 仍然应该提交到版本控制系统,而且这是推荐做法。原因很直接:它承担依赖内容校验职责,不提交会让不同环境缺少一致的校验依据。
2. 分析依赖关系时别看 go.sum
如果你的目标是梳理项目依赖结构,正确入口应该是这些工具:
- 直接查看
go.mod文件 - 使用
go list -m all查看最终构建列表 - 运行
go mod graph查看完整依赖图
这几个工具能告诉你“版本是怎么选出来的”,而 go.sum 只能告诉你“下载内容有没有校验记录”。
3. 出现冲突时用工具链修正
团队协作里,go.sum 冲突并不少见,处理方式通常也不复杂:
- 先确认本地代码已经同步到最新状态。
- 运行
go mod tidy,让 Go 工具链重新检查并更新go.mod和go.sum。 - 如果仍有冲突,再针对少量残留内容手动合并。
这里的关键点是,不要把冲突理解成“锁文件失效”,更不要直接凭感觉删改大段内容。优先让工具链按模块规则重新生成,通常更稳妥。
结论:把两个文件的职责分开看
go.sum 看起来不起眼,但它在 Go 模块体系里承担的是安全角色:通过加密哈希验证依赖内容完整性,帮助项目抵御供应链篡改风险,并提高构建校验的一致性。
而真正负责版本选择、依赖声明和构建结果收敛的,是 go.mod。理解这层分工之后,再看 Go 的模块设计就会清楚得多:它不是少了锁文件,而是把“版本管理”和“内容校验”拆成了两套各司其职的机制。
下次再遇到 go.sum,可以先记住一句最实用的判断:它不是锁文件,它是依赖内容的校验记录。









