

Python实现FTP服务器:主动/被动模式、用户配置与权限管理

本文详解如何使用Python的pyftpdlib库搭建FTP服务器。内容涵盖主动模式与被动模式的工作原理及区别,通过代码示例展示如何配置被动端口范围以解决内网连接问题。同时介绍了如何从外部文件动态读取多用户配置,并演示了读写执行权限的具体设置方法,帮助开发者快速实现安全可控的文件传输服务。
FTP服务的主动模式和被动模式
在开始编码之前,有必要先厘清FTP协议中的主动模式(Active Mode)与被动模式(Passive Mode)。这两种模式在数据传输通道的建立方式上存在显著差异,通过图示对比可以更直观地理解其工作机制。
主动模式:
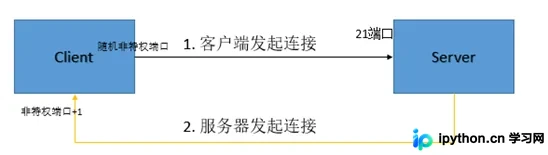
主动模式的工作流程如下:
1. 客户端使用一个随机生成的非特权端口(即大于1024的端口N)向服务器端的21端口发起控制连接请求。
2. 客户端同时开始在N+1端口上进行监听,准备接收数据连接。
3. 服务器端检测到客户端的控制连接后,会主动从20端口向客户端监听的N+1端口发起数据连接。
主动模式的优点:
服务器端的配置相对简单,有利于服务器的安全管理。因为服务器只需开放21端口用于控制连接,无需开放其他高位端口,降低了暴露攻击面的风险。
主动模式的缺点:
如果客户端位于防火墙之后,或者处于内网环境(经过NAT网关),服务器向客户端发起的连接请求往往会被客户端的防火墙拦截,导致连接失败。
被动模式:
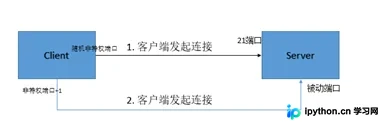
被动模式的工作流程如下:
1. 客户端使用随机非特权端口连接服务器端的21端口,建立控制连接。
2. 服务器端开启一个随机的高位非特权端口作为被动端口,并将该端口号返回给客户端。
3. 客户端使用非特权端口加1后的端口,主动向服务器端返回的被动端口发起数据连接。
被动模式的缺点:
服务器端的配置和管理相对复杂,安全性稍弱。因为服务器需要开放随机的高位端口供客户端连接,这增加了防火墙配置的难度。因此,大多数FTP服务器软件都支持手动配置被动端口的范围,以限制开放端口数量。
被动模式的优点:对客户端的网络环境没有特殊要求,特别适合客户端位于防火墙或NAT之后的场景。
了解了FTP的基本原理后,接下来我们将使用Python来实现一个功能完整的FTP服务器。
准备工作
本次演示使用的Python版本为:python 3.4.3
安装模块 pyftpdlib
pip3 install pyftpdlib
创建代码文件 FtpServer.py
代码
实现简单的本地验证
from pyftpdlib.authorizers import DummyAuthorizer
from pyftpdlib.handlers import FTPHandler
from pyftpdlib.servers import FTPServer

#实例化虚拟用户,这是FTP验证首要条件
authorizer = DummyAuthorizer()

#添加用户权限和路径,括号内的参数是(用户名, 密码, 用户目录, 权限)
authorizer.add_user('user', '12345', '/home/', perm='elradfmw')

#添加匿名用户 只需要路径
authorizer.add_anonymous('/home/huangxm')

#初始化ftp句柄
handler = FTPHandler
handler.authorizer = authorizer

#监听ip 和 端口,因为linux里非root用户无法使用21端口,所以我使用了2121端口
server = FTPServer(('192.168.0.108', 2121), handler)

#开始服务
server.serve_forever()
开启服务
$python FtpServer.py
测试一下:
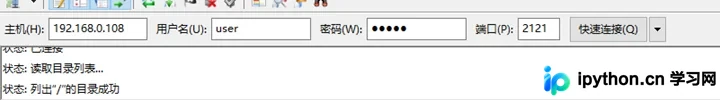
输入个错误密码试试:
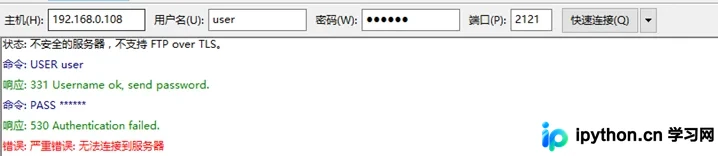
验证不通过,无法登录 。
但这似乎是主动模式的FTP ,如何实现被动模式呢?
通过以下代码添加被动端口:
handler.passive_ports = range(2000,2333)
完整代码:
from pyftpdlib.authorizers import DummyAuthorizer
from pyftpdlib.handlers import FTPHandler
from pyftpdlib.servers import FTPServer

#实例化虚拟用户,这是FTP验证首要条件
authorizer = DummyAuthorizer()

#添加用户权限和路径,括号内的参数是(用户名, 密码, 用户目录, 权限)
authorizer.add_user('user', '12345', '/home/', perm='elradfmw')

#添加匿名用户 只需要路径
authorizer.add_anonymous('/home/huangxm')

#初始化ftp句柄
handler = FTPHandler
handler.authorizer = authorizer

#添加被动端口范围
handler.passive_ports = range(2000, 2333)

#监听ip 和 端口
server = FTPServer(('192.168.0.108', 2121), handler)

#开始服务
server.serve_forever()
开启服务,可以看到被动端口的信息:
$ python FtpServer.py
[I 2017-01-11 15:18:37] >>> starting FTP server on 192.168.0.108:2121, pid=46296 <<<
[I 2017-01-11 15:18:37] concurrency model: async
[I 2017-01-11 15:18:37] masquerade (NAT) address: None
[I 2017-01-11 15:18:37] passive ports: 2000->2332
FTP用户管理:
通过上面的实践,FTP服务器已经可以正常工作了,但是如果需要很多个FTP用户呢,怎么办呢? 每个用户都写一遍吗?
其实我们可以定义一个用户文件user.py
#用户名   密码    权限     目录
# root   12345   elradfmwM  /home
huangxm   12345   elradfmwM  /home
然后遍历该文件,将不以#开头的行加入到user_list列表中
完整代码:
from pyftpdlib.authorizers import DummyAuthorizer
from pyftpdlib.handlers import FTPHandler
from pyftpdlib.servers import FTPServer


def get_user(userfile):
  #定义一个用户列表
  user_list = []
  with open(userfile) as f:
    for line in f:
      print(len(line.split()))
      if not line.startswith('#') and line:
        if len(line.split()) == 4:
          user_list.append(line.split())
        else:
          print("user.conf配置错误")
  return user_list

#实例化虚拟用户,这是FTP验证首要条件
authorizer = DummyAuthorizer()

#添加用户权限和路径,括号内的参数是(用户名, 密码, 用户目录, 权限)
#authorizer.add_user('user', '12345', '/home/', perm='elradfmw')
user_list = get_user('/home/huangxm/test_py/FtpServer/user.conf')
for user in user_list:
  name, passwd, permit, homedir = user
  try:
    authorizer.add_user(name, passwd, homedir, perm=permit)
  except Exception as e:
    print(e)

#添加匿名用户 只需要路径
authorizer.add_anonymous('/home/huangxm')

#初始化ftp句柄
handler = FTPHandler
handler.authorizer = authorizer

#添加被动端口范围
handler.passive_ports = range(2000, 2333)

#监听ip 和 端口
server = FTPServer(('192.168.0.108', 2121), handler)

#开始服务
server.serve_forever()
到这里,FTP 服务已经完成了。
规范一下代码
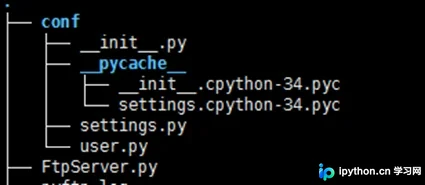
首先创建conf目录,存放settings.py和user.py
目录结构(cache里面的不用管):
setting.py
ip = '0.0.0.0'

port = '2121'

#上传速度 300kb/s
max_upload = 300 * 1024

#下载速度 300kb/s
max_download = 300 * 1024

#最大连接数
max_cons = 150

#最多IP数
max_per_ip = 10

#被动端口范围,注意被动端口数量要比最大IP数多,否则可能出现无法连接的情况
passive_ports = (2000, 2200)

#是否开启匿名访问 on|off
enable_anonymous = 'off'
#匿名用户目录
anonymous_path = '/home/huangxm'

#是否开启日志 on|off
enable_logging = 'off'
#日志文件
loging_name = 'pyftp.log'

#欢迎信息
welcome_msg = 'Welcome to my ftp'
user.py
#用户名   密码    权限     目录
#root   12345   elradfmwM  /home/
huangxm   12345   elradfmwM  /home/
test    12345   elradfmwM  /home/huangxm
FtpServer.py
from pyftpdlib.authorizers import DummyAuthorizer
from pyftpdlib.handlers import FTPHandler, ThrottledDTPHandler
from pyftpdlib.servers import FTPServer
from conf import settings
import logging


def get_user(userfile):
  #定义一个用户列表
  user_list = []
  with open(userfile) as f:
    for line in f:
      if not line.startswith('#') and line:
        if len(line.split()) == 4:
          user_list.append(line.split())
        else:
          print("user.conf配置错误")
  return user_list

def ftp_server():
  #实例化虚拟用户,这是FTP验证首要条件
  authorizer = DummyAuthorizer()

  #添加用户权限和路径,括号内的参数是(用户名, 密码, 用户目录, 权限)
  #authorizer.add_user('user', '12345', '/home/', perm='elradfmw')
  user_list = get_user('conf/user.py')
  for user in user_list:
    name, passwd, permit, homedir = user
    try:
      authorizer.add_user(name, passwd, homedir, perm=permit)
    except Exception as e:
      print(e)

  #添加匿名用户 只需要路径
  if settings.enable_anonymous == 'on':
    authorizer.add_anonymous(settings.anonymous_path)

  #下载上传速度设置
  dtp_handler = ThrottledDTPHandler
  dtp_handler.read_limit = settings.max_download
  dtp_handler.write_limit = settings.max_upload

  #初始化ftp句柄
  handler = FTPHandler
  handler.authorizer = authorizer

  #日志记录
  if settings.enable_logging == 'on':
    logging.basicConfig(filename=settings.loging_name, level=logging.INFO)

  #欢迎信息
  handler.banner = settings.welcome_msg


  #添加被动端口范围
  handler.passive_ports = range(settings.passive_ports[0], settings.passive_ports[1])

  #监听ip 和 端口
  server = FTPServer((settings.ip, settings.port), handler)

  #最大连接数
  server.max_cons = settings.max_cons
  server.max_cons_per_ip = settings.max_per_ip

  #开始服务
  print('开始服务')
  server.serve_forever()

if __name__ == "__main__":
  ftp_server()
最后,说一下权限问题
读权限 :
| e | 改变文件目录 |
| l | 列出文件 |
| r | 从服务器接收文件 |
写权限 :
| a | 文件上传 |
| d | 删除文件 |
| f | 文件重命名 |
| m | 创建文件 |
| w | 写权限 |
| M | 文件传输模式(通过FTP设置文件权限 ) |
M 示例:
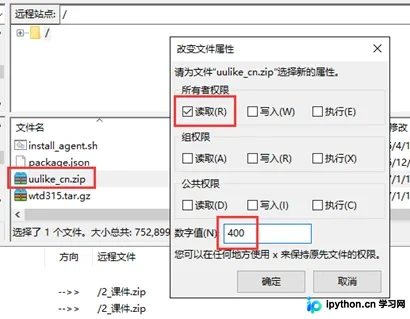
到服务器上查看一下权限:
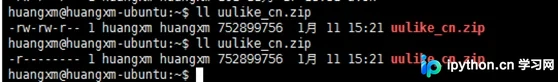
可以看到权限已经被修改了。
以上就是本文的全部内容,希望对大家的学习有所帮助,也希望大家多多支持本站。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









