

Python本地能连数据库但远程IP连接失败的解决方法

在开发与部署 Python 数据应用时,很多开发者会遇到这样的困惑:在数据库所在的服务器本地运行 Python 脚本,使用 localhost 或 127.0.0.1 可以秒级连通数据库并正常执行查询;但一旦将客户端部署在另一台机器,或者在本地代码中将连接地址改为服务器的局域网 IP 或公网 IP,程序就会立刻报错或陷入漫长等待,最终抛出 OperationalError: (2003, "Can't connect to MySQL server") 等异常。
导致这种“本地正常、远程断开”现象的核心根源,通常并不是 Python 代码本身存在语法缺陷,而是远程数据链路在底层遭遇了四个层级的阻断:操作系统的网络与云安全组防火墙拦截、数据库服务端软件监听地址受限(仅监听回环地址)、数据库账户表对访问来源 Host 的限制,以及客户端的网络路由配置。本文将以最典型的 MySQL 数据库结合 Python(PyMySQL)为例,按照由外到内、由浅入深的逻辑,带你彻底排查并解决这一故障。
一、本地连通与远程连接的底层机制差异
在排查具体配置之前,首先需要理解为什么相同的用户名、密码和端口,在填写本地地址与远程 IP 时会产生截然不同的行为表现。
当 Python 客户端在数据库本机以 host='localhost' 发起连接时,在类 Unix 系统(如 Linux、macOS)中,底层驱动通常默认绕过 TCP/IP 网络协议栈,直接通过本地 UNIX 域套接字文件(例如 /var/run/mysqld/mysqld.sock)进行进程间通信。即便显式填写 host='127.0.0.1',数据包也仅仅经由本地回环网卡(lo0)流转,完全不涉及物理网卡与外部网络路由,更不会受到外部防火墙规则的阻碍。此时数据库服务端将其识别为来自 localhost 的连接请求。
相反,当连接地址变更为物理机局域网 IP(如 192.168.1.100)或公网 IP 时,Python 客户端必须通过系统的 TCP 协议栈向目标主机的物理网卡发起标准的 TCP 三次握手。数据包在到达数据库之前,必须依次通过云服务商的安全组过滤器、服务器系统的本地防火墙规则;进入系统内核后,必须有监听在对应物理网卡接口(或 0.0.0.0)上的守护进程进行套接字接收;最后,数据库引擎在握手阶段会校验客户端来源 IP 是否在用户授权的白名单内。只要上述任何一个环节不满足,远程连接就会宣告失败。
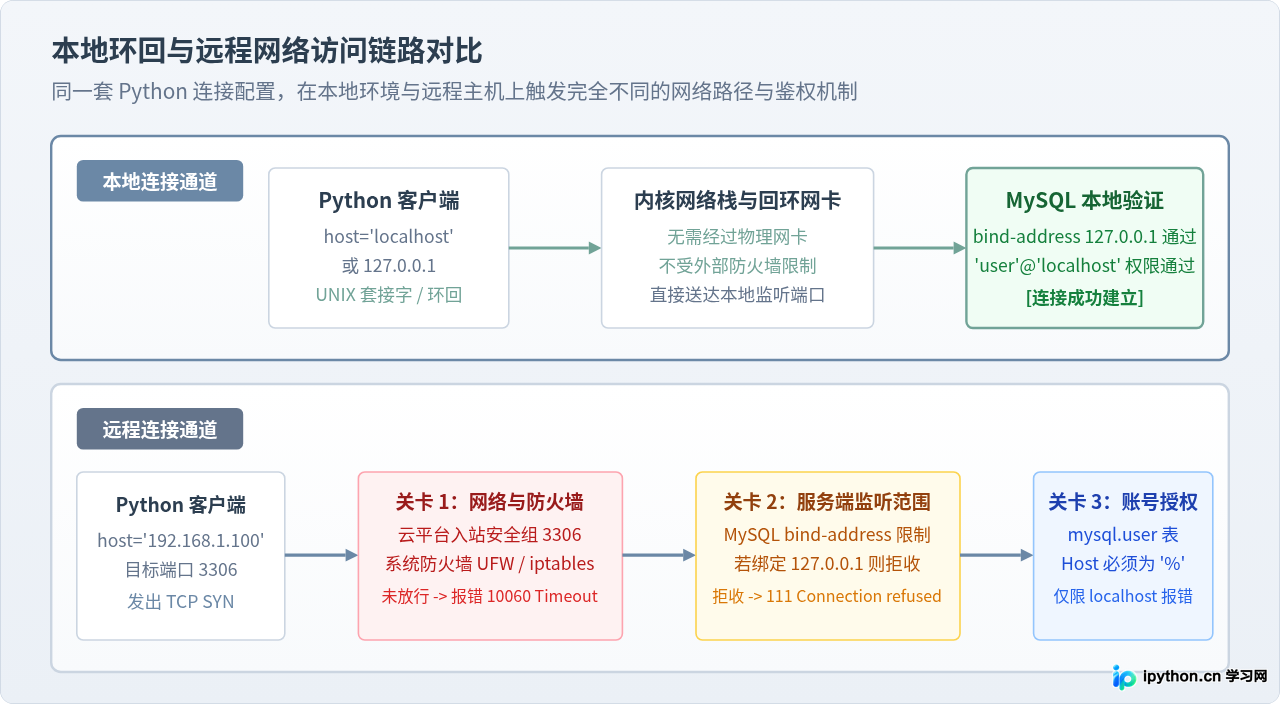
图 1:本地环回与远程网络访问底层链路及校验差异对比
二、依据报错现象初判故障根源
Python 抛出的异常信息往往已经给出了关键线索。通过精准识别异常提示,可以大幅缩小排查范围:
- 错误现象 A:OperationalError (2003, "Can't connect to MySQL server on '...' (110 'Connection timed out')") 或 (10060)
诊断结论:连接超时意味着客户端发出的 TCP SYN 握手报文在网络传输途中被直接丢弃或无响应。这几乎百分之百是由于云安全组未放行端口或主机防火墙静默丢包所致。 - 错误现象 B:OperationalError (2003, "Can't connect to MySQL server on '...' (111 'Connection refused')") 或 (10061)
诊断结论:连接被拒绝说明网络路由是通畅的,目标主机确实收到了请求,但目标端口没有程序在监听,或者发送了 TCP RST 复位包。这通常表明数据库未启动,或者配置文件中设置了bind-address = 127.0.0.1,导致数据库根本不接收外部网卡的连接。 - 错误现象 C:OperationalError (1045, "Access denied for user 'user'@'客户端IP' (using password: YES)")
诊断结论:网络与服务端口均已通畅,但数据库内核根据mysql.user表鉴权时,发现该用户名没有从该客户端 IP 登录的权限。
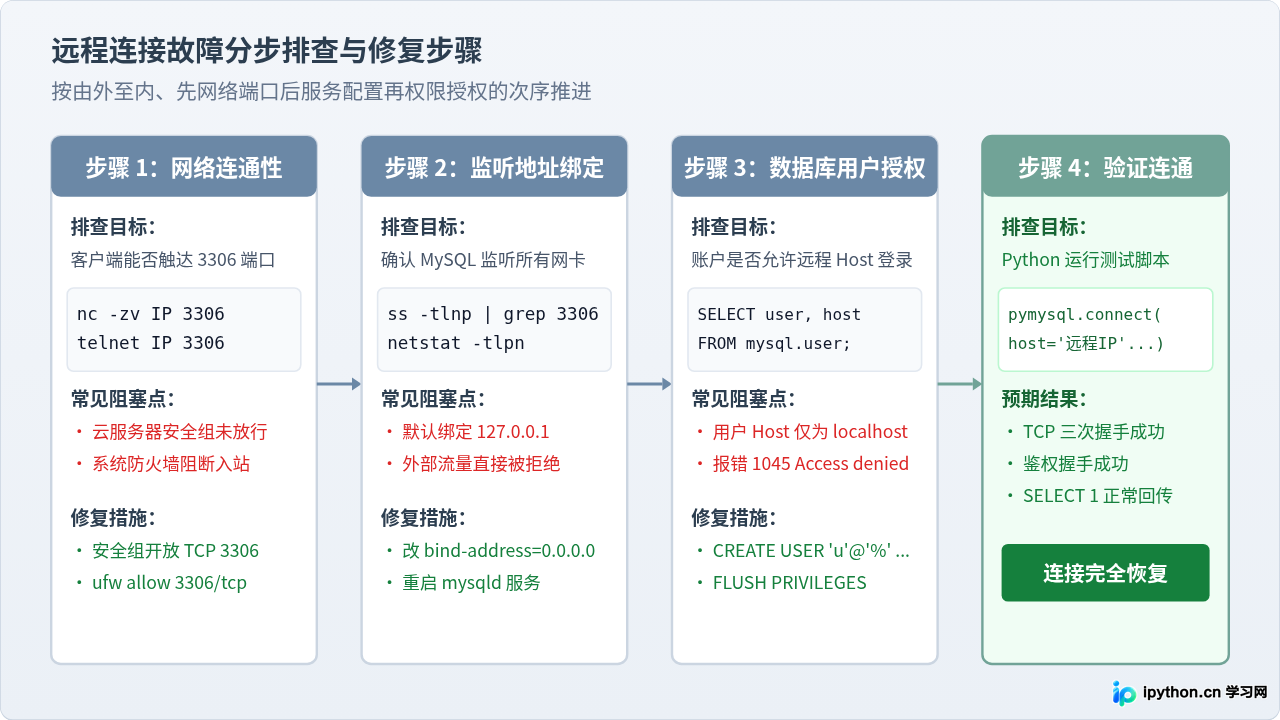
图 2:远程连接失败分步排查与修复步骤流程图
三、第一步:排查网络连通性与端口防火墙
按照自下而上的排查原则,第一步应确保客户端能够与服务端的端口建立基本的 TCP 连接。此时不建议直接运行 Python 代码,而是使用轻量级网络探测工具。
1. 客户端网络探测命令
在运行 Python 代码的机器上打开终端,执行以下命令测试连通性:
# 使用 nc (netcat) 命令探测 3306 端口
nc -zv 192.168.1.100 3306

# 或者使用 telnet 命令探测
telnet 192.168.1.100 3306示例输出:若成功连通,nc 会显示 Connection to 192.168.1.100 port 3306 [tcp/mysql] succeeded!;若显示 timed out 或 Connection refused,则需要检查防火墙设置。
2. 检查并配置云平台安全组
如果数据库部署在阿里云、腾讯云、AWS、华为云等云服务器上,云控制台的“安全组”(Security Group)是第一道防线。默认情况下,绝大多数云厂商仅开放 22 端口,3306 端口是默认关闭的:
- 登录云服务商控制台,进入对应 ECS / 云主机的详情页。
- 找到“安全组”或“防火墙”设置,点击“配置规则”并选择“入方向”。
- 添加一条规则:协议类型选择
TCP,端口范围填写3306,授权对象建议填写客户端的具体公网 IP 或所在子网 CIDR,避免无限制开放给0.0.0.0/0。
3. 放行操作系统本地防火墙
即使云安全组已放行,Linux 操作系统内部的防火墙仍可能拦截流量。请登录数据库服务器执行放行操作:
# 针对 Ubuntu / Debian 系统 (使用 UFW 防火墙)
sudo ufw status
# 若状态为 active,添加放行规则
sudo ufw allow 3306/tcp
sudo ufw reload

# 针对 CentOS / RHEL / Rocky Linux 系统 (使用 Firewalld)
sudo firewall-cmd --state
# 放行 3306 端口并持久化生效
sudo firewall-cmd --zone=public --add-port=3306/tcp --permanent
sudo firewall-cmd --reload
四、第二步:修改数据库监听地址 (bind-address)
当端口在网络层面畅通后,如果仍然收到 111 Connection refused,核心排查点在于数据库服务的监听配置。
1. 查看当前监听状态
在数据库服务器终端运行网络状态检查命令:
sudo ss -tlnp | grep 3306
# 或者使用传统命令
sudo netstat -tuln | grep 3306
常见输出分析:
- 如果输出为
127.0.0.1:3306,说明 MySQL 仅在本地回环接口上监听,外界发来的网络报文会被系统直接拒绝。 - 如果输出为
0.0.0.0:3306或:::3306,说明监听配置正常,已接收所有网卡的连接请求。
2. 修改配置文件
MySQL 默认出于安全考虑,通常将 bind-address 设置为 127.0.0.1。我们需要将其修改为监听所有接口:
- 找到 MySQL 主配置文件。在 Ubuntu/Debian 系统中通常位于
/etc/mysql/mysql.conf.d/mysqld.cnf,在 CentOS 系统中通常位于/etc/my.cnf或/etc/my.cnf.d/mysql-server.cnf。 - 使用文本编辑器打开配置文件:
sudo nano /etc/mysql/mysql.conf.d/mysqld.cnf - 在
[mysqld]节点下,找到bind-address配置行,将其修改为:bind-address = 0.0.0.0注意事项部分较新的 MySQL 版本中还存在
mysqlx-bind-address = 127.0.0.1,若使用 X Protocol 也可按需调整。另外,切勿在配置行前遗漏空格或拼写错误。 - 保存文件后,重启数据库服务以使配置生效:
sudo systemctl restart mysql # 在 CentOS / RHEL 上通常是 sudo systemctl restart mysqld - 再次运行
sudo ss -tlnp | grep 3306,确认监听地址已变为0.0.0.0:3306。
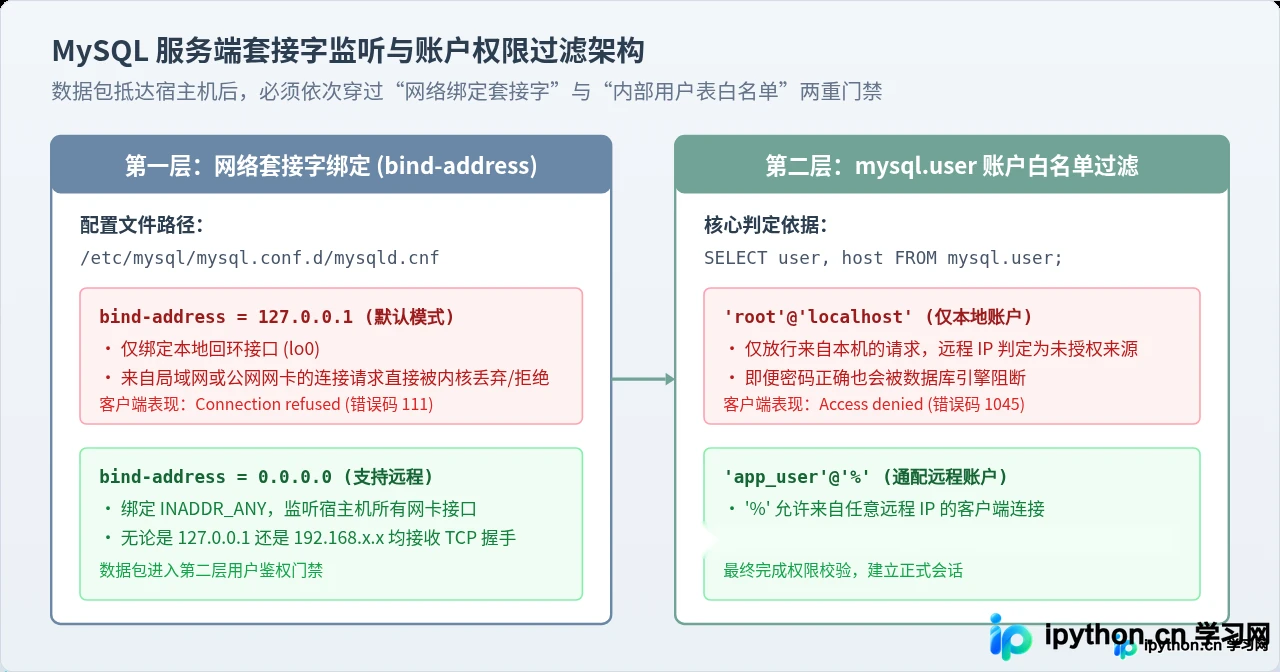
图 3:MySQL 服务端套接字监听与账户权限过滤架构示意
五、第三步:配置数据库用户远程权限 (Host 授权)
当网络和端口监听均正常后,若 Python 抛出 OperationalError: (1045, "Access denied..."),问题就在于数据库用户的授权白名单。
MySQL 的用户身份由两部分组成:'用户名'@'主机限制'。默认创建的用户通常是 'root'@'localhost',这意味着该账户只允许从本地登录,任何来自外部 IP 的连接即便密码完全正确也会被无情拒绝。
1. 查看当前用户及允许登录的主机
在服务器本地登录 MySQL 终端:
sudo mysql -u root -p执行查询语句:
SELECT user, host FROM mysql.user;示例查询结果:
+------------------+-----------+
| user             | host      |
+------------------+-----------+
| root             | localhost |
| mysql.session    | localhost |
| mysql.sys        | localhost |
+------------------+-----------+
可以看到,所有用户的 host 字段全都是 localhost,没有针对外部来源的授权。
2. 创建专用远程账户与授权
出于安全性考虑,强烈不建议直接把 root 账户的 host 修改为 %。最佳实践是为 Python 应用创建一个专用的数据库账号,并赋予仅限目标数据库的权限:
-- 1. 创建专用业务账户,'%' 代表允许从任何远程 IP 连接
CREATE USER 'py_app'@'%' IDENTIFIED BY 'YourStrongPassword123!';

-- 2. 为该账户授予特定数据库的所有操作权限 (请将 target_db 替换为你的真实库名)
GRANT ALL PRIVILEGES ON target_db.* TO 'py_app'@'%';

-- 3. 刷新系统权限表使改动立即生效
FLUSH PRIVILEGES;如果你明确知道 Python 客户端的固定 IP(例如内网测试机 IP 为 192.168.1.50)或者在一个特定子网内,应将 % 替换为具体的 IP 或网段,例如 'py_app'@'192.168.1.%'。这样能够有效防止未授权网络的探测与撞库攻击。
六、第四步:编写与测试 Python 连接代码
完成前三步的配置后,我们使用 Python 脚本进行全链路验证。建议在代码中编写完善的异常捕获逻辑,以便在连接发生波动时获取明确的底层错误信息。
1. 使用 PyMySQL 进行连接验证
以下是经过结构化封装的测试脚本,设置了超时保护与精准的异常日志打印:
import pymysql
from pymysql.err import OperationalError, MySQLError

# 配置目标数据库连接参数
DB_CONFIG = {
    'host': '192.168.1.100',       # 远程数据库服务器 IP (注意:不是 localhost)
    'port': 3306,                  # MySQL 服务端口
    'user': 'py_app',              # 刚刚创建并授权的远程用户
    'password': 'YourStrongPassword123!',
    'database': 'target_db',
    'charset': 'utf8mb4',
    'connect_timeout': 10          # 设定 10 秒超时,防止网络异常导致脚本无响应假死
}

def test_connection():
    connection = None
    try:
        print(f"正在尝试连接远程数据库 {DB_CONFIG['host']}:{DB_CONFIG['port']}...")
        connection = pymysql.connect(**DB_CONFIG)

        with connection.cursor() as cursor:
            # 执行简单的基准查询
            cursor.execute("SELECT VERSION(), CURRENT_TIMESTAMP();")
            version, current_time = cursor.fetchone()
            print("连接成功!")
            print(f"数据库版本: {version}")
            print(f"服务器当前时间: {current_time}")

    except OperationalError as e:
        error_code, error_message = e.args
        print(f"连接失败 [操作异常 - 错误码 {error_code}]: {error_message}")
        if error_code == 2003:
            print("排查建议: 检查目标 IP/端口是否正确、服务器防火墙及 bind-address 配置。")
        elif error_code == 1045:
            print("排查建议: 检查用户名、密码或用户 host 授权白名单。")
    except MySQLError as e:
        print(f"数据库常规异常: {e}")
    except Exception as e:
        print(f"发生其他意外错误: {e}")
    finally:
        if connection:
            connection.close()
            print("数据库连接已安全关闭。")

if __name__ == '__main__':
    test_connection()
2. 客户端常见细节避坑
- 混淆 localhost 与 127.0.0.1:在部分客户端环境,写
localhost会强制走本地 socket 文件,即使本地运行了映射端口的 Docker 容器也会连不上。若要强制走 TCP 栈,请使用127.0.0.1或真实局域网 IP。 - Docker 容器部署时的端口映射:若 MySQL 运行在 Docker 容器内部,需确保启动容器时添加了
-p 3306:3306参数,否则外部主机无法访问容器内端口。此外,容器内的bind-address也必须是0.0.0.0。 - 密码中包含特殊符号时的 URL 编码:如果使用 SQLAlchemy 或 Django 的连接字符串(例如
mysql+pymysql://user:pass@host/db),密码中的@、:、/等特殊字符必须使用urllib.parse.quote_plus进行 URL 转义,否则解析会直接错乱。
七、常见故障速查与定位总结
为了方便日常运维与开发过程中快速诊断,下表总结了 Python 连接远程数据库时的典型故障现象与对应处理方案:
| 错误代码 / 现象 | 底层具体原因 | 关键排查命令 | 标准修复措施 |
|---|---|---|---|
2003 (110 / 10060)Connection timed out |
云安全组或宿主机防火墙未放行端口,数据包被丢弃 | nc -zv <IP> 3306 |
在云控制台安全组及宿主机 ufw/firewalld 中添加 3306/tcp 入站放行规则 |
2003 (111 / 10061)Connection refused |
MySQL 仅绑定了 127.0.0.1,或服务根本未运行 | ss -tlnp | grep 3306 |
修改 mysqld.cnf 中的 bind-address = 0.0.0.0 并重启服务 |
1045Access denied for user |
用户密码错误,或用户的 host 限制为 localhost | SELECT user, host FROM mysql.user; |
使用 CREATE USER 'user'@'%' 创建远程账户并授权 |
1049Unknown database |
连接配置中的 database 数据库名在服务端不存在 | SHOW DATABASES; |
在服务端创建对应库名或修正 Python 字典中的库名拼写 |
2026SSL connection error |
服务端强制要求 SSL/TLS 证书而客户端未配置 | SHOW VARIABLES LIKE '%ssl%'; |
在连接参数中添加 ssl={'ssl_mode': 'PREFERRED'} 或配置证书路径 |
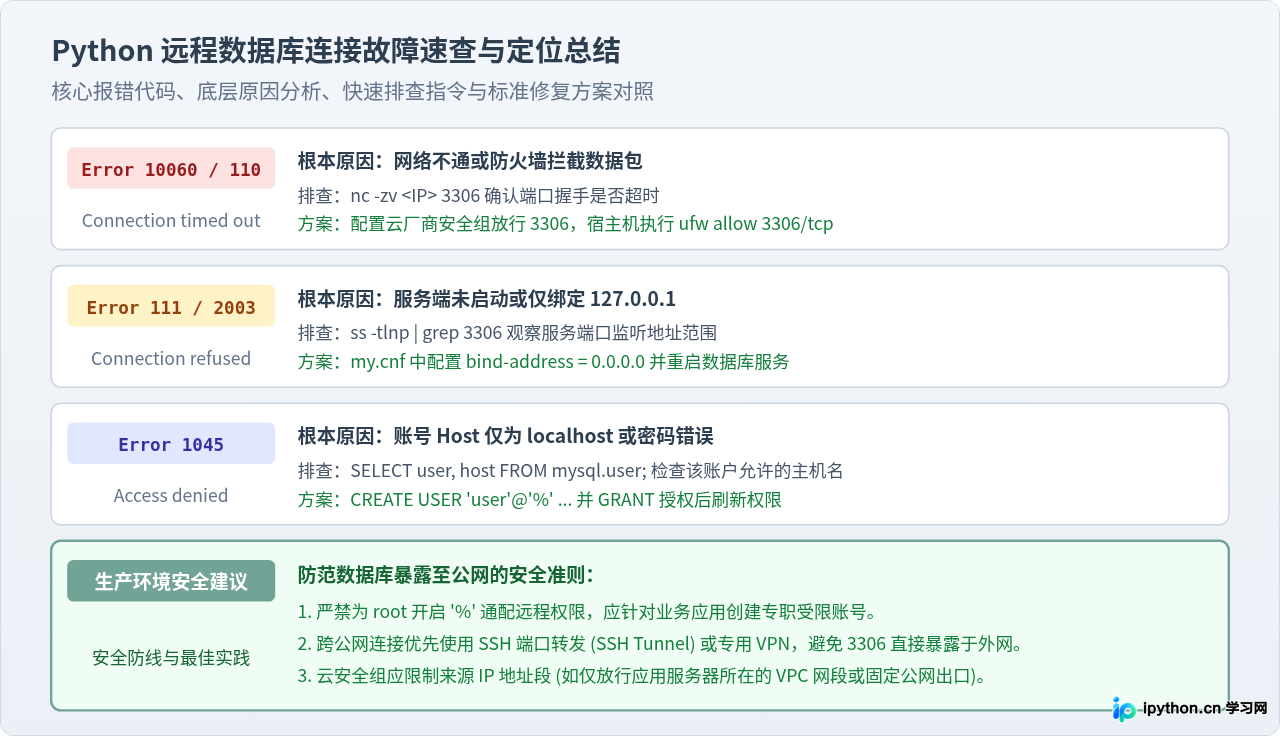
图 4:Python 远程数据库连接故障诊断与解决方案速查矩阵
通过“网络防火墙 -> 服务端口监听 -> 数据库账户白名单 -> 客户端连接配置”这一清晰的四层排查模型,任何远程连接故障都可以被迅速定位并彻底解决。在保证连通性的同时,始终牢记最小权限原则与网络隔离策略,确保生产数据库的稳定与安全。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









